
 #1
Strumenti per il cracking di password, forza bruta, wordlist e test delle credenziali.
Raccomandato da Kitploit

 brav0hax/smbexec
Strumento di attacco rapido in stile psexec che utilizza Samba per l'esecuzione remota di comandi, il dump delle credenziali e il movimento laterale…
 oldboy21/smbsr
Cerca cose interessanti nelle condivisioni SMB
 localh0t/m4ngl3m3
Generatore di pattern di password comuni utilizzando liste di stringhe
 kavishgr/xmlrpc-bruteforcer
Un forzatore brute force XMLRPC per Wordpress scritto in Python 3. (DISCONTINUATO)
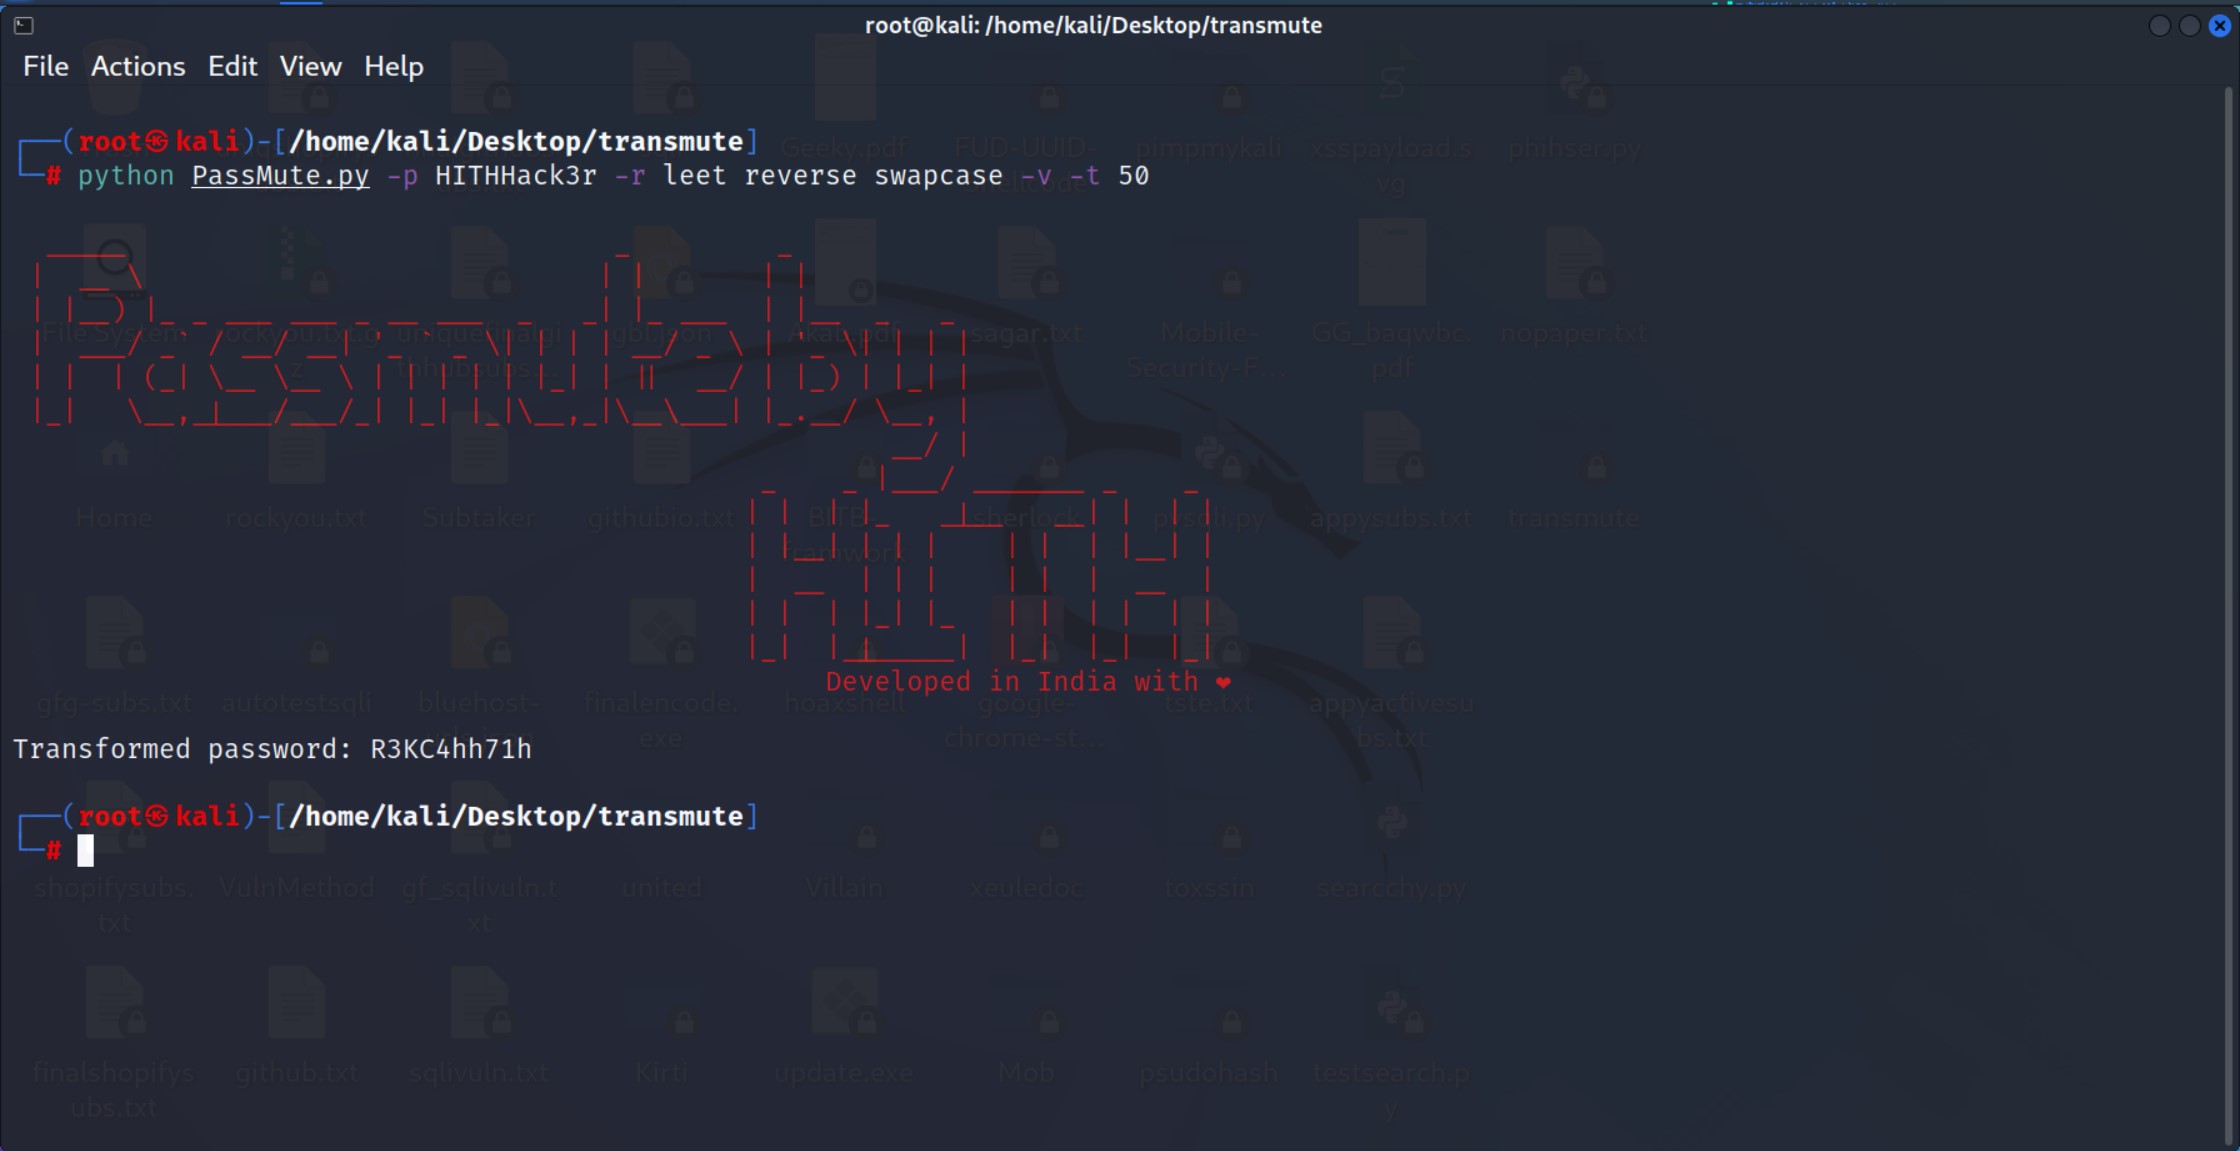 hackerinthehouse-official/passmute
Strumento CLI per la mutazione di password che applica regole di trasformazione (leet, reverse, case-swap) per generare varianti di password per test…

 postmodern/wordlist.rb
Una libreria Ruby e una CLI per generare e lavorare con le wordlist.
 nccgroup/jmxbf
Un programma di brute force per testare account deboli configurati per accedere a un JMX Registry
 jas502n/openfire_decrypt
Decifrazione delle password degli account del pannello di amministrazione OpenFire
 groppoxx/cve-2025-25198-poc
PoC per CVE-2025-25198: test automatizzato di Host header poisoning per Mailcow - listener HTTPS, gestione automatica di cookie/CSRF, cattura il…
 al1ex/checkpwd
Controlla la password predefinita del prodotto tramite checklist.
 h4md153v63n/cve-2022-40032_simple-task-managing-system-v1.0-sql-injection-vulnerability-unauthenticated
CVE-2022-40032: Simple Task Managing System - 'login' e 'password' SQL Injection (Non autenticato)
 xiaoxiaoranxxx/cve-2025-70829
Una vulnerabilità di esposizione delle informazioni in Datart v1.0.0-rc.3 consente ad attaccanti autenticati di accedere a dati sensibili tramite una…
 david-botelho-mariano/exploit-cve-2024-25723
Proof of Concept educativo per CVE-2024-25723, che dimostra il takeover non autorizzato dell'account in ZenML tramite il reset della password API,…
 thesw0rd/cve-2026-27886-poc-account-takeover
PoC completo di account takeover per CVE-2026-27886 in Strapi CMS
 jenderal92/wordpress-default-password
python 2.7
 h3x0v3rl0rd/owa-password-sprayer
OWA Password Sprayer
 spiralbl0ck/lame_old_keylogger
semplice vecchio keylogger








