
 #1
Strumenti per il cracking di password, forza bruta, wordlist e test delle credenziali.
Raccomandato da Kitploit

 wh0amitz/bypasscredguard
Bypass di Credential Guard tramite patching della memoria di Wdigest
 vozec/cve-2023-7028
Questo repository presenta una proof-of-concept della CVE-2023-7028
 3lp4tr0n/remotemonologue
Armare DCOM per coercizioni di autenticazione NTLM
 0xsyr0/vx-underground-wordlist
Wordlist per craccare la password dei file .zip
 ad0nis/ntlm_relay_gat
Automatizza lo sfruttamento del relay NTLM utilizzando ntlmrelayx.py per l'enumerazione delle condivisioni SMB, l'esecuzione di shell, il dump dei…
 d0ge/sign-saboteur
SignSaboteur è un'estensione di Burp Suite per modificare, firmare e verificare vari token web firmati
 securityriskadvisors/msspray
Attacchi con password e validazione MFA contro vari endpoint in Azure e Office 365
 xhcoding/sshpass-win32
Versione Windows di http://sourceforge.net/projects/sshpass/
 synacktiv/rulesfinder
Regole di mangling delle password apprese tramite machine learning
 mwr-cybersec/veeamdumper-bof
Un BOF per l'estrazione di credenziali da Veeam Backup and Replication e Veeam One.
 3gstudent/passwordfilter
2 modi di Password Filter DLL per registrare la password in chiaro
 tylous/auto_eap
Attacchi automatizzati di forza bruta ai login contro reti EAP.
 otterhacker/labs4u2self
Laboratorio di pentest Active Directory distribuibile su AWS con controller di dominio e MSSQL vulnerabile; esercitati con l'abuso di S4U2Self, brute…
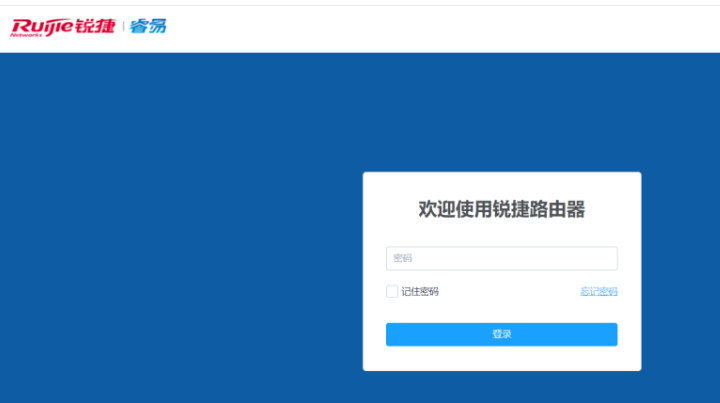 thedarknessdied/cve-2023-4169_cve-2023-3306_cve-2023-4415
Ruijie-RG-EW1200G CVE-2023-4169_CVE-2023-3306_CVE-2023-4415
 e-renna/cve-2019-9053
Exploit di CVE-2019-9053 per Python 3
 ianxtianxt/sharpdecryptpwd
Strumento per il recupero delle password dei programmi comuni di Windows: SharpDecryptPwd
 xewdy444/netgrave
Uno strumento per recuperare le credenziali di accesso dalle telecamere IP Netwave sfruttando una vulnerabilità di dump della memoria (CVE-2018-17240)
 j4k0m/cve-2019-5420
Una vulnerabilità può consentire a un attaccante di indovinare il token segreto generato automaticamente per la modalità di sviluppo.








