
 #1
Strumenti per la cattura, l'ispezione e l'analisi del traffico di rete in tempo reale o da file di cattura.
Raccomandato da Kitploit

 ntop/ndpi
Toolkit Software Open Source per Ispezione Approfondita dei Pacchetti
 tanprathan/mobileapp-pentest-cheatsheet
La cheat sheet Mobile App Pentest è stata creata per fornire una raccolta concisa di informazioni di alto valore su argomenti specifici del…
 interceptsuite/proxybridge
Alternativa a Proxifier per reindirizzare qualsiasi traffico TCP e UDP su Windows/MacOS/Linux verso un proxy HTTP/Socks5
 malwaredllc/byob
Un framework post-exploitation open-source per studenti, ricercatori e sviluppatori.
 emanuele-f/pcapdroid
Monitor di rete senza root, firewall e dumper PCAP per Android
 nmap/npcap
Libreria di cattura e trasmissione di pacchetti per Windows del Nmap Project
 the-tcpdump-group/tcpdump
il dissector di rete TCPdump
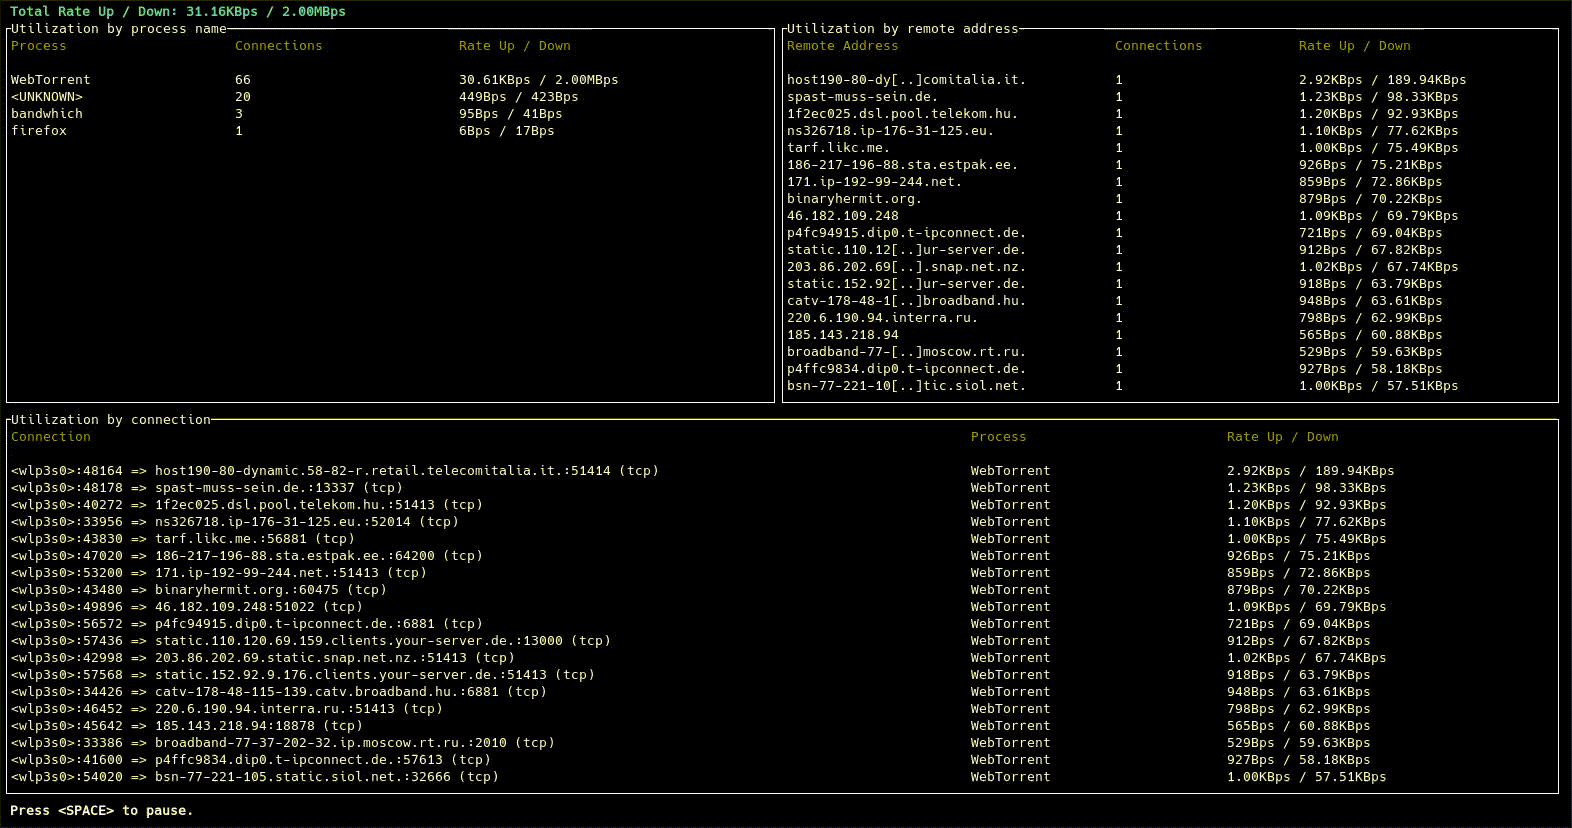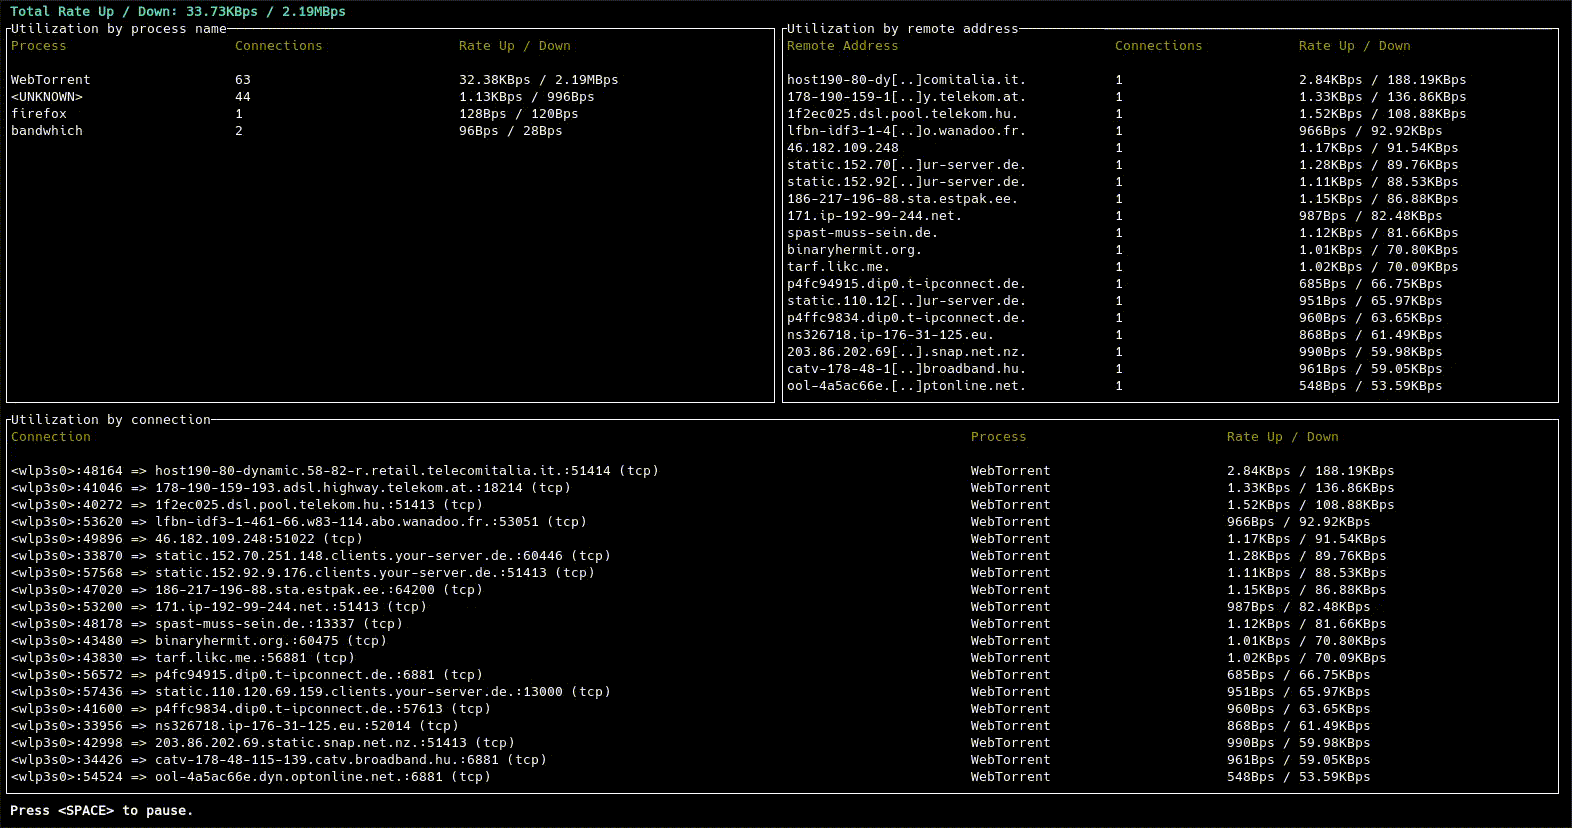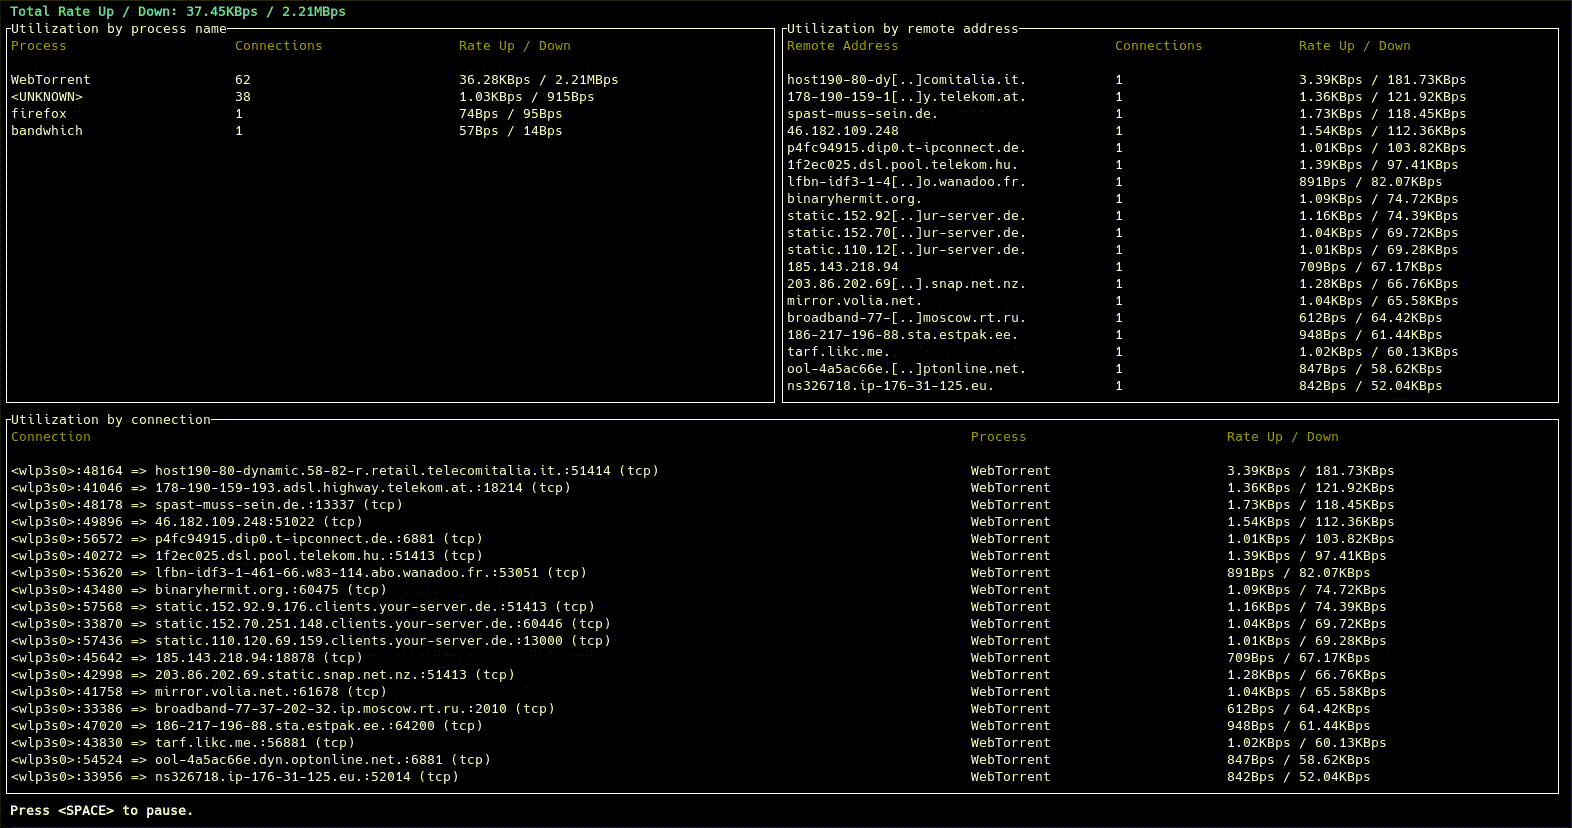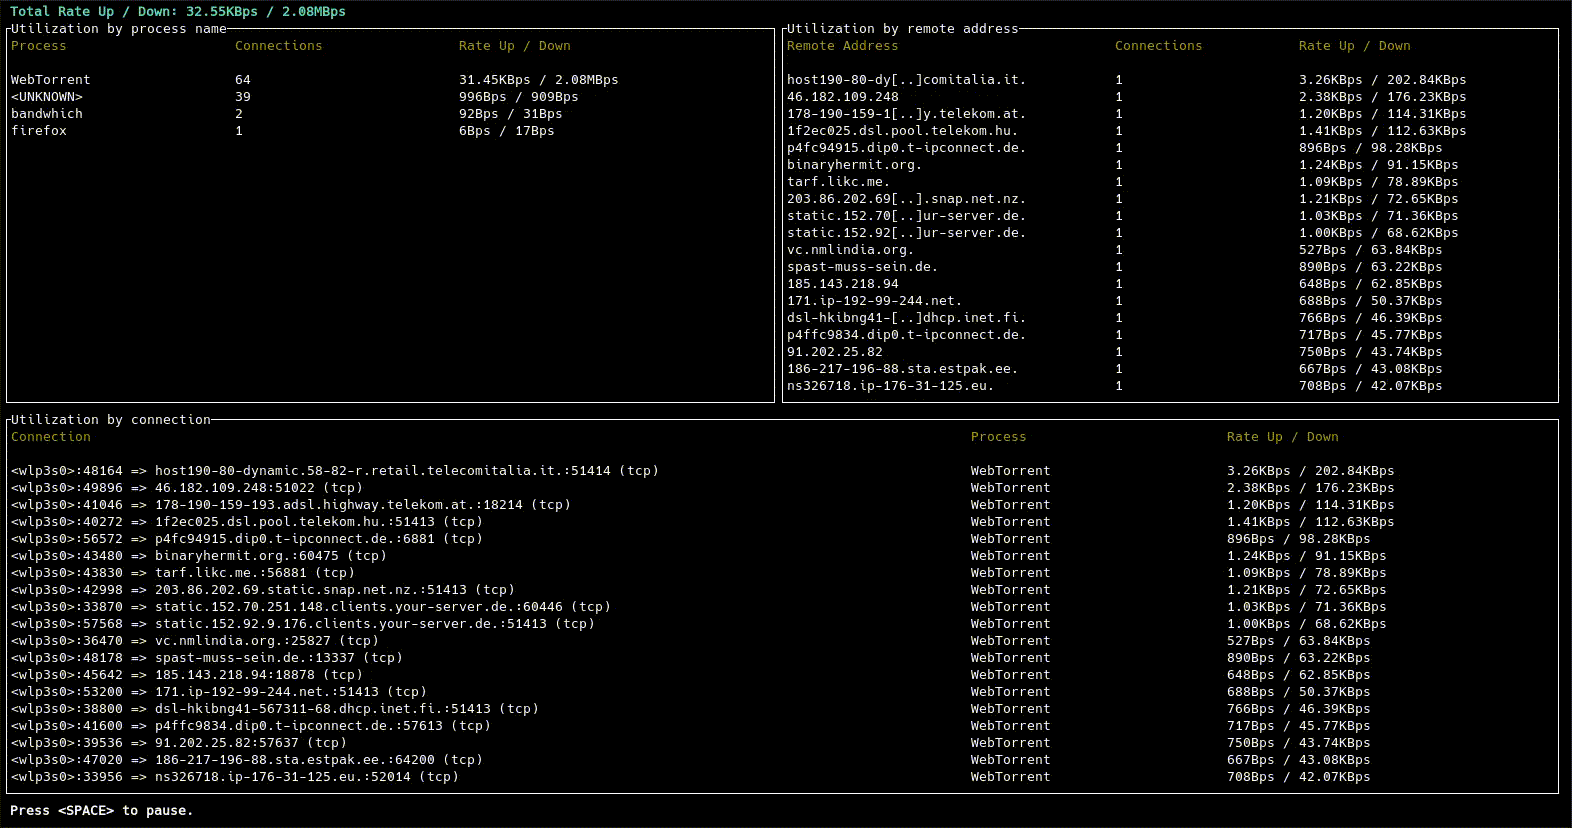 imsnif/bandwhich
Strumento di utilizzo della larghezza di banda del terminale
 the-tcpdump-group/libpcap
Libreria indipendente dal sistema per la cattura e il filtraggio di pacchetti a livello utente. Fornisce un framework portabile per il monitoraggio…
 security-onion-solutions/securityonion
Piattaforma open-source di monitoraggio della sicurezza per threat hunting, rilevamento delle intrusioni, gestione dei log, risposta agli incidenti e…
 seladb/pcapplusplus
Libreria C++ multipiattaforma per cattura, parsing, creazione e analisi di pacchetti di rete ad alte prestazioni. Supporta libpcap, DPDK, AF_XDP,…
 seemoo-lab/nexmon
Il framework di patch del firmware basato su C per chip WiFi Broadcom/Cypress che abilita la modalità monitor, l'iniezione di frame e molto altro.
 domcyrus/rustnet
Per-process network monitoring for your terminal with deep packet inspection. Cross-platform, sandboxed.
 pavel-odintsov/fastnetmon
Sensore DDoS molto veloce con supporto per sFlow/Netflow/IPFIX/SPAN
 gcla/termshark
Un'interfaccia utente a terminale per tshark, ispirata a Wireshark.
 google/gopacket
Fornisce funzionalità di elaborazione dei pacchetti per Go
 darkoperator/dnsrecon
Script di enumerazione DNS






