
 #1
Strumenti per la cattura, l'ispezione e l'analisi del traffico di rete in tempo reale o da file di cattura.
Raccomandato da Kitploit
 sahilmgandhi/iotshark
IotShark - Monitoraggio e Analisi del Traffico IoT
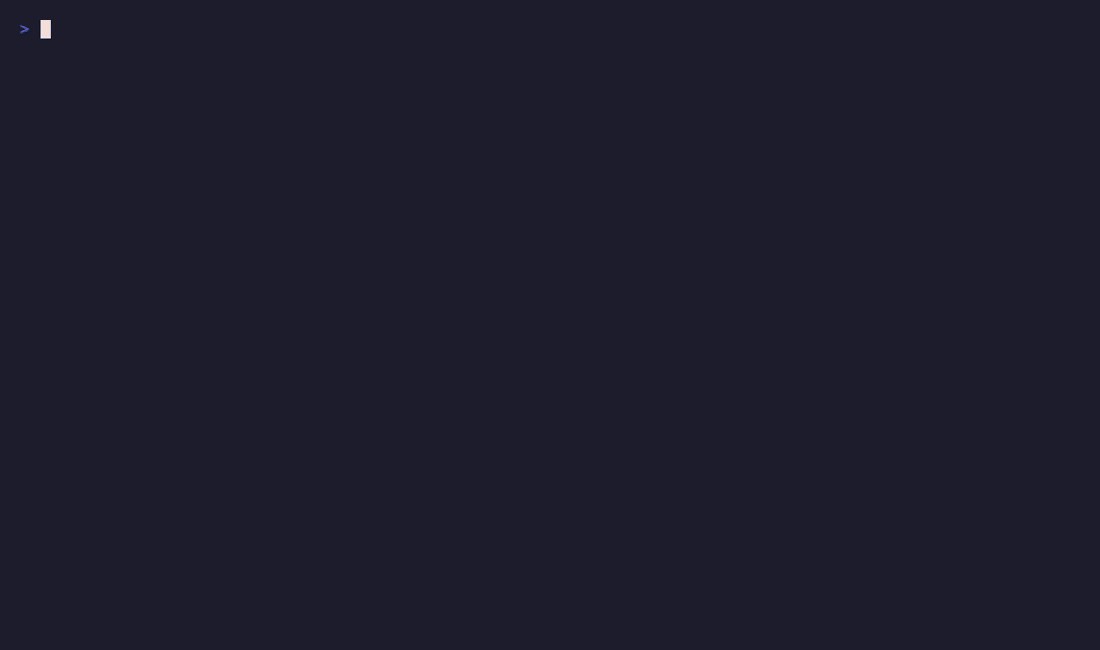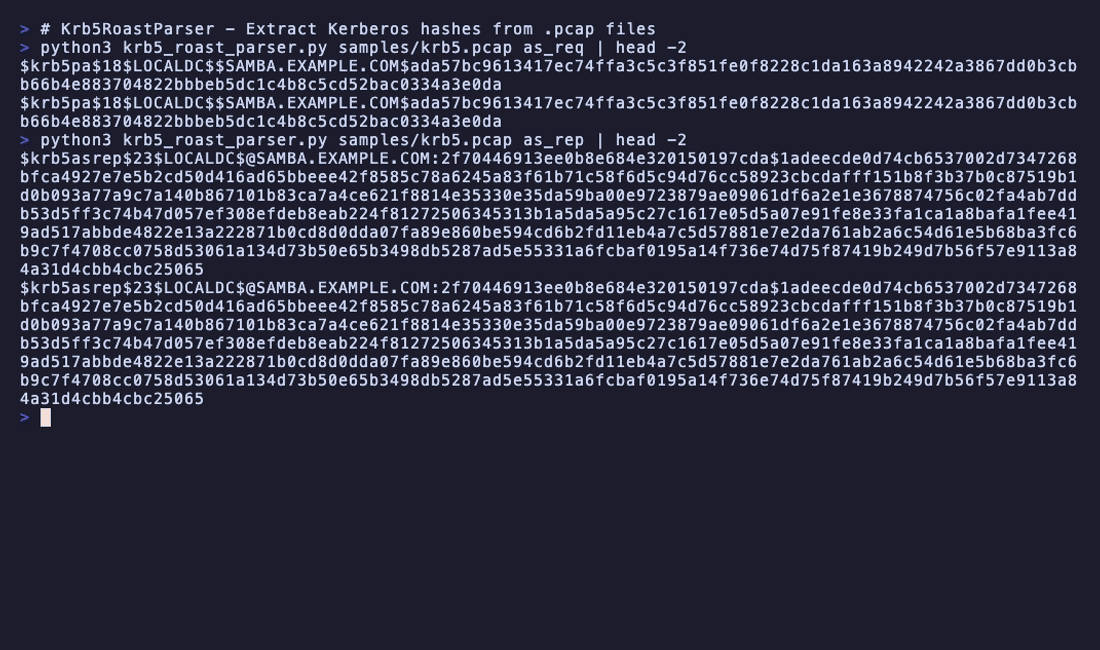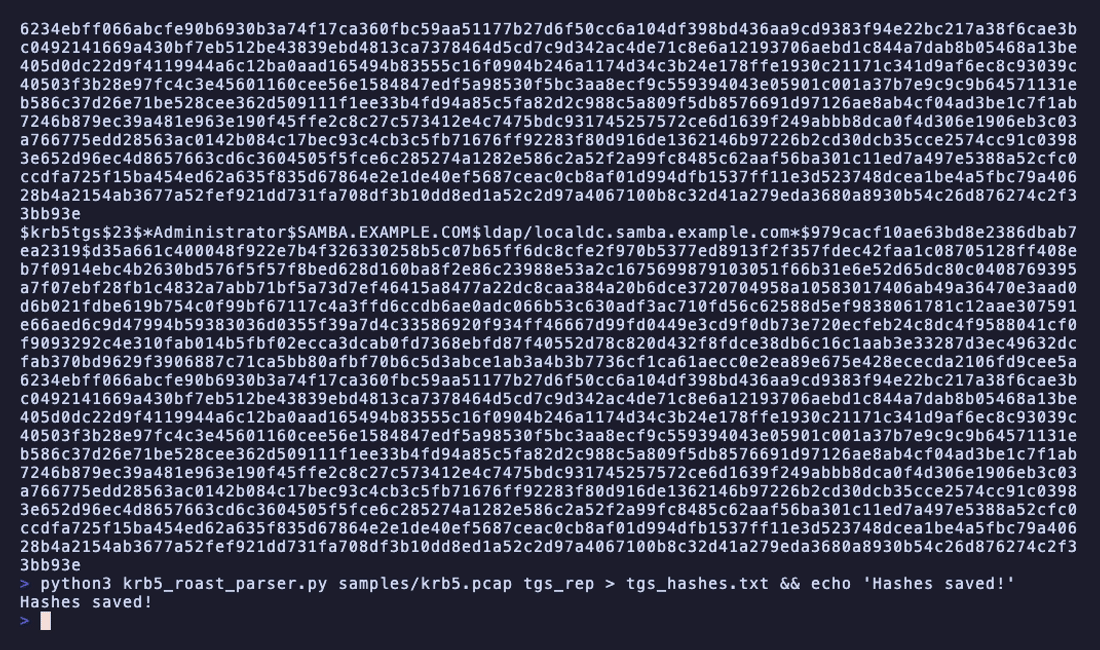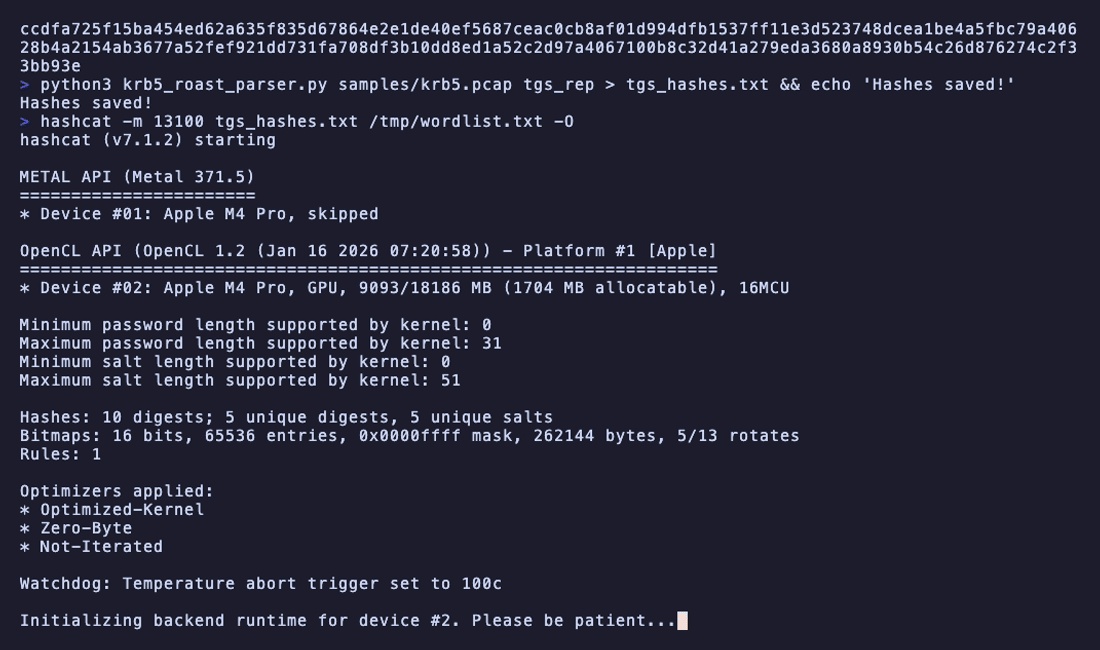 jalvarezz13/krb5roastparser
KrbRoastParser è uno strumento per l'analisi dei pacchetti Kerberos da file pcap per estrarre gli hash AS-REQ, AS-REP e TGS-REP.
 pkb1s/sharprelay
Strumento in C# che sfrutta il driver WinDivert per intercettare e reindirizzare il traffico sulla porta 445 di Windows per attacchi di relay NTLM…
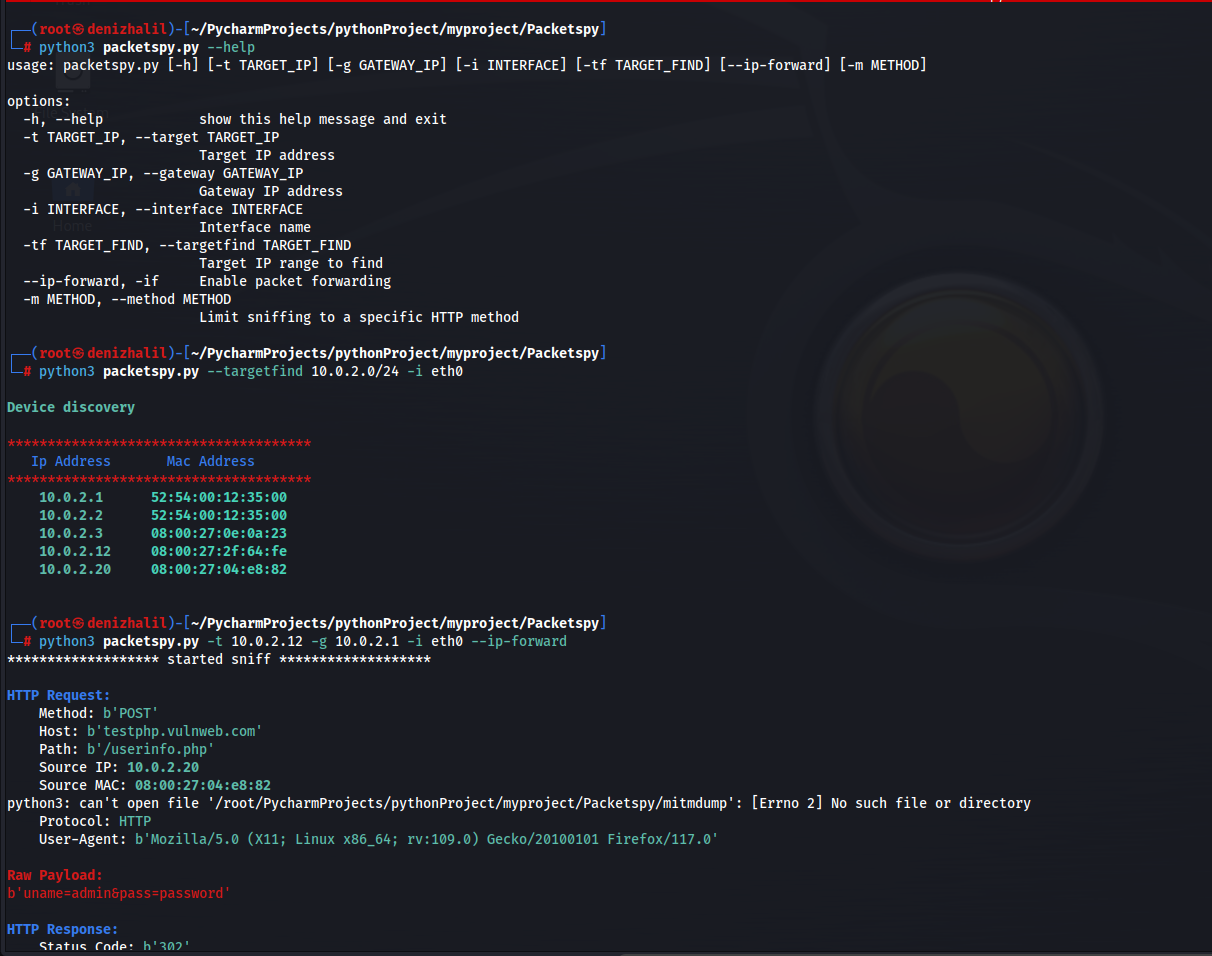 halildeniz/packetspy
Sniffer di pacchetti di rete per cattura del traffico in tempo reale, ispezione HTTP, analisi del payload grezzo e scoperta dei dispositivi con…
 codepr/creak
Poison, reset, spoof, redirect script MITM
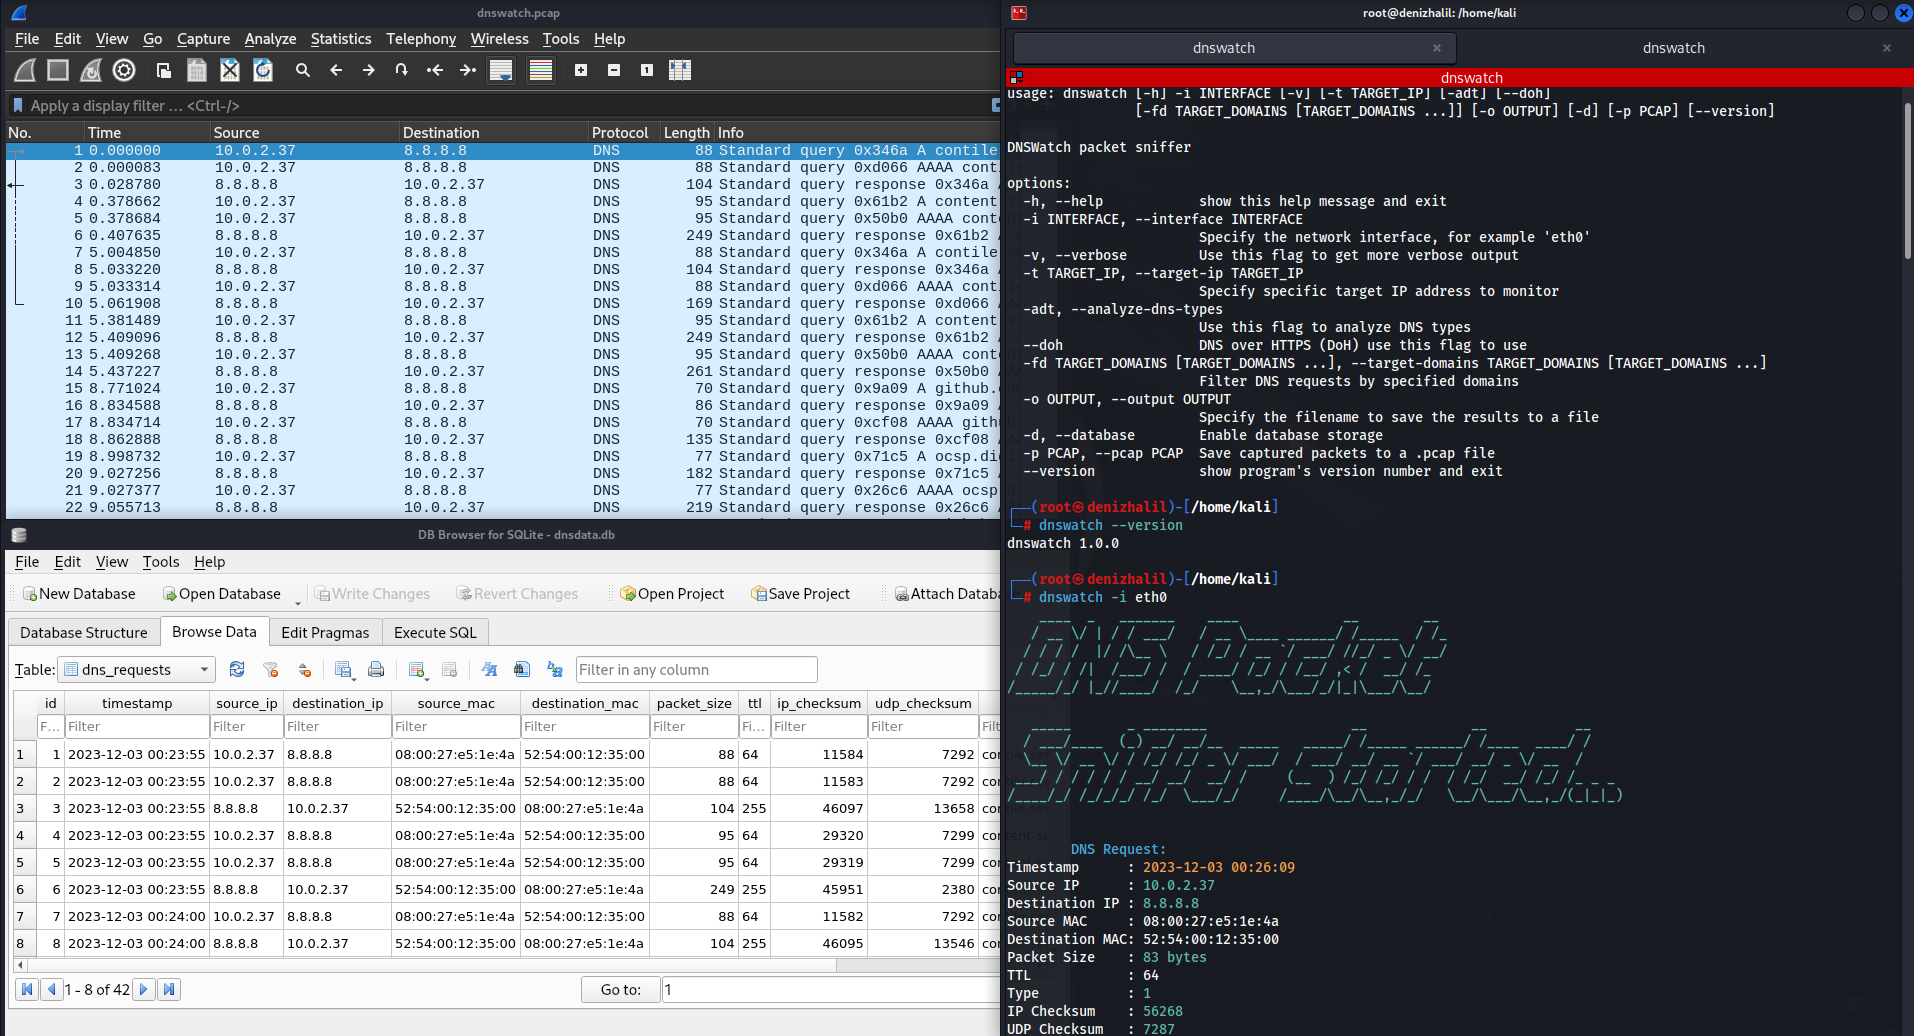 halildeniz/dnswatch
Sniffer e analizzatore del traffico DNS per monitorare, filtrare e rilevare anomalie nelle query DNS. Le funzionalità includono l'esportazione PCAP,…
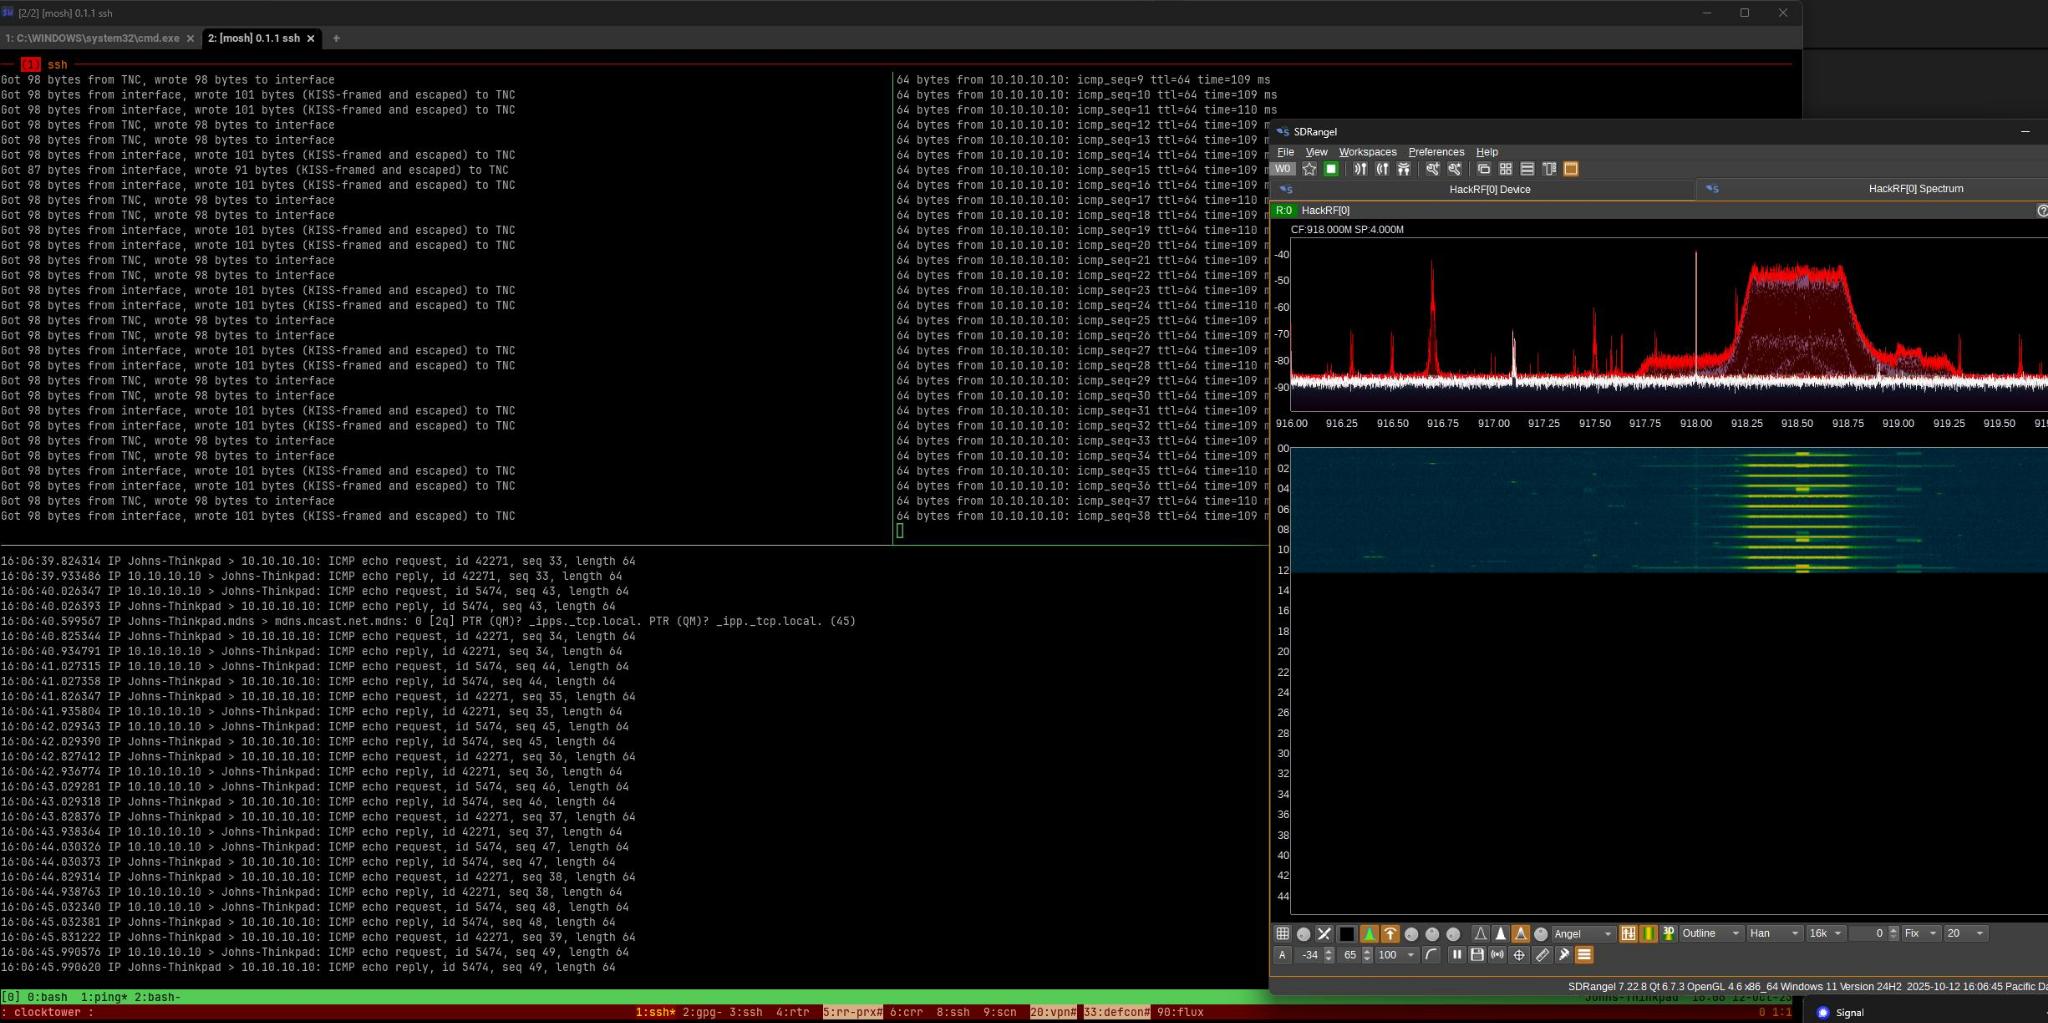 datapartyjs/meshtnc
Firmware per convertire radio LoRa consumer in modem KISS TNC con CLI seriale, packet sniffing BLE e compatibilità APRS/AX.25 per reti radio a…
 asaotomo/hx0-hawkeye
Un'estensione leggera per browser per la cattura del traffico e l'analisi di sicurezza, che consente di svolgere l'intero flusso di lavoro di…
 nccgroup/pcap-burp
Importatore di Pcap per Burp
 quarkslab/peetch
Toolkit basato su eBPF per sniffare il traffico di rete, estrarre chiavi TLS di OpenSSL e intercettare/decrittare connessioni TLS 1.2 in tempo reale…
 azizaltuntas/network-analysis-tools
Pcap (file di cattura) Toolkit di analisi(v.1)
 packetsifter/packetsiftertool
PacketSifter è uno strumento/script progettato per aiutare gli analisti a setacciare una cattura di pacchetti (pcap) per trovare traffico degno di…
 nccgroup/ebpf
eBPF - strumentazione extended Berkeley Packet Filter
 mcp-shark/mcp-shark
Analisi forense in stile Wireshark per le comunicazioni Model Context Protocol Cattura, ispeziona e analizza tutte le richieste e risposte HTTP tra…
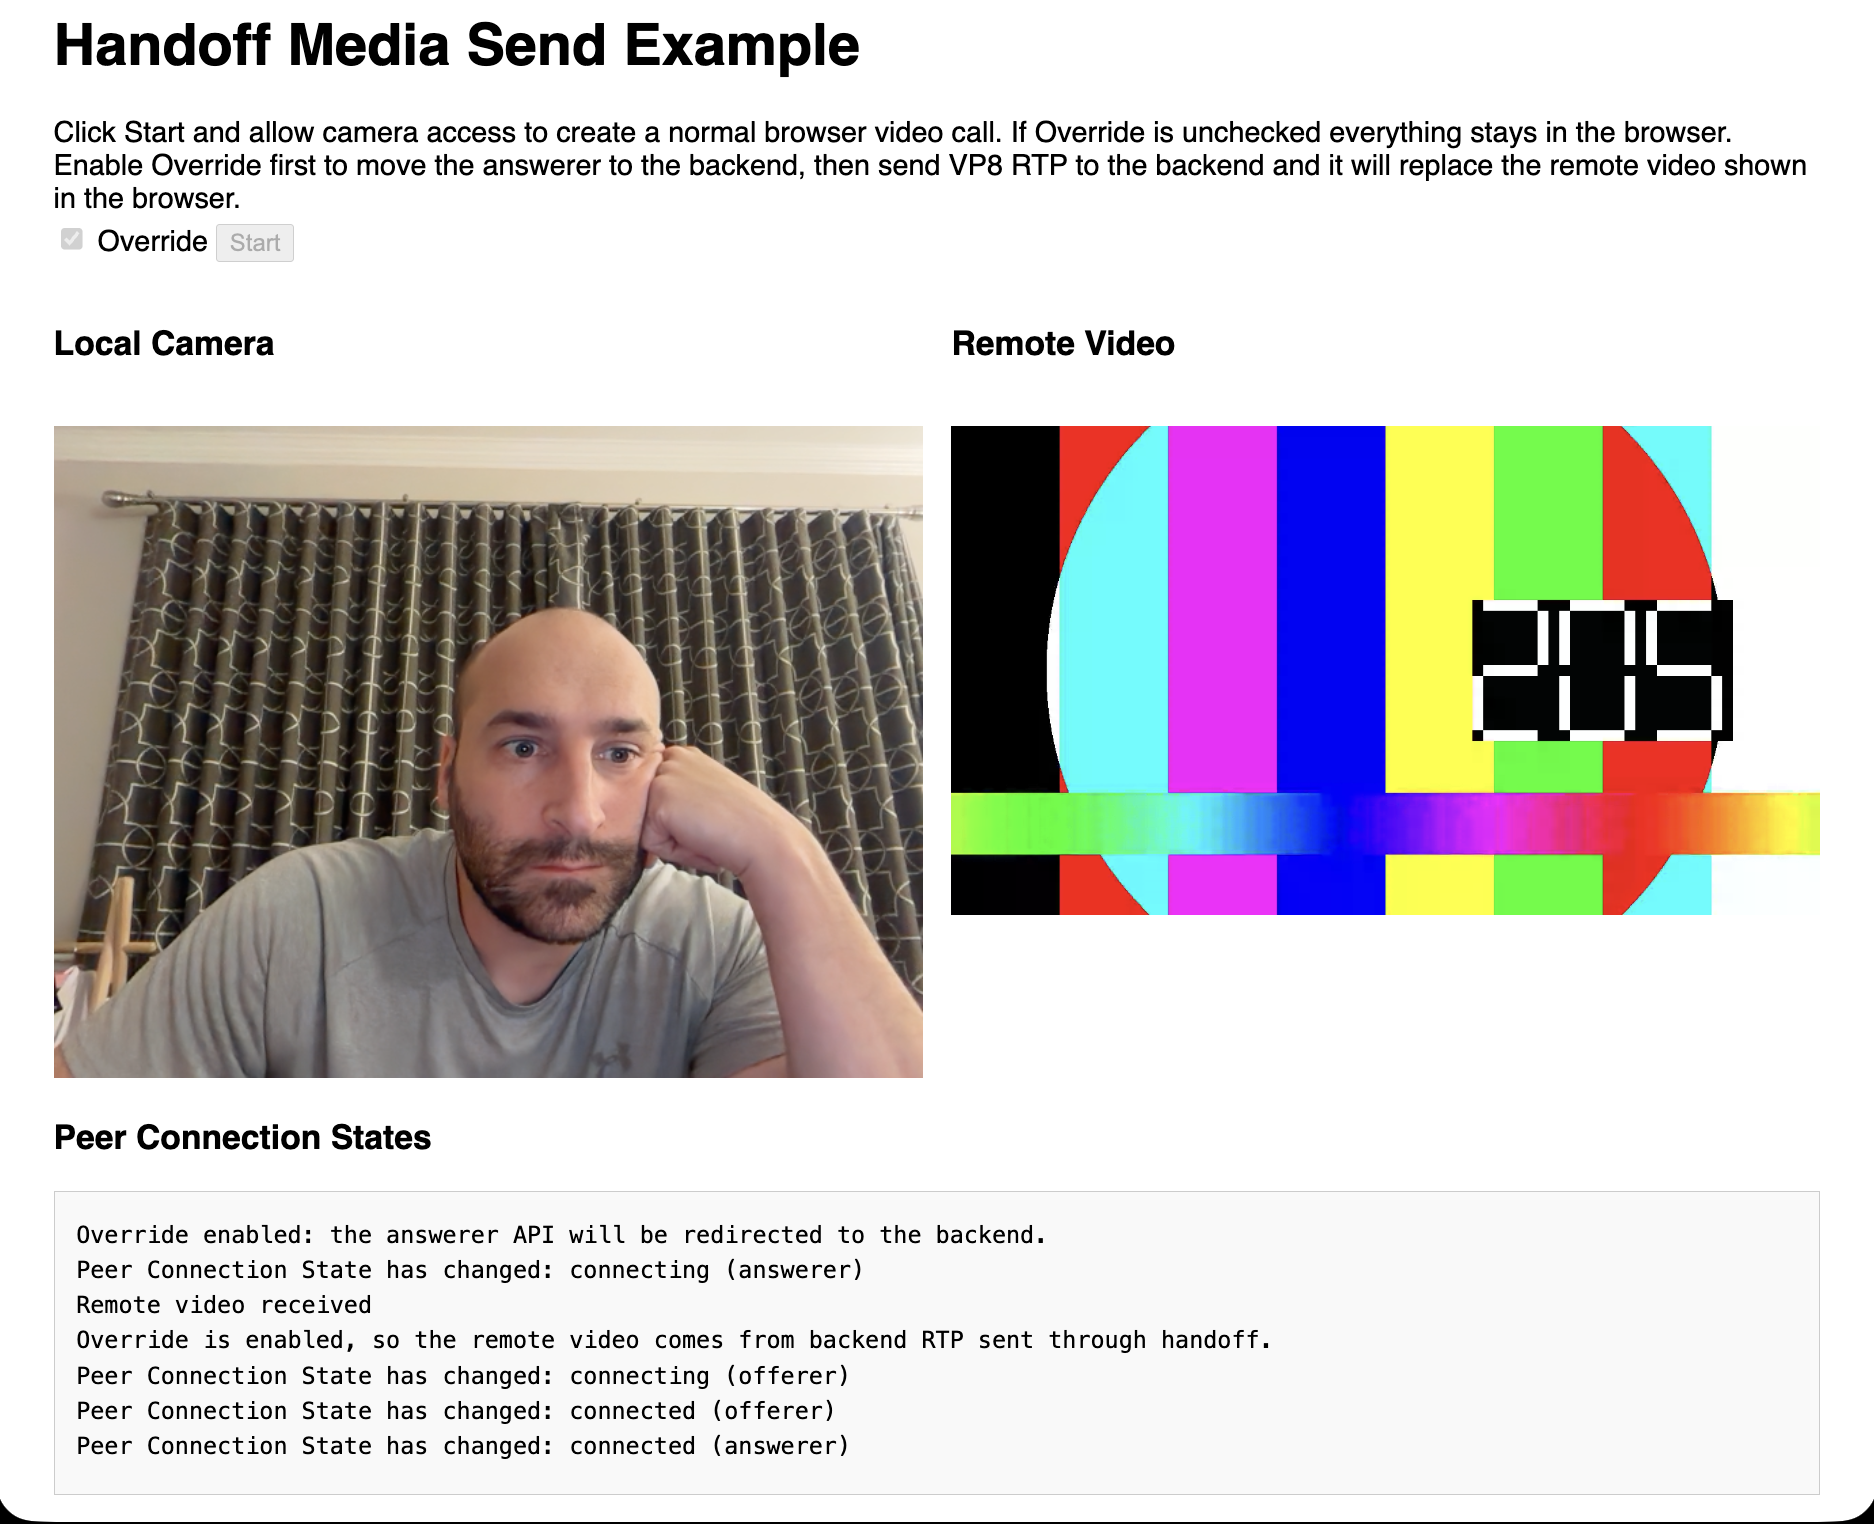 pion/handoff
Avvia WebRTC nel browser—eseguilo altrove
 iamckn/mousejack_transmit
Attacco a mouse/tastiera wireless con replay/transmit PoC
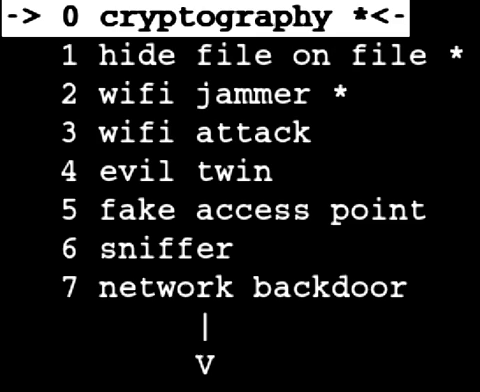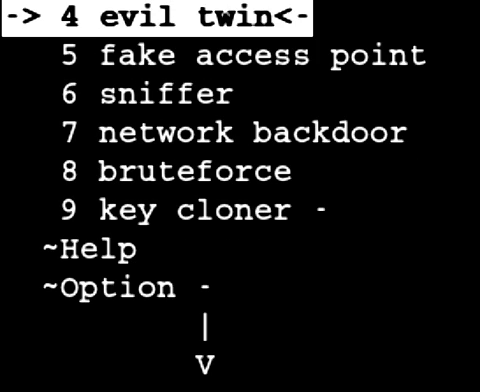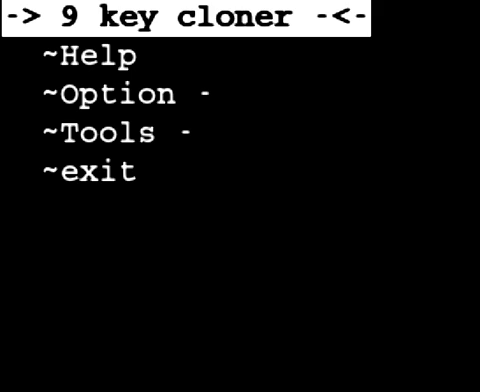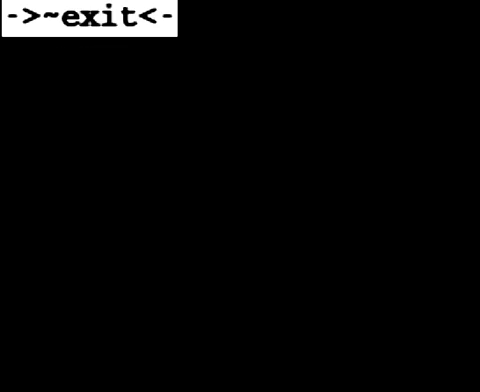 marcrowproject/bramble
Bramble è una suite open source per hacking.
 phillipmartin/gopassivedns
Logger DNS passivo basato su rete che cattura e registra le query DNS dal traffico live o da file pcap, producendo output JSON per l'integrazione con…








