
 #1
Strumenti per la cattura, l'ispezione e l'analisi del traffico di rete in tempo reale o da file di cattura.
Raccomandato da Kitploit
 decrypto-org/rupture
Un framework per BREACH e altri attacchi crittografici basati sulla compressione.
 clausing/scripts
Raccolta di script Python e Perl per digital forensics, incident response e analisi di rete, inclusi strumenti per hash signature e utilità di packet…
 vignesh07/babyshark
TUI PCAP basata sui flussi (file dei casi, UX meravigliosa). Do do do do.
 hari-prasaanth/thick-client-pentest-checklist
Una checklist basata su OWASP con oltre 80 casi di test
 awakecoding/wireshark-rdp
Wireshark RDP resources
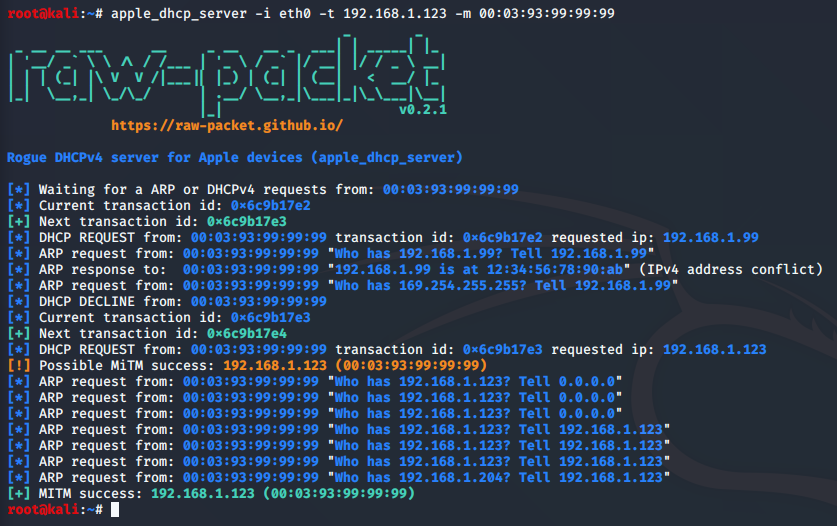 raw-packet/raw-packet
Progetto Raw-packet
 vikwin/pcapfex
'Packet Capture Forensic Evidence eXtractor' è uno strumento che trova ed estrae file dai file di cattura dei pacchetti.
 niloofarkheirkhah/nili
Nili è uno strumento per scansione di rete, Man in the Middle, reverse engineering di protocolli e fuzzing.
 androguide/dsploit
dSploit - Il toolkit professionale di sicurezza informatica più completo e avanzato su Android.
 davidhavoc/ayaflow
Un analizzatore di traffico di rete ad alte prestazioni basato su eBPF, scritto in Rust.
 rjbhide/wireshark-forensics-plugin
Plugin per Wireshark che correla il traffico di rete con threat intelligence, tag degli asset e dati sulle vulnerabilità per accelerare l'analisi…
 galkan/flashlight
I Pentester passano troppo tempo durante la fase di raccolta di informazioni. Flashlight (Fener) fornisce servizi per scansionare la rete/porte e…
 ntrippar/arpwner
Strumento di spoofing ARP e manipolazione di pacchetti di rete per attacchi man-in-the-middle, intercettazione del traffico e ricognizione LAN…
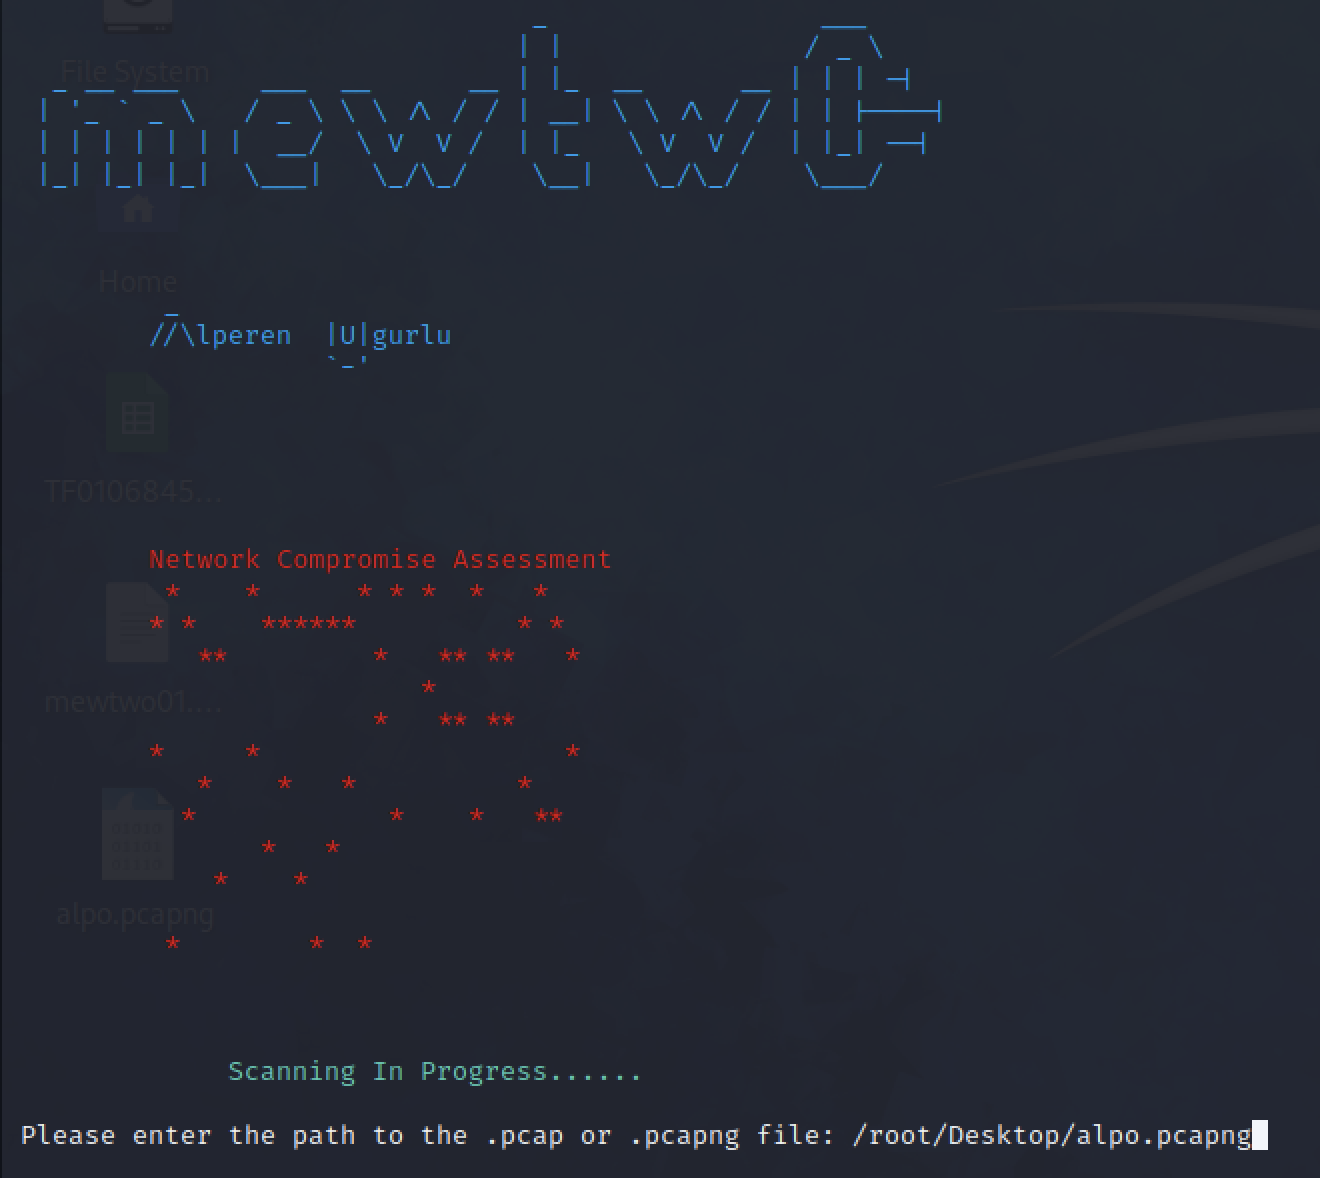 alperenugurlu/network_assessment
Con Wireshark o TCPdump, puoi determinare se c'è attività dannosa nel traffico di rete che hai registrato sulla rete che monitori.
 mhils/honeyproxy
Questo progetto ora fa parte di @mitmproxy.
 mspicer/pcapinator
Uno strumento per elaborare molti pcap utilizzando tshark
 nxenon/h2spacex
Libreria/strumento di basso livello per la sincronizzazione dell'ultimo frame HTTP/2 (nota anche come Single Packet Attack) basato su Scapy +…
 puniaze/portdog
Rilevatore di anomalie di rete che monitora i pacchetti grezzi per identificare l'attività di port scanning in tempo reale, con controlli flessibili…








