
 #1
Strumenti per la raccolta e l'analisi di informazioni pubblicamente disponibili da fonti online.
Raccomandato da Kitploit
 hackinglz/saas_enum
Strumento da riga di comando per scoprire le piattaforme SaaS utilizzate da un'azienda tramite enumerazione DNS.

 jul10l1r4/getrails
Get trails lib: Ottieni tutti gli URL indicizzati del target
 gmh5225/logineo-scraper
Script rapido per estrarre informazioni personali dalle istanze Logineo
 cyberbibs/soc274---palo-alto-networks-pan-os-command-injection-vulnerability-exploitation-cve-2024-3400-
Guida passo-passo per analisti SOC per indagare e correggere CVE-2024-3400 (iniezione di comandi in PAN-OS). Copre rilevamento, analisi dei log,…
 drskelebones/go-sherlock
Motore di ricerca username ad alte prestazioni scritto in Go. Scansiona centinaia di social network e siti web per scoprire account associati a un…
 shadowguardai/ti-a-ti-cveexploitchecker
Determina se sono disponibili exploit pubblici per una determinata CVE. Utilizza API come exploit-db o NVD per ide
 gmh5225/disclosure-check
Strumento per identificare i migliori meccanismi per divulgare privatamente una vulnerabilità di sicurezza per un pacchetto/progetto.
 sh1katagana1/threatintelligence
Un repository per tutto ciò che riguarda l'intelligence sulle minacce informatiche
 spiralbl0ck/cve-2024-31320-
Ottieni la geolocalizzazione del dispositivo sfruttato usando CVE-2024-31320 & Bluetooth
 randomrobbiebf/elastic-search-email-extractor
Cerca indirizzi email nel database Elasticsearch
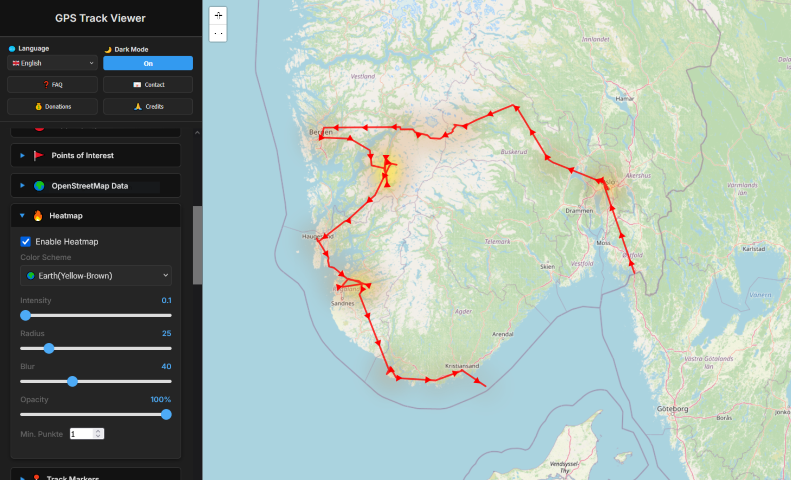 lukawe/localexifgeomap
Un potente strumento basato su browser, attento alla privacy, per visualizzare e analizzare i dati GPS delle tue foto. Basta trascinare e rilasciare…
 sunny-kathuria/exploit_cve-2022-26134
CVE-2022-26134, esiste una vulnerabilità di iniezione OGNL che consentirebbe a un attaccante non autenticato di eseguire codice arbitrario su…
 mohwahyudi/cve-2021-41773
Script Python che utilizza Shodan per scoprire istanze di Apache HTTP Server 2.4.49 vulnerabili a CVE-2021-41773 (attraversamento di percorso e…
 artemcyberlab/project-ntlm-hash-capture-and-phishing-email-exploitation-for-cve-2024-21413
Dimostra la cattura di hash NTLM tramite Responder e l'esecuzione di email di phishing che sfruttano CVE-2024-21413 per compromettere i sistemi.
 elzerjp/nuclei-ciscorv320dump-cve-2019-1653
Modello Nuclei automatizzato e flusso di lavoro Shodan per rilevare e sfruttare l'esposizione della configurazione del router Cisco (CVE-2019-1653)…
 dream434/cve-2017-5487
Exploit per CVE-2017-5487 per enumerare gli account utente WordPress tramite l'API REST, estraendo informazioni sensibili da installazioni 4.7…
 anldori/cve-2021-41773-scanner
CVE-2021-41773 Shodan scanner
 tadash10/detect-cve-2024-0762
Rilevare vulnerabilità come CVE-2024-0762, in particolare nel firmware UEFI, è piuttosto impegnativo a causa della natura di basso livello








