
 #1
Strumenti per la raccolta e l'analisi di informazioni pubblicamente disponibili da fonti online.
Raccomandato da Kitploit
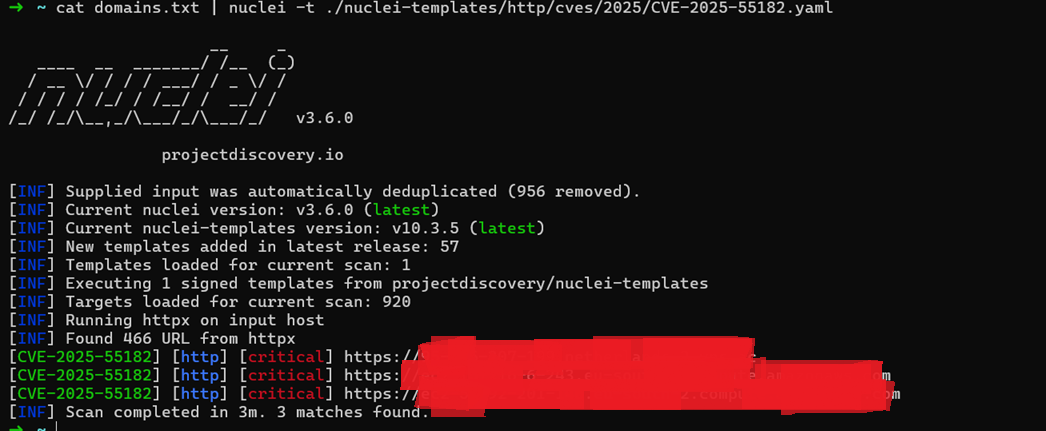
 jaycelation/cve-2025-55182
PoC, Caccia a React2Shell riguardante CVE-2025-55182
 0dai-ml/zerodapi
0dAPI Documentazione Ufficiale
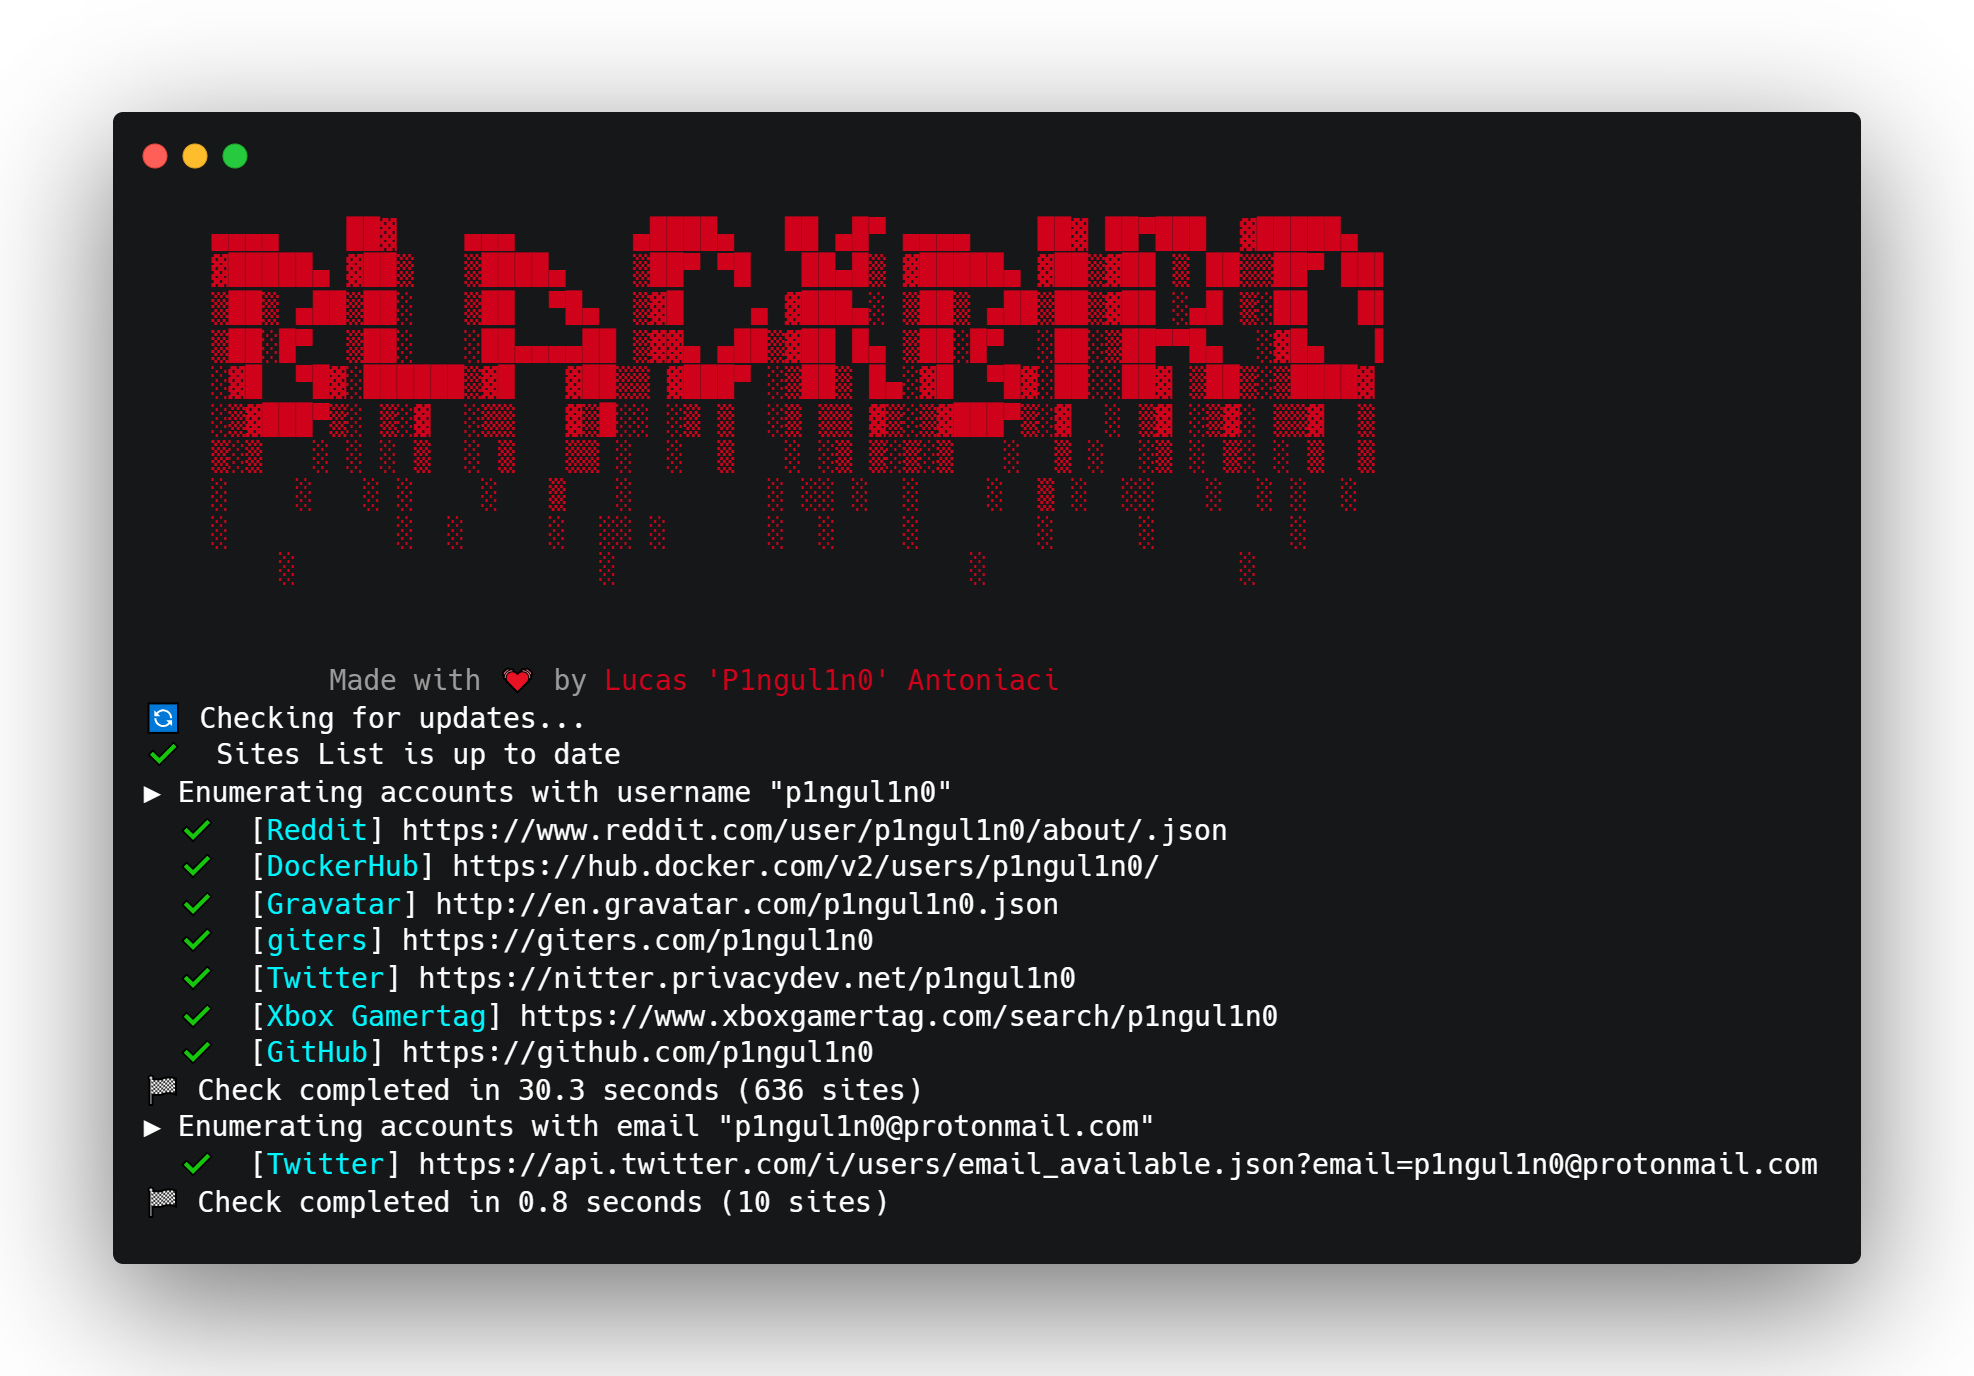
 gcabc123/blackbird
Uno strumento OSINT per cercare account tramite username nei social network.
 ankhcorp/bitleak
Interroga e visualizza la cronologia dei download torrent collegati a un dato indirizzo IP utilizzando fonti di dati P2P pubbliche.
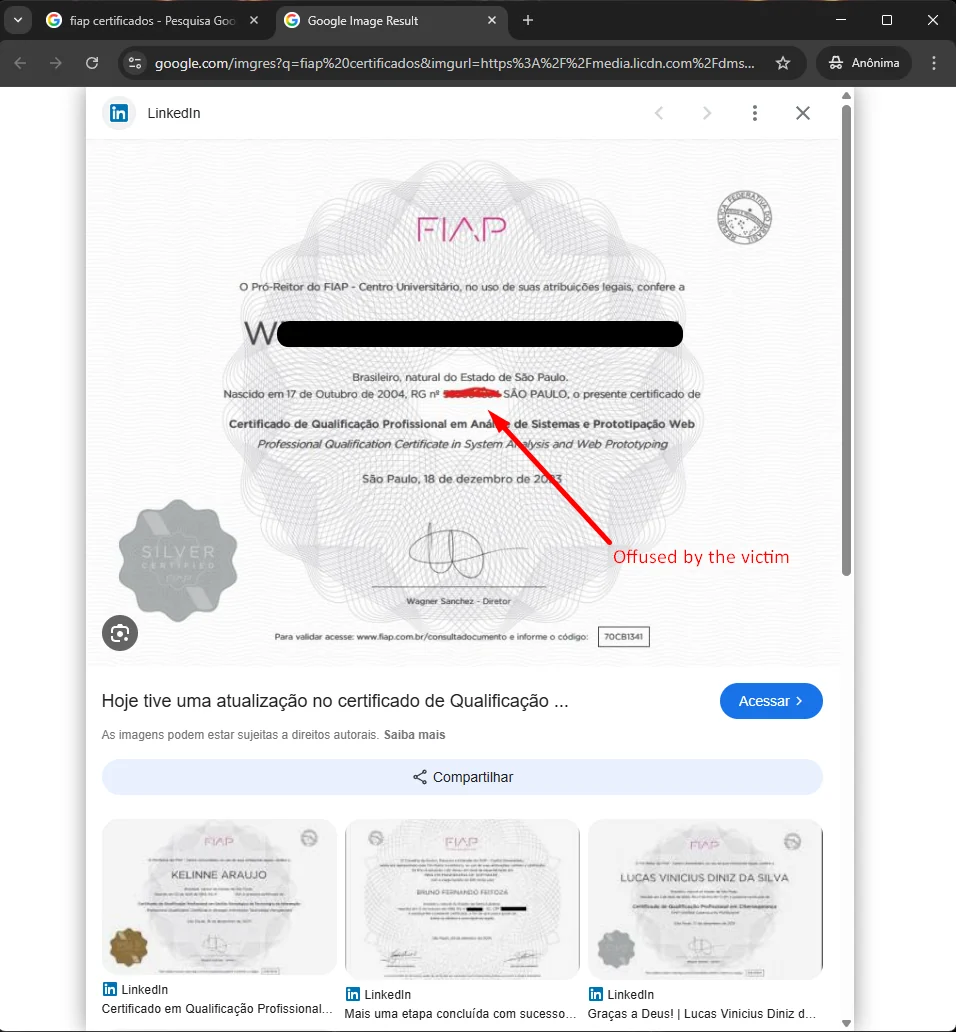 rrespxwnss/cve-2026-36374
Dimostra una vulnerabilità di enumerazione non autenticata in un endpoint pubblico di consultazione di certificati, esponendo dati personali come CPF…
 manyaigdtuw/cve-2025-68613_scanner
Scanner GUI basato su Shodan per identificare istanze n8n esposte a CVE-2025-68613 (intervallo di versioni 0.211.0–1.122.0)
 shacode/olyx
🔗 Applicazione mobile leggera di orchestrazione della sicurezza per la verifica degli URI, che fornisce un'interfaccia unificata multi-motore per…
 hackinglz/gibson
Strumento di monitoraggio di rete che mappa le connessioni processo-rete, identifica i provider cloud e rileva attività di beaconing
 gmh5225/dark_ledger
Un repository che preserva dati dei mercati darknet, inclusi elenchi di venditori, chiavi PGP, inserzioni e altro, a scopo di ricerca e intelligence.
 timborin0/log4j-dork-scanner
Uno script per cercare, fare scraping e scansionare i file affetti da Apache Log4j CVE-2021-44228 utilizzando Google dorks
 iitoneloc/sigint
Dashboard di intelligence OSINT in tempo reale: 7 fonti di dati live (aeromobili, imbarcazioni AIS, eventi sismici, incendi, meteo, eventi GDELT,…
 anjai7/tryhack3m-bricks-heist
Writeup CTF di TryHackMe — RCE di WordPress tramite CVE-2024-25600, analisi forense del crypto miner e identificazione del gruppo ransomware LockBit
 teambugsbunny/wpusersscan
Enumerazione degli Username di WordPress /CVE-2017-5487,WordPress < 4.7.1 -
 gmh5225/domain-enumeration-sicarius
Un altro strumento per l'enumerazione dei sottodomini con un po' di magia 🧙🏻♂️
 n3ph0s/onionscan
Scansiona e analizza i servizi nascosti Tor (.onion) per estrarre metadati, banner SSH, indirizzi email e potenziali perdite IP tramite mod_status,…
 mad3e7cat/cve-2023-5612
Nmap NSE per verificare CVE-2023-5612
 352926/shellshock_crawler
Usando Google per scansionare siti alla ricerca di "ShellShock" (CVE-2014-6271)









