
 #1
Strumenti per l'analisi, il monitoraggio e la protezione dell'infrastruttura di rete e dei protocolli.
Raccomandato da Kitploit
 jas502n/cve-2018-14847
Proof-of-concept exploit per CVE-2018-14847 che consente la lettura arbitraria di file contenenti password in chiaro dal servizio WinBox di MikroTik…
 leonbroseliske/cfc
Controllo centralizzato del firewall
 mbrg/dontgo403
Strumento per bypassare i codici di risposta 40X.
 lilify-jp/squre
🛡️ Toolkit per la protezione binaria open source per Windows PE. Nanomite, protezione VM, anti-debug e altro.
 twisteroidambassador/udpack
UDPack è un offuscatore generico estensibile di pacchetti UDP.
 lpefferkorn/ipdecap
Decapsula il traffico incapsulato nei protocolli GRE, IPIP, 6in4, ESP (ipsec); può anche rimuovere l'header IEEE 802.1Q (LAN virtuale). Funziona con…
 krixx1337/burner-net
Client HTTP anti-forense a fiducia zero. Cancella segreti. Recide tracce. CPR in un carro armato stealth. 👻
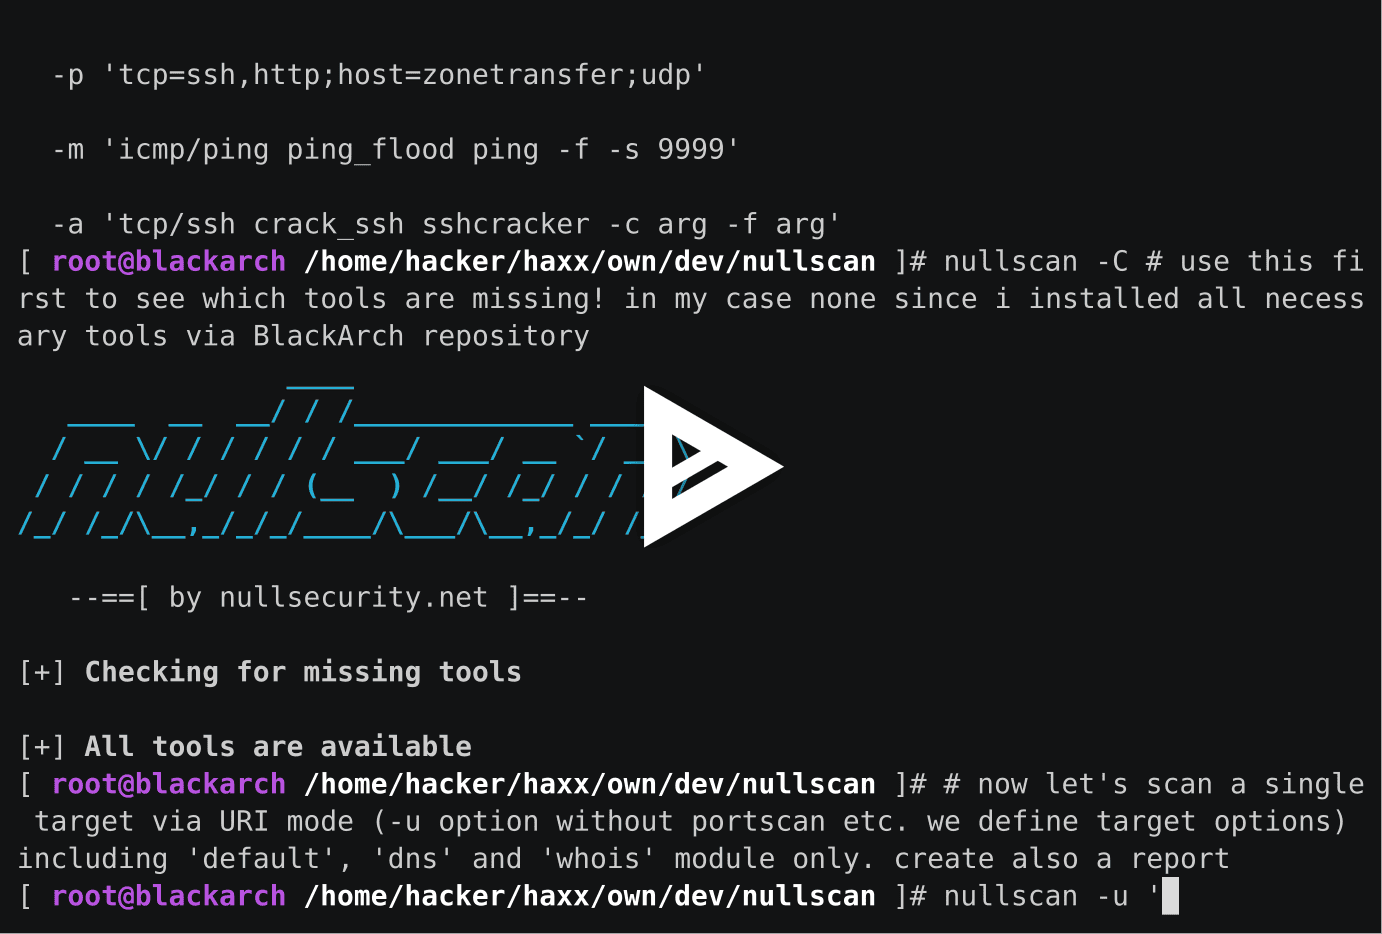 noptrix/nullscan
Un framework modulare progettato per concatenare e automatizzare test di sicurezza.
 whispergate/lldp
Profilo C2 per Mythic che instrada il traffico crittografato peer-to-peer degli agenti attraverso TLV specifici dell'organizzazione LLDP IEEE 802.1AB…
 camp0/aiengine
Motore di ispezione dei pacchetti programmabile con NIDS, classificazione DNS, analisi di frequenza e generazione automatica di regex. Supporta…
 bigb0x/cve-2024-6387
Strumento di scansione di massa per OpenSSH CVE-2024-6387, CVE-2006-5051 , CVE-2008-4109 e altri.
 smaash/hostscan
strumento php per scansione di rete
 hynekpetrak/detect_bluekeep.py
Script Python per rilevare la vulnerabilità BlueKeep (CVE-2019-0708) con supporto TLS/SSL e x509
 magisterquis/lutlol
Vivere Sotto la Terra su Linux ~ Bsides Belfast/Vienna 2025
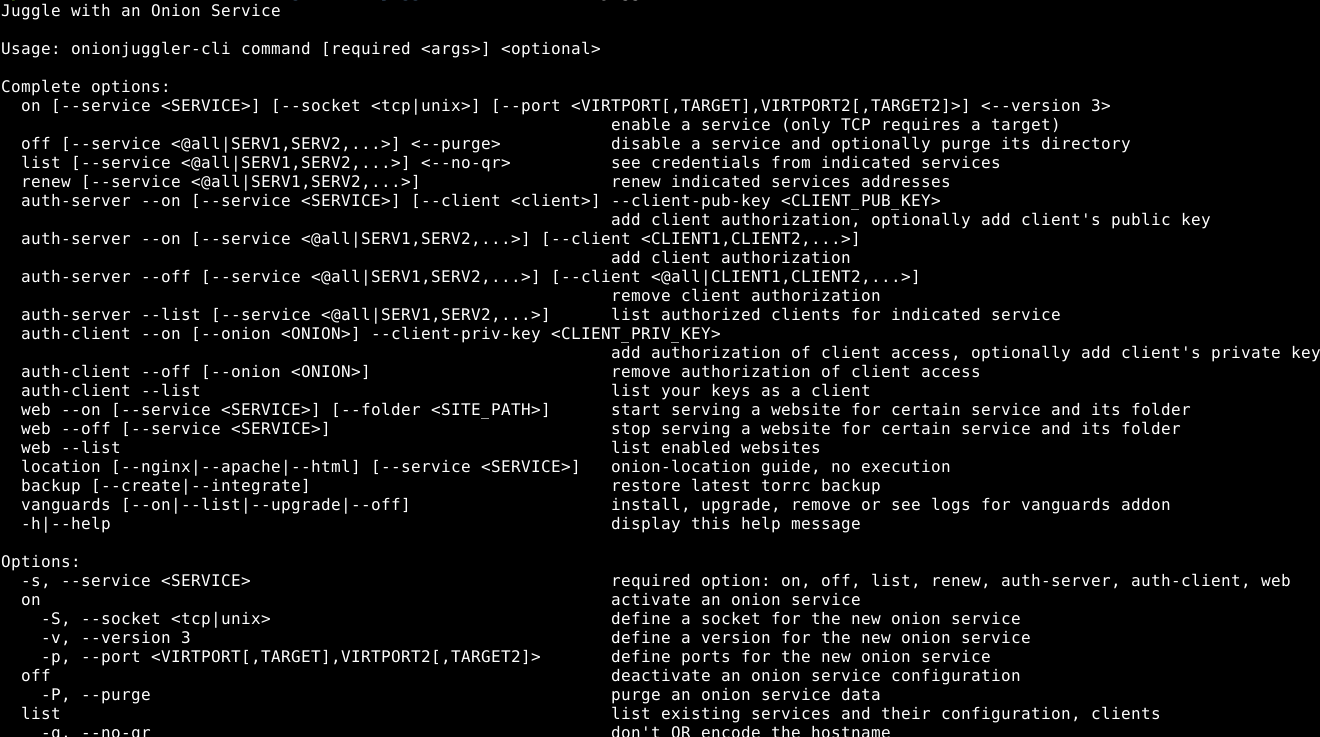 nyxnor/onionjuggler
Gestisci i tuoi servizi Onion tramite CLI o TUI su sistemi operativi Unix-like con una shell conforme a POSIX.
 corelight/ecs-templates
Modelli Elastic Common Schema di Corelight o Zeek
 corelight/ecs-logstash-mappings
Mappatura dei dati Corelight o Zeek nei log Elastic Common Schema
 mrk336/cve-2025-26686-the-tcp-ip-flaw-that-opens-the-gates
Una vulnerabilità RCE critica nello stack TCP/IP di Windows (CVE-2025-26686) lascia memoria sensibile sbloccata, consentendo a utenti malintenzionati…








