
 #1
Strumenti per l'analisi, il monitoraggio e la protezione dell'infrastruttura di rete e dei protocolli.
Raccomandato da Kitploit

 vulncheck-oss/initial-access-community
Exploit basati su Go per vulnerabilità di rete non autenticate in router, VPN, appliance e IoT, corredati di PCAP, regole Suricata/Snort/YARA/Sigma e…
 localh0t/backfuzz
toolkit per il fuzzing di protocolli
 cagataycali/hstp
Quadro di protocolli a livello applicativo per comunicazioni crittografate end-to-end basate sulla fiducia attraverso reti eterogenee, permettendo la…
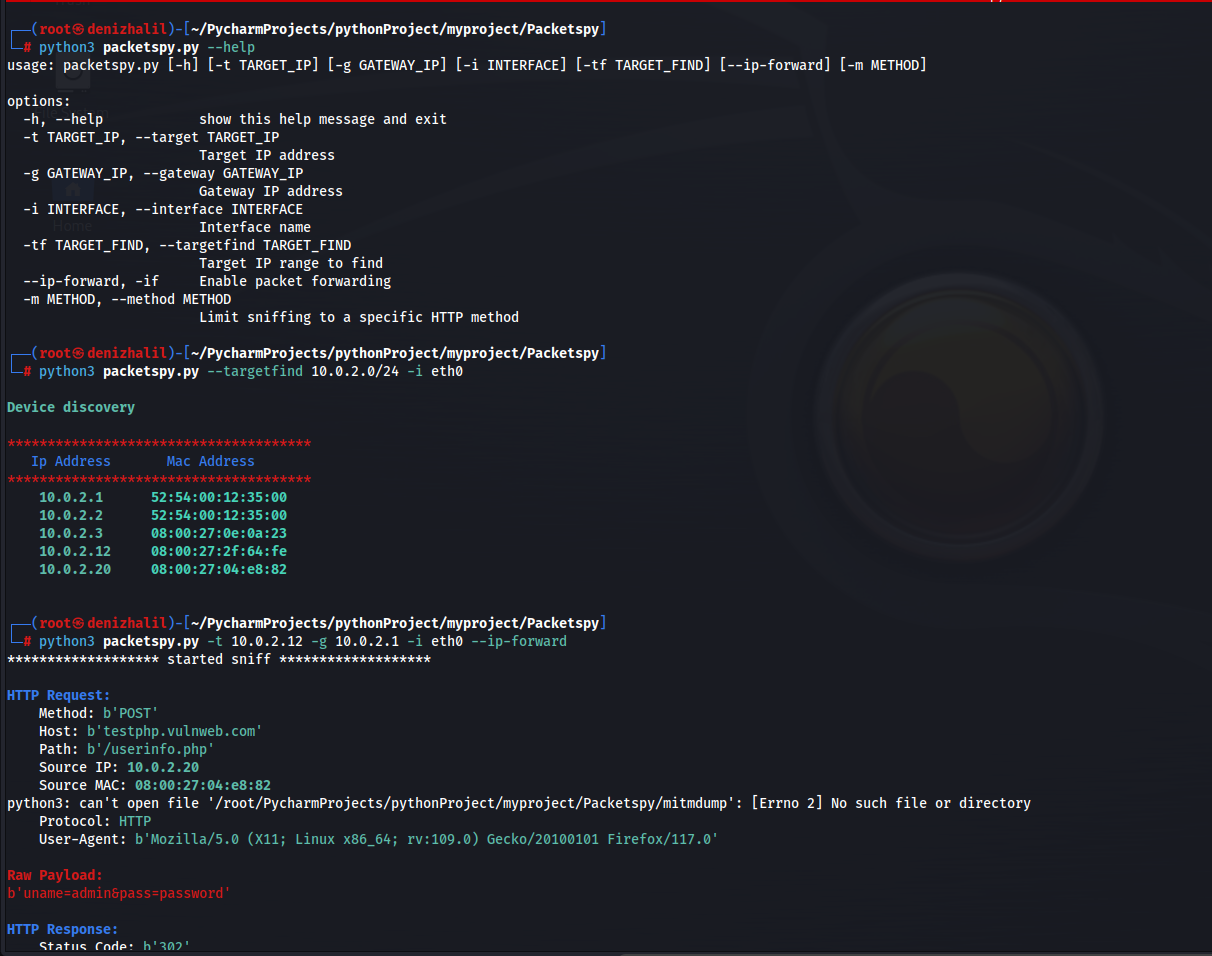 halildeniz/packetspy
Sniffer di pacchetti di rete per cattura del traffico in tempo reale, ispezione HTTP, analisi del payload grezzo e scoperta dei dispositivi con…
 shredzwho/ig-detective
Strumento OSINT studiato e progettato per localizzare handle IG
 malwareapilib/malwareapilibrary
raccolta di API utilizzate nello sviluppo di malware
 devsecopsdocs/nuclearpond
Nuclear Pond è un'utility che sfrutta Nuclei per eseguire scansioni su internet al costo di una tazza di caffè.
 ariary/queensono
Binario Golang per l'esfiltrazione di dati con protocollo ICMP (+ ICMP bindshell, http over ICMP tunneling, ...)
 anssi-fr/tabi
Rilevamento di hijacking BGP
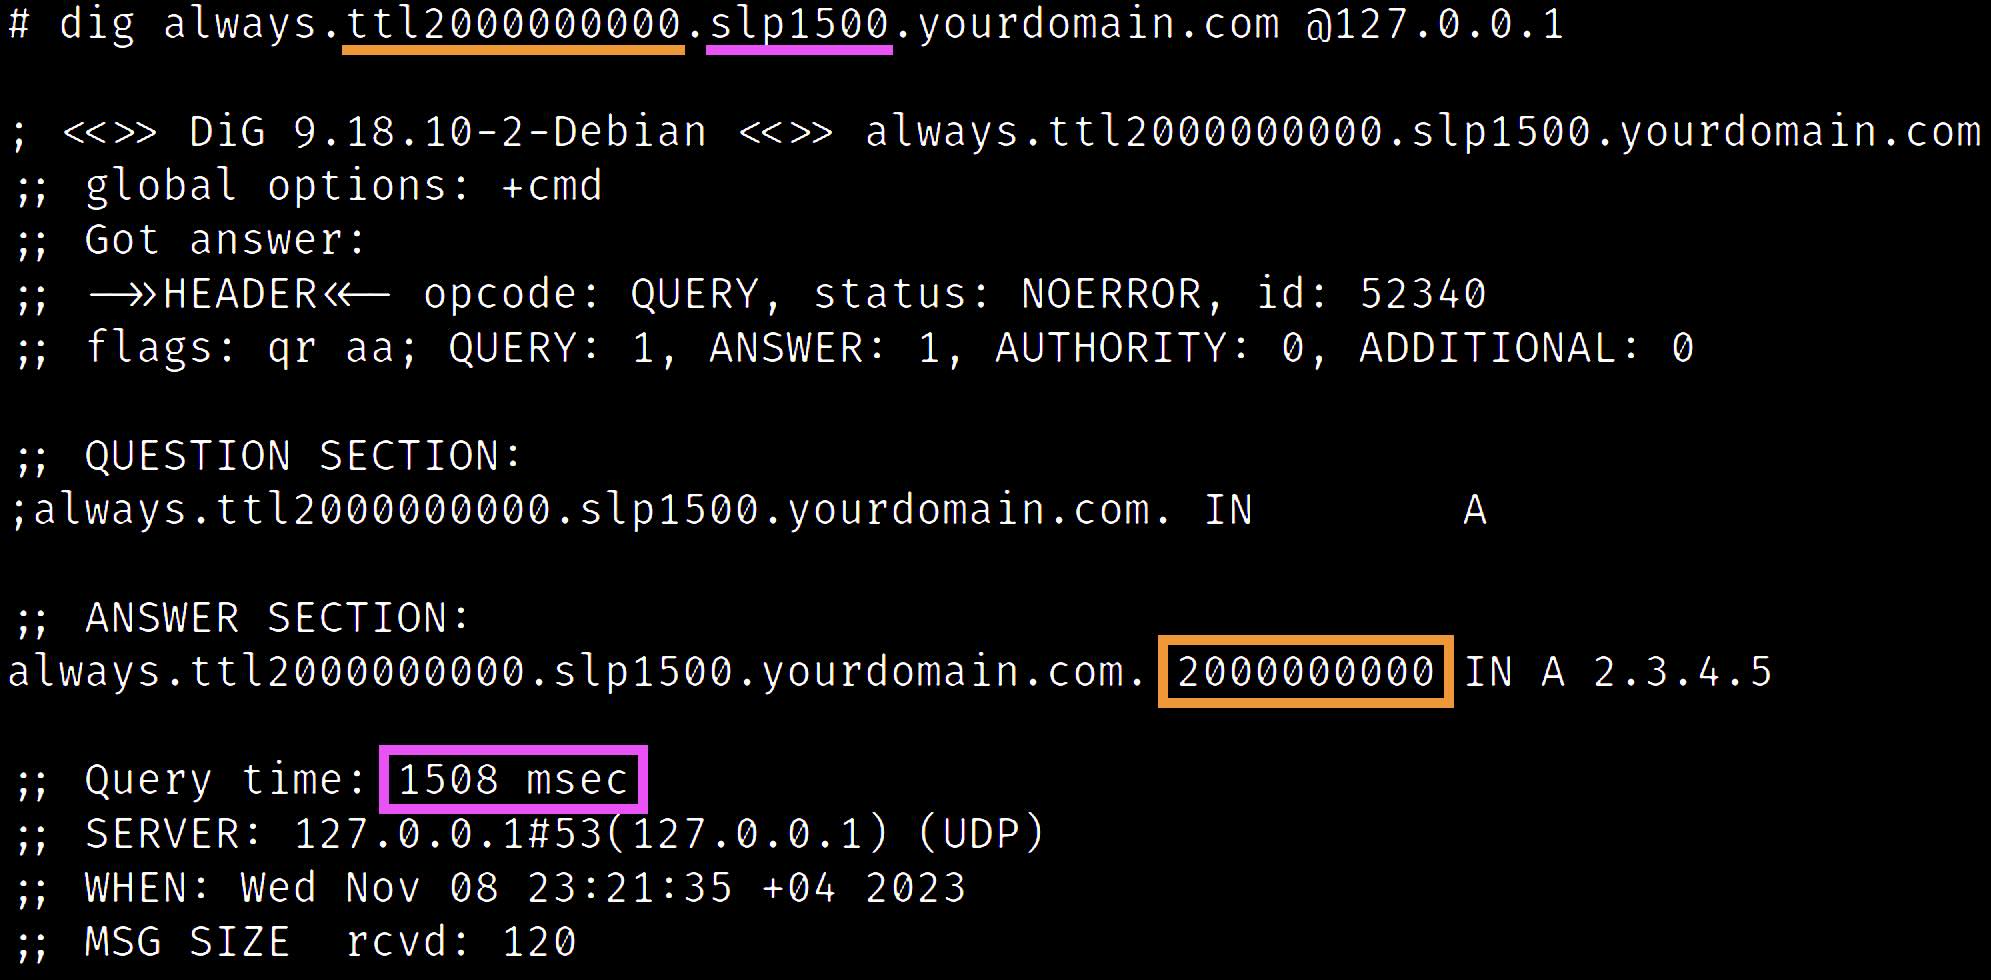 oryxlabs/polardns
PolarDNS è un server DNS autorevole specializzato, adatto per test di penetrazione e ricerca di vulnerabilità.
 stamparm/tsusen
Sensore di traffico di rete
 hwbp/lazyhook
Eludi l'analisi comportamentale eseguendo codice malevolo all'interno di stack di chiamate Microsoft attendibili, hooking senza patch della libreria…
 p0dalirius/dumpsmbshare
Uno script Python per scaricare file e cartelle in remoto da una condivisione SMB di Windows.
 tlkh/prowler
Scanner distribuito di vulnerabilità di rete
 adversarial-detection-engineering/adversarial-detection-engineering-framework
Un framework e una tassonomia per identificare, classificare e ragionare sui bug della logica di rilevamento nelle regole SIEM, EDR e XDR, con esempi…
 halildeniz/dnswatch
Sniffer e analizzatore del traffico DNS per monitorare, filtrare e rilevare anomalie nelle query DNS. Le funzionalità includono l'esportazione PCAP,…
 europa502/sharp
Un software applicativo anti-ARP-spoofing che utilizza metodi di scansione attiva e passiva per rilevare e rimuovere qualsiasi ARP-spoofer dalla rete.
 binarydefense/log4j-honeypot-flask
Honeypot di rete interna per rilevare se un attaccante o una minaccia interna scansiona la tua rete per log4j CVE-2021-44228








