
 #1
Strumenti per l'analisi, il monitoraggio e la protezione dell'infrastruttura di rete e dei protocolli.
Raccomandato da Kitploit

 karmakstylez/cve-2024-6387
Vulnerabilità di esecuzione di codice remoto non autenticata nel server OpenSSH (CVE-2024-6387)
 busescanfly/pretty
"PRinter Exploitation Toolkit" strumento di automazione LAN
 ymsniper/kto
Strumento automatizzato di deautenticazione Wi-Fi che scansiona continuamente i client su un SSID target ed espelle i dispositivi non in whitelist.…
 preempt/ntlm-scanner
Un semplice strumento python basato su Impacket che testa i server per varie vulnerabilità NTLM note.
 xen0vas/vscan
strumento di scansione delle vulnerabilità che utilizza nmap e script NSE
 1n3/prism-ap
Un framework automatizzato per attacchi MITM su RogueAP Wireless.
 nccgroup/port-scan-automation
Automatizza le scansioni NMAP e genera automaticamente policy Nessus personalizzate
 edu4rdshl/tor-router
Uno strumento che ti permette di impostare TOR come gateway predefinito e inviare tutte le connessioni internet attraverso TOR (come proxy…
 jumpseclabs/tokenflare
Framework di simulazione AITM serverless per Entra ID e M365
 snovvcrash/divideandscan
Dividi i risultati della scansione completa delle porte e usali per esecuzioni mirate di Nmap
 greatscottgadgets/libbtbb
Libreria C per decodificare i pacchetti Bluetooth in banda base ed estrarre informazioni sulla piconet dall'hardware Ubertooth e USRP per l'analisi…
 nccgroup/binproxy
BinProxy è un proxy per connessioni TCP arbitrarie. Puoi definire formati di messaggi personalizzati utilizzando la gemma BinData.
 twosevenonet/edrchoker
Uno strumento utilizza il QoS Policy (Pacer.sys) per limitare la connessione degli agenti Endpoint Detection and Response (EDR) al server.
 hpfeeds/hpfeeds
Protocollo generico di datafeed autenticato del Honeynet Project
 rasta-mouse/crystal-loaders
Una piccola raccolta di loader PIC Crystal Palace progettati per l'uso con Cobalt Strike.
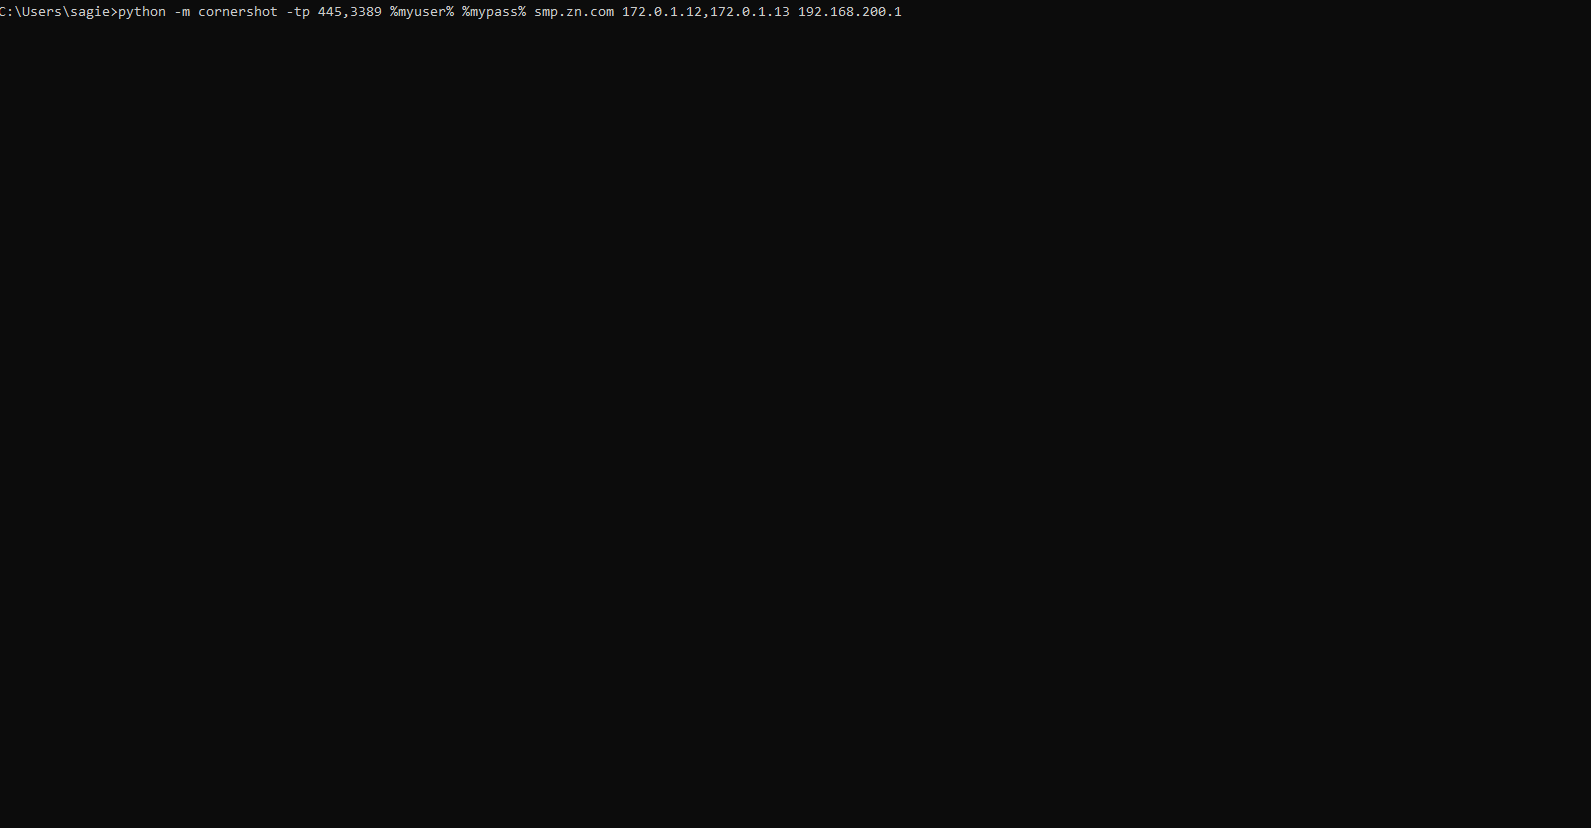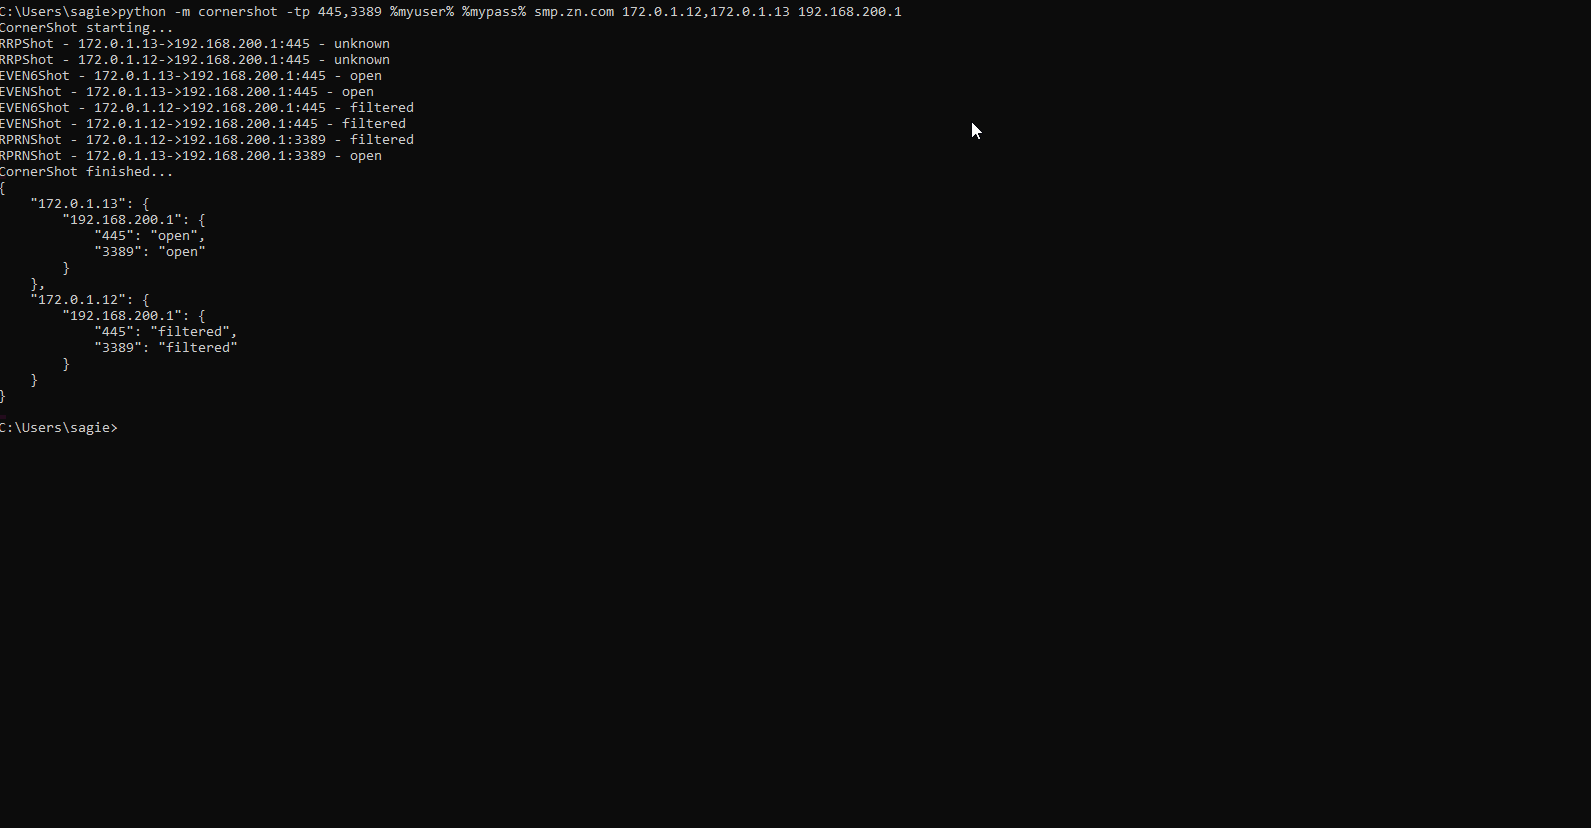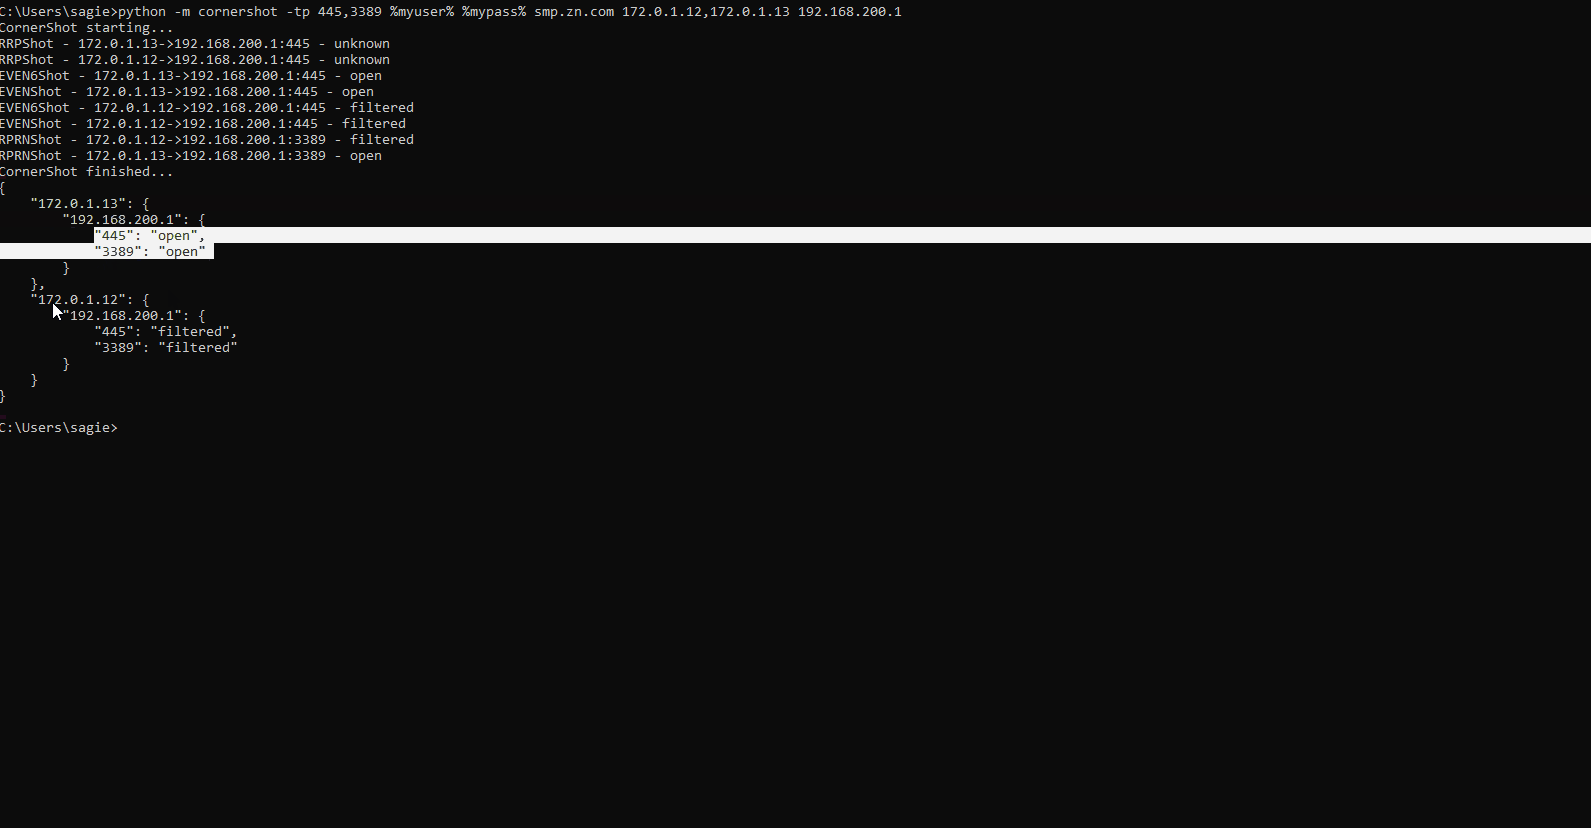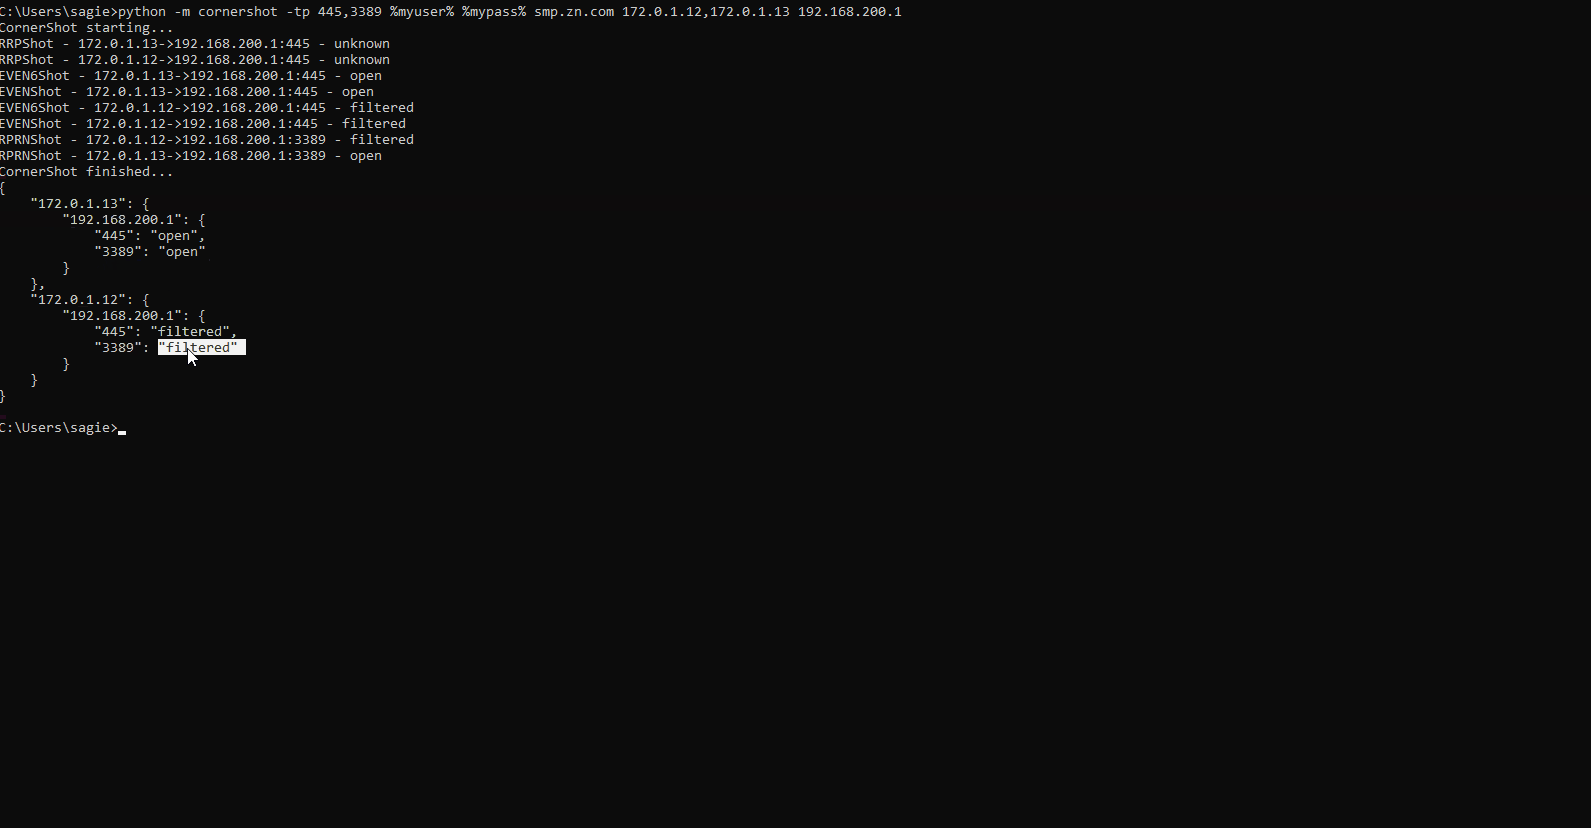 zeronetworks/cornershot
Amplifica la visibilità di rete da molteplici punti di vista di altri host.
 00xglitch/bella
Bella è uno strumento di data mining post-exploitation e di amministrazione remota scritto in puro Python per macOS. 🍎💻
 zentinelproxy/zentinel
Un reverse proxy orientato alla sicurezza, progettato per proteggere il web libero.








