#1

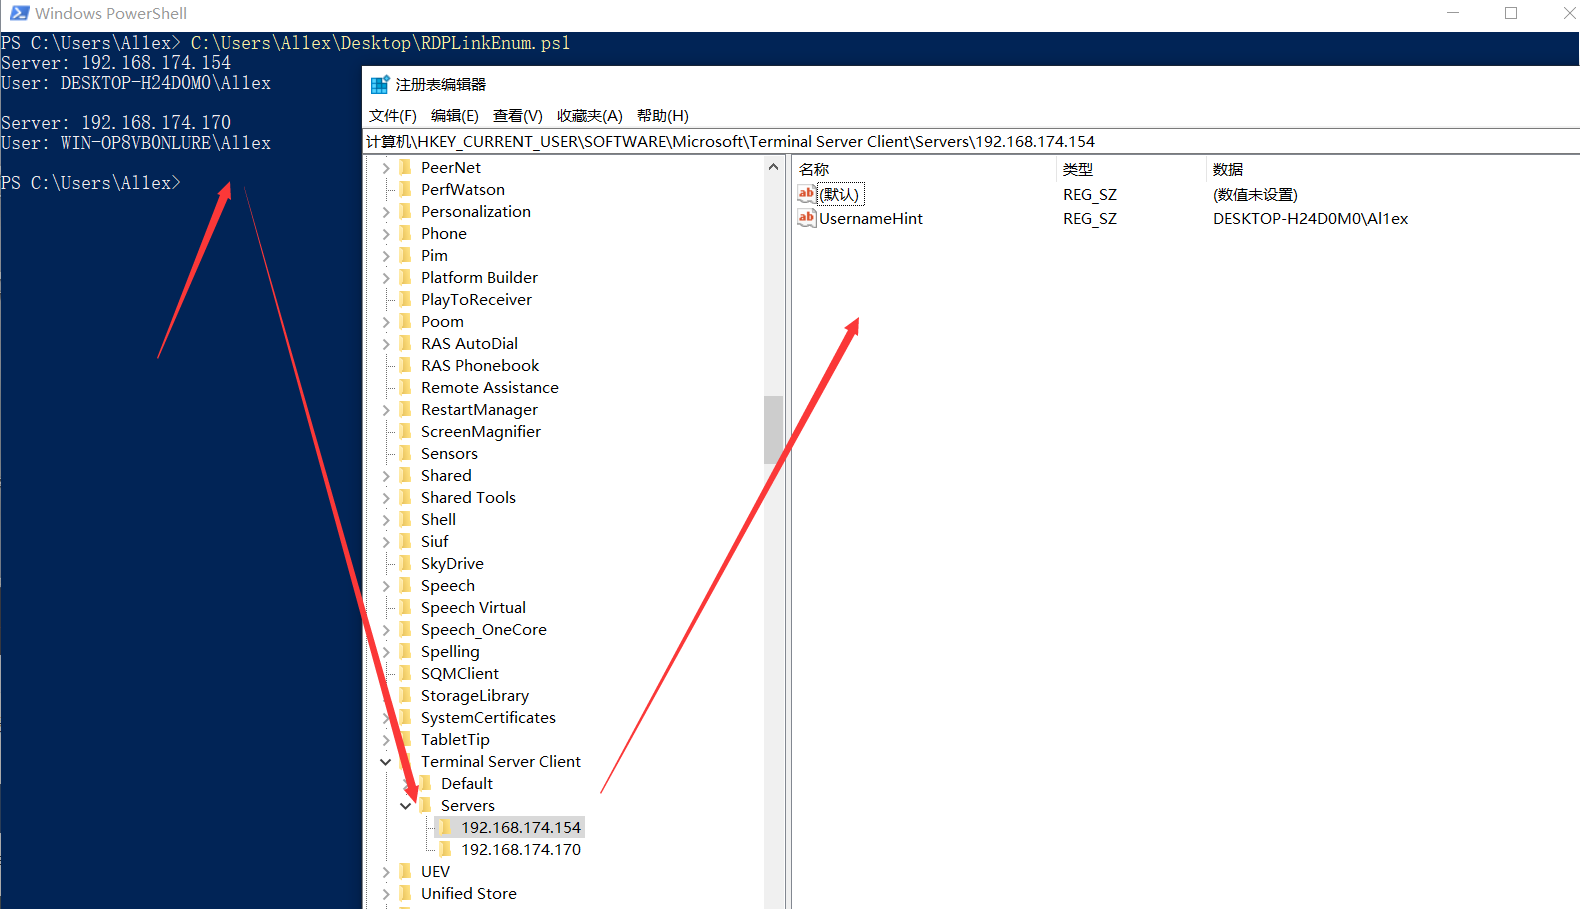
 nccgroup/baskerville
Estrattore selettivo di protocolli da PCAPs o interfacce
 watchtowrlabs/citrix-netscaler-cve-2026-88771-iocs
Indicatori di Compromissione e linee guida per l'hunting relativi a CVE-2026-88771, un'iniezione di comandi non autenticata in Citrix NetScaler ADC e…
 alzeaty1/security-writeups
CTF writeups and teaching scripts for web security, bug bounty techniques, and network forensics, with blank-value versions for active practice.
 ahmed-tarek22752/security-vulnerability-in-microsoft-office.
Blue-team analysis of a malicious DOCX exploiting CVE-2017-0199, covering sandbox detonation, network forensics, IOC extraction, MITRE ATT&CK…
 spectralzero/netscope
Piattaforma di investigazione e risposta di rete offline-first per Windows. Trasforma una pcap o una cattura live in un verdetto forense completo —…
 jgoyd/fourteen_endpoints
Società di comodo all'interno del Privacy Relay di Apple
 nao-sec/ramnit_traffic_parser
Analisi del traffico di Ramnit
 corelight/zeek-netsupport-detector
Un rilevatore NetSupport basato su Zeek. NetSupport viene spesso abusato dagli attaccanti nel malware.
 0x0allenace/windows-malware-behavioral-analysis
Analisi comportamentale del malware di un campione simulato di malware Windows multi-stadio utilizzando FLARE-VM e REMnux. Indagine DFIR basata sulle…
 microlaser/dns_watchdog_windows2
Script PowerShell che monitora il traffico DNS di Windows tramite pktmon per rilevare avvelenamento, spoofing, risposte di resolver malevoli e…
 pugazhendii22/keepass-exfil-forensics
Writeup di network forensics + tooling per una challenge DFIR di TryHackMe: inverte una catena di esfiltrazione hex→Base64→XOR dal traffico PCAP, poi…
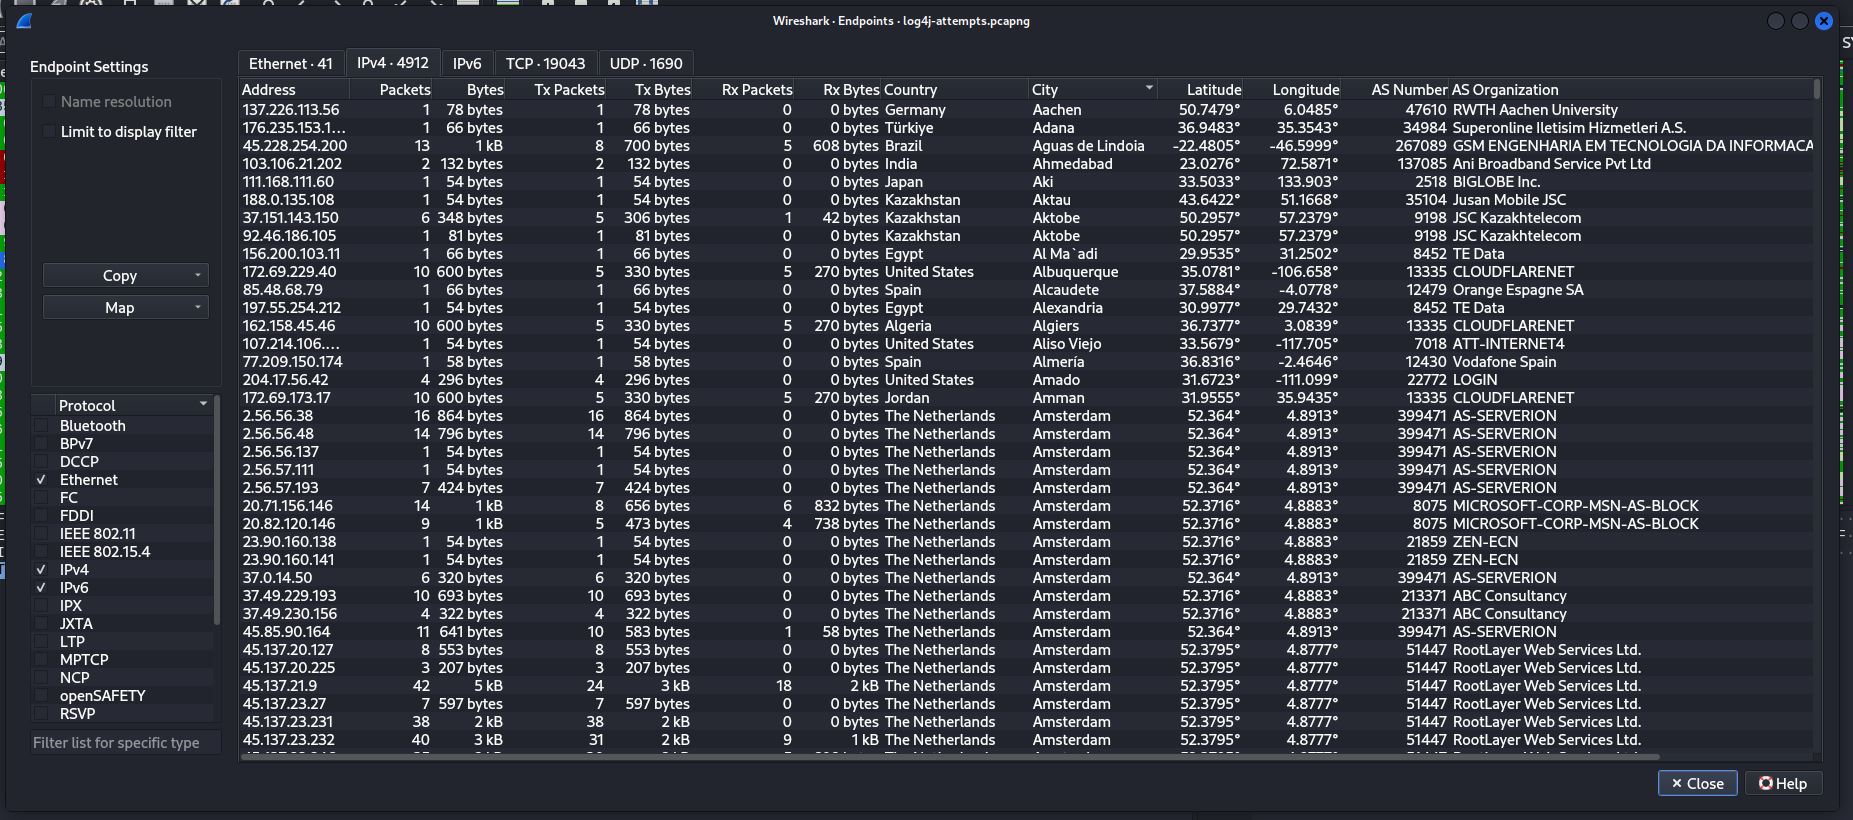 kirkdjohnson/wireshark
Ho scaricato un file di packet capture (.pcapng) da malware-traffic-analysis.net che era un esempio di un tentativo di attacco a un webserver tramite…
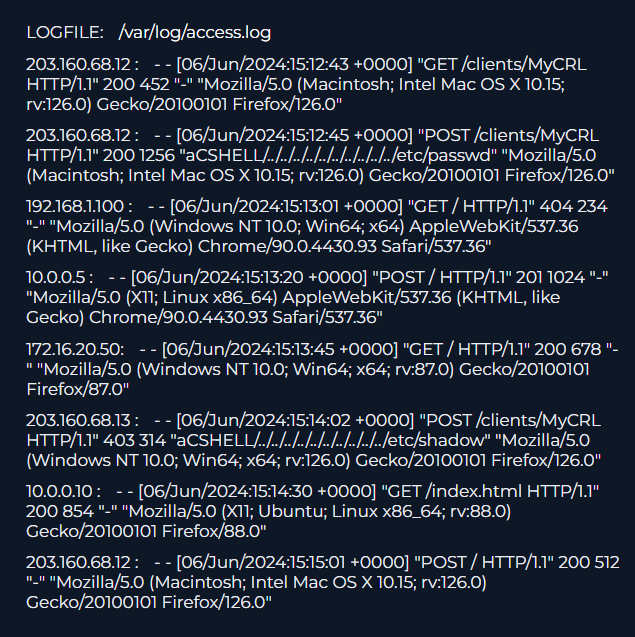 zedocun/incident-analysis-response-check-point-security-gateway-cve-2024-24919-lfi-exploitation
# Caso di studio di Incident Response (IR) Documentazione dell'indagine su un tentativo di sfruttamento mirato a CVE-2024-24919 (Lettura Arbitraria…
 corelight/corelightforsplunk
App Splunk per l'integrazione e l'analisi dei dati di network detection di Corelight, che consente il threat hunting in tempo reale e l'incident…
 opposum0112/decretum
Compilatore LinkML per contratti per ricercatori di sicurezza
 aelshimony-cloud/openwire-cve-2023-46604-investigation
Walkthrough di incident response che analizza lo sfruttamento di CVE-2023-46604 di Apache ActiveMQ tramite OpenWire, inclusa analisi PCAP,…
 jhatchi/nexacorp-dfir-inc-2026-001
Indagine DFIR + 7 regole Suricata su un'intrusione simulata di NexaCorp (vsftpd 2.3.4 CVE-2011-2523 + MITRE Caldera C2). Incarico individuale di 4…