
 #1
Strumenti per la valutazione, il test e lo sfruttamento di applicazioni e dispositivi mobili (Android, iOS).
Raccomandato da Kitploit

 tinopreter/docviewerexploitapp
Questa è un'app di exploit che ho creato durante la risoluzione della sfida DocumentViewer (CVE-2021-40724) di MobileHackingLab. Scaricherà una…
 koozxcv/cve-2014-7911-cve-2014-4322_get_root_privilege
vulnerabilità CVE-2014-7911 e vulnerabilità CVE-2014-4322 per ottenere privilegi di root!
 wonjj6768/lenovo-tb365fc-ghostlock-cve-2026-43499
GhostLock (CVE-2026-43499) root + KernelSU LKM per il Lenovo TB365FC (ZUXOS / Android 16, kernel 5.15.170)
 bizdak/silverboxcc
Malware Android sottoposto a reverse engineering, e questo è un server C&C per esso.
 serundengsapi/cve-2025-31200-ios-audioconverter-rce
Divulgazione pubblica di CVE-2025-31200 – RCE zero-click in iOS 18.X tramite AudioConverterService e file audio dannoso.
 crackercat/rootsmart-v2.0
Sviluppo di Ransomware Android - Crittografia AES256 + CVE-2019-2215 (reverse root shell) + Esfiltrazione dei dati
 thebl4ckph4nt0m/cve-2024-0044
CVE-2024-0044: una vulnerabilità ad alta severità 'run-as any app' che colpisce Android versioni 12 e 13. Questo repository mostra come sfruttare…
 jaf0rk/cve-2026-5281-cve-2026-11057-fullchain
Full-chain exploit per Android Chromium che combina la info leak di CVE-2026-11057 e la use-after-free di CVE-2026-5281 per ottenere il vtable hijack…
 xianwan1314/cve-2025-21479-iqoo11pro
Note di riproduzione di CVE-2025-21479 (Qualcomm Adreno GPU) per vivo iQOO 11 Pro (PD2254) - ricerca autorizzata
 vighnesh91/ipaforge
CLI Python senza dipendenze per estrarre, ispezionare, modificare e ricostruire archivi .ipa di iOS, convertendo plist e stringhe in XML preservando…
 saaedimam/sony-bravia-root-toolkit
CVE-2019-2215 & automazione dell'exploit DirtyCOW + debloat post-root + moduli Magisk per Sony BRAVIA KDL-43W800C
 george0papasotiriou/cve-2026-22010-android-intent-redirection-to-exported-component
Proof-of-concept per CVE-2026-22010 reindirizzamento degli intent Android: dimostra un'activity esportata che inoltra gli intent a componenti interni…
 0xblackash/cve-2026-86950
Documentazione di ricerca difensiva per CVE-2026-86950, una scrittura fuori limite in Apple CoreGraphics, che copre la valutazione della…
 isciurus/hexacon2022_appleavd
Artefatti di ricerca di Hexacon 2022 che coprono l'analisi della superficie di attacco di AppleAVD e le tecniche di exploitation per la sicurezza…

 aa22396584/ghostmap-research
Riproduzione indipendente su Android 15-17 del crash del parser dei metadati ZIP di GhostMap, con analisi nativa del crash, prove oscurate e…
 fengguan/arpcut
App Android con root che scansiona i dispositivi LAN e interrompe o ripristina il loro accesso alla rete tramite ARP spoofing, con ricerca del…
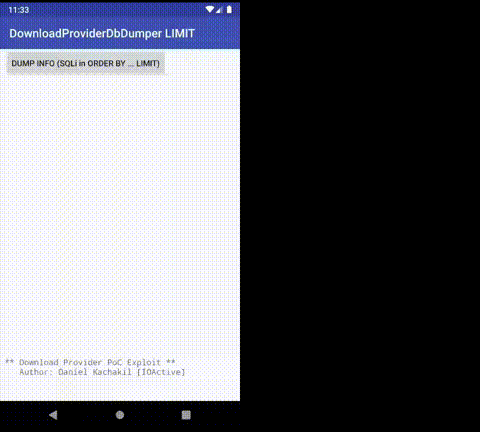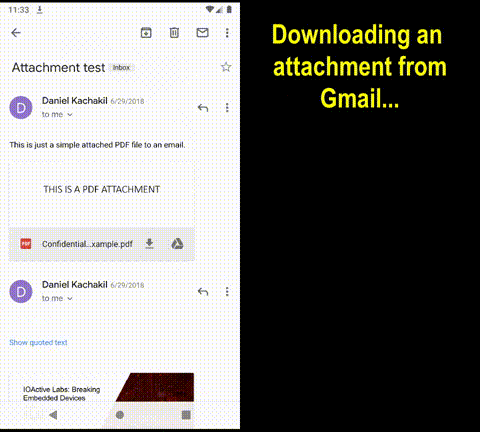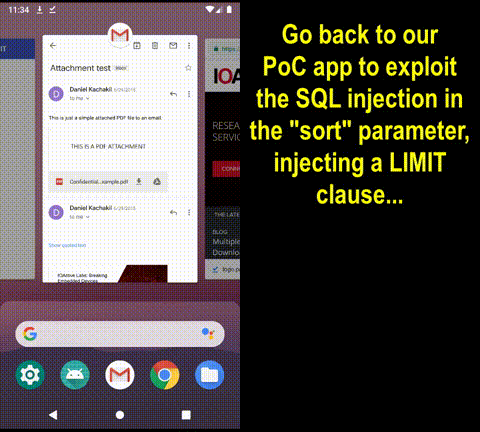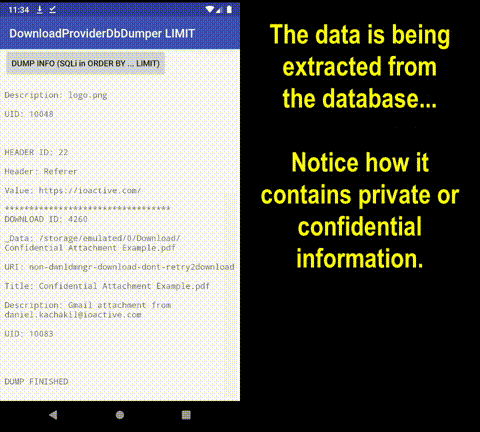 ioactive/aosp-downloadproviderdbdumpersqlilimit
PoC che sfrutta l'iniezione SQL nel Download Provider di Android tramite il parametro di ordinamento (CVE-2019-2196)
 seqred-s-a/cve-2019-14514
Esecuzione di codice remoto in Microvirt MEmu








