
 #1
Strumenti per la valutazione, il test e lo sfruttamento di applicazioni e dispositivi mobili (Android, iOS).
Raccomandato da Kitploit

 charles2gan/gda-android-reversing-tool
il decompilatore Android più veloce e potente (strumento nativo che funziona senza Java VM) per file APK, DEX, ODEX, OAT, JAR, AAR e CLASS. che…
 six2dez/pentest-book
Wiki di penetration testing curato con tecniche, script e checklist aggiornati quotidianamente per ricognizione, web, cloud, mobile e…
 designativedave/androrat
Strumento di amministrazione remota per dispositivi Android
 httptoolkit/frida-interception-and-unpinning
Script Frida per riscrivere le applicazioni mobili in fase di esecuzione per intercettare direttamente (MitM) tutto il traffico HTTPS
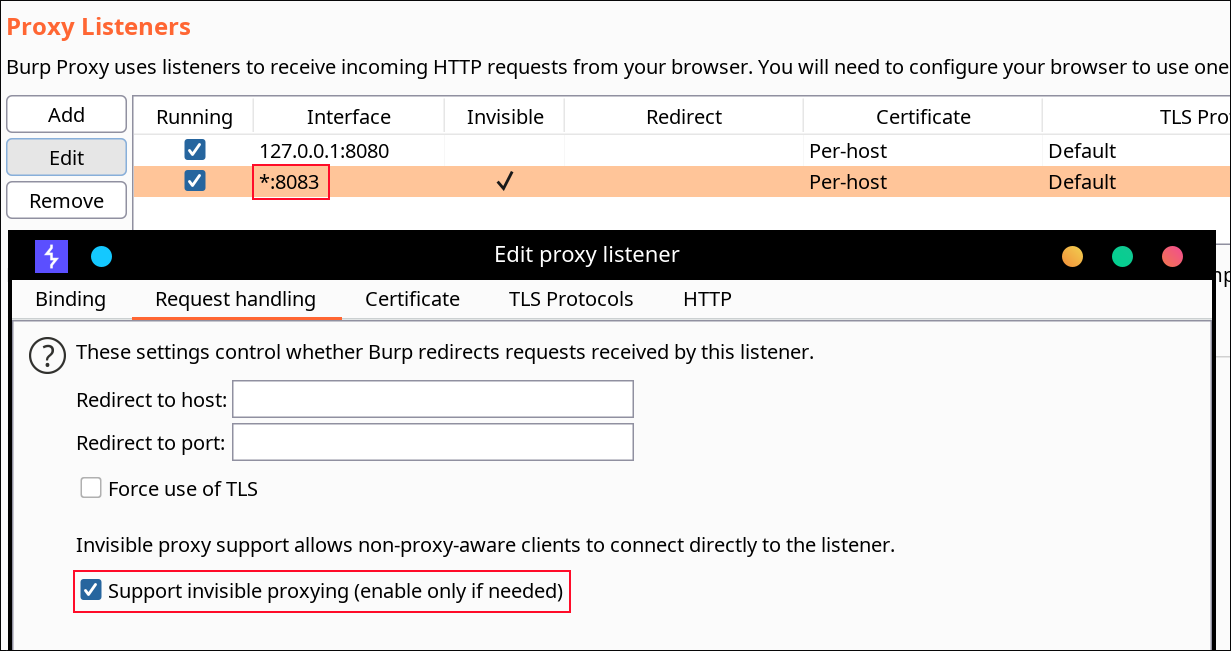 impact-i/reflutter
Applica patch alle librerie del motore Flutter per consentire il reverse engineering in runtime, l'intercettazione del traffico e il bypass del SSL…
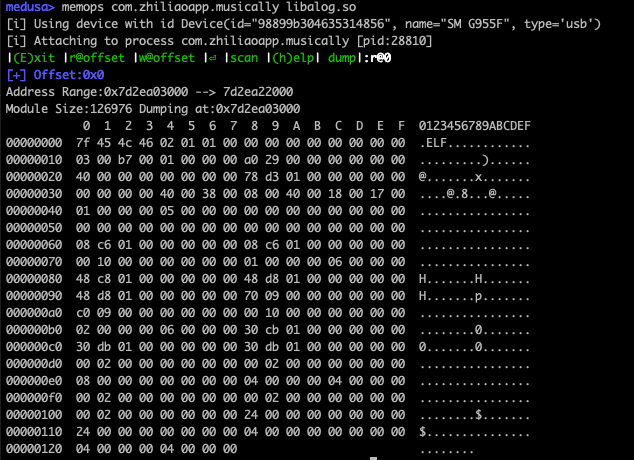 ch0pin/medusa
Analisi di Sicurezza Unificata Dinamica per Mobile Edge
 vaibhavpandeyvpz/apkstudio
IDE open-source, multipiattaforma basato su Qt6 per il reverse-engineering di pacchetti di applicazioni Android. Offre un layout simile a un IDE con…
 zinja-coder/jadx-ai-mcp
Plugin per integrare il server MCP in JADX
 owasp/securityshepherd
Web and mobile application security training platform
 imran-parray/mind-maps
Mappe mentali di diverse cose
 mg1937/asc
Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…
 m14r41/pentestingeverything
Soluzione completa per VAPT/AppSec e guida al pentesting: Web | Mobile | API | Thick Client | Revisione del codice sorgente | DevSecOps | Wireless |…
 owasp/masvs
OWASP MASVS (Mobile Application Security Verification Standard) è lo standard di riferimento del settore per la sicurezza delle app mobili.
 auroraoss/aurorastore
Client Android open-source per navigare e scaricare app da Google Play con accesso anonimo, spoofing di dispositivo/località e rilevamento dei…
 kpwn/yalu102
jailbreak incompleto di iOS 10.2 per dispositivi a 64 bit di qwertyoruiopz e marcograssi
 iddoeldor/frida-snippets
Esempi Frida artigianali
 grapheneos/vanadium
Build di Chromium con privacy e sicurezza rafforzate che fornisce la WebView e il browser predefinito per GrapheneOS, con hardening a livello di…
 niklashigi/apk-mitm
🤖 Un'applicazione CLI che prepara automaticamente i file APK Android per l'ispezione HTTPS








