
 #1
Strumenti per la valutazione, il test e lo sfruttamento di applicazioni e dispositivi mobili (Android, iOS).
Raccomandato da Kitploit

 agg23/cve-2024-31317
Discussione dettagliata della vulnerabilità Zygote CVE-2024-31317
 alwentiu/covidsafe-cve-2020-12856
Una vulnerabilità relativa al Bluetooth in alcune app di contact tracing
 0xjohnnydev/cve-2026-28992-iohidfamily-fastpathuserclient-race-conditions
UAF e panic del coprocessore AOP in IOHIDEventServiceFastPathUserClient. Nessuna entitlement, raggiungibile dalla sandbox delle app.
 vichhka-git/magisk-renef
Modulo Magisk che pacchettizza automaticamente renef_server (strumentazione dinamica per Android)
 yogehi/cve-2024-4406-xiaomi13pro-exploit-files
File relativi all'exploit Pwn2Own Toronto 2023 contro il Xiaomi 13 Pro.
 advancedhacker101/android-c-sharp-rat-server
Questo è un plugin per il server c# R.A.T che fornisce un'estensione ai sistemi telefonici basati su Android.
 abbbe/sslcaudit
Strumento automatizzato di test di sicurezza per client SSL/TLS per il rilevamento di vulnerabilità MITM in thick client, app mobili e appliance di…
 vvirei333/abrake27
Mappa di dispatch SEP, diff AMFI, flusso di lavoro Ghidra nel kernelcache di iOS 27 RE.
 stuxctf/mhf
Mobile Helper Framework (mhf) è uno strumento che automatizza il processo di identificazione del framework/tecnologia utilizzata per creare…
 tamirzb/cve-2019-14040
Codice PoC per CVE-2019-14040
 scramblr/rf-chaos
RF CHAOS è un'app Android progettata per causare caos tramite tutti gli adattatori RF possibili - Divertiti!
 cipher-attack/chimera
Iniettore di payload ed emulatore HID per Android come Hak5 e rubber ducky
 isec-tugraz/file-notification-attacks
Artefatti di ricerca per attacchi side-channel basati sulle notifiche dei file su Linux, Windows e macOS, che dimostrano la fuga di informazioni…
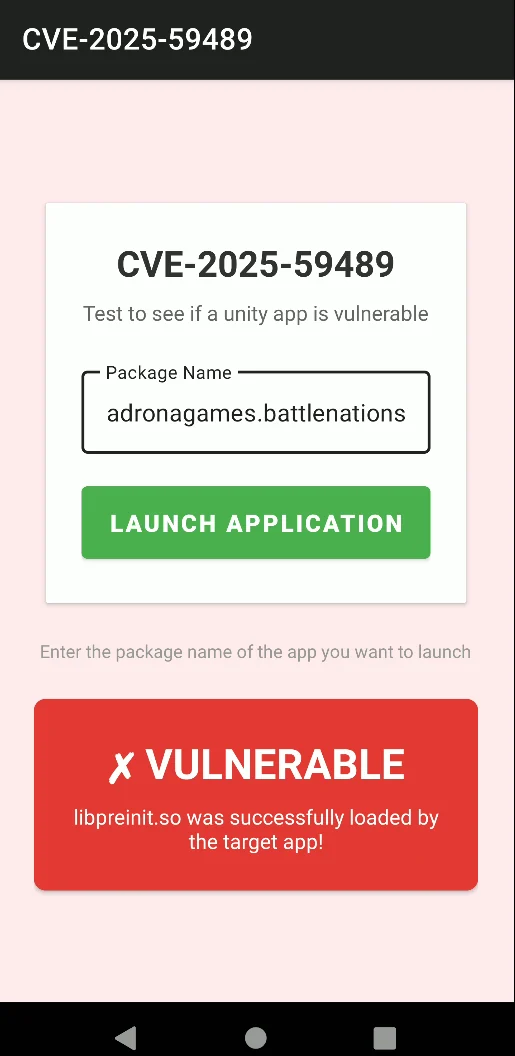 githubkillsmyopsec/cve-2025-59489-poc
Proof Of Concept per CVE-2025-59489. Colpisce i giochi Unity in esecuzione su Android.
 feliam/cve-2014-4378
Analisi dello sfruttamento per CVE-2014-4378: divulgazione di informazioni in Apple CoreGraphics tramite PDF realizzato ad arte, che consente la fuga…
 k-o-n-t-o-r/ghostlock-sabrina
CVE-2026-43499 exploit root GhostLock per Chromecast con Google TV (sabrina)
 nccgroup/dapr
Piattaforma di attacco per Linux
 tc4dy/cve-2026-0073-poc-exploit
Exploit zero-click di bypass dell'autenticazione per Android ADB Wireless Debugging (CVE-2026-0073). Fornisce shell interattiva, esecuzione di…








