
 #1
Strumenti per la valutazione, il test e lo sfruttamento di applicazioni e dispositivi mobili (Android, iOS).
Raccomandato da Kitploit
 yhs0602/android-disassembler
Disassembla QUALSIASI file inclusi .so (NDK, JNI), Windows PE (EXE, DLL, SYS, ecc.), binari Linux, librerie e qualsiasi altro file come immagini,…
 theos/sdks
SDK patchati che includono tbds di framework privati
 seemoo-lab/internalblue
Framework di sperimentazione Bluetooth per chip Broadcom e Cypress.
 alirezaparsi/copg
Advanced per-app device / CPU / GPU spoofer for rooted Android — device profiles, per-app CPU models, prop & Android-ID spoofing, all driven by a…
 b1n4r1b01/n-days
Collezione curata di PoC di exploit per kernel e userland iOS e writeup per CVE sfruttate in natura e oggetto di ricerca, incluse analisi di…
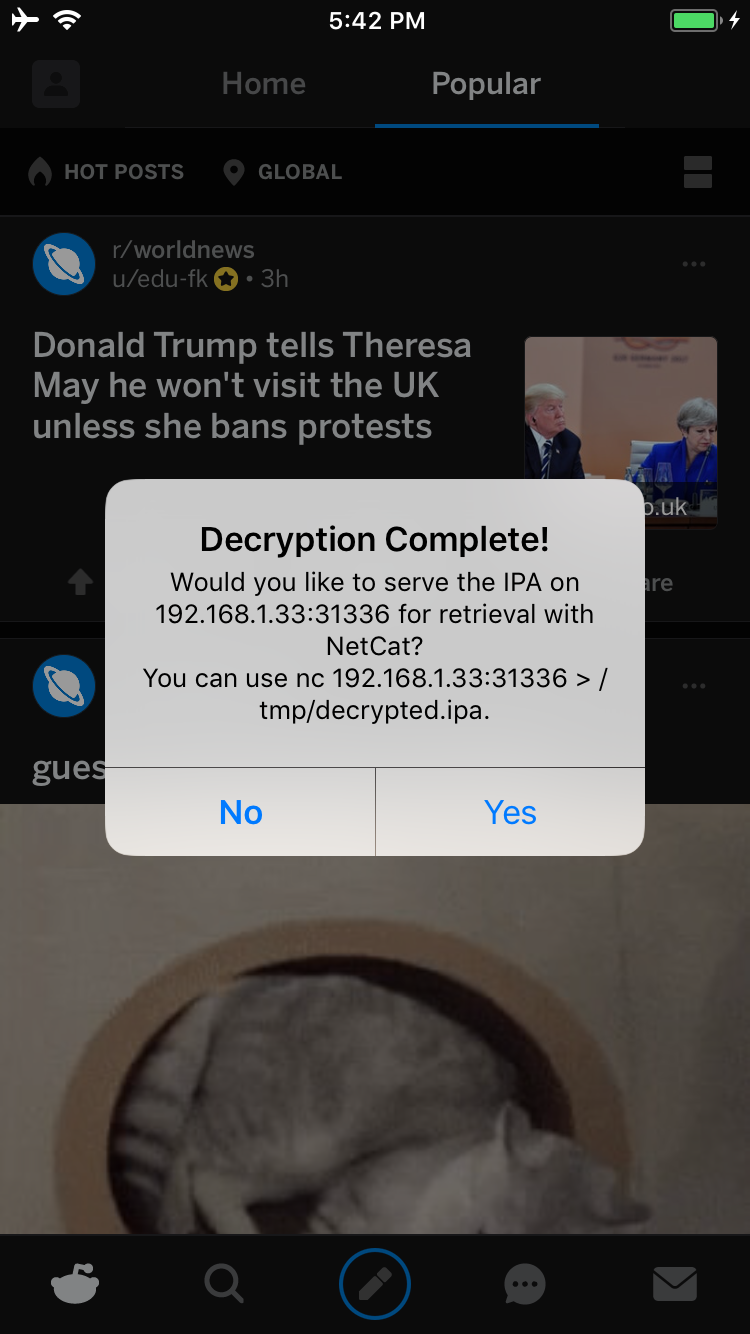 bishopfox/bfdecrypt
Utility per decrittare le app dell'App Store su iOS 11.x jailbroken
 ejfkdev/ddc
Android DEX → Java decompiler in Rust — quality-first: javac-verified output, exact semantic-preserving simplification (cure), full apps in seconds,…
 ironfox-oss/ironfox
Hardened Android web browser forked from Mull/Firefox with privacy-focused patches, anti-fingerprinting, telemetry removal, and secure defaults for…
 tomasz-lisowski/swsim
Una scheda SIM software.
 nyamisty/ssl-kill-switch3
SSLKillSwitch di nuova generazione con molto più supporto!
 laginimaineb/extractkeymaster
Exploit che estrae le chiavi KeyMaster di Qualcomm utilizzando CVE-2015-6639 e CVE-2016-2431
 swdunlop/andbug
Debugger scriptabile per Android Dalvik VM che utilizza le interfacce JDWP/DDM per intercettare metodi, ispezionare lo stato del processo e…
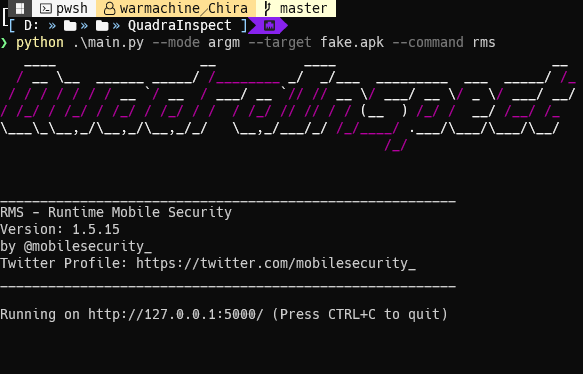 morpheuslord/quadrainspect
Framework modulare per l'analisi della sicurezza di APK Android che integra strumenti di analisi statica, dinamica e di reverse engineering per una…
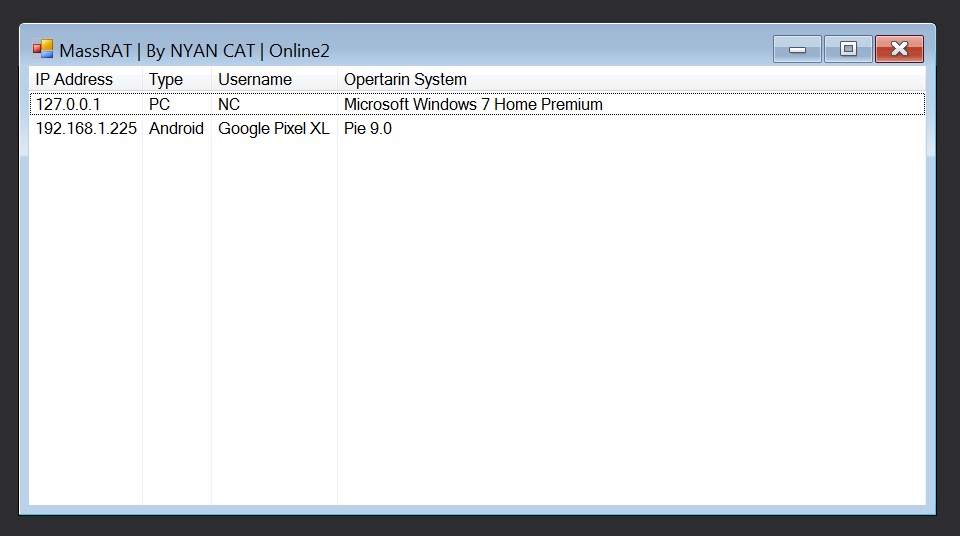 nyan-x-cat/mass-rat
Strumento di amministrazione remota multipiattaforma di base - Xamarin
 nccgroup/blackboxprotobuf
Blackbox Protobuf è un insieme di strumenti per lavorare con Protocol Buffers (protobuf) codificati senza la corrispondente definizione protobuf.
 illusionofchaos/ios-gamed-0day
Exploit di gioco iOS (corretto in 15.0.2)
 ebryx/aes-killer
Plugin Burp per decrittografare il traffico crittografato con AES al volo
 foundryzero/binder-trace
Binder Trace è uno strumento per intercettare e analizzare i messaggi Binder di Android. Pensalo come "Wireshark per Binder".








