
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Mobile Forensics — Pagina 3 | Kitploit
Categorie

Mobile Forensics

Strumenti per l'estrazione, la conservazione e l'analisi dei dati da dispositivi mobili (smartphone, tablet).

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
mvt preview#1

mvt

GitHubmvt-project/mvt
15.5k1 giorno fa
androidqf preview#2

androidqf

GitHubmvt-project/androidqf
2301 giorno fa
ALEAPP preview#3

ALEAPP

GitHubabrignoni/aleapp
1.0k1 giorno fa
iLEAPP preview#4

iLEAPP

GitHubabrignoni/ileapp
1.4k19h 33m fa
Mobile-Security-Framework-MobSF preview#5

Mobile-Security-Framework-MobSF

GitHubmobsf/mobile-security-framework-mobsf
21.6k8 giorni fa
r2frida preview#6

r2frida

GitHubnowsecure/r2frida
1.4k4 giorni fa
objection preview#7

objection

GitHubsensepost/objection
9.3k1 mese fa
frida preview#8

frida

GitHubfrida/frida
21.4k20h 10m fa
androguard preview#9

androguard

GitHubandroguard/androguard
6.2k9 giorni fa
jadx preview#10

jadx

GitHubskylot/jadx
50.0k6 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
64 risultati
autopsy preview

autopsy

GitHubsleuthkit/autopsy

Autopsy® è una piattaforma di digital forensics e interfaccia grafica per The Sleuth Kit® e altri strumenti di digital forensics. Può essere…
disk-forensicsforensicsmobile-forensics+3
3.3k5 mesi fa
fsmon preview

fsmon

GitHubnowsecure/fsmon

Strumento di monitoraggio del filesystem per Linux/Android iOS/macOS

android-securitydynamic-analysis-sandboxingios-security+5
1.0k6 mesi fa
GDA-android-reversing-Tool preview

GDA-android-reversing-Tool

GitHubcharles2gan/gda-android-reversing-tool

il decompilatore Android più veloce e potente (strumento nativo che funziona senza Java VM) per file APK, DEX, ODEX, OAT, JAR, AAR e CLASS. che…

android-securitystatic-analysisvulnerability-scanners+9
4.8k6 mesi fa
LiME preview

LiME

GitHubjtsylve/lime

Modulo del kernel per l'acquisizione della memoria volatile da dispositivi Linux e Android, che produce acquisizioni valide ai fini forensi su disco…
memory-forensicsforensicsmobile-forensics+2
2.1k6 mesi fa
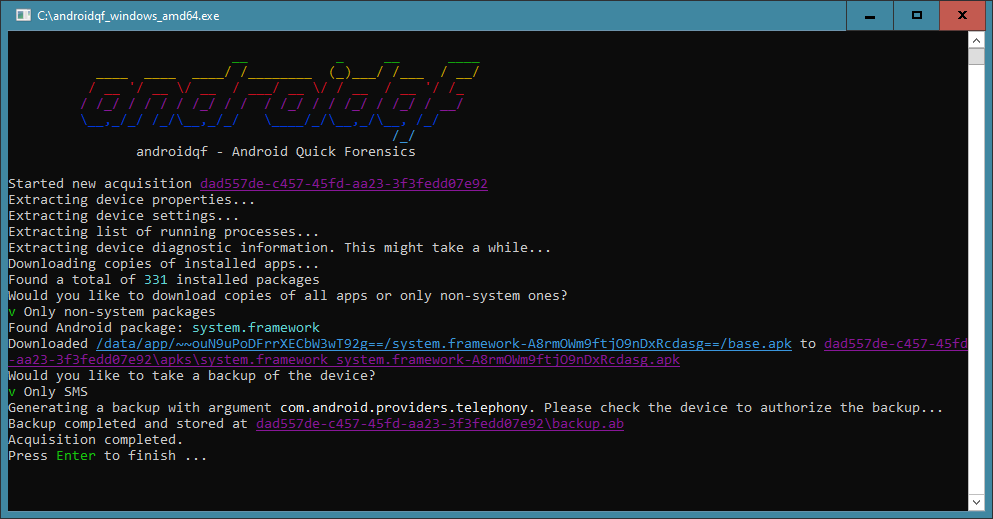
androidqf preview

androidqf

GitHubbotherder/androidqf

Strumento forense portatile per dispositivi Android che raccoglie dati rilevanti tramite USB debugging per identificare potenziali spyware o tracce…
android-securityforensicsmobile-forensics+2
3028 mesi fa
Chrome-Forensic_CVE-2024-0044 preview

Chrome-Forensic_CVE-2024-0044

GitHubjacktekno/chrome-forensic_cve-2024-0044

Un robusto strumento di digital forensics per l'estrazione e l'analisi degli artefatti di Google Chrome da dispositivi Android.
android-securityvulnerability-analysisexploitation+6
9 mesi fa
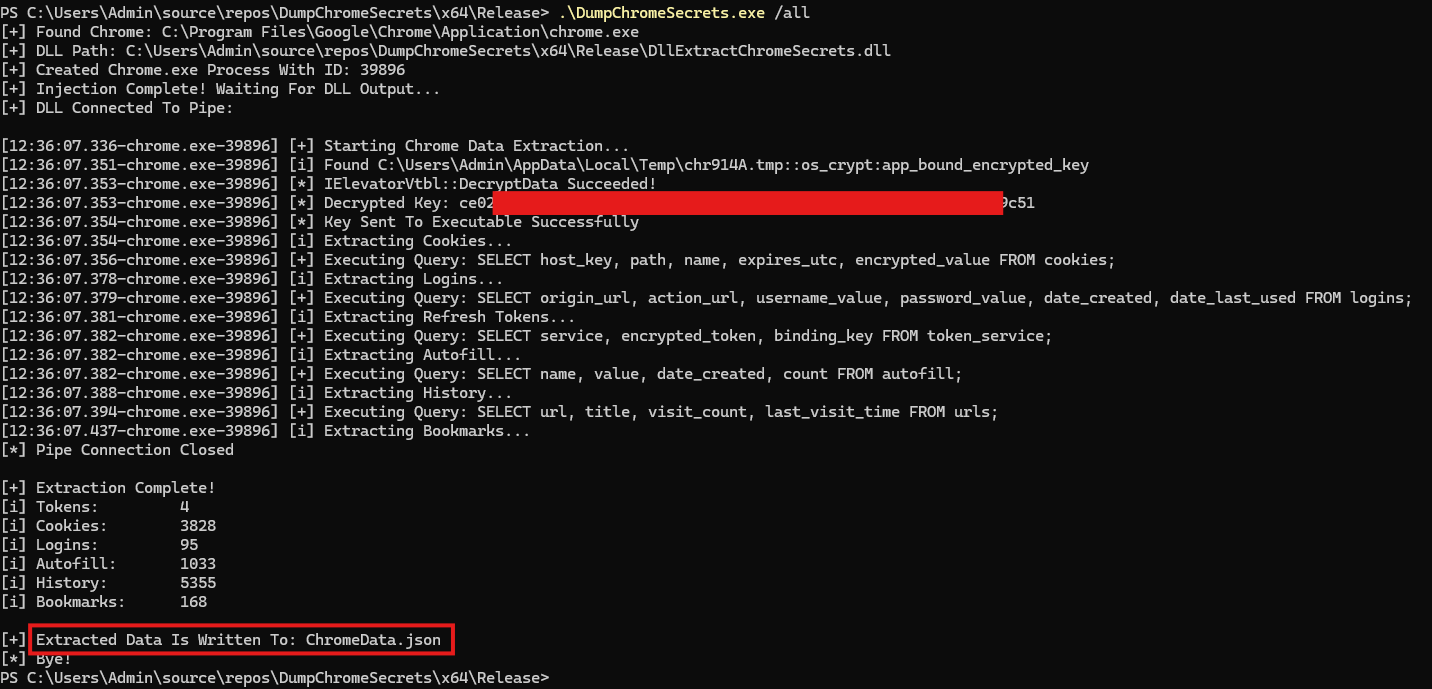
DumpChromeSecrets preview
Archived

DumpChromeSecrets

GitHubmaldev-academy/dumpchromesecrets

Estrai dati dalle versioni moderne di Chrome, inclusi token di aggiornamento, cookie, credenziali salvate, dati di compilazione automatica,…
password-crackingreconnaissancedata-exfiltration+8
5589 mesi fa
Android-Forensics-References preview

Android-Forensics-References

GitHubrealitynet/android-forensics-references

Riferimento curato per artefatti forensi Android e percorsi di log, con link a writeup di CTF, articoli di ricerca e strumenti di analisi di…
mobile-forensicsdigital-forensicsctf+4
3581 anno fa
airborn-IOS-CVE-2025-24252 preview

airborn-IOS-CVE-2025-24252

GitHubcakescats/airborn-ios-cve-2025-24252

Estrattore di artefatti di log delle vulnerabilità Airborne di iOS da LogArchive CVE-2025-24252

ios-securityvulnerability-analysisforensics+5
31 anno fa
analyzer preview

analyzer

GitHubqeeqbox/analyzer

Analizza, estrai e visualizza caratteristiche, artefatti e IoC di file e dump di memoria (binari Windows, Linux, Android, iPhone, Blackberry, macOS,…

ioc-managementosintstatic-analysis+8
3202 anni fa
FAMA preview
Archived

FAMA

GitHublabcif/fama

Forensic Analysis for Mobile Apps (FAMA) -- modulo per l'Autopsy Forensic Browser

android-securityforensicsinformation-gathering+3
1532 anni fa
Digital-Forensics-Guide preview

Digital-Forensics-Guide

GitHubmikeroyal/digital-forensics-guide

Guida alla Digital Forensics. Impara tutto su Digital Forensics, Computer Forensics, Mobile device Forensics, Network Forensics, e Database Forensics.

memory-forensicsnetwork-forensicsforensics+7
3.1k2 anni fa
Skadi preview

Skadi

GitHuborlikoski/skadi

Raccogli, elabora e caccia con dati basati sull'host da MacOS, Windows e Linux
disk-forensicsosintmemory-forensics+9
5174 anni fa
andriller preview

andriller

GitHubden4uk/andriller

📱 Andriller - è un'utility software con una raccolta di strumenti forensi per smartphone. Esegue un'acquisizione sola lettura, forense, non…
android-securitypassword-crackingencryption-decryption-tools+4
1.6k4 anni fa
Telegrip preview

Telegrip

GitHubtelegrip/telegrip

Strumento forense GUI per acquisire e analizzare dati Telegram da dispositivi Android. Analizza messaggi, media e metadati; genera report con…
forensicsmobile-forensicsdata-recovery+1
194 anni fa
CVE-2021-30860 preview

CVE-2021-30860

GitHublevilutz/cve-2021-30860

Cerca prove dell'exploit CVE-2021-30860 (FORCEDENTRY)
vulnerability-analysisexploitationforensics+3
115 anni fa
WhatsDump preview

WhatsDump

GitHubmarcog3/whatsdump

Estrai la chiave privata di WhatsApp da qualsiasi dispositivo Android non rooted (supporta Android 7+)
android-securityencryption-decryption-toolsforensics+2
2695 anni fa
whatsapp-media-decrypt preview

whatsapp-media-decrypt

GitHubddz/whatsapp-media-decrypt

Decifra file multimediali crittografati di WhatsApp (immagini, video, audio, documenti) utilizzando chiavi multimediali estratte dai database iOS…


encryption-decryption-toolsforensicsmobile-forensics+1
1k6 anni fa
Precedente1234Successivo







