
 #1
Strumenti per l'estrazione, la conservazione e l'analisi dei dati da dispositivi mobili (smartphone, tablet).
Raccomandato da Kitploit

 nightbringer21/fridump
Dumper di memoria multipiattaforma che utilizza Frida per estrarre la memoria accessibile da applicazioni iOS, Android e Windows per analisi forensi…
 qeeqbox/analyzer
Analizza, estrai e visualizza caratteristiche, artefatti e IoC di file e dump di memoria (binari Windows, Linux, Android, iPhone, Blackberry, macOS,…
 cristianzsh/forensictools
Raccolta di strumenti forensi
 nowsecure/r2frida
Radare2 e Frida meglio insieme.
 frankwxu/digital-forensics-lab
Laboratori pratici gratuiti di digital forensics per studenti e docenti
 sepinf-inc/iped
IPED Digital Forensic Tool. È un software open source che può essere utilizzato per elaborare e analizzare prove digitali, spesso sequestrate sulla…

 nowsecure/android-forensics
App e framework open source per Android Forensics
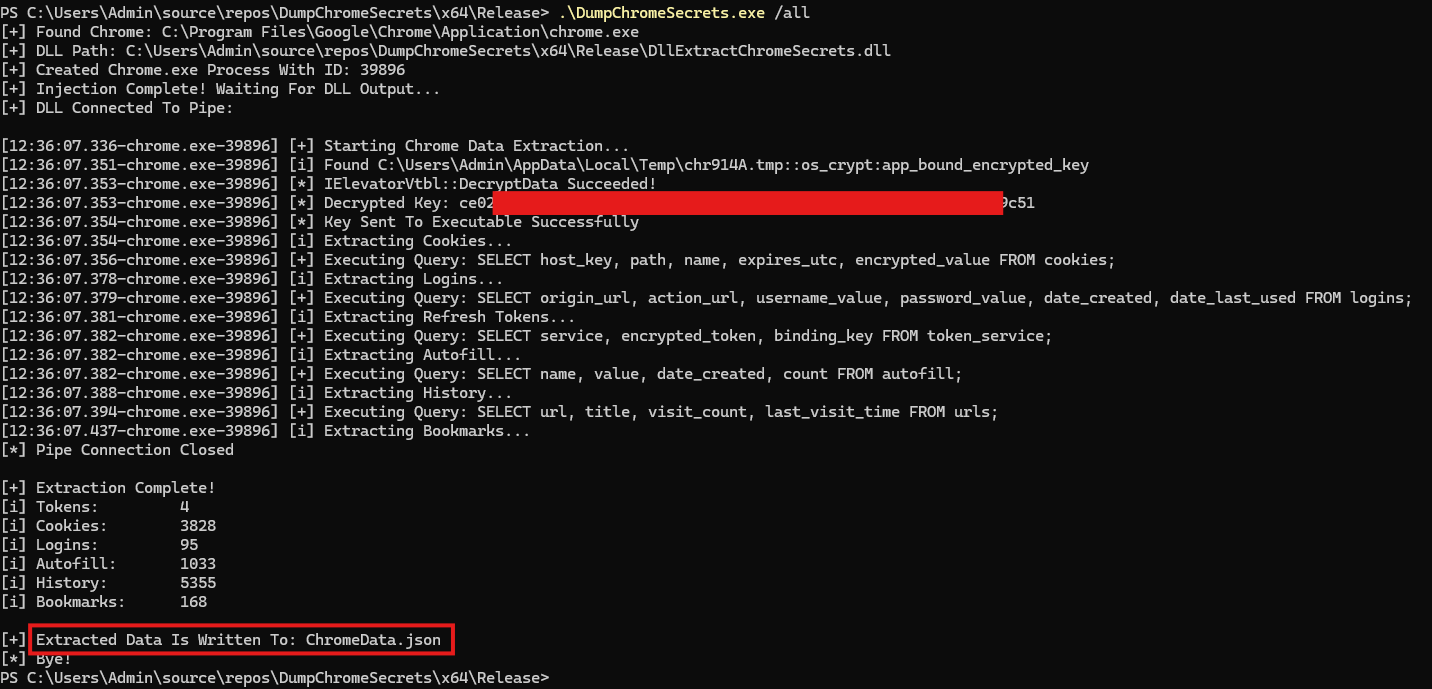 maldev-academy/dumpchromesecrets
Estrai dati dalle versioni moderne di Chrome, inclusi token di aggiornamento, cookie, credenziali salvate, dati di compilazione automatica,…








