
 #1
Strumenti per l'estrazione, la conservazione e l'analisi dei dati da dispositivi mobili (smartphone, tablet).
Raccomandato da Kitploit

 nightbringer21/fridump
Dumper di memoria multipiattaforma che utilizza Frida per estrarre la memoria accessibile da applicazioni iOS, Android e Windows per analisi forensi…
 cyberhatcoil/acf
Analisi forense delle connessioni Android
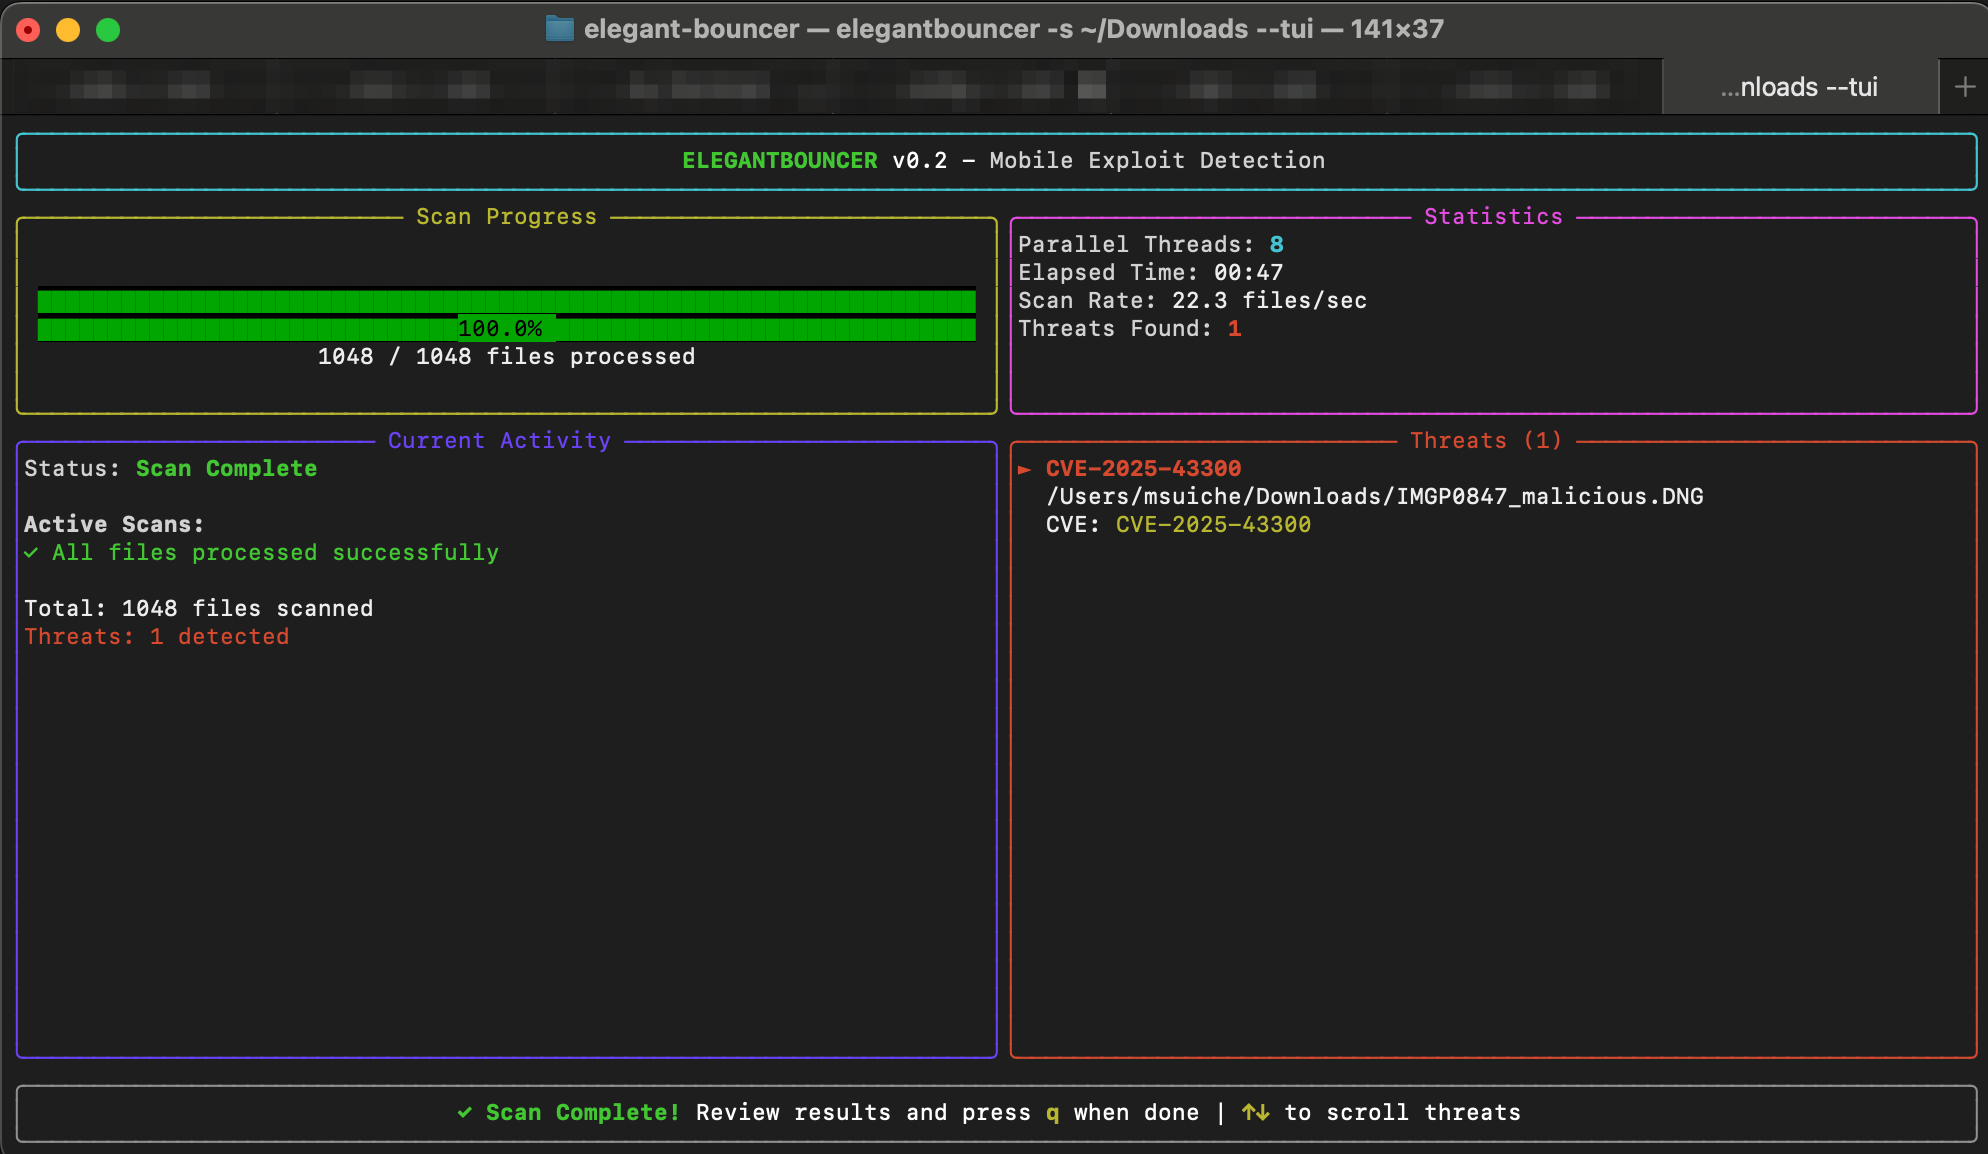 msuiche/elegant-bouncer
ELEGANTBOUNCER è uno strumento di rilevamento per exploit mobili basati su file.
 appliedsec/forensicscanner
Scanner forense
 jacktekno/chrome-forensic_cve-2024-0044
Un robusto strumento di digital forensics per l'estrazione e l'analisi degli artefatti di Google Chrome da dispositivi Android.
 caveeroo/gv_decryptor
Strumento di recupero dump di Gallery Vault con scoperta automatica, derivazione delle chiavi e ripristino automatico dei media.
 telegrip/telegrip
Strumento forense GUI per acquisire e analizzare dati Telegram da dispositivi Android. Analizza messaggi, media e metadati; genera report con…
 nowsecure/fsmon
Strumento di monitoraggio del filesystem per Linux/Android iOS/macOS
 realitynet/ios_triage
Script Bash per estrarre dati da un dispositivo iOS "chekcra1ned"
 levilutz/cve-2021-30860
Cerca prove dell'exploit CVE-2021-30860 (FORCEDENTRY)








