
 #1
Strumenti per l'analisi dei dump RAM per trovare processi in esecuzione, connessioni di rete e malware nascosto.
Raccomandato da Kitploit
 travisfoley/dfirtriage
Strumento di acquisizione forense digitale per la risposta agli incidenti basata su Windows.
 pinksawtooth/how_to_become_a_malware_analyst
Guida curata per diventare un analista di malware, che copre le conoscenze essenziali, il reverse engineering, gli strumenti di analisi e…
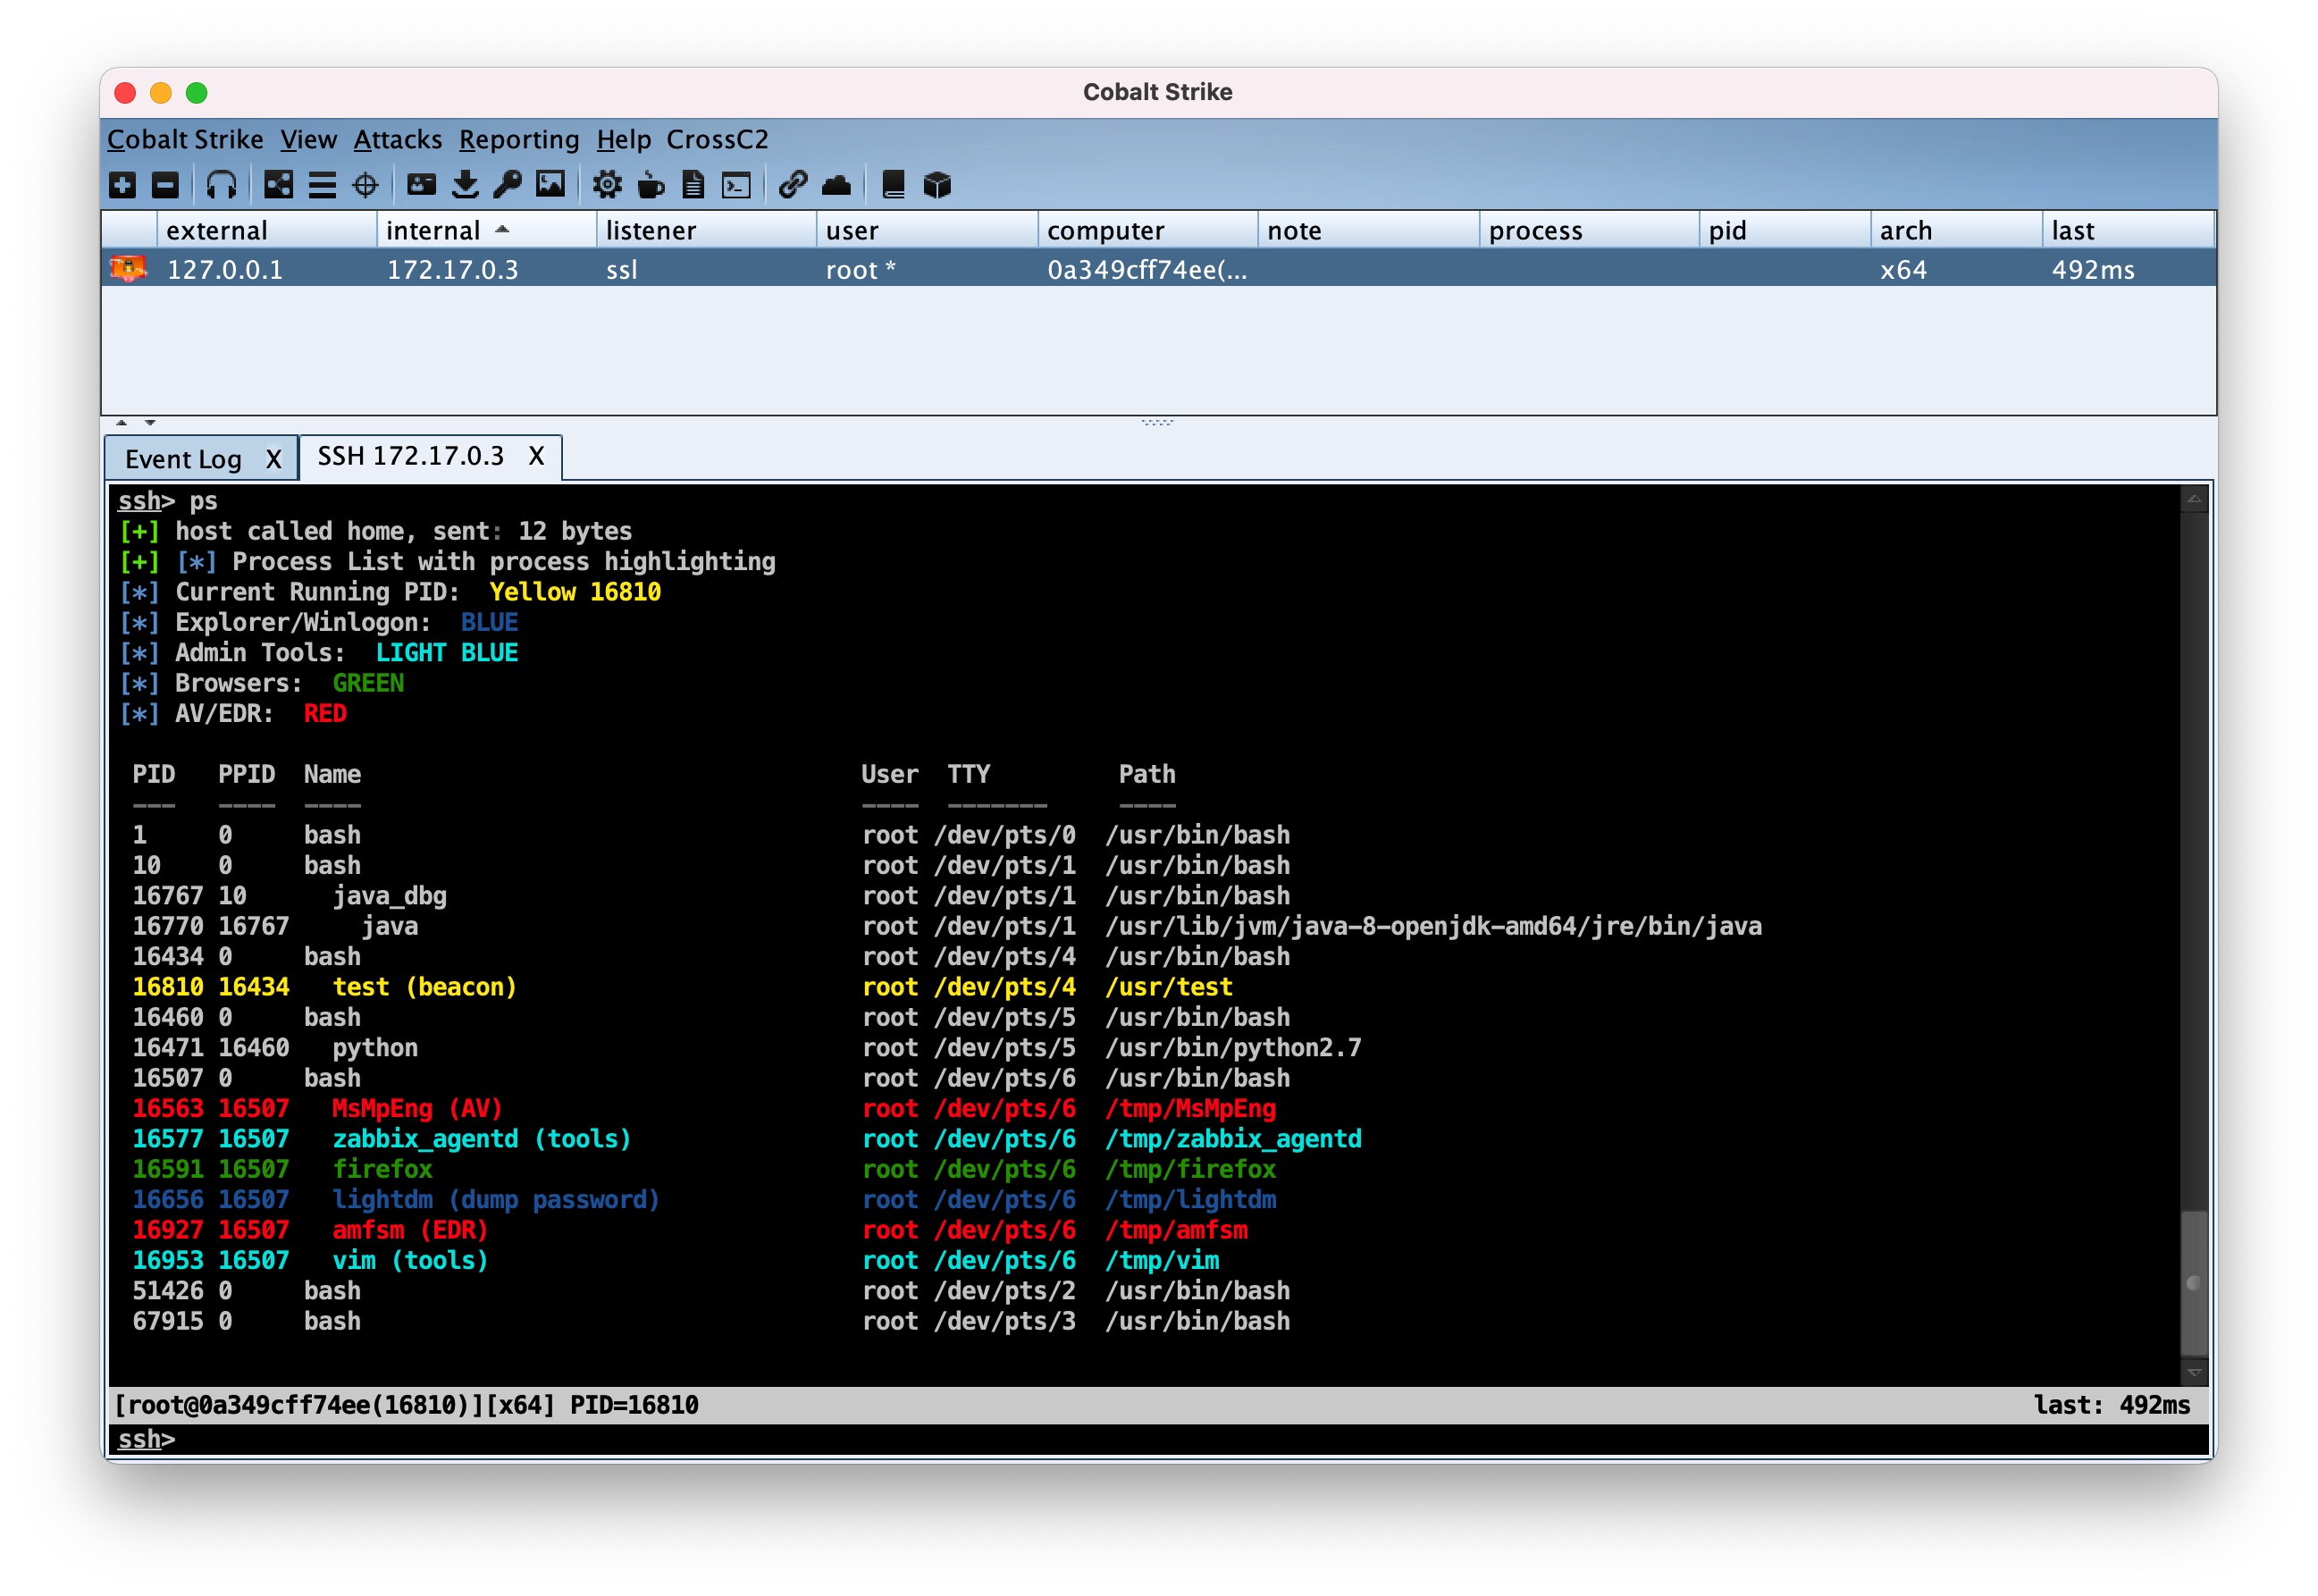 crossc2/crossc2kit
CrossC2, sviluppato basandosi sul framework Cobalt Strike, può essere utilizzato per il controllo di altri sistemi multipiattaforma. CrossC2Kit…
 forrest-orr/artifacts-kit
Kit pseudo-malizioso per la generazione di artefatti di memoria in modalità utente, progettato per imitare facilmente le tracce lasciate da malware…
 blacksnufkin/novaldr
Threadless Module Stomping in Rust con alcune funzionalità (In memoria di coloro che furono assassinati nel massacro della festa Nova)
 fortra/cve-2022-37969
Exploit proof-of-concept per CVE-2022-37969, un'escalation di privilegi locale del driver Common Log File System di Windows. Dimostra heap spray,…
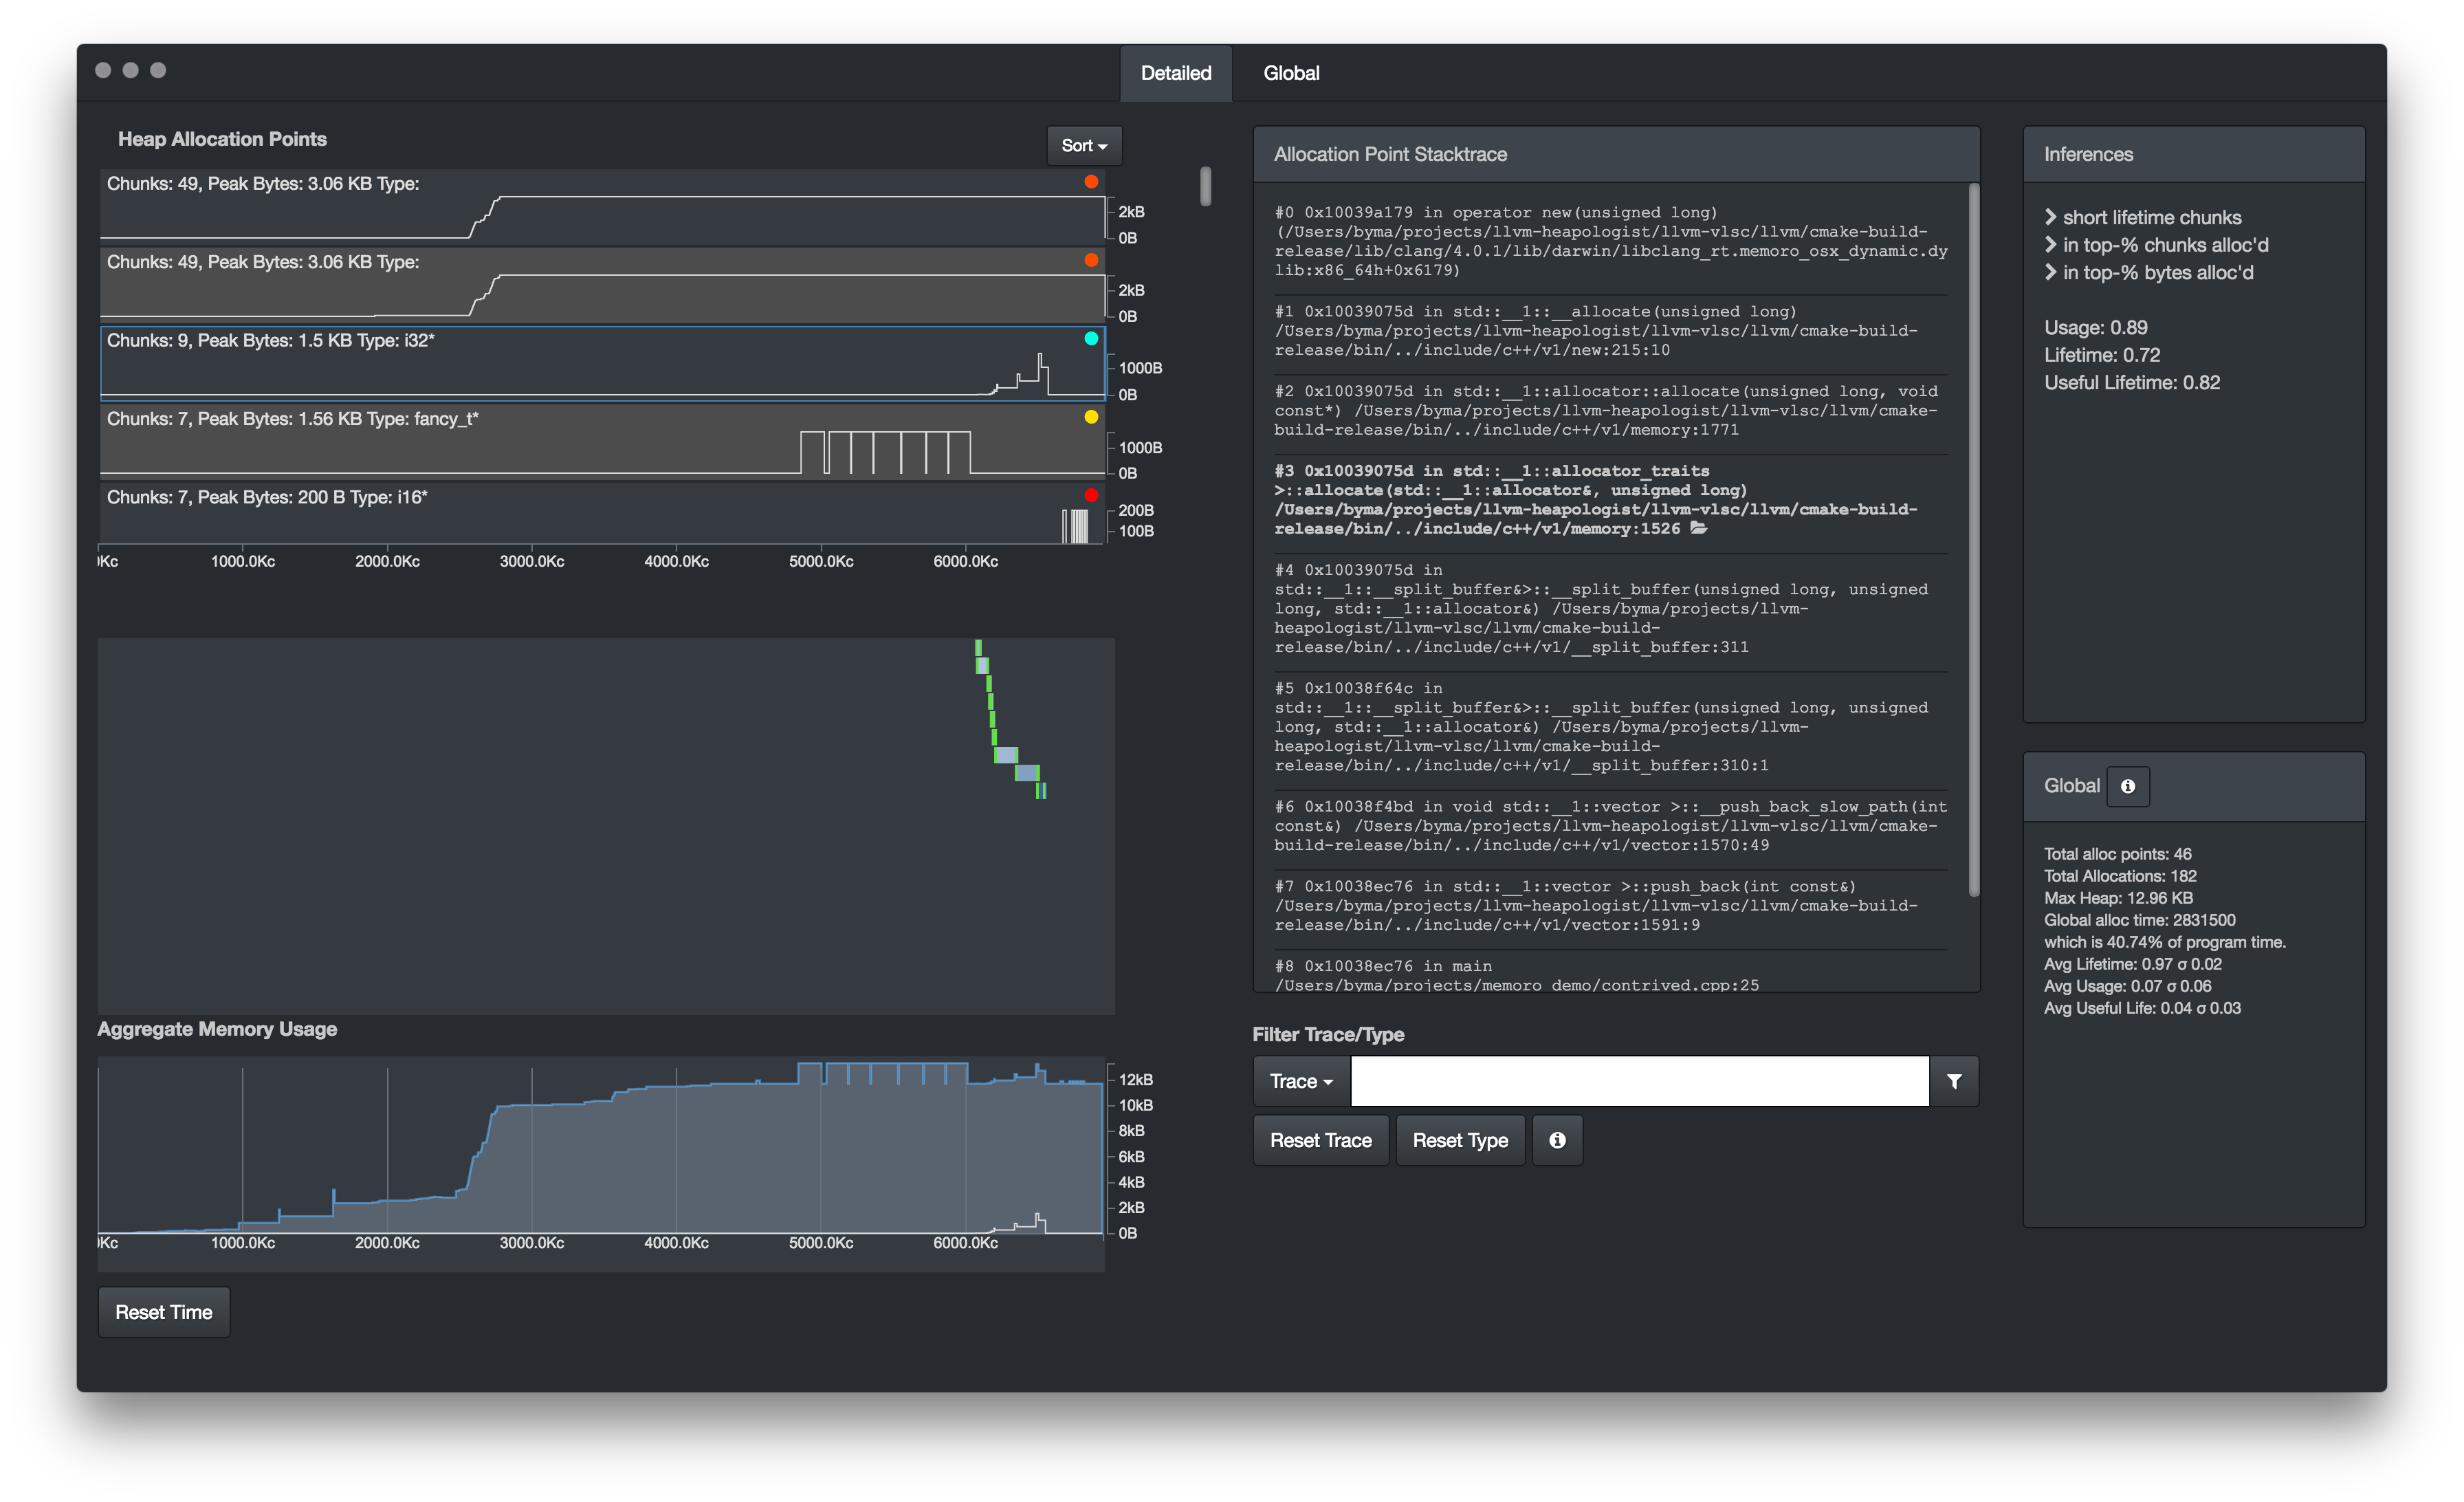 epfl-vlsc/memoro
Memoro: Un Profiler Dettagliato dell'Heap
 winterknife/evenstar
Esperimenti a basso livello su Intel 64/Windows
 cryptolok/crykex
Estrattore di chiavi crittografiche dalla memoria Linux
 dsnezhkov/zombieant
Zombie Ant Farm: Primitivi e strumenti offensivi per l'evasione EDR su Linux.
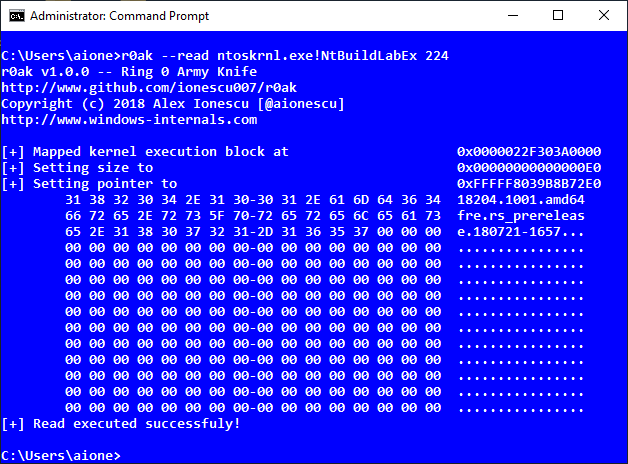 harryanon/r0ak
Utilità da riga di comando di Windows per leggere, scrivere ed eseguire codice in modalità kernel dal contesto di Amministratore utilizzando una…
 samueltulach/nullmap
Usando CVE-2023-21768 per mappare manualmente il driver in modalità kernel
 leesh3288/cve-2025-32023
PoC & Exploit per CVE-2025-32023 / PlaidCTF 2025 "Zerodeo"
 mobiusm/cve-2026-43499
CVE-2026-43499 PoC
 hugsy/windbg_js_scripts
Script giocattolo per giocare con l'API JS di WinDbg
 ynwarcs/cve-2025-21298
Prova di concetto e dettagli per CVE-2025-21298
 nccgroup/detectwindowscopyonwriteforapi
Enumerare varie caratteristiche dai processi Windows come ausilio per il threat hunting
 cornerpirate/java-stager
Uno Stager Java PoC che può scaricare, compilare ed eseguire un file Java in memoria.








