
 #1
Strumenti per la dissezione, la comprensione e l'ingegneria inversa del comportamento del software dannoso.
Raccomandato da Kitploit
 mfmokbel/crawlector
Crawlector è un framework di threat hunting progettato per scansionare siti web alla ricerca di oggetti dannosi.
 0xroam/loadreload
Caricatore di shellcode per tesi magistrale
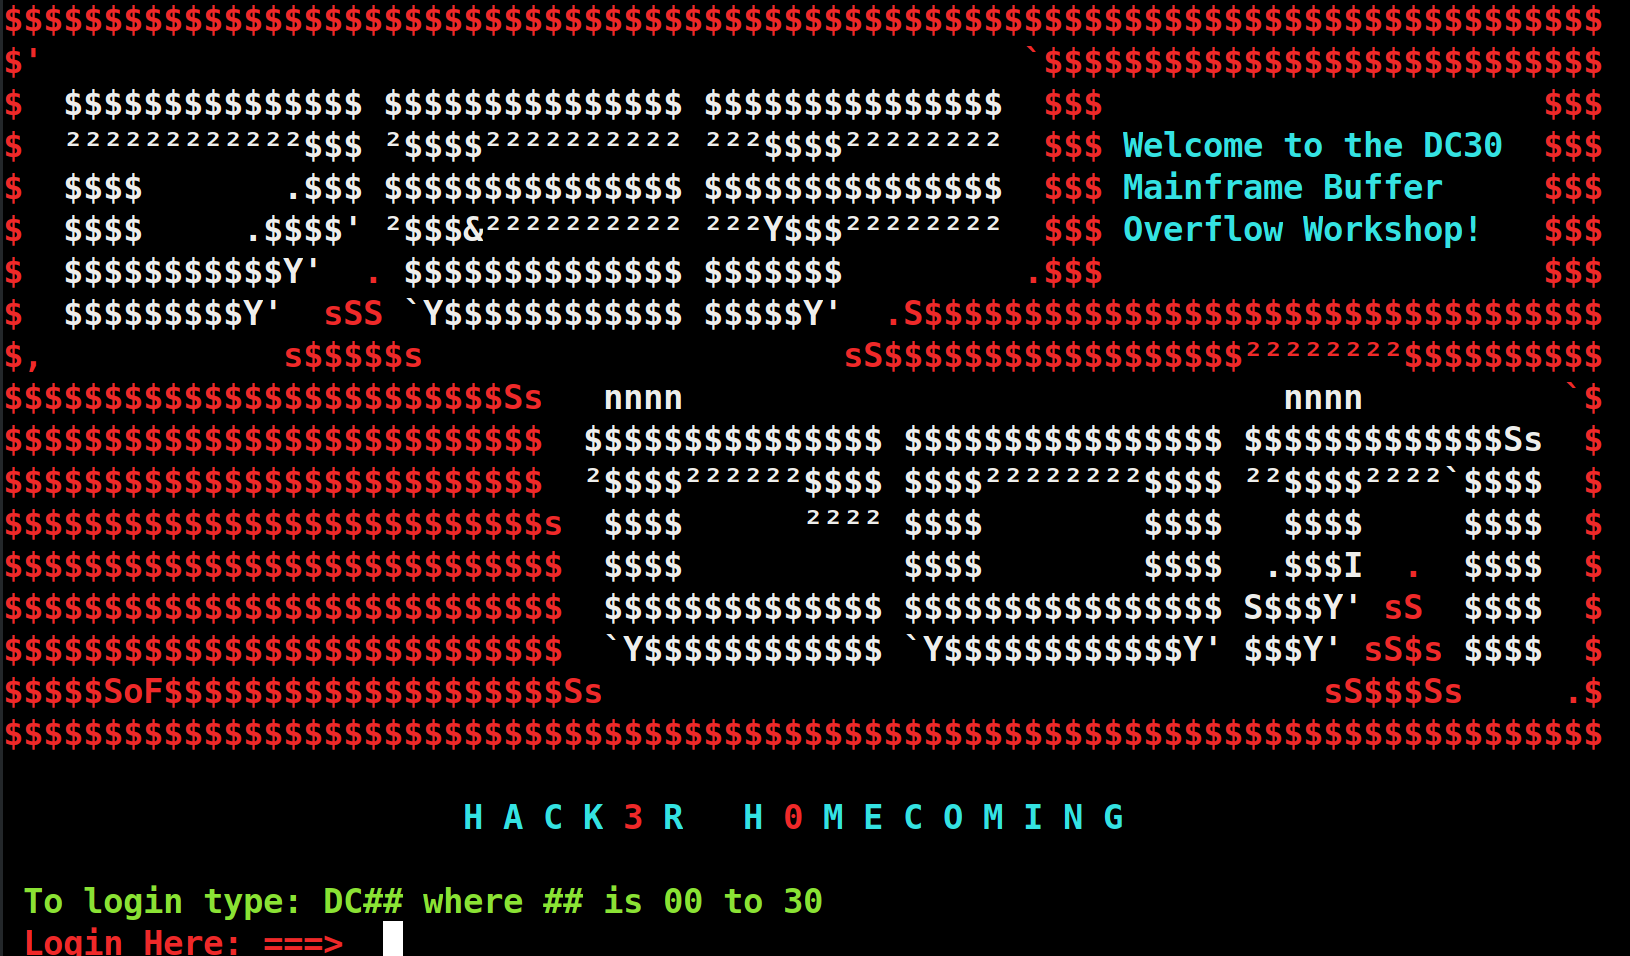 mainframed/dc30_workshop
Container del workshop di DEFCON 30 sul buffer overlow del mainframe
 bmaia/binwally
Strumento di confronto di binari e alberi di directory tramite Fuzzy Hashing
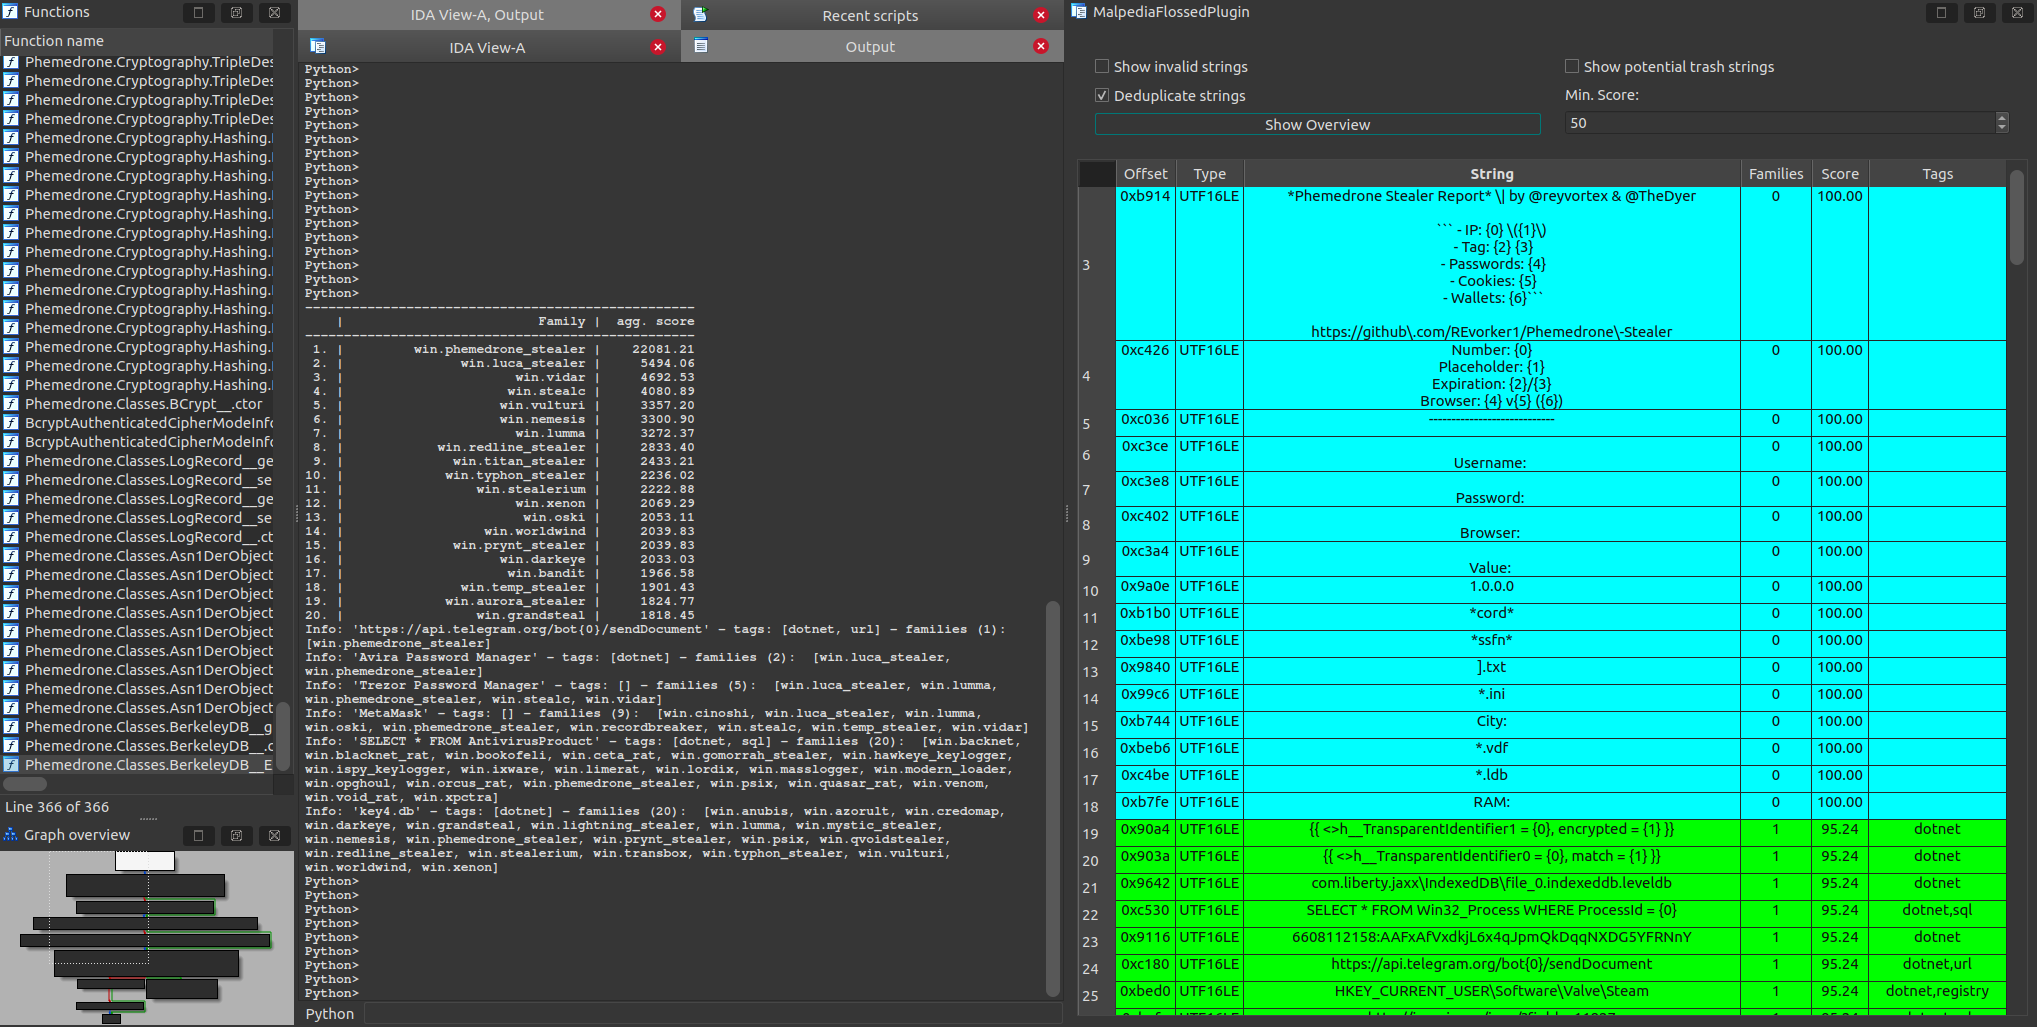 malpedia/malpedia-flossed
FLARE floss applicato a tutti i campioni unpacked+dumped in Malpedia, pre-elaborati per un uso successivo.
 x86byte/sbox
Offuscamento di stringhe AES a tempo di compilazione per C++
 polaris64/web_exploit_detector
Web Exploit Detector è un'applicazione Node.js utilizzata per rilevare possibili infezioni, codice malevolo e file sospetti in ambienti di web…
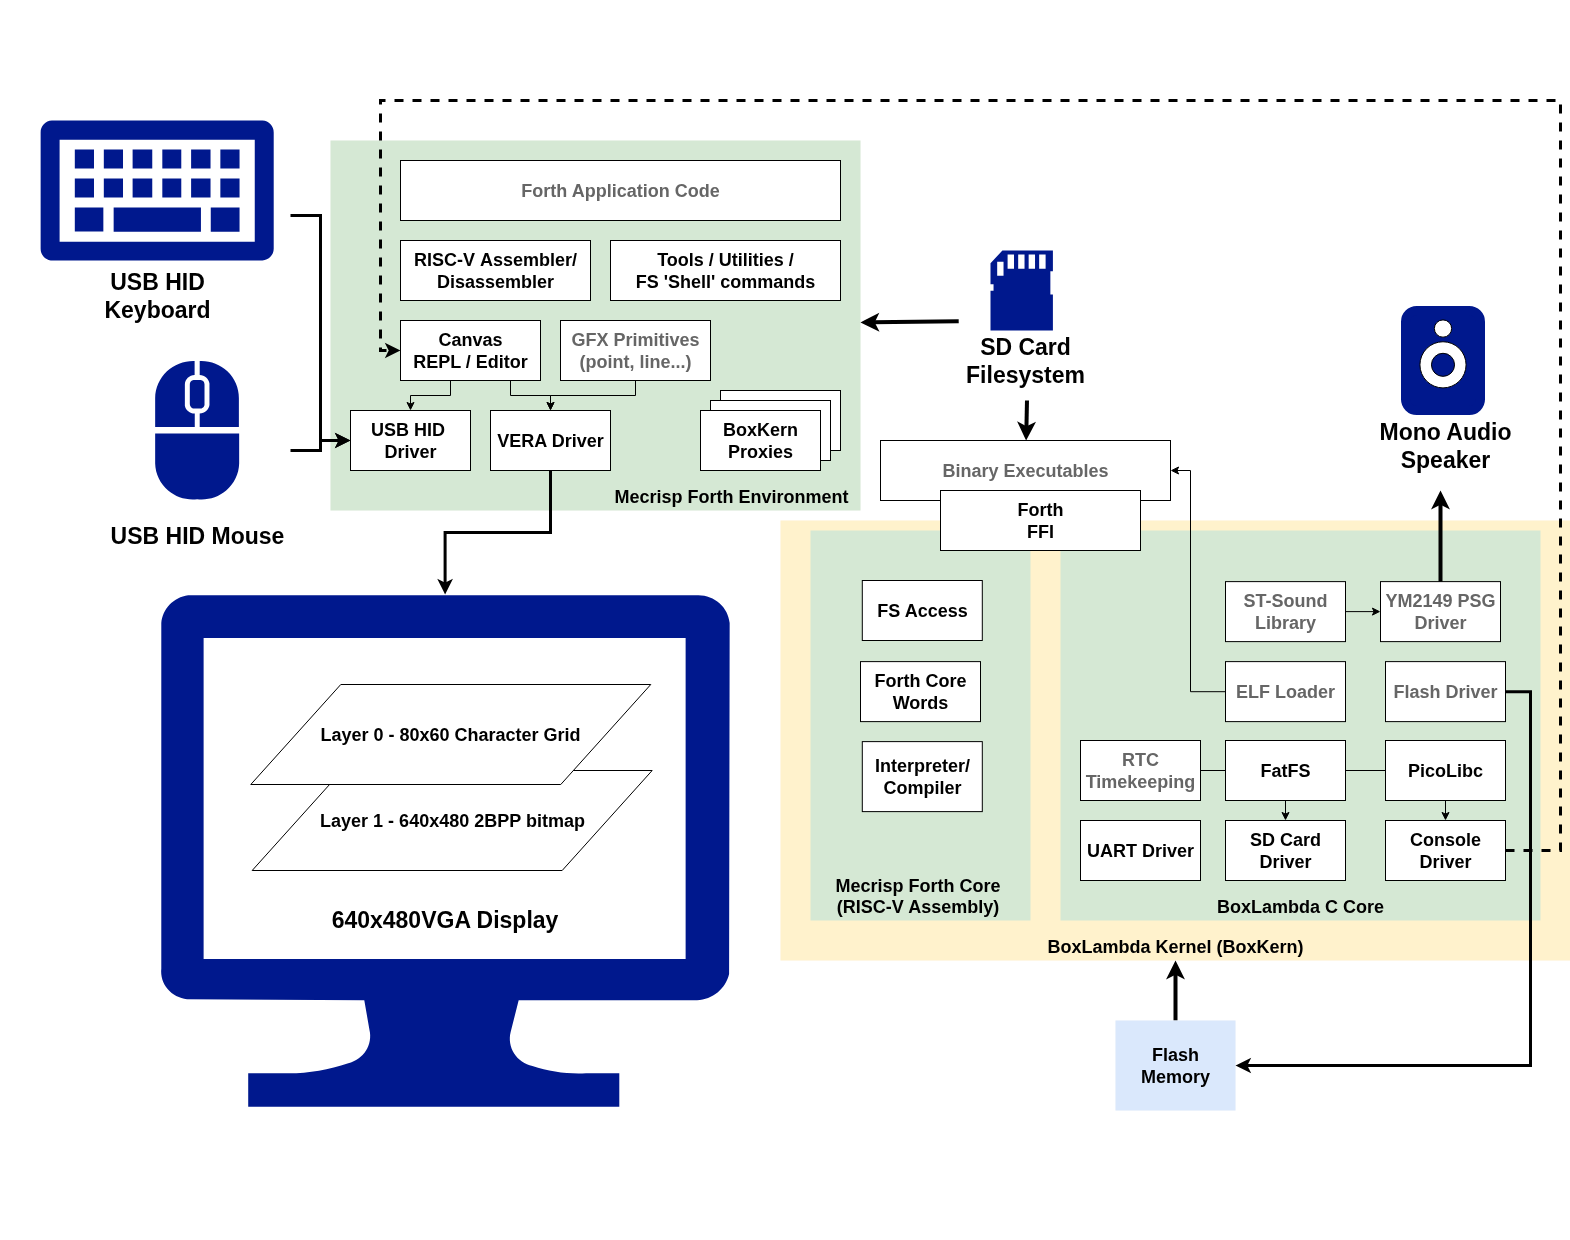 epsilon537/boxlambda
Sandbox per microcomputer basato su FPGA per sperimentazione software e RTL
 dmdhrumilmistry/security-harness
Harness di revisione statica della sicurezza delle applicazioni multi-agente per agenti di coding AI: mappa le codebase, caccia classi di…
 lunixbochs/revsync
reverse engineering collaborativo in tempo reale tra più strumenti
 mayhamad/memtracer
Strumento di analisi della memoria in tempo reale per rilevare DLL .NET caricate in modo riflessivo, analizzando le regioni di memoria dei processi…
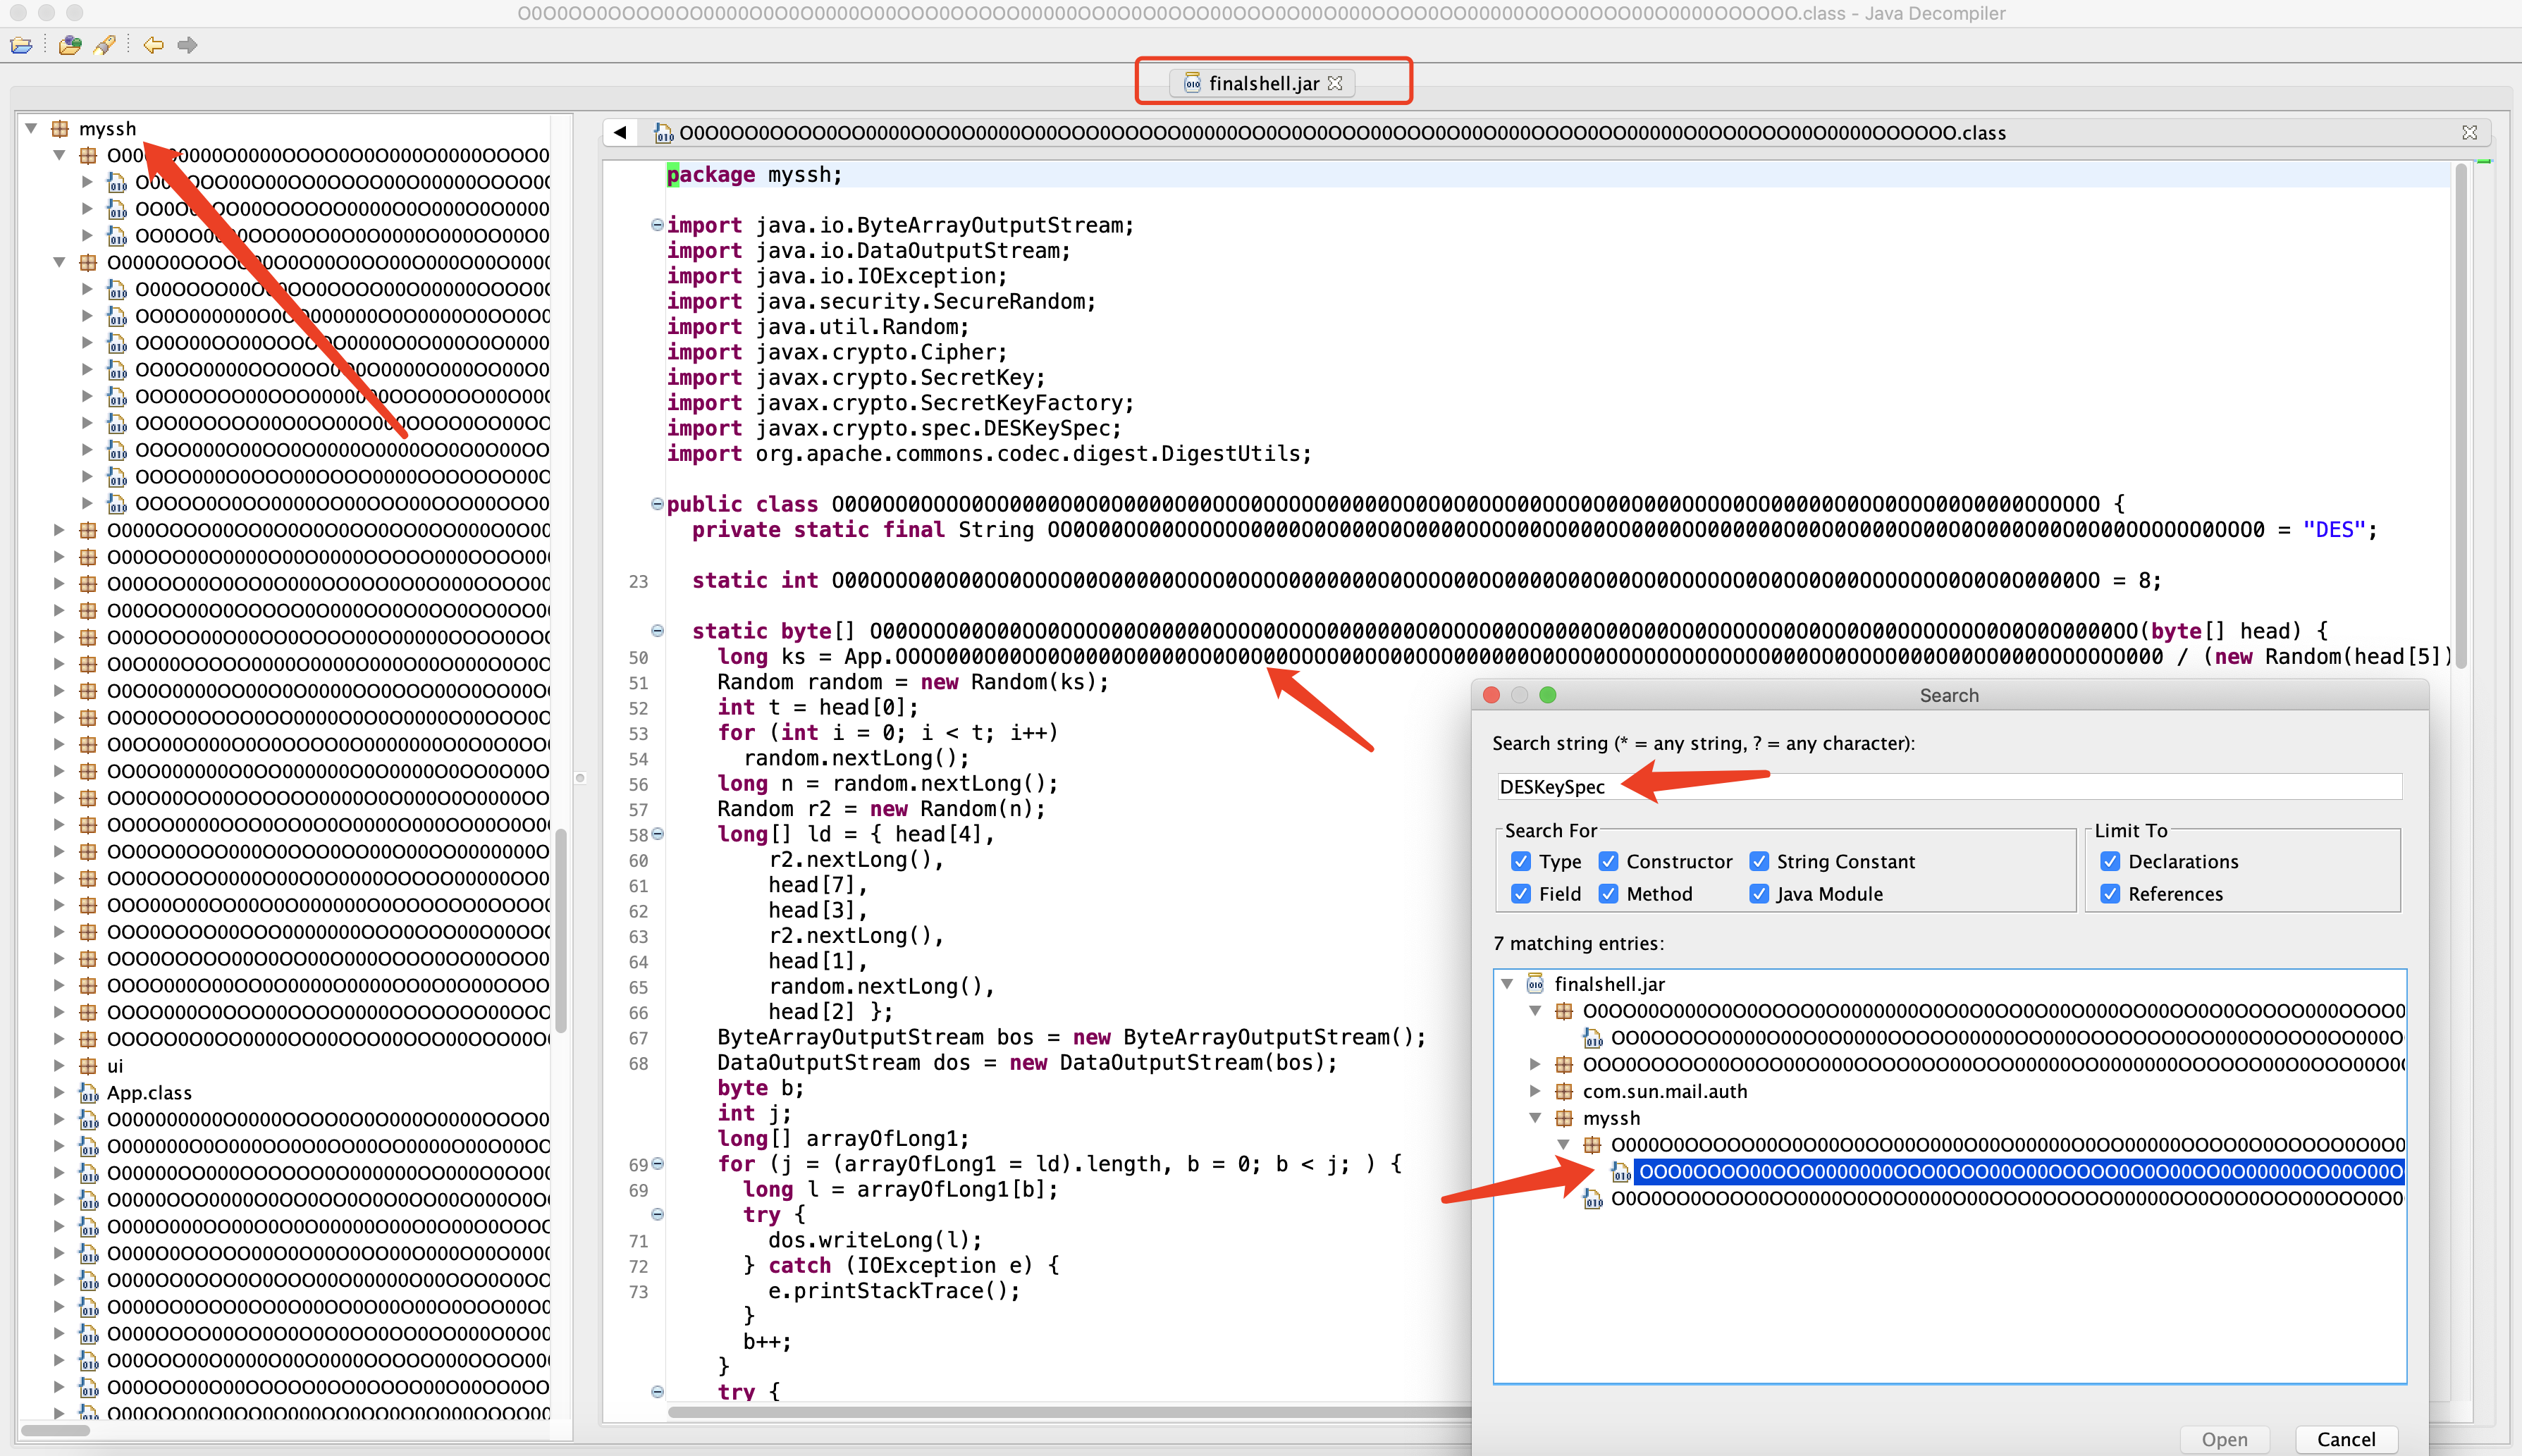 jas502n/finalshelldecodepass
FinalShellDecodePass Crittografia/Decrittografia
 cdong1012/idapython-malware-scripts
Script per automatizzare i flussi di lavoro di analisi malware e reverse engineering in IDA Pro, coprendo l'ispezione dei binari, l'analisi statica e…
 intelbroker/endurance-wiper
un piccolo malware wiper programmato in C#
 dr4k0nia/xorstringsnet
Facile cifratura XOR di stringhe per binari basati su .NET
 buter-chkalova/project-rvbbit
PoC educativo di rootkit per kernel Linux che esplora DKOM, syscall hooking, furtività, osservabilità e rilevamento difensivo.
 coffeeandsecurity/dakshscra
Strumento di analisi statica del codice consapevole del framework per la revisione automatica del codice sorgente con regole specifiche per…
 synacktiv/samsung-q60t-exploit
Suite di exploit mirata ai TV Samsung Q60T basati su Tizen, che include exploit per v8 e kernel, decrittazione del firmware e accesso alla shell di…








