
 #1
Strumenti per la dissezione, la comprensione e l'ingegneria inversa del comportamento del software dannoso.
Raccomandato da Kitploit
 watchdogsecurity/ring3-kit
Nasconde il processo dal Task Manager utilizzando l'hooking dell'API NT (NtQuerySystemInformation)
 ctrlaltint3l/intelligence
Repository centralizzato per campioni di malware, threat intelligence, IOCs e log di strumenti di sicurezza per supportare la ricerca sulle minacce e…
 airbus-cert/vbsparkle
Deofuscatore source-to-source VBScript & VBA con valutazione parziale
 kernullist/windbg-decompile-ext
Estensione WinDbg x64 che disassembla funzioni live e utilizza un LLM per produrre pseudocodice verificato.
 sh1n0g1/z9
Rileva artefatti malware basati su PowerShell dai log degli eventi ed esegue analisi statiche sugli script PowerShell per identificare attività…
 0xdad0/papimonitor
Monitor API runtime basato su Frida per app Android che registra le API invocate, i parametri, i valori di ritorno e le origini delle chiamate…
 dbrll/ll-34
Emulatore PDP-11/34 a livello di circuito
 argos83/ritm
Ruby In The Middle (proxy d'intercettazione HTTP/HTTPS)
 robertdfrench/ifuncd-up
GNU IFUNC è il vero colpevole dietro CVE-2024-3094
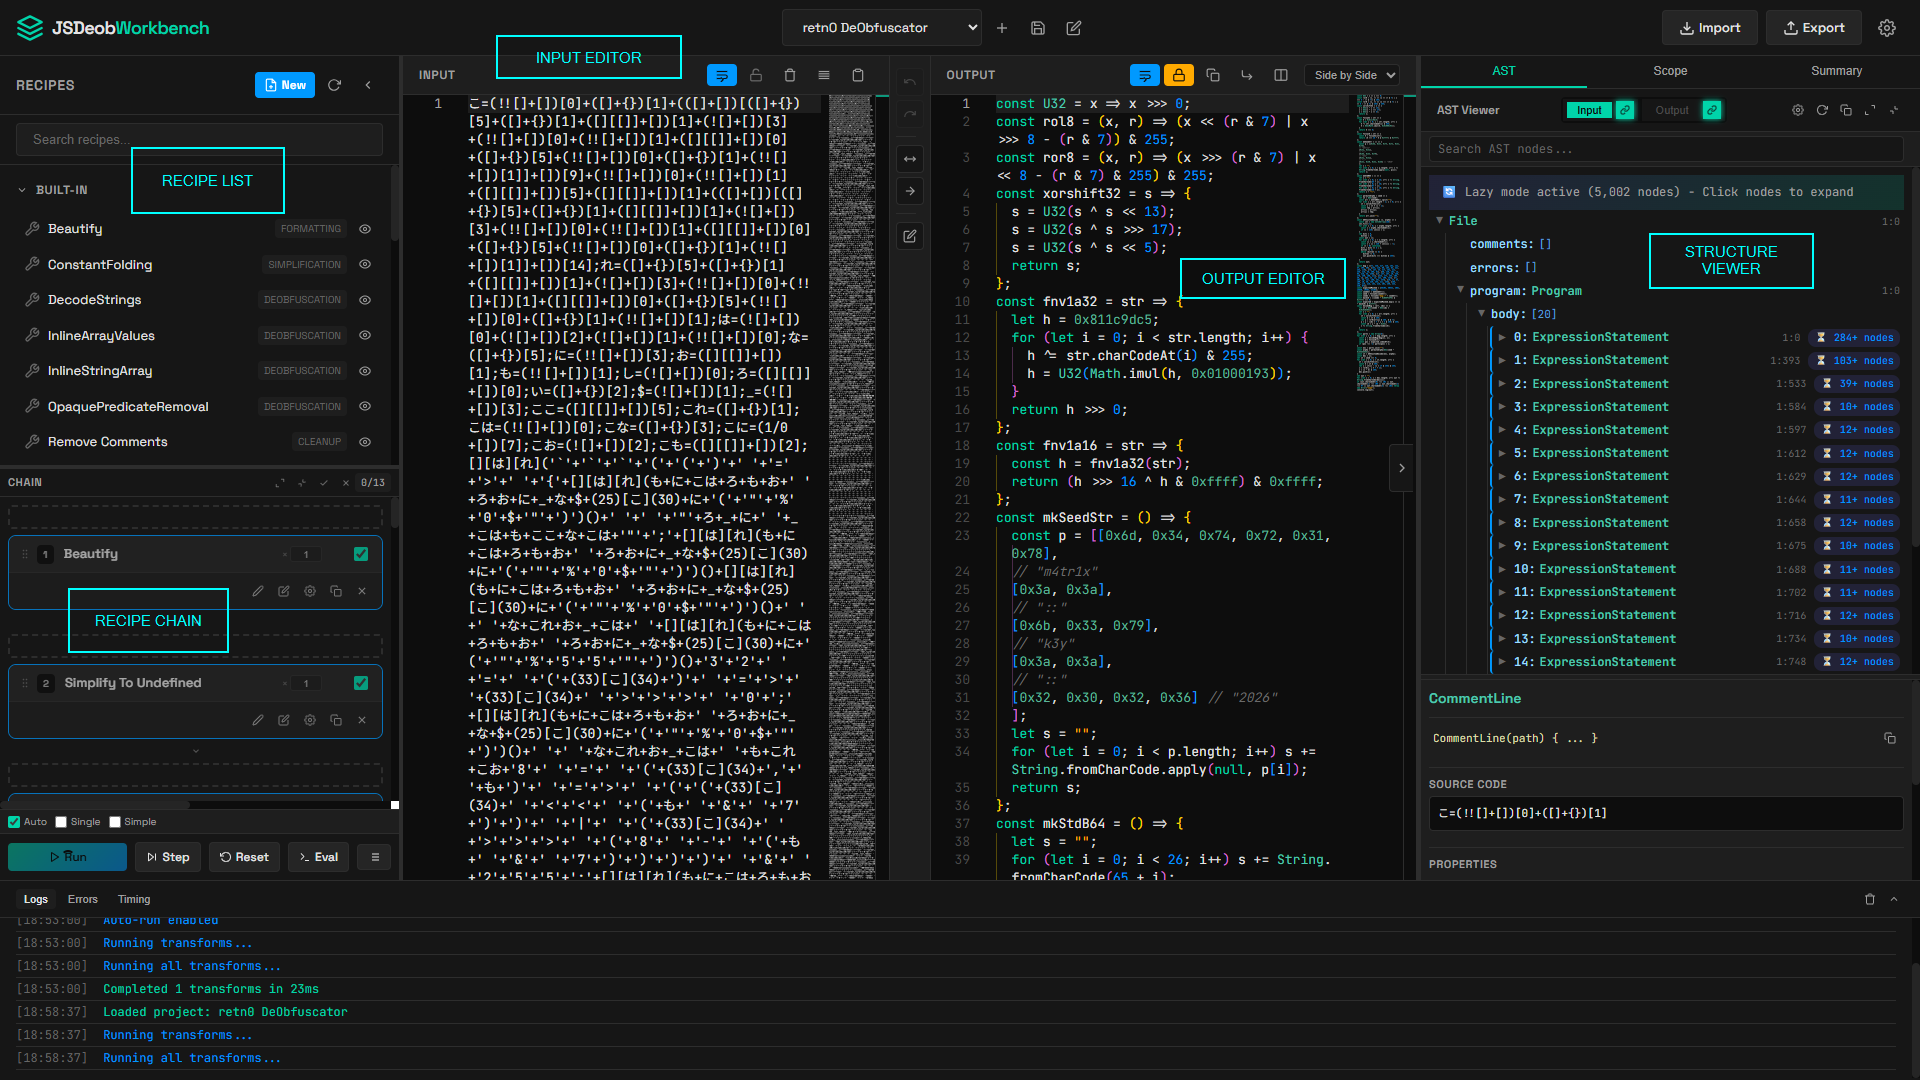 owl4444/jsdeob-workbench
Esegui reverse engineering di JavaScript offuscato visivamente. Combina trasformazioni, ispeziona i cambiamenti dell'AST, scrivi plugin di…
 tandasat/hello-vt-rp
Un semplice hypervisor che dimostra l'uso della tecnologia Intel VT-rp (redirect protection).
 lfi-project/lfi
Repository di alto livello per LFI: Sandboxing software-based pratico, efficiente e sicuro.
 cert-polska/hfinger
Genera impronte digitali uniche delle richieste HTTP di malware da file pcap utilizzando Tshark, consentendo l'identificazione e il raggruppamento di…
 google/kernel-research
Toolkit per lo sfruttamento del kernel Linux che fornisce una libreria per la creazione di exploit, generatori di catene ROP e stack pivot, esecutori…
 pigyon/mcpwner
Server Model Context Protocol per la scoperta autonoma di vulnerabilità
 ggfuchsi-oss/spectrida-reverse_engineering_stack
Analisi binaria parallela con IDA Pro, naming di funzioni basato su AI, grafo di conoscenza Neo4j e motore di emulazione/hooking/fuzzing phantomrt…
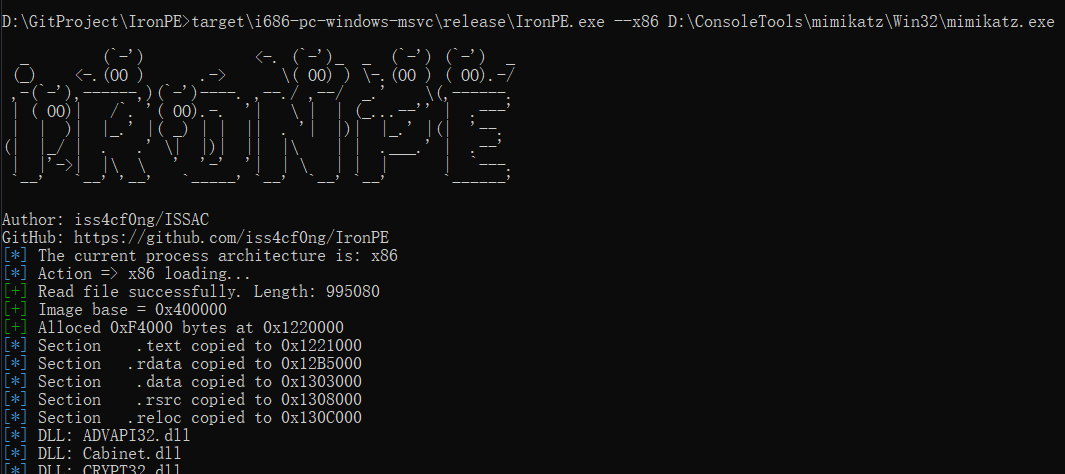 iss4cf0ng/ironpe
Caricatore manuale di PE Windows basato su Rust che mappa ed esegue eseguibili x86/x64 dalla memoria, dimostrando il comportamento interno del…








