
 #1
Strumenti per la dissezione, la comprensione e l'ingegneria inversa del comportamento del software dannoso.
Raccomandato da Kitploit
 vulnerabilityresearchcentre/patch-diffing-in-the-dark
Sfruttare il patch diffing per scoprire nuove vulnerabilità
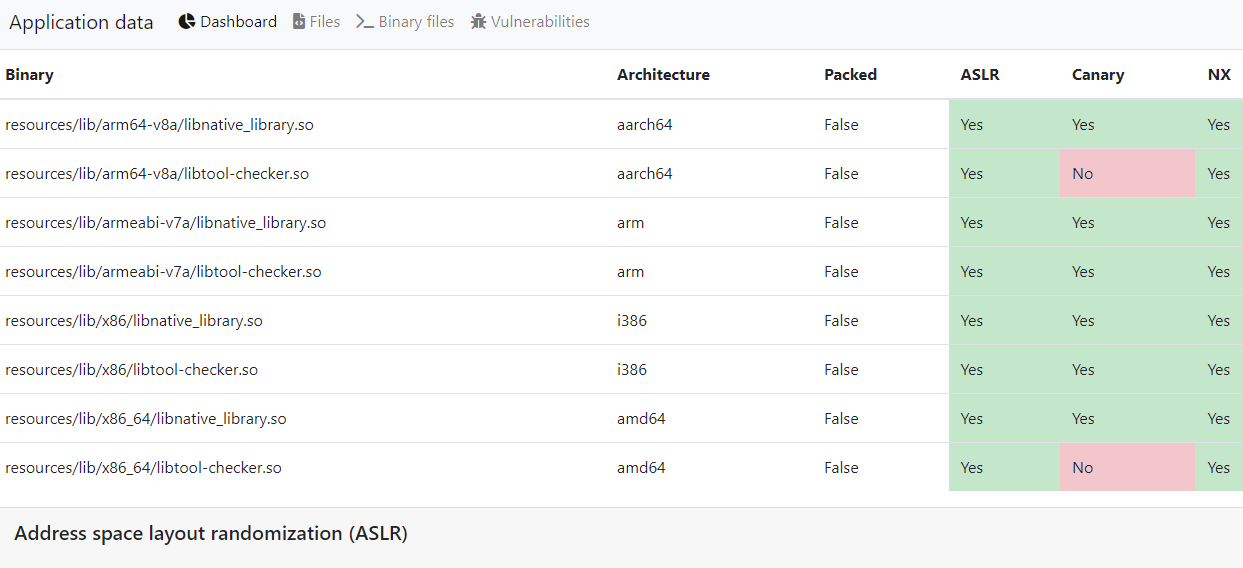 stefan2200/aparoid
Analisi di sicurezza statica e dinamica delle applicazioni Android
 wolfssl/wolfcose
Un'implementazione COSE + CBOR veloce, portatile e leggera per sistemi embedded. Supporta PQC, FIPS 140-3, DO-178 e MISRA C. Realizzata con wolfSSL.
 blacksnufkin/rusty-playground
Un programma in Rust che ho scritto mentre imparavo lo sviluppo di malware.
 trailofbits/gosentry
Toolchain Go orientata alla sicurezza, focalizzata su capacità di fuzzing all'avanguardia.
 google/permhash
Framework per l'hashing delle autorizzazioni dichiarate nelle estensioni Chromium e negli APK, che consente clustering, hunting e pivoting su…
 controlplaneio/truffleproc
truffleproc — caccia ai segreti nella memoria di processo (mashup TruffleHog e gdb)
 nyan-x-cat/revengerat-stub-cssharp
Revenge-RAT C# Stub - Corretto
 impalabs/hyperpom
Fuzzer AArch64 basato sull'hypervisor Apple Silicon
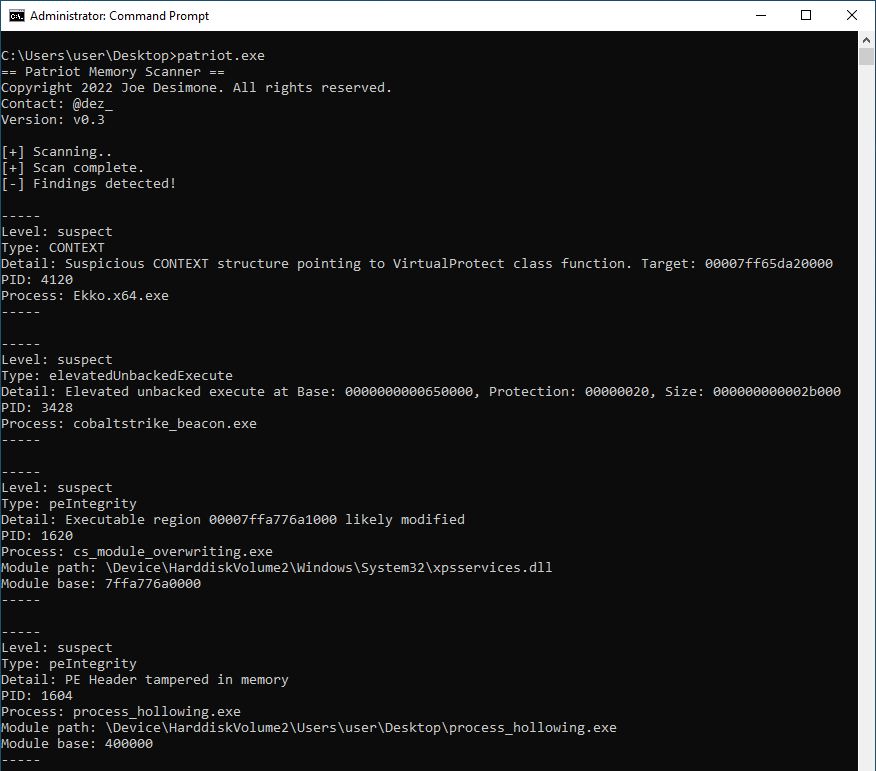 joe-desimone/patriot
Strumento di rilevamento stealth in memoria che identifica process hollowing, module stomping, regioni eseguibili non supportate da file e strutture…
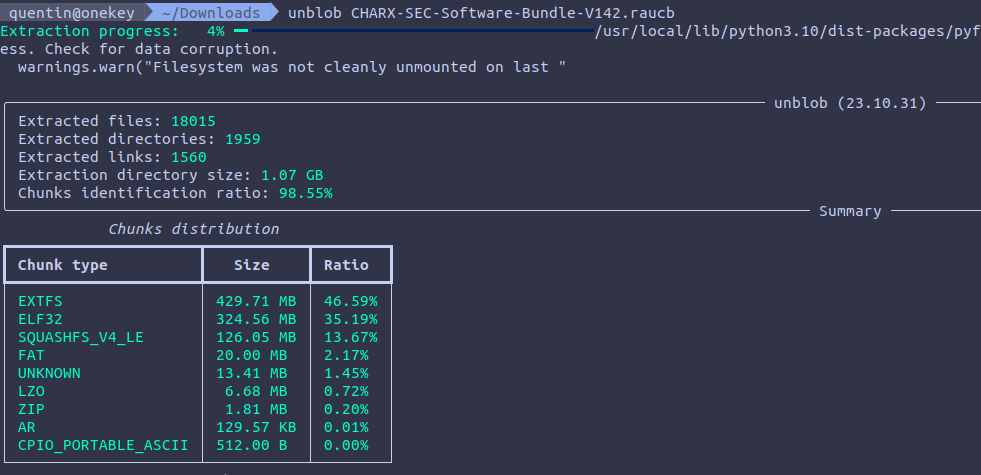 onekey-sec/firmware-workshop
In questa sessione del workshop, estrarremo il firmware da un caricatore per veicoli elettrici, analizzeremo il firmware e, infine, lo emuleremo per…
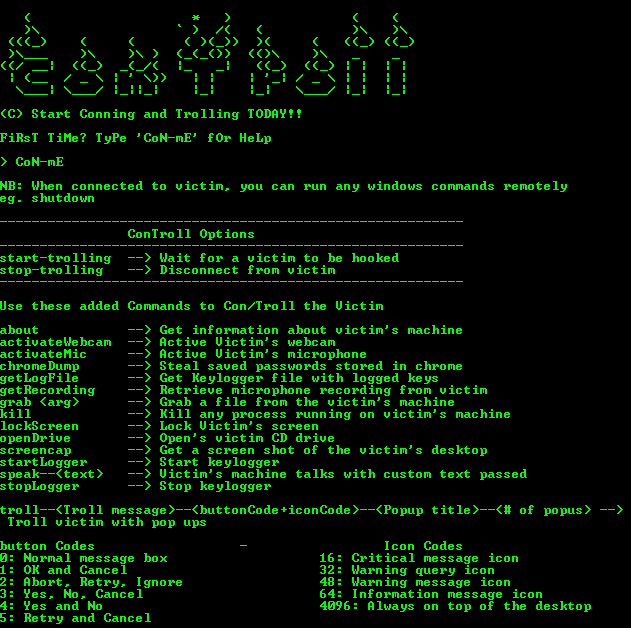 lithium876/controll_remote_access_trojan
Creato un Trojan di accesso remoto MOLTO SEMPLICE che stabilirà il controllo amministrativo su qualsiasi macchina Windows che compromette.
 kyxiaxiang/360wfp_exploit
BYOVD: Usa 360 WFP driver per bloccare la connessione di rete EDR/XDR.
 adamwhitehat/judge-jury-and-executable
Uno scanner per l'analisi forense del file system e strumento di caccia alle minacce. Esegue scansioni dei file system a livello di MFT e sistema…
 mr-r3b00t/cyber_rss
un elenco di feed utili
 bytev0rtex/cve-2026-65343
Proof-of-concept per CVE-2026-65343, una lettura fuori dai limiti in AppleKeyStore che fa trapelare puntatori del kernel per aggirare KASLR su iOS…
 therealdreg/masm32-kernel-programming
Programmazione kernel masm32, driver, tutorial, esempi e strumenti (crediti Four-F)
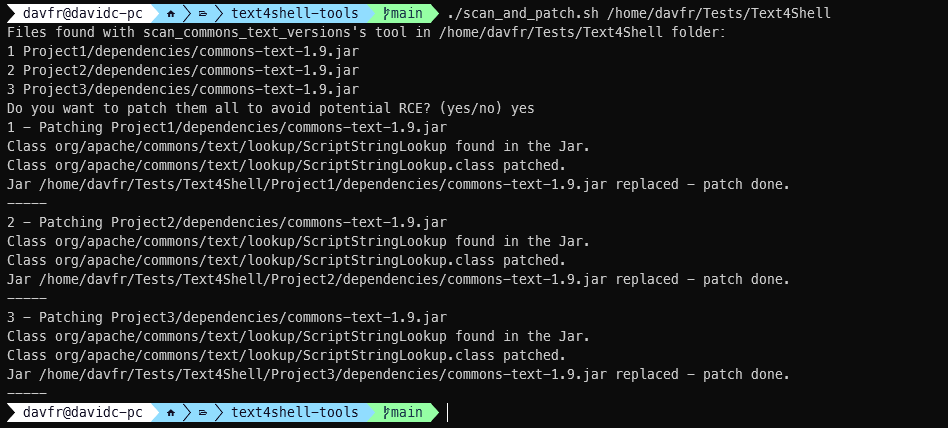 jfrog/text4shell-tools
Rileva e correggi Apache Commons Text vulnerabile negli artefatti JAR/WAR Java; identifica le classi e scansiona il bytecode per i siti di chiamata…








