
 #1
Strumenti per la dissezione, la comprensione e l'ingegneria inversa del comportamento del software dannoso.
Raccomandato da Kitploit
 0xdsm/apepe
Estrae impostazioni dell'app, autorizzazioni, deeplink e suggerimenti per bypassare l'SSL pinning da file APK Android tramite analisi statica di…
 namazso/dll-proxy-generator
Genera una dll proxy per una dll arbitraria
 huntandhackett/concealed_code_execution
Strumenti e descrizioni tecniche che descrivono tecniche di attacco basate sul nascondere l'esecuzione di codice su Windows
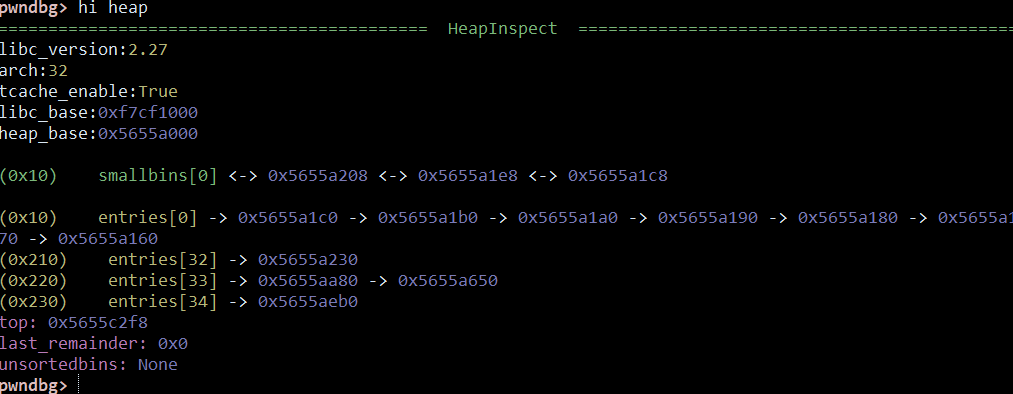
 jm00nj/phantom-evasion-loader
Motore di iniezione Assembly x64 che utilizza SROP e Zero-Copy Injection per bypassare i monitor EDR/XDR e del kernel. Distribuisce payload…
 ricardoquesada/regenerator2000
Un disassemblatore interattivo per la CPU 6502, incentrato sui computer Commodore a 8 bit. Include una TUI con funzionalità moderne come x-ref,…
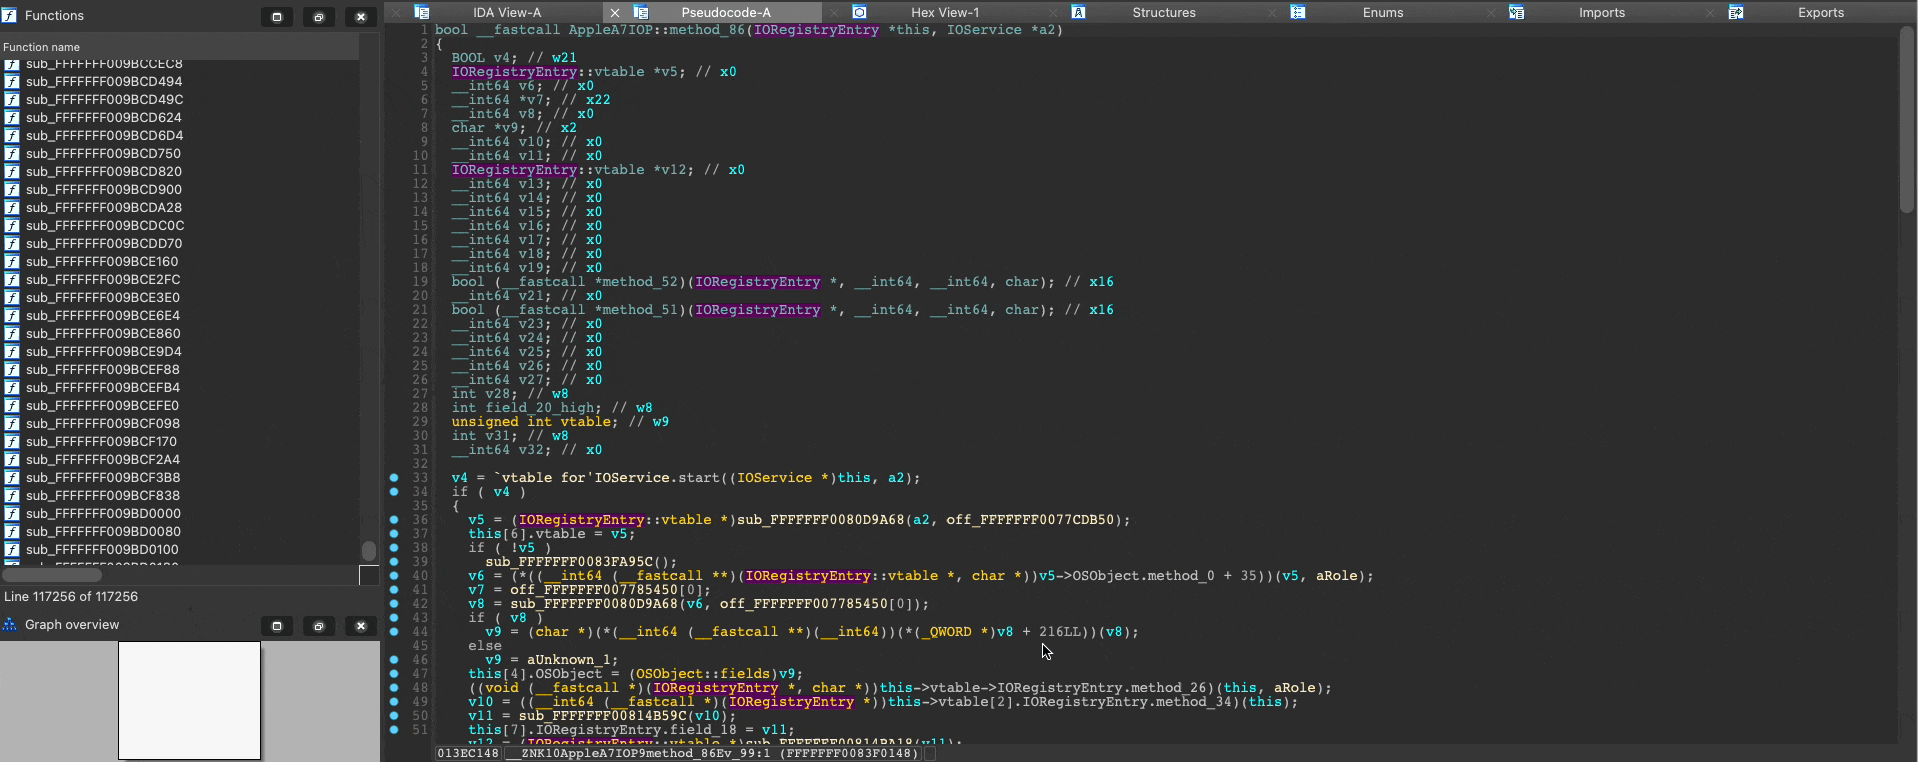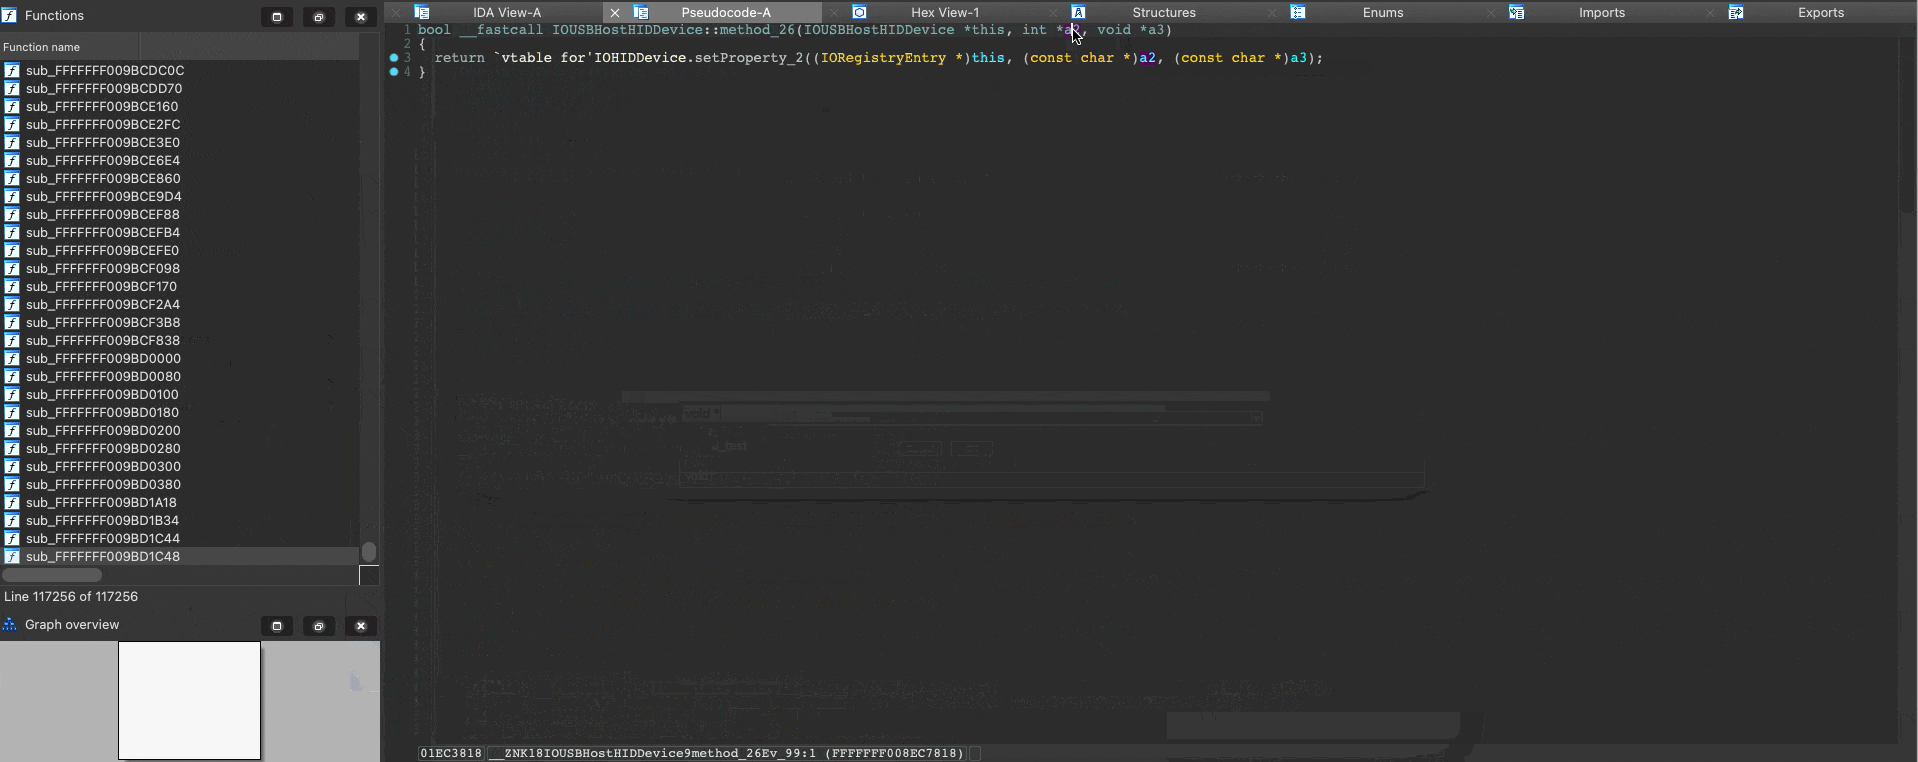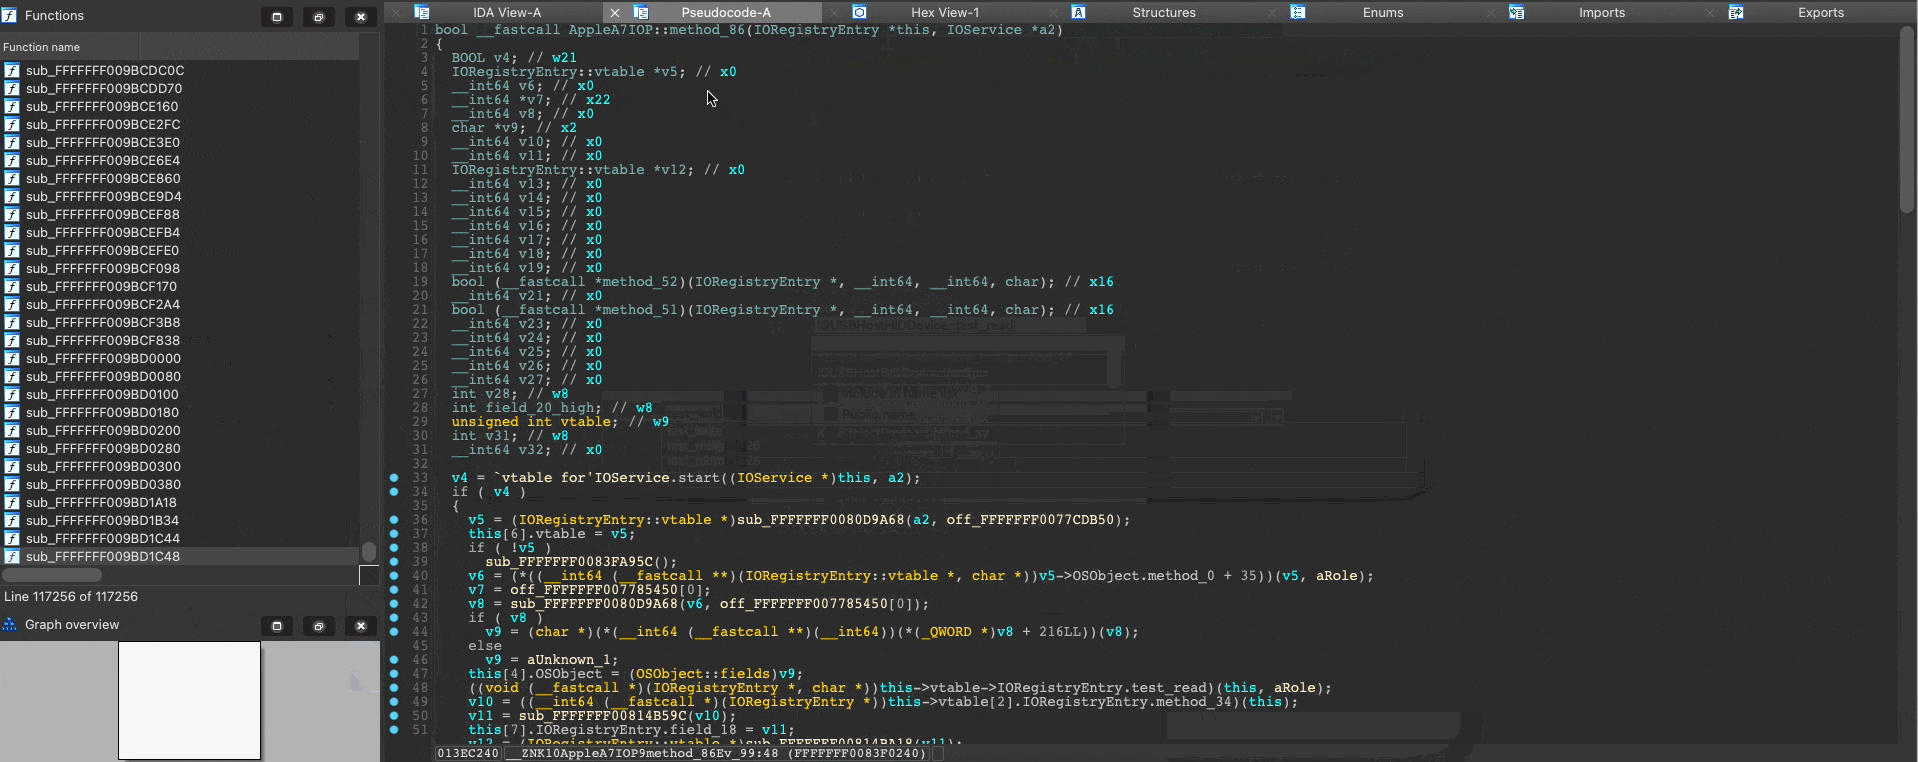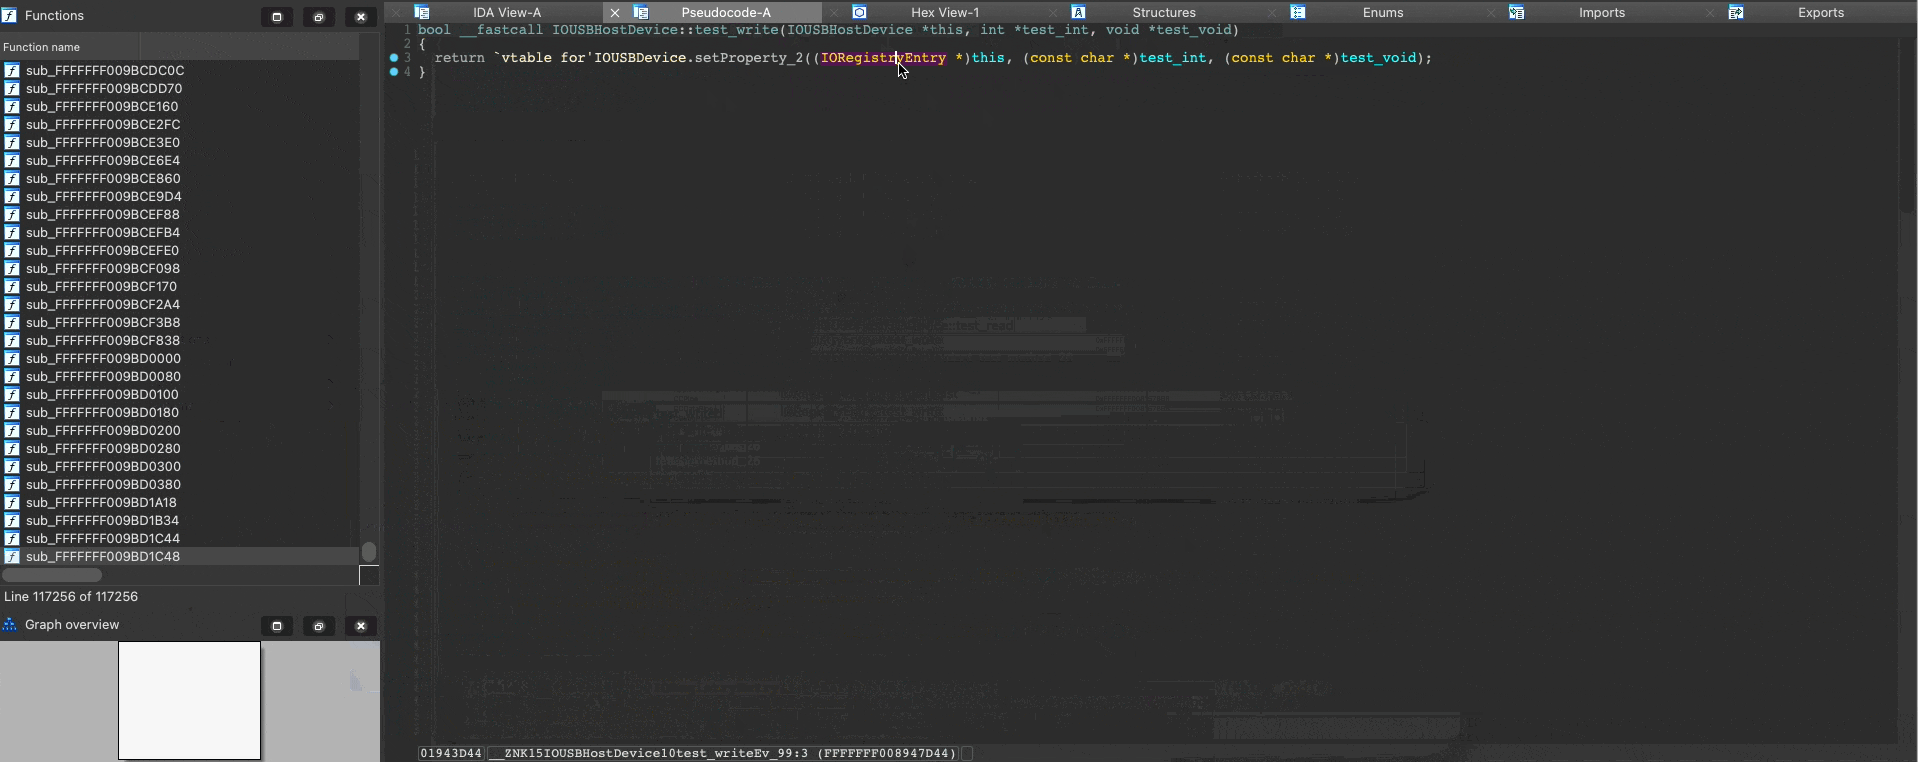 cellebrite-labs/ida_kcpp
Un modulo IDAPython per migliorare il supporto c++ basato su ida_kernelcache
 synacktiv/bip
API Python orientata agli oggetti per semplificare l'interazione con IDA per il reverse engineering, consentendo lo sviluppo di plugin e…
 cado-security/dfir_resources_revil_kaseya
Risorse per i professionisti DFIR che rispondono all'attacco alla catena di fornitura Kaseya del ransomware REvil
 elastic/labs-releases
Rilasci di Elastic Security Labs
 patrickdw123/paranoidf
ParanoiDF - Suite di analisi PDF basata su PeePDF di Jose Miguel Esparza (http://peepdf.eternal-todo.com/). Strumenti aggiunti: Cracking delle…
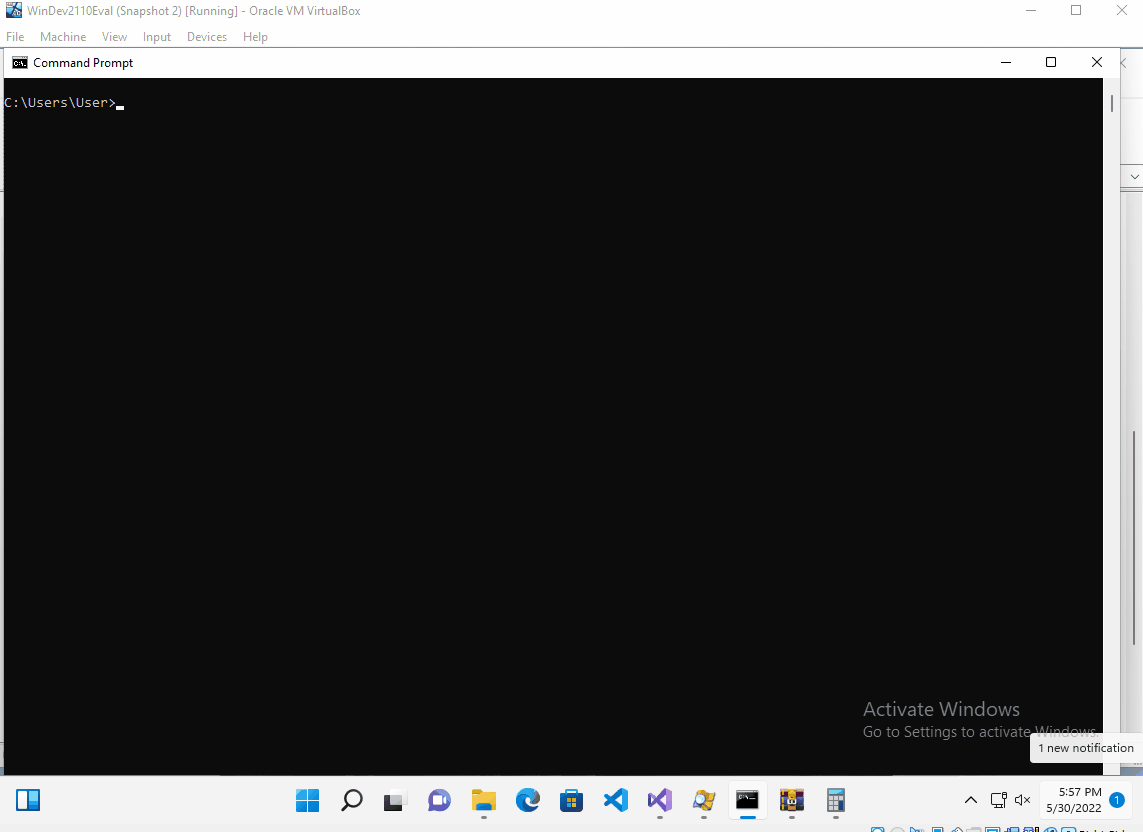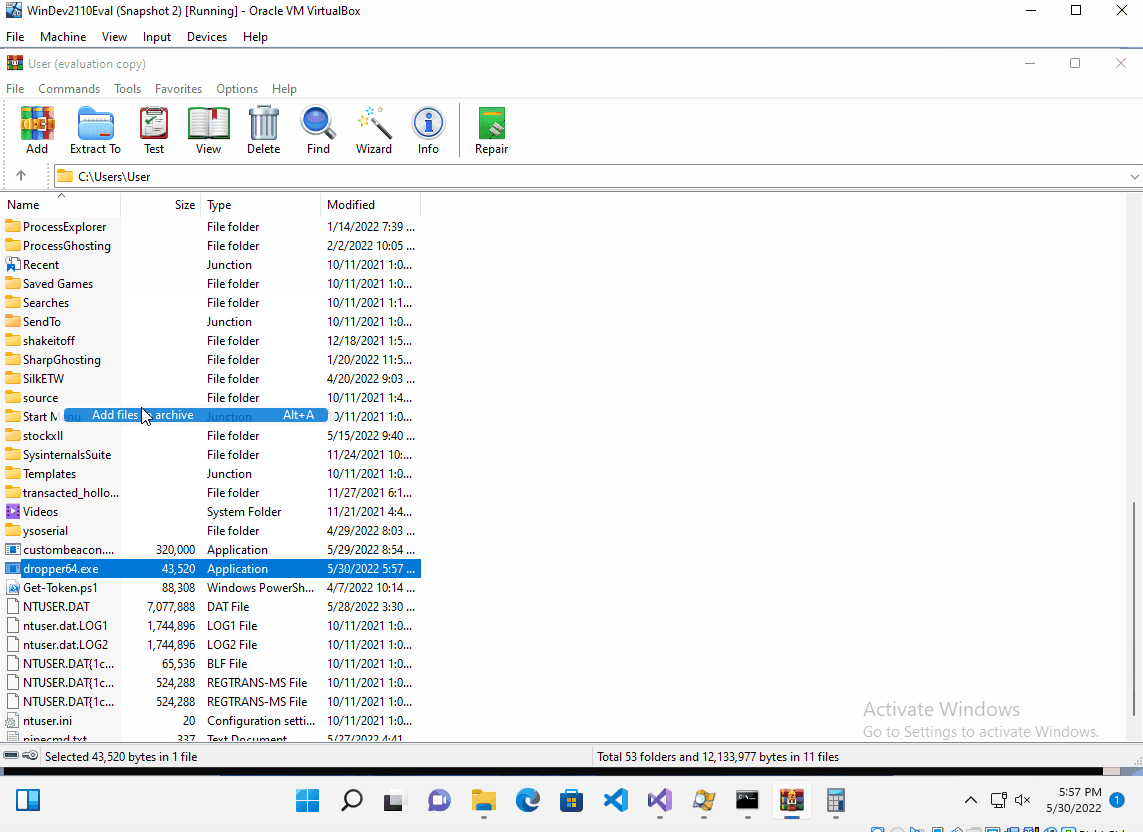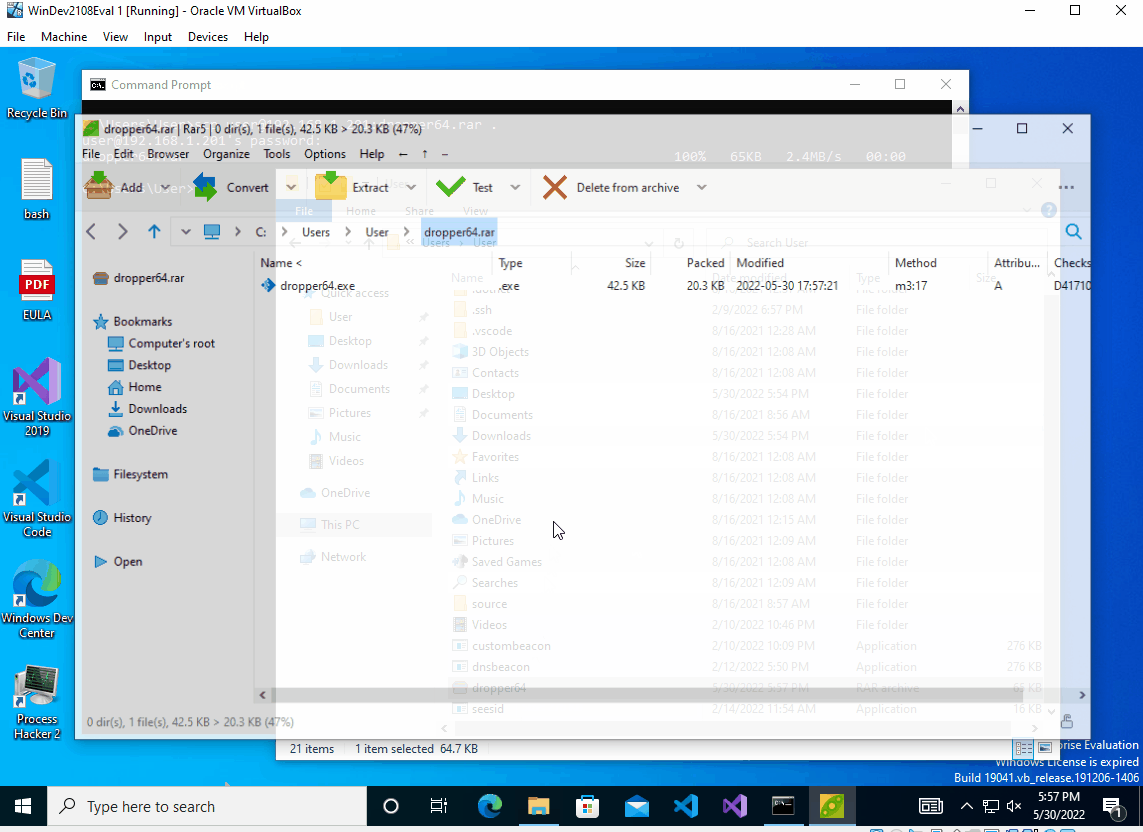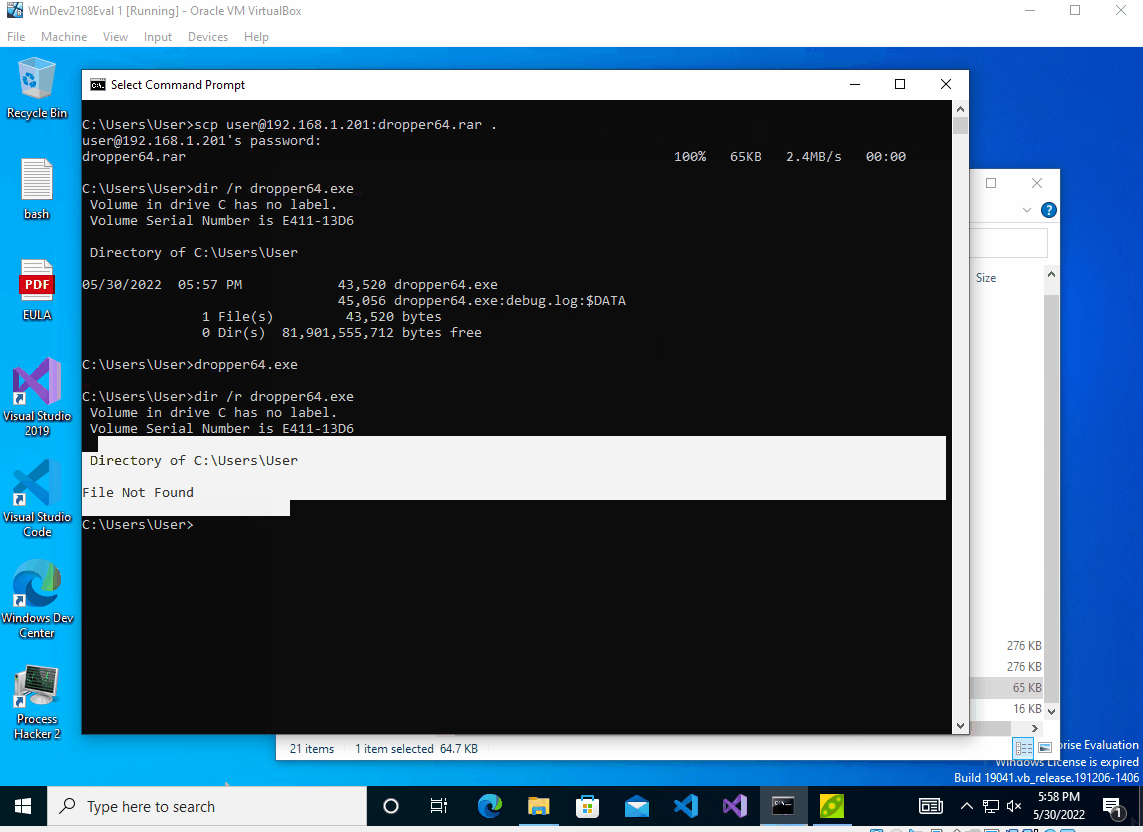 octoberfest7/beatrev
POC per frustrare/sconfiggere gli analisti di malware
 cronup/malware-iocs
Raccoglie e organizza gli indicatori di compromissione (IOC) dei malware per un rapido rilevamento delle minacce, la risposta agli incidenti e la…
 fortra/cve-2024-30051
Analisi tecnica dettagliata e exploit proof-of-concept per CVE-2024-30051, un heap-based buffer overflow nella libreria Windows DWM Core Library che…
 cristianzsh/amcache-evilhunter
Analizza ed esamina un hive del registro Windows Amcache.hve, con integrazione VirusTotal.
 pubglite55/oppo-ghostlock
Adattamento dell'exploit per OPPO Find N2 GhostLock (CVE-2026-43499)
 aloshdenny/reverse-synthid-text
reverse engineering di SynthID per il testo








