
 #1
Strumenti per parsing log, SIEM, logging centralizzato, timeline forense e correlazione eventi di sicurezza.
Raccomandato da Kitploit

 cisco-ai-defense/defenseclaw
Security Governance for Agentic AI
 perplexityai/numbat
Visibility into AI agent activity on endpoints, with on-device detection, optional pre-action blocking, and forensic reconstruction.
 cloud-gouv/securix
SécurixOS è un sistema operativo sicuro basato su NixOS, progettato per team di piccole e medie dimensioni. Fornisce un ambiente minimo e rinforzato…
 kunai-project/kunai
Monitor di sicurezza Linux basato su eBPF e cacciatore di minacce che fornisce eventi cronologicamente ordinati, consapevoli dei container, con…
 omerbenamram/evtx
Un parser veloce (e sicuro) per il formato Windows XML Event Log (EVTX)
 cisagov/untitledgoosetool
Untitled Goose Tool è uno strumento robusto e flessibile di caccia e risposta agli incidenti che aggiunge nuovi metodi di autenticazione e raccolta…
 logpai/logparser
Un toolkit di machine learning per il parsing dei log [ICSE'19, DSN'16]
 trustedsec/sysmoncommunityguide
TrustedSec Sysinternals Sysmon Community Guide
 wagga40/zircolite
A standalone SIGMA-based detection tool for EVTX, Auditd and Sysmon for Linux logs
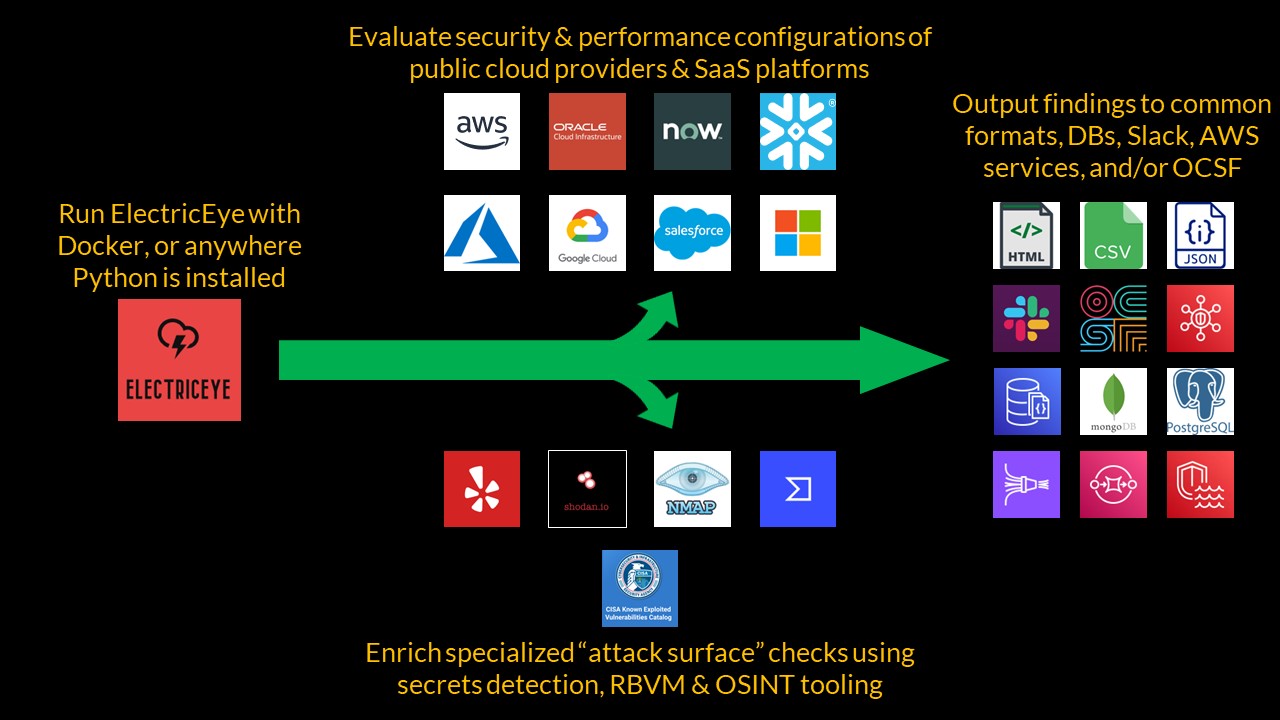 jonrau1/electriceye
ElectricEye è uno strumento CLI Python multi-cloud e multi-SaaS per la gestione degli asset, la gestione della postura di sicurezza e il monitoraggio…
 t0pcyber/hawk
Strumento basato su PowerShell per la raccolta di informazioni relative a intrusioni O365 e potenziali violazioni.
 travisfsmith/sweetsecurity
Monitoraggio della sicurezza di rete su dispositivi di tipo Raspberry Pi
 letsdefend/awesome-soc-analyst
Risorse utili per SOC Analyst e candidati SOC Analyst.
 tenzir/tenzir
Raccogli, analizza, normalizza, aggrega, archivia, interroga e instrada i dati di telemetria di sicurezza su larga scala utilizzando flussi di dati…
 threathunters-io/laurel
Trasforma i log di audit Linux per l'utilizzo SIEM
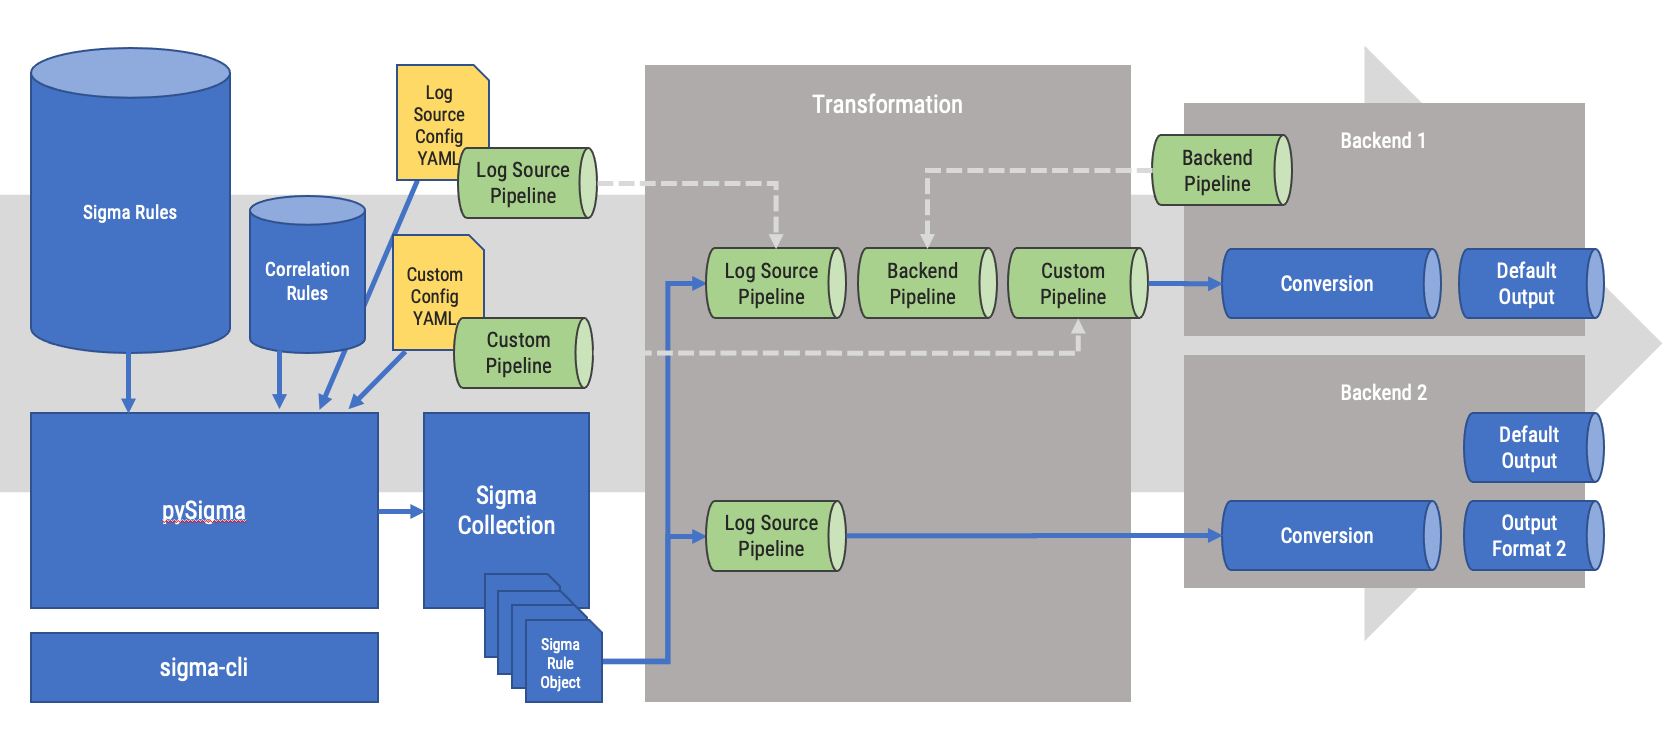 sigmahq/pysigma
Libreria Python per analizzare e convertire le regole Sigma in query (e qualsiasi altra cosa tu possa immaginare)
 magicsword-io/lolrmm
Catalogo curato di strumenti di Remote Monitoring and Management sfruttati da attori malevoli, con profili YAML, regole di rilevamento Sigma e…
 ion-storm/sysmon-config
Configurazione avanzata di Sysmon ATT&CK che si concentra sul rilevamento della maggior parte delle tecniche per fonte di dati in MITRE ATT&CK,…







