
 #1
Strumenti per parsing log, SIEM, logging centralizzato, timeline forense e correlazione eventi di sicurezza.
Raccomandato da Kitploit

 cisagov/malcolm
Suite di analisi del traffico di rete containerizzata che acquisisce log PCAP, Zeek e avvisi Suricata per normalizzazione, arricchimento e…
 thinkst/opencanary
Honeypot a basse risorse che emula i servizi di rete comuni per rilevare l'attività degli aggressori post-violazione, con moduli di protocollo…
 purp1ew0lf/blue-team-notes
Non pensavi che avrei lasciato fuori la blue team, vero?
 log2timeline/plaso
Motore di digital forensics che analizza log, file e artefatti di sistema per costruire super timeline, consentendo la correlazione cronologica degli…
 usarmyresearchlab/dshell
Dshell è un framework di analisi forense di rete.
 jpcertcc/logontracer
Investigare gli accessi dannosi a Windows visualizzando e analizzando il registro eventi di Windows
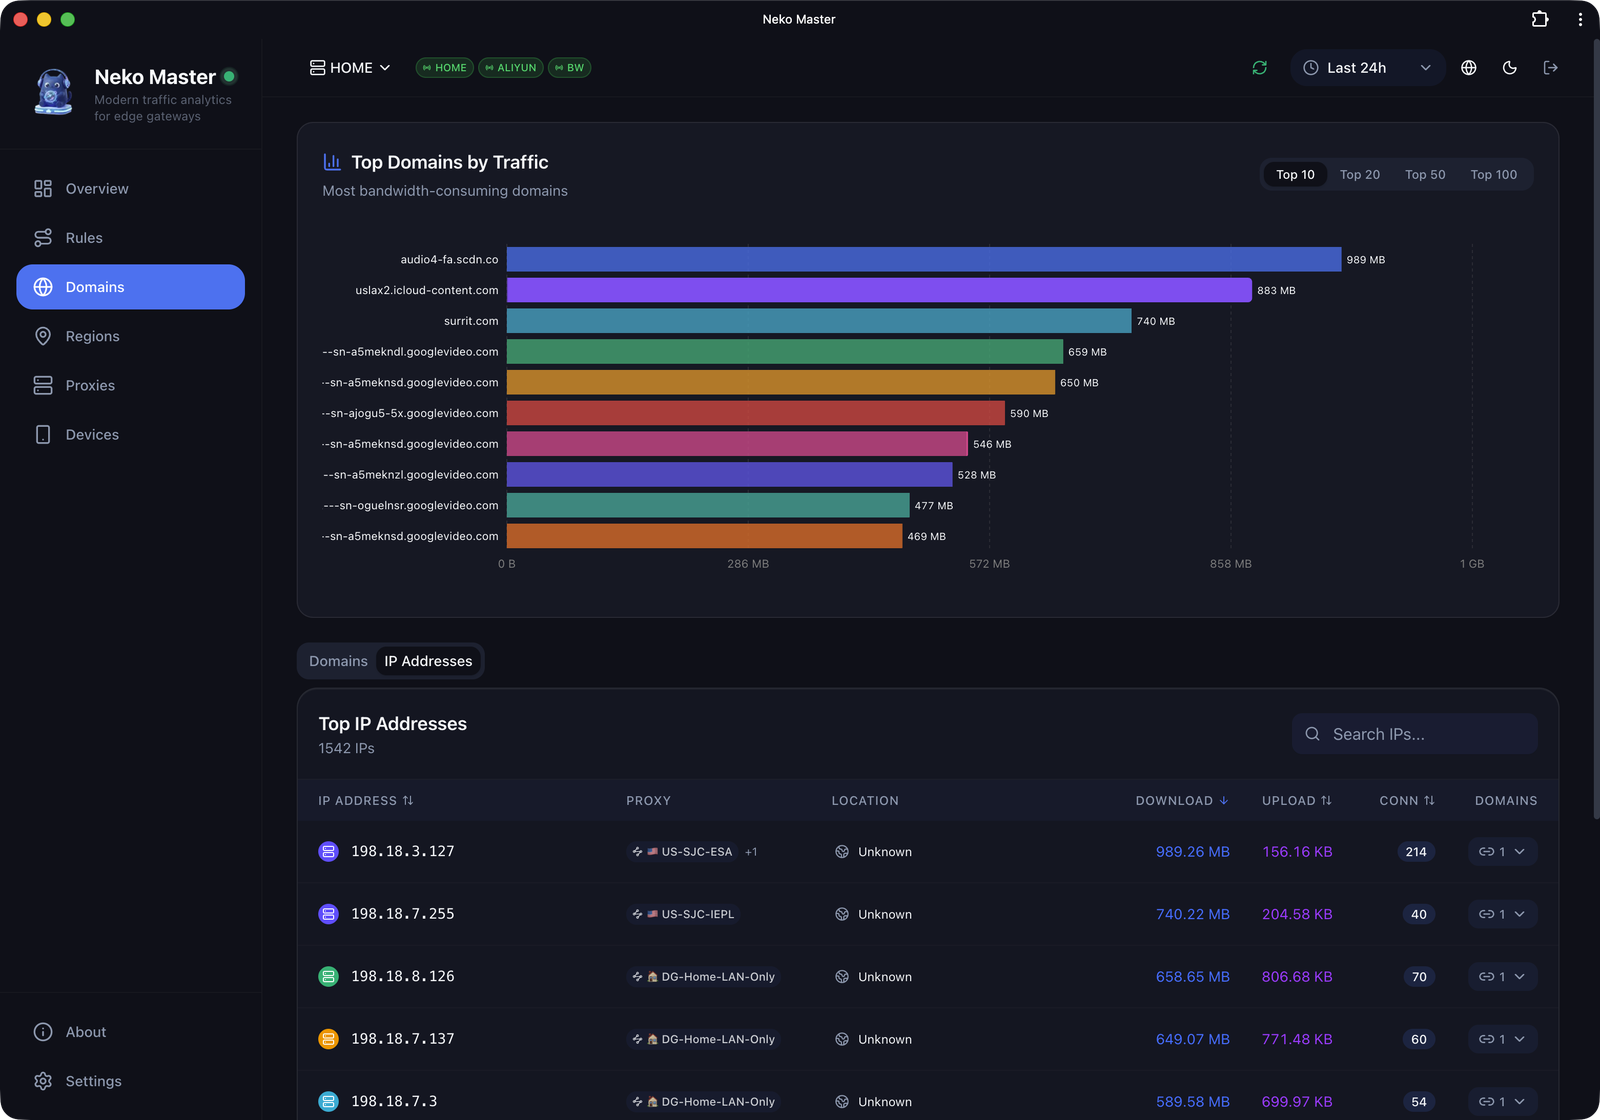 foru17/neko-master
Una dashboard moderna ed elegante per la visualizzazione e l'analisi del traffico di rete.
 rabobank-cdc/dettect
Rileva Tattiche, Tecniche e Minacce di Combattimento
 jipegit/osxauditor
OS X Auditor è uno strumento forense gratuito per computer Mac OS X.
 beenuar/aisoc
Self-hostable AI SOC that fuses security alerts, auto-triages via agentic AI, runs MITRE ATT&CK investigations, and logs every agent decision in a…
 sbousseaden/evtx-attack-samples
Raccolta curata di campioni di attacco EVTX per Windows mappati alle tecniche MITRE ATT&CK, progettata per testare script di rilevamento, formazione…
 matthart1983/netwatch
Real-time network diagnostics in your terminal. One command, zero config, instant visibility.
 microsoft/msticpy
Strumenti di sicurezza di Microsoft Threat Intelligence
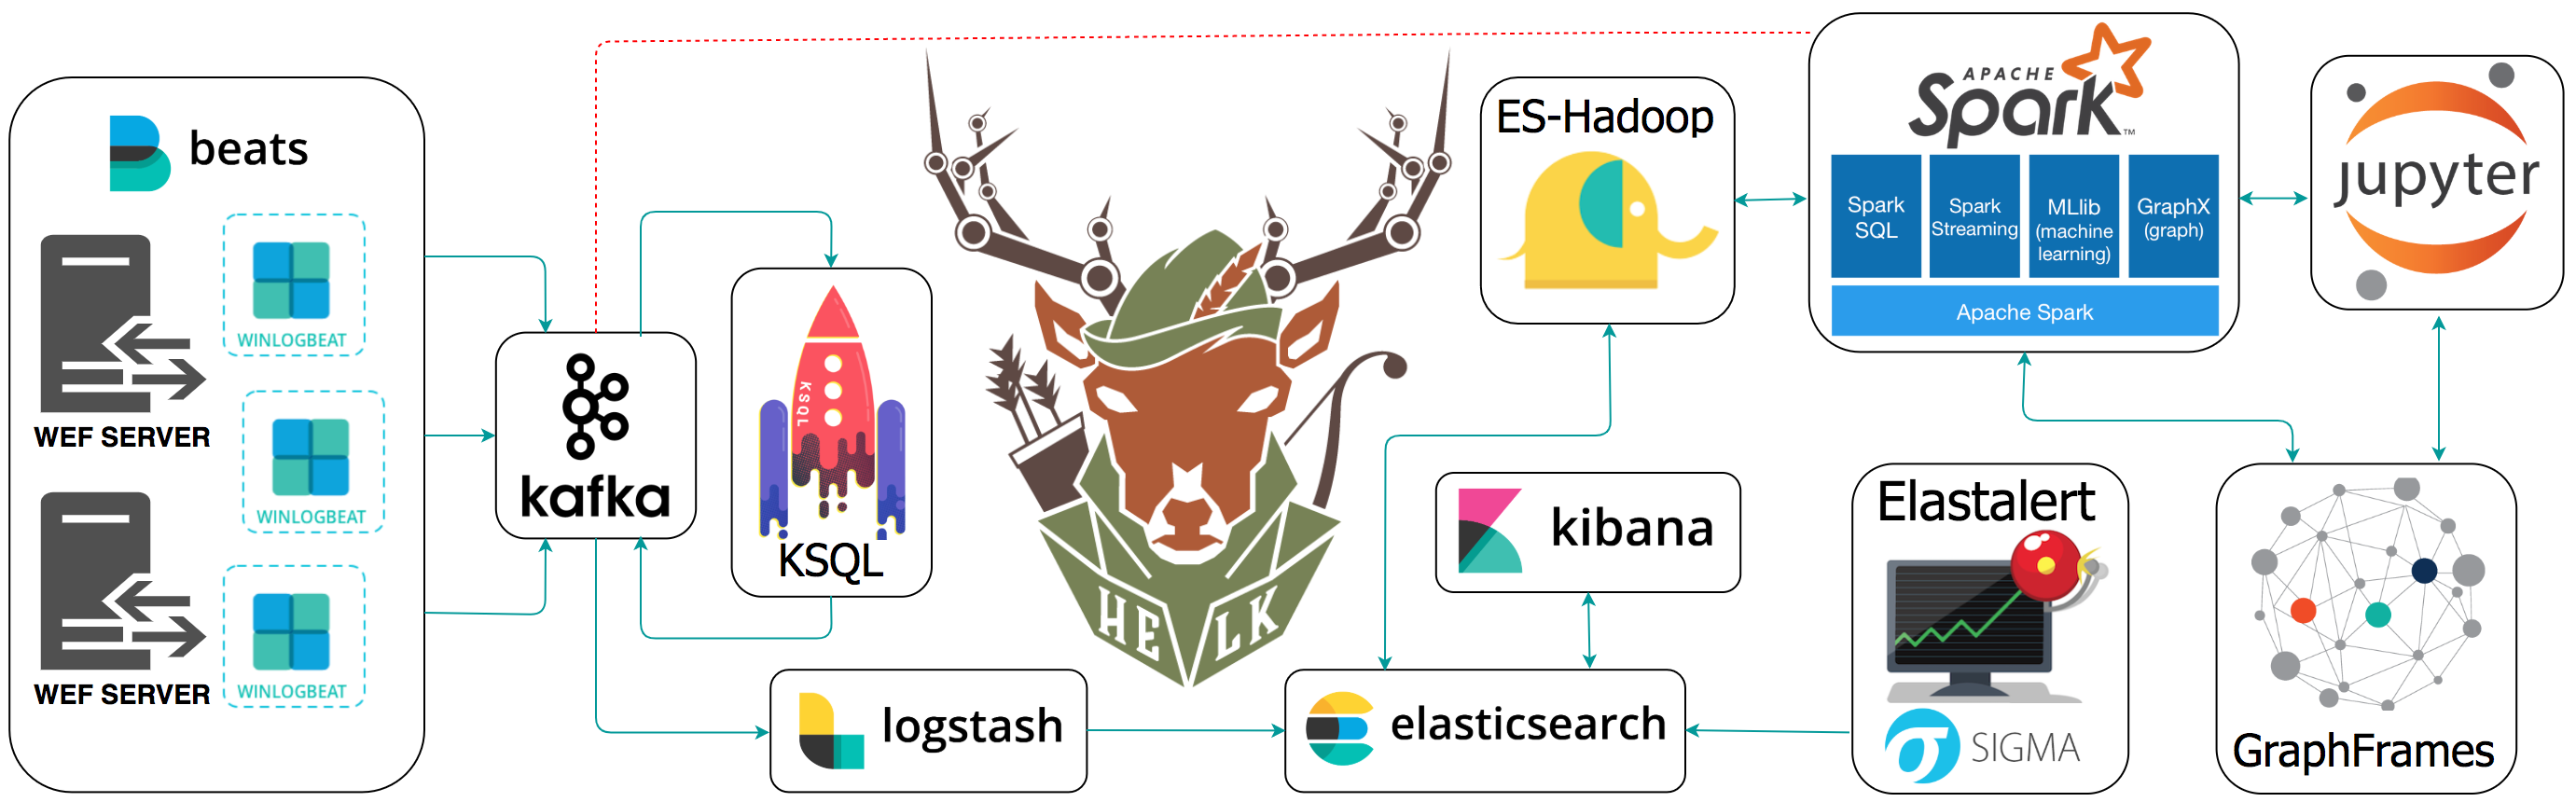 cyb3rward0g/helk
L'ELK per la caccia
 sans-blue-team/deepbluecli
Strumento di caccia alle minacce basato su PowerShell che analizza i log degli eventi di Windows per rilevare attività dannose, inclusi attacchi alle…
 ericzimmerman/kapefiles
Questo repository funge da punto di raccolta per Target e Moduli creati dalla community, da utilizzare con KAPE.
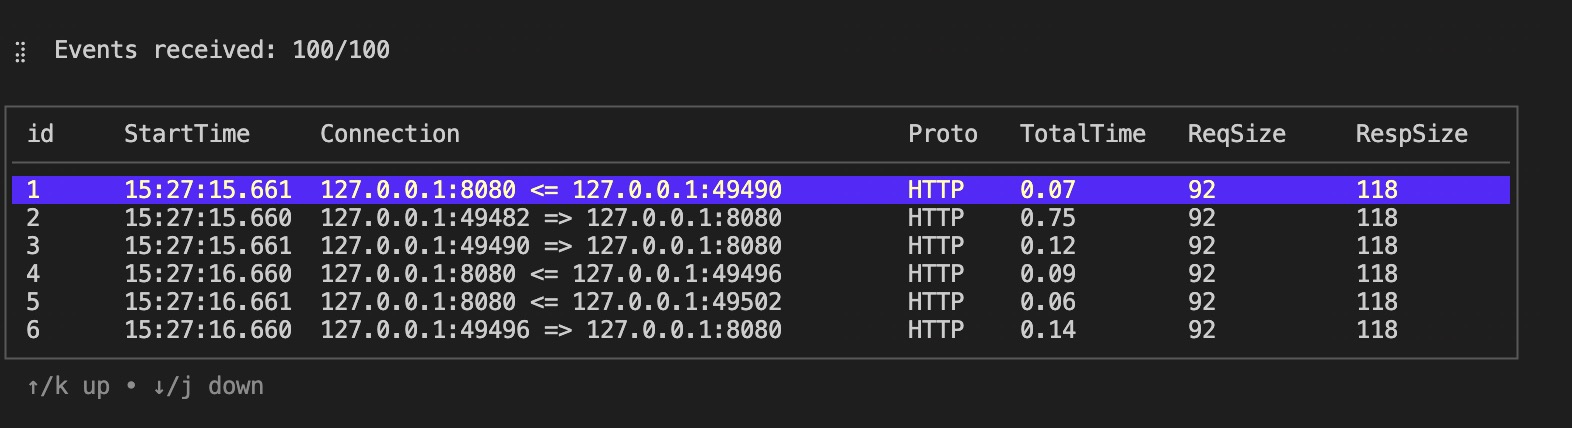 hengyoush/kyanos
Kyanos è uno strumento di analisi di rete che utilizza eBPF. Consente di visualizzare il tempo che i pacchetti trascorrono nel kernel, di acquisire…
 tsale/edr-telemetry
Questo progetto mira a confrontare e valutare la telemetria di vari prodotti EDR.








