

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Lab e Pratica — Pagina 93 | Kitploit
Categorie

Lab e Pratica

Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.

Raccomandato da Kitploit

Migliori strumenti

10 selezionati
vulhub preview#1

vulhub

GitHubvulhub/vulhub
21.1k1 mese fa
juice-shop preview#2

juice-shop

GitHubjuice-shop/juice-shop
13.6k11 giorni fa
WebGoat preview#3

WebGoat

GitHubwebgoat/webgoat
9.5k10 giorni fa
DVWA preview#4

DVWA

GitHubdigininja/dvwa
13.5k2 giorni fa
crAPI preview#5

crAPI

GitHubowasp/crapi
1.6k2 mesi fa
NodeGoat preview#6

NodeGoat

GitHubowasp/nodegoat
2.1k3 anni fa
SecurityShepherd preview#7

SecurityShepherd

GitHubowasp/securityshepherd
1.5k21h 40m fa
wrongsecrets preview#8

wrongsecrets

GitHubowasp/wrongsecrets
1.5k11h 43m fa
metasploitable3 preview#9

metasploitable3

GitHubrapid7/metasploitable3
5.7k1 anno fa
GOAD preview#10

GOAD

GitHuborange-cyberdefense/goad
8.1k26 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
2900 risultati
ChamiloLMS-CVE-2023-4220 preview

ChamiloLMS-CVE-2023-4220

GitHubspeatx/chamilolms-cve-2023-4220

CVE-2023-4220 — RCE tramite upload di file non autenticato in Chamilo LMS ≤ 1.11.24. Stile OSCP e exploit automatico.

payload-generationvulnerability-analysisexploitation+5
6 mesi fa
CVE-2025-24813-POC preview

CVE-2025-24813-POC

GitHubaffapple/cve-2025-24813-poc

Proof-of-concept exploit per CVE-2025-24813, che dimostra RCE su Apache Tomcat tramite persistenza di sessione basata su file mal configurata in…

vulnerability-analysisexploitationweb-application-exploitation+3
6 mesi fa
CVE-2025-27407 preview

CVE-2025-27407

GitHublogggg2402/cve-2025-27407

Lab locale ed exploit proof-of-concept per CVE-2025-27407, che mira al caricatore dello schema GraphQL introspection di GitLab tramite il percorso…

vulnerability-analysisexploitationweb-application-exploitation+3
6 mesi fa
Blind-Trust-CVE-2024-21413-Research preview

Blind-Trust-CVE-2024-21413-Research

GitHubh1ssbl1tz/blind-trust-cve-2024-21413-research

Uno strumento di ricerca di sicurezza per simulare campagne di phishing mirate utilizzando CVE-2024-21413 (Moniker Link).

phishing-toolsvulnerability-analysisexploitation+7
4 mesi fa
CVE-2017-18349 preview

CVE-2017-18349

GitHubdungsocool/cve-2017-18349

Guida passo-passo allo sfruttamento della RCE da deserializzazione di Fastjson CVE-2017-18349, che copre l'identificazione della superficie…

vulnerability-analysisexploitationweb-application-exploitation+6
5 mesi fa
PoC-CVE-2022-22965-Spring4Shell preview

PoC-CVE-2022-22965-Spring4Shell

GitHubmarch0n/poc-cve-2022-22965-spring4shell

Descrizione
payload-generationvulnerability-analysisexploitation+4
5 mesi fa
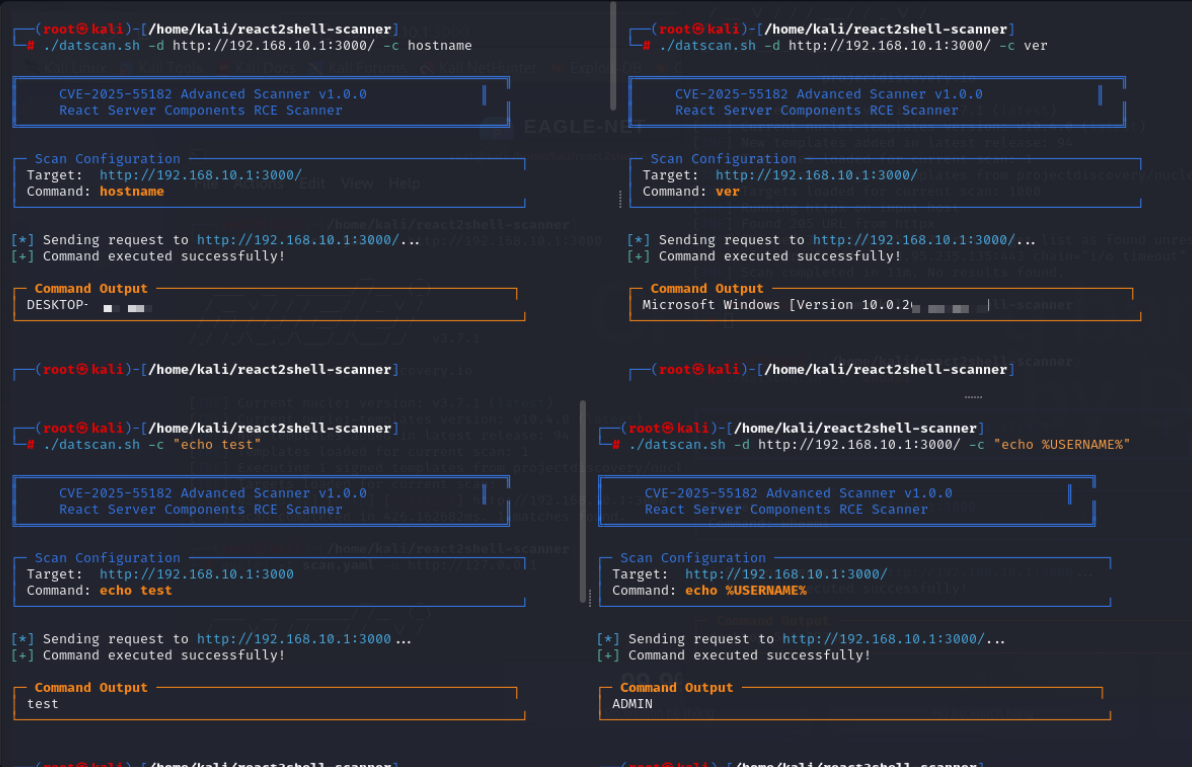
React2Shell-PoC-CVE-2025-55182 preview

React2Shell-PoC-CVE-2025-55182

GitHublitndat/react2shell-poc-cve-2025-55182

Scanner e exploit PoC per la vulnerabilità RCE CVE-2025-55182 (React2Shell) in React Server Components. Rileva server vulnerabili ed esegue comandi…
reconnaissancevulnerability-scannersexploitation+4
4 mesi fa
POC_CVE-2024-36420 preview

POC_CVE-2024-36420

GitHubfineman999/poc_cve-2024-36420

Laboratorio di riproduzione locale e template Nuclei per CVE-2024-36420, una vulnerabilità di lettura arbitraria di file in Flowise tramite il…

vulnerability-analysisexploitationweb-application-exploitation+3
6 mesi fa
bouncer-overflow preview

bouncer-overflow

GitHubnicolasjulian/bouncer-overflow

PoC funzionante di CVE-2026-6664 scritto da Sonnet 4.6

vulnerability-analysisexploitationeducation+3
6 mesi fa
CVE-2019-2215 preview

CVE-2019-2215

GitHubmythicaltree/cve-2019-2215

Exploit proof-of-concept per CVE-2019-2215 (Bad Binder) destinato all'emulatore Android 10 x86_64. Progettato per ricerca e formazione sullo…

android-securityexploitationeducation+2
4 mesi fa
Reporte-de-Escalada-de-Privilegios-Local-Dirty-Frag preview

Reporte-de-Escalada-de-Privilegios-Local-Dirty-Frag

GitHubdylanclaudio/reporte-de-escalada-de-privilegios-local-dirty-frag

È stata effettuata una valutazione delle vulnerabilità su una macchina virtuale con Kali Linux utilizzando uno script di rilevamento per la…

privilege-escalationvulnerability-analysisexploitation+4
6 mesi fa
cve-2025-29927-lab preview

cve-2025-29927-lab

GitHubswapnildeshpande/cve-2025-29927-lab

Laboratorio di riproduzione per CVE-2025-29927 — bypass dell'autorizzazione middleware di Next.js (CVSS 9.1)

vulnerability-analysisweb-application-exploitationpenetration-testing+3
5 mesi fa
CVE-2026-8181-Lab preview

CVE-2026-8181-Lab

GitHubrootdirective-sec/cve-2026-8181-lab

Docker lab che dimostra il bypass di autenticazione CVE-2026-8181 nel plugin Burst Statistics per WordPress. Confronta le versioni vulnerabile e…

vulnerability-analysisweb-application-exploitationweb-security+5
6 mesi fa
CVE-2025-2304-exploit preview

CVE-2025-2304-exploit

GitHubjeanback1/cve-2025-2304-exploit

Script Python per sfruttare CVE-2025-2304, un'escalation di privilegi tramite mass assignment in Camaleon CMS. Automatizza l'analisi del token CSRF e…
privilege-escalationpayload-generationvulnerability-analysis+5
6 mesi fa
CrushFTP-CVE-2024-4040-Proof-of-Concept preview

CrushFTP-CVE-2024-4040-Proof-of-Concept

GitHubsidjaz/crushftp-cve-2024-4040-proof-of-concept

Exploit proof-of-concept per CVE-2024-4040, che dimostra SSTI non autenticato e lettura di file locali in CrushFTP, con laboratorio Docker e…
vulnerability-analysisexploitationweb-application-exploitation+3
6 mesi fa
CrushFTP-SSTI-LFI-Proof-of-Concept preview

CrushFTP-SSTI-LFI-Proof-of-Concept

GitHubcthhhhhh/crushftp-ssti-lfi-proof-of-concept

Prova di concetto per CVE-2024-4040 (CrushFTP SSTI -> LFI non autenticato) in un ambiente di laboratorio controllato CS443 - solo per uso…

vulnerability-analysisexploitationweb-application-exploitation+4
6 mesi fa
CVE-2026-24061-lab preview

CVE-2026-24061-lab

GitHubakpmarcelin/cve-2026-24061-lab

Laboratorio di riproduzione per CVE-2026-24061, un bypass di autenticazione in GNU InetUtils telnetd. Fornisce un ambiente isolato basato su Vagrant…

vulnerability-analysisexploitationpenetration-testing+3
5 mesi fa
POC_CVE-2026-46716 preview

POC_CVE-2026-46716

GitHubhaerin-l/poc_cve-2026-46716

Ambiente di laboratorio riproducibile per CVE-2026-46716, una RCE critica cross-tenant in Nezha Monitoring tramite bypass dell'autorizzazione API…


vulnerability-analysisexploitationweb-application-exploitation+4
5 mesi fa
Precedente1…929394…100Successivo





