
 #1
Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.
Raccomandato da Kitploit

 uname1able/cve-2025-21333
Proof-of-concept exploit per CVE-2025-21333, un buffer overflow basato su heap in vkrnlintvsp.sys di Hyper-V che porta all'escalation dei privilegi…
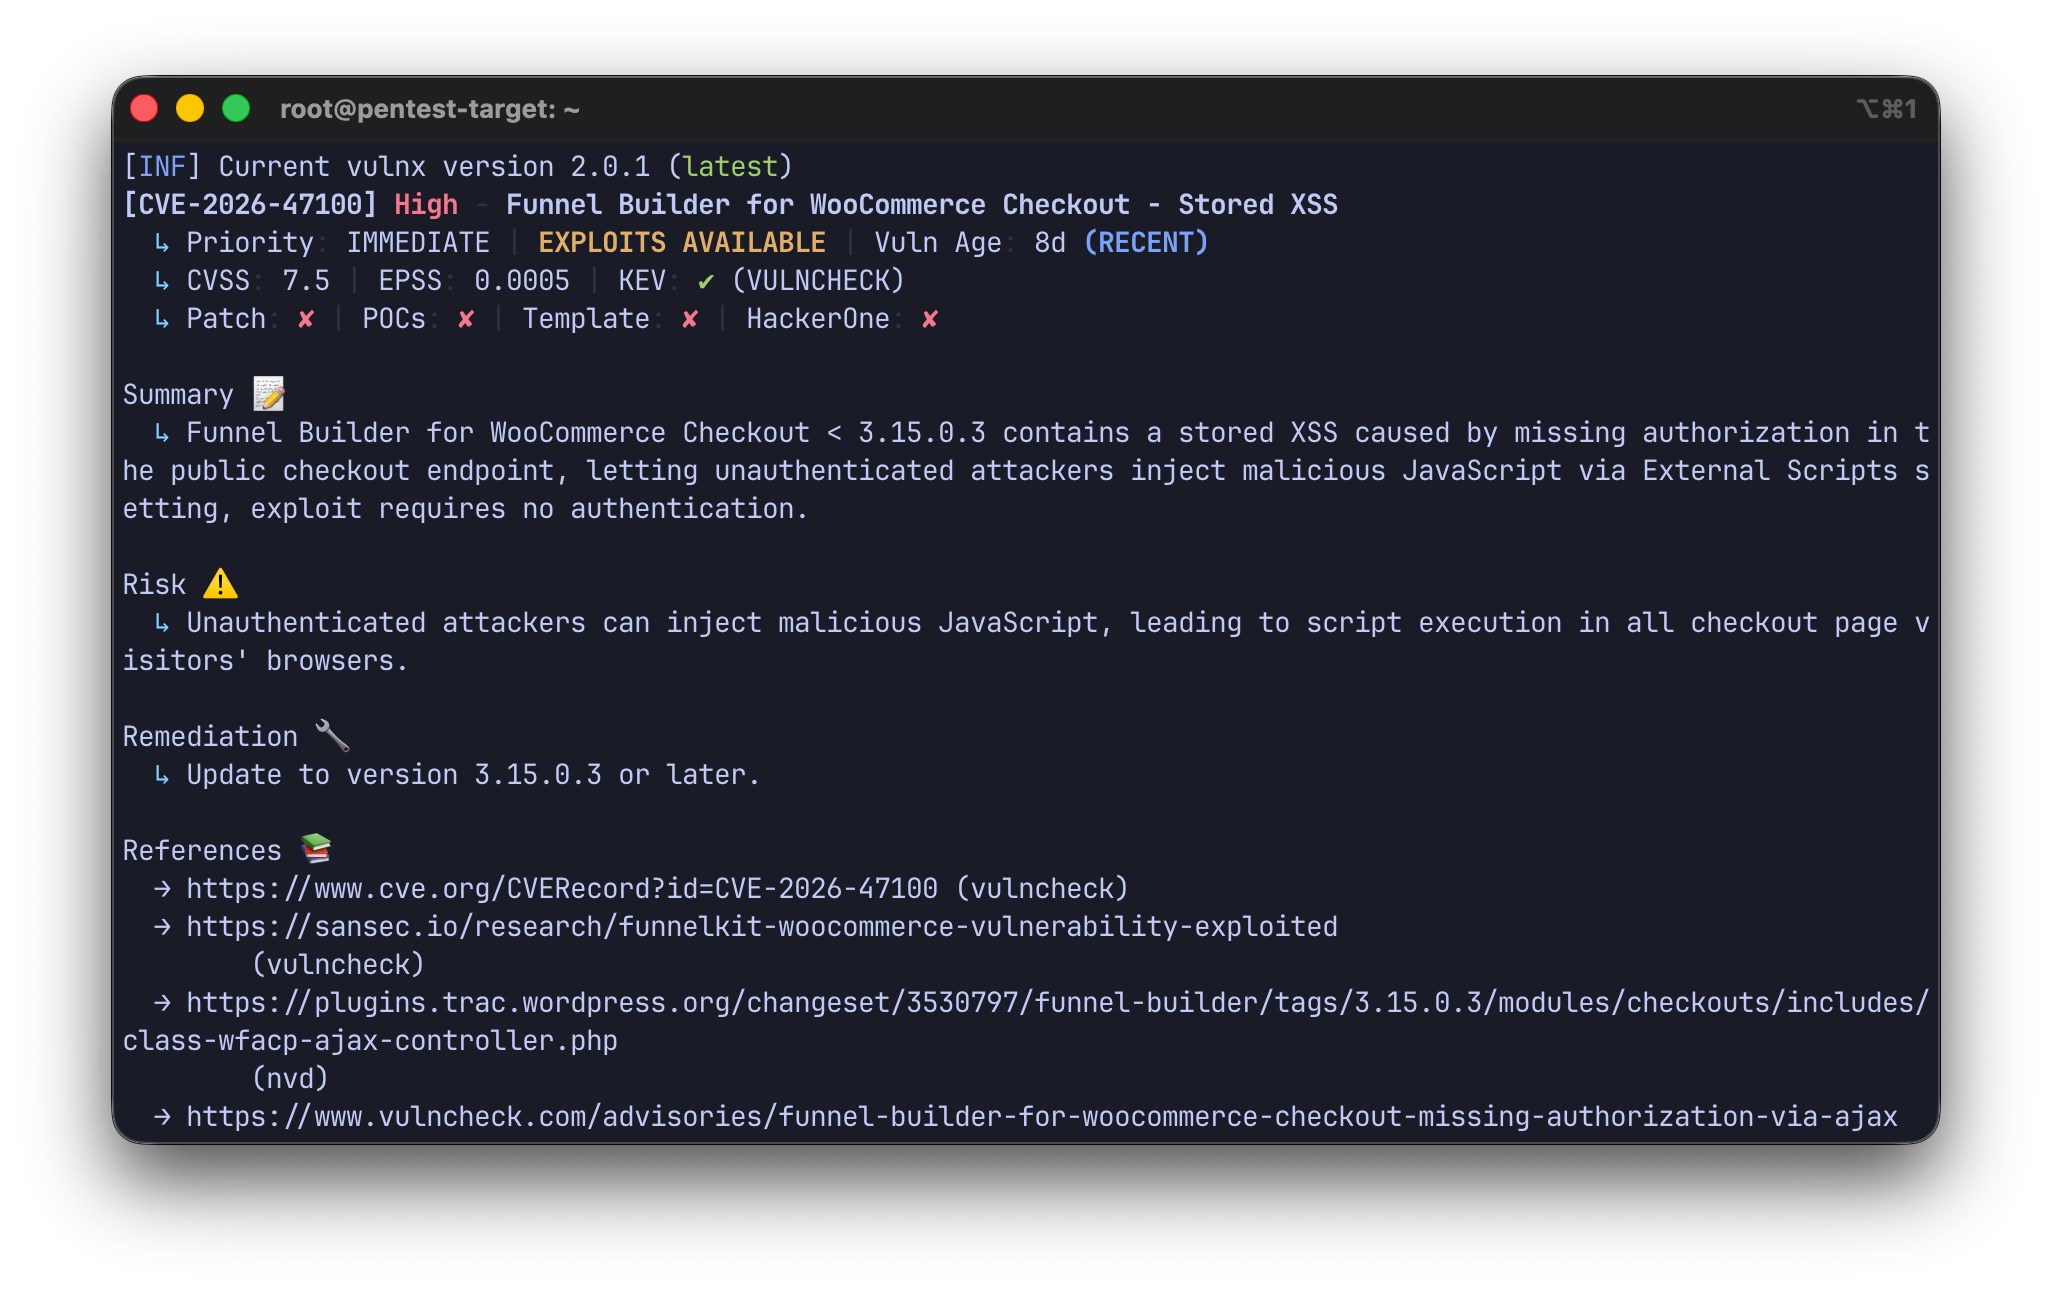 rootdirective-sec/cve-2026-47100-analysis-lab
Lab Docker locale per riprodurre CVE-2026-47100, una XSS memorizzata non autenticata in FunnelKit per WooCommerce. Include script PoC per confrontare…
 dinosn/cve-2019-13132-lab
CVE-2019-13132 — overflow dello stack di CURVE INITIATE in libzmq → RCE. Exploit funzionante + lab Docker.
 baburkin/struts-uploader-vulnerability
Ricerca delle opzioni di exploit per CVE-2024-53667 e loro mitigazione
 taktak0x/htb-nanocorp-cve-2024-0670
Exploit PowerShell per CVE-2024-0670 che sfrutta la riparazione MSI dell'Agent CheckMK per escalare i privilegi a SYSTEM sulla macchina NanoCorp di…
 astounds/copy-fail-cve-2026-31431
# Exploit di escalation dei privilegi locali per CVE-2026-31431, una sovrascrittura della page-cache AF_ALG + splice nel kernel Linux. Include PoC,…
 rootdirective-sec/cve-2026-42208-lab
Lab Docker locale e proof-of-concept basato sul timing per CVE-2026-42208, un'iniezione SQL pre-autenticazione in LiteLLM Proxy, che dimostra istanze…
 mobetasec/cve-2024-1813-poc
Exploit PoC per CVE-2024-1813: iniezione di oggetti PHP nel plugin WordPress Simple Job Board, che consente RCE non autenticata tramite gadget chain.…
 nephila016/cve-2025-55319-poc
PoC per CVE-2025-55319
 lyccyc/cve-2023-41892_poc
Script proof-of-concept e laboratorio Docker per riprodurre CVE-2023-41892, una vulnerabilità di esecuzione remota di codice pre-autenticata in Craft…
 amar-imamovic/cve-2023-2640-cve-2023-32629-interactive-poc
Un exploit pulito, interattivo e multi-step per Ubuntu OverlayFS (GameOver(lay)) che elude il sandbox dello user namespace per ottenere una vera…
 rootdirective-sec/cve-2026-55255-lab
Lab Docker locale per riprodurre CVE-2026-55255, una vulnerabilità IDOR nell'API Responses di Langflow. Valida l'esecuzione dei flussi tra utenti…
 fevar54/cve-2024-21182---oracle-weblogic-server-jndi-injection-rce
Exploit proof-of-concept per CVE-2024-21182, un'iniezione JNDI non autenticata che porta all'esecuzione di codice remoto in Oracle WebLogic Server…
 biitts/cve-2026-56121-feast-unauth-rce
CVE-2026-56121 — Feast <0.63.0 non autenticato RCE tramite gRPC registry dill.loads di OnDemandFeatureView UDF (pre-auth). Laboratorio + PoC,…
 dungsocool/cve-2019-20933
Report dettagliato di laboratorio passo-passo che dimostra l'elusione dell'autenticazione di InfluxDB tramite token JWT falsificati (CVE-2019-20933),…
 nayekah/next.js-proof-of-concept
Alcuni Proof-of-Concept (POCs) per CVE-2025-29927, CVE-2026-27978 e CVE-2026-29057 in Next.js.
 fkshield/cve-2025-5548
Laboratorio di sfruttamento end-to-end per CVE-2025-5548 (stack buffer overflow del server FTP FreeFloat). Include analisi statica con IDA/Ghidra,…
 dungsocool/cve-2017-10271
Guida di laboratorio passo-passo per sfruttare CVE-2017-10271 (RCE deserializzazione WebLogic XMLDecoder) con costruzione manuale del payload, bypass…








