
 #1
Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.
Raccomandato da Kitploit
 trycatchhcf/dumpsterfire
"Security Incidents In A Box!" Uno strumento modulare, basato su menu, multipiattaforma, per creare eventi di sicurezza personalizzati, distribuiti e…
 owasp/dvsa
un'applicazione serverless dannatamente vulnerabile
 mvelazc0/badzure
BadZure automatizza la distribuzione di tenant Entra ID e sottoscrizioni Azure intenzionalmente configurati in modo errato, popolandoli con diverse…
 cloudfuzz/android-kernel-exploitation
Laboratorio pratico per imparare l'analisi e lo sfruttamento delle vulnerabilità del kernel Android, con ambiente di build basato su Docker ed…
 the-viper-one/pentest-everything
Una raccolta di write-up CTF, argomenti di pentesting, guide e note. Note compilate da più fonti e dalla mia ricerca in laboratorio. Gli argomenti…
 cyberdefenders/detectionlabelk
DetectionLabELK è un fork di DetectionLab che utilizza lo stack ELK al posto di Splunk.
 virtualalllocex/defcon-31-syscalls-workshop
Contiene tutto il materiale del workshop DEF CON 31 "(In)direct Syscalls: A Journey from High to Low".
 ashemery/linuxforensics
Tutto ciò che riguarda la digital forensics su Linux
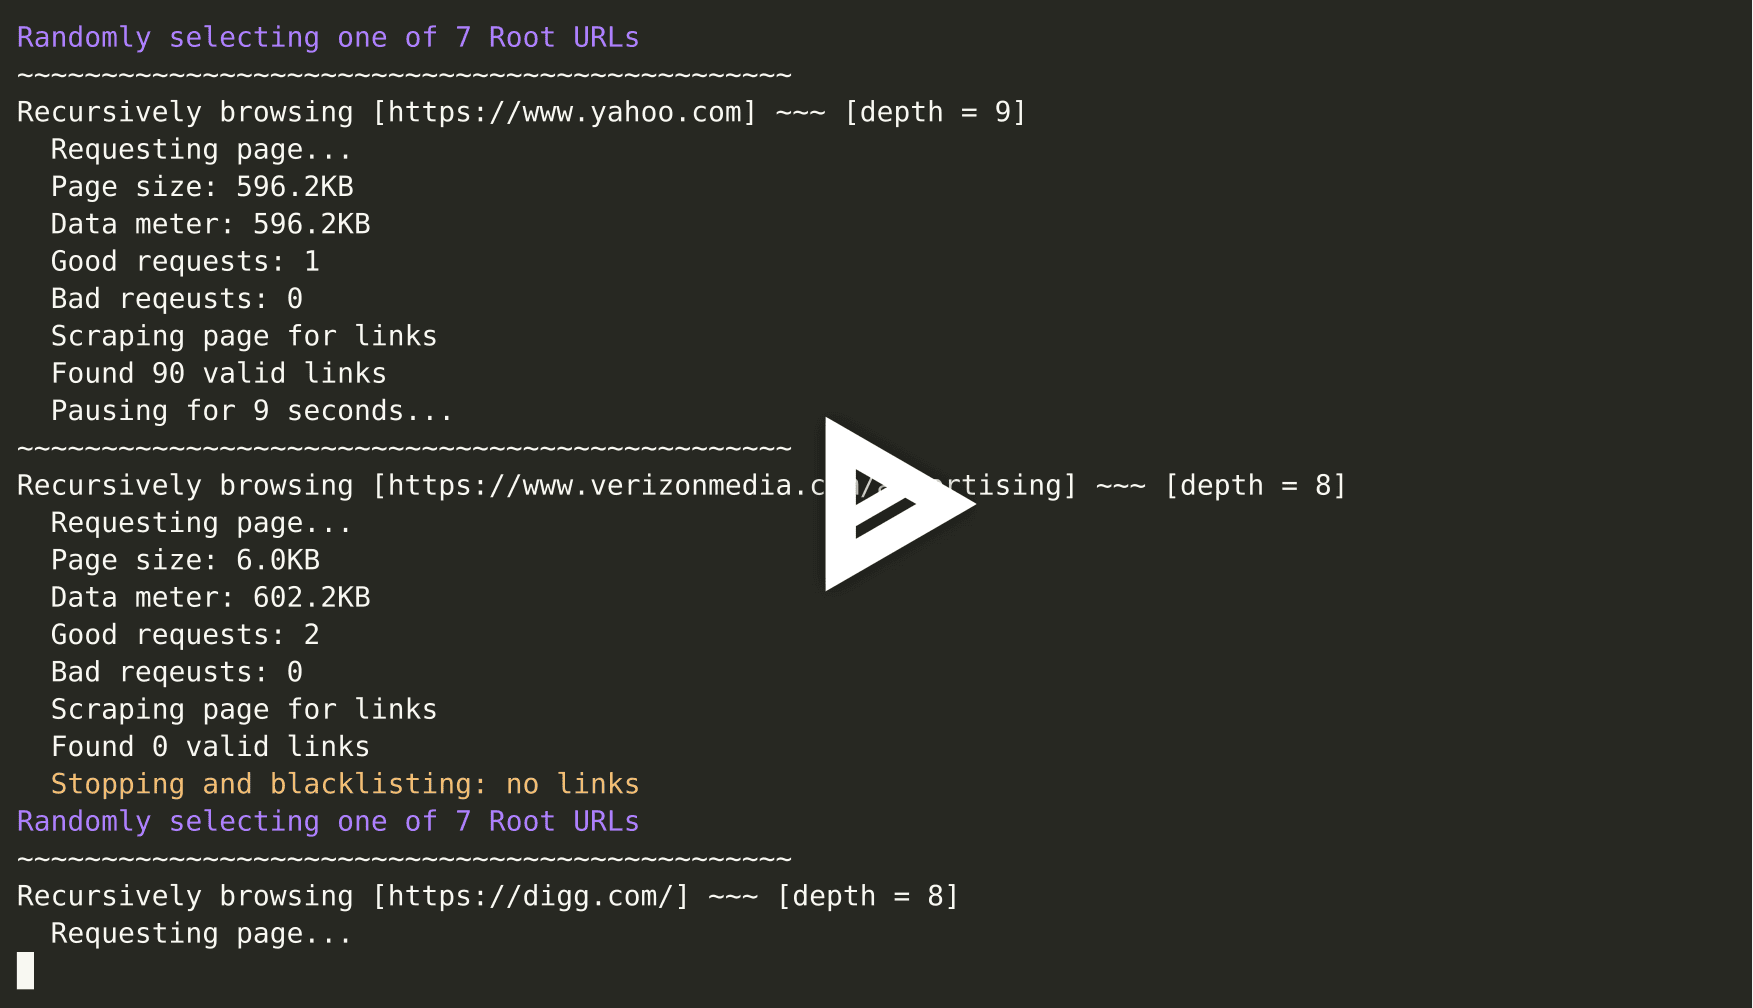 reconinfosec/web-traffic-generator
Un generatore di traffico HTTP/S "organico" rapido e sporco.
 mfthomps/labtainers
Labtainers: Un framework per laboratori cyber basato su Docker
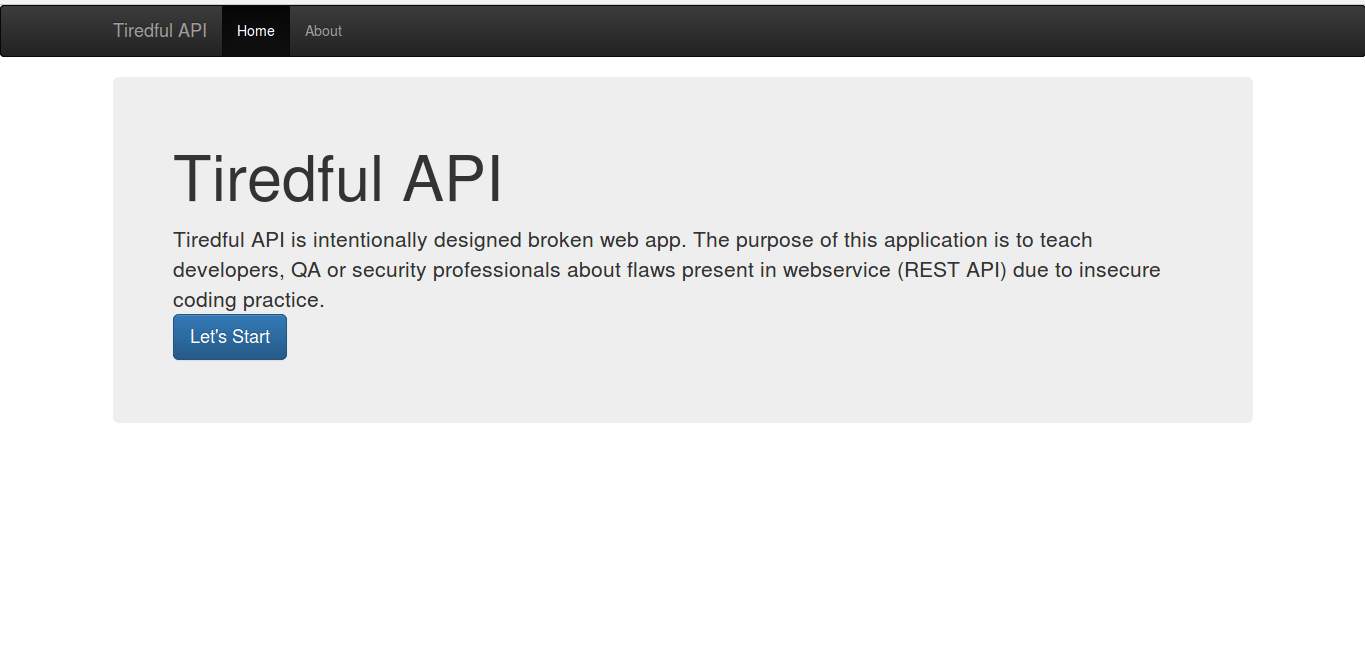 payatu/tiredful-api
Un'applicazione web volutamente vulnerabile basata su API REST.
 devcop95/bugbounty-lab101
Un workspace completo per bug bounty per ricercatori HackerOne. Include l'applicazione dello scope, una pipeline automatizzata di recon/vuln (oltre…
 maldev-academy/dumpbrowsersecrets
Estrae dati memorizzati nei browser come token di aggiornamento, cookie, credenziali salvate, carte di credito, voci di compilazione automatica,…
 secdevops-cuse/cyberrange
Il Cyber Range AWS Open-Source
 cy-clon3/awesome-ios-security
Una lista curata di fantastiche risorse per la sicurezza delle applicazioni iOS.
 controlplaneio/simulator
Piattaforma di formazione sulla sicurezza di Kubernetes - focalizzata sulla mitigazione della sicurezza
 owasp/iotgoat
Firmware basato su OpenWrt deliberatamente insicuro per formazione pratica sulla sicurezza IoT. Include sfide sulle vulnerabilità mappate sull'OWASP…








