
 #1
Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.
Raccomandato da Kitploit

 chipironcin/cve-2016-10033
Exploit PoC per CVE-2016-10033 che colpisce WordPress 4.6 con container vulnerabile basato su Docker per reverse shell senza autenticazione.
 0xblackash/cve-2026-39808
CVE-2026-39808
 fullhunt/react2shell-test-server
Un server di test per dimostrare e testare la vulnerabilità React2Shell (CVE-2025-55182).
 fabianch20/soc335---cve-2024-49138-exploitation-detected
Walkthrough di incident response SOC335 per l'escalation di privilegi CLFS CVE-2024-49138, che copre il triage degli alert, l'arricchimento delle…
 zzzz0317/log4j2-vulnerable-spring-app
CVE-2021-44228
 samirchapagain/metasploit-lab-report
Rapporto di laboratorio educativo di penetration testing che documenta lo sfruttamento del backdoor di vsftpd 2.3.4 (CVE-2011-2523) su Metasploitable…
 morzelowski/cve-2026-12243-nltk-poc
# Laboratorio Docker che dimostra il path traversal CVE-2026-12243 in NLTK precedente alla 3.10.0, confrontando il comportamento vulnerabile e quello…
 franklincg/secdim-assurance-drift-challenge
SecDim Challenge Builder repro ispirato a CVE-2026-88861: bypass MFA AAL1 al confine delle credenziali privilegiate
 kunalkhandelwal-dev/cve-2021-41773-source-code-analysis
Strumento di analisi statica delle patch basato su Python per studiare la causa principale e la risoluzione di CVE-2021-41773 (Path Traversal di…
 sifatnotes/learn-secbyte-cms-cve-shell-to-root-privilege-escalation-ctf-labs
Laboratori pratici di cybersecurity e CTF che coprono la ricognizione delle porte, la scoperta dello stack CMS, VulnCMS, CVE-2026-58225, i percorsi…
 raniaemran/cve-2024-36401-security-simulator
Simulatore Python didattico che modella un incidente di sicurezza fittizio ispirato a CVE-2024-36401 per dimostrare la gestione delle vulnerabilità,…
 0xkami/cve-2020-1472
CVE-2020-1472 processo di riproduzione della vulnerabilità
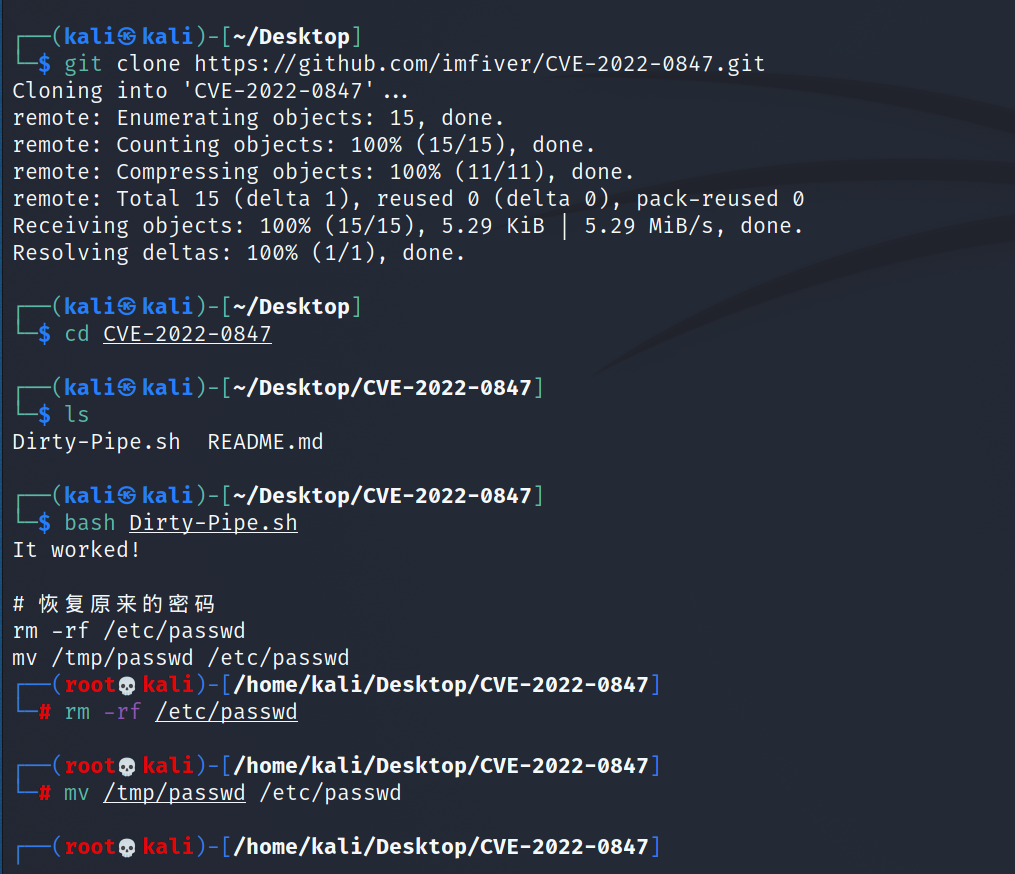 puckiestyle/cve-2022-0847
Exploit proof-of-concept per CVE-2022-0847 (Dirty Pipe) che mira alle versioni del kernel Linux 5.8–5.15. Fornisce configurazione dell'ambiente di…
 elihiho/security-operations-labs
Modellazione delle minacce, segmentazione IT/OT, rilevamento Snort e validazione riproducibile di un profilo di rilevamento Drupal.
 irsaattiquecyber/systemvulnerabilitychecklist_project4_decodelabs
Progetto di checklist delle vulnerabilità di sistema e hardening della sicurezza di rete con funzionalità di ricognizione, analisi della backdoor di…
 yfelipecruvinel/tryhackme-moniker-link
Documentazione del mio laboratorio pratico Moniker Link (CVE-2024-21413) completato su TryHackMe.
 kunalkhandelwal-dev/cve-2021-41773-lab
Laboratorio educativo FastAPI che dimostra il directory traversal e la local file inclusion associati a CVE-2021-41773, con un server vulnerabile,…
 gyubin02/cve-2026-59891-control-lab
Laboratorio isolato di regressione e controllo di sicurezza per CVE-2026-59891 in @sigstore/oci








