
 #1
Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.
Raccomandato da Kitploit

 pithase/asm-copyfail
CVE-2026-31431 (Copy Fail) — Analisi e sviluppo in Assembly x86-64
 shivam-bathla/cve-2026-24061-setup
Configurazione Docker per CVE-2026-24061
 cimihan123/cve-2026-9558-lab-poc-bundle
Bundle di laboratorio proof-of-concept per CVE-2026-9558, che fornisce un ambiente riproducibile e materiale dimostrativo per testare e studiare la…
 ofriouzan/cve-2021-41773_cve-2021-42013_exploits
Sfrutta CVE-2021-41773 e CVE-2021-42013
 s3v3n-jg/cve-2026-76460
Laboratorio Flask didattico che simula il bypass di autenticazione CVE-2026-76460, con modalità vulnerabile, sicura e strict, più uno script di…
 unh00k3d/cve-2026-85706
Analisi della causa principale, laboratorio Docker vulnerabile e script PoC per CVE-2026-85706, una lettura arbitraria di file non autenticata in…
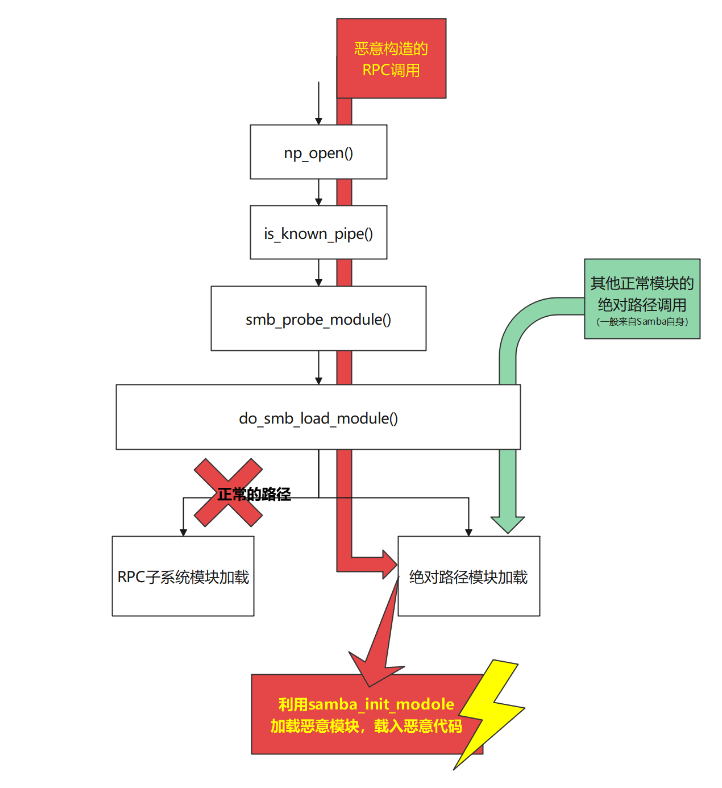 i-rinka/bit-eternalblue-for-macos_linux
Exploit CVE-2017-7494 per l'assegnazione finale del corso Net Security. Questo rivelerebbe la vulnerabilità dei servizi che vengono eseguiti con…
 al4n4n/cve-2026-98432
PoC, non-destructive version scanner, KASAN crash verifier, and Suricata/Sigma detection rules for the Linux kernel TCP/IPv4 IP-options…
 abraxas/cve-2026-77991
Proof-of-concept e pacchetto lab per CVE-2026-77991, un RCE con scrittura di file privilegiata in PHP in Joomla Event Manager fino alla versione…
 dcheng69/cve-2022-0185-case-study
# Caso di studio educativo e guida allo sviluppo di exploit per CVE-2022-0185, un overflow del buffer heap del kernel Linux che consente l'escalation…
 abraxas/php-oom-longjmp
PHP 8.4.26 - Critico - Remoto - OOM longjmp - CVE-2026-109618 PHP2Shell. Un multipart chunked non autenticato raggiunge memory_limit prima del codice…
 abraxas/cve-2026-62062
Proof-of-concept and lab pack for CVE-2026-62062, an unauthenticated CSRF REST nonce bypass in Elementor 4.3.0-4.3.1 enabling administrator account…
 seandishman/mariadb-cve-2026-92262
PoC per CVE-2026-92262, CVE-2026-85746, CVE-2026-85748 contro MariaDB 13.0.1
 abraxas/cve-2026-84753
Proof-of-concept exploit e lab per CVE-2026-84753, una PHP Object Injection non autenticata in Mail Mint <= 1.31.0 tramite l'endpoint REST…
 symphony2colour/htb-pterodactyl-rce-cve-2025-49132
Questo repository contiene l'exploit RCE per la macchina HTB Pterodactyl
 ycdxsb/log4shell-cve-2021-44228-env
Log4Shell Docker Env
 n3chik/cve-2026-63765
PoC in Python per CVE-2026-63765: sfrutta il caricamento diretto non autenticato di ActiveStorage in Chatwoot < 4.16.0 per scrivere file arbitrari e…
 stealthmoud/react-server-cve-lab
Laboratorio di ricerca sulla sicurezza per CVE-2025-55183 e CVE-2025-55184 in React Server Components








