
 #1

 cross-samuel1/soc-analyst-hub
Strumento gratuito e offline per gli analisti SOC di Livello 1 — checklist per la risposta agli incidenti, playbook per il triage degli alert, query…
 liquid-sec/variatype.htb-cve-2025-66034
Script exploit in Python per CVE-2025-66034 nella macchina Variatype di HackTheBox, che fornisce esecuzione di comandi e payload reverse shell per…
 anasrami12/cve-2025-5548
Metodologia per l'analisi delle vulnerabilità e lo sviluppo di exploit, che copre analisi statica/dinamica, fuzzing, patch diffing e ricerca di 0-day…
 javyan05/cve-2025-5548
Ambiente e sfruttamento della vulnerabilità CVE-2025-5548
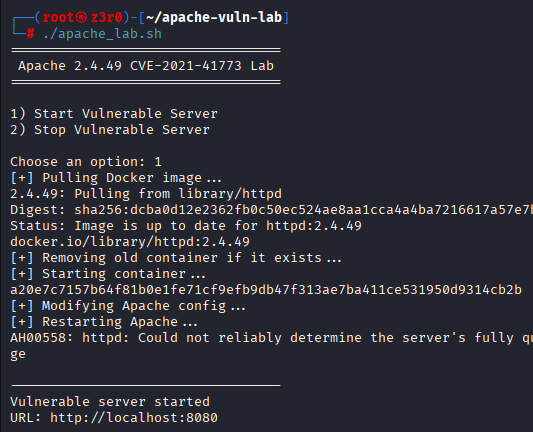 zubairahm3d/apache-cve-2021-41773-lab
Lab Docker vulnerabile ed exploit per la vulnerabilità di path traversal di Apache HTTP Server 2.4.49 (CVE‑2021‑41773)
 experience-rookie/struts-s2-052-deserialization-rce-lab
Exploit Proof-of-Concept per l'esecuzione di codice in remoto tramite deserializzazione XML di Apache Struts S2-052 (CVE-2017-9805). Creato durante…
 zonetoolsciber/explotando-freefloatftp-cve-2025-5548
Analisi tecnica, preparazione dell'ambiente di laboratorio e sviluppo di exploit (RCE) per la vulnerabilità CVE-2025-5548 in FreeFloat FTP Server.
 sid6224/cve-2025-60012-poc
Una POC per la vulnerabilità di accesso non autorizzato ai file di Apache Livy
 sid6224/cve-2025-66249-poc
Una POC per la vulnerabilità di bypass della whitelist di Path Traversal in Apache Livy
 keyframe-bytes/cve-2025-5844
Analisi tecnica e Proof of Concept funzionale per CVE-2025-5548, una vulnerabilità di buffer overflow in FreeFloat FTP Server v1.0, incluso lo…
 cappricio-securities/camjacking-templates
Modelli per camjacking
 codepumpking/log4shell-poc
POC per la vulnerabilità log4shll (CVE-2021-44228)
 sepkascurty-cpu/php-exploit_cve-2022-31630
Exploit proof-of-concept per CVE-2022-31630, una vulnerabilità di lettura fuori dai limiti nell'estensione GD di PHP. Dimostra crash e divulgazione…
 ignitetechnologies/mssql-pentest-cheatsheet
Cheat sheet pratico per il penetration testing di MSSQL che copre enumerazione, pivoting tramite server collegati, escalation dei privilegi,…
 ignitetechnologies/privilege-escalation
Questa guida è rivolta ai giocatori di CTF e ai principianti per aiutarli a comprendere i fondamenti di Privilege Escalation con esempi.
 lorenzoporrasduque/cve-2025-5548-poc
Laboratorio didattico che dimostra un buffer overflow dello stack (CVE-2025-5548) in FreeFloat FTP Server. Copre lo sviluppo completo dell'exploit:…
 extracoding-dozen/cve-2024-3094
Ricerca sulla vulnerabilità CVE-2024-3094.
 zeynepglygt/apache-cve-2021-42013-rce
Laboratorio di penetration test basato su Docker che simula la vulnerabilità CVE-2021-42013 (Path Traversal & RCE) su Apache HTTP Server (2.4.49).








