
 #1
Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.
Raccomandato da Kitploit

 ywh-jfellus/cve-2026-9082
PoC per CVE-2026-9082 (Drupal SA-CORE-2026-004) Drupal Core SQLi
 0xblackash/cve-2026-41091
CVE-2026-41091
 rootsecdev/relay_bible
Riferimento tecnico a molteplici tecniche relay
 eqstlab/cve-2026-42048
Langflow Eliminazione Arbitraria di Directory
 bhanunamikaze/cve-2026-2587-exploit-poc
Validatore PoC per CVE-2026-2587 per Eclipse GlassFish EL Injection RCE nel gestore gadget.jsf della console di amministrazione. Scanner di…
 h-gunp/cve-2023-25813-test
Implementazione della vulnerabilità Sequelize SQL Injection
 scottalt/ai-email-threat-research
Un gioco di ricerca sulla cybersecurity che misura come gli umani rilevano le email di phishing generate dall'IA. Realizzato come un'esperienza retrò…
 horkimhab/cve-2026-9082
CVE-2026-9082 | SA-CORE-2026-004
 dannyendortest/java-vulnerable
Target demo di EXPOSURE: Tomcat (CVE-2016-0714) + Apache Rave (CVE-2013-1814) + Java filter-padding deps
 dylanclaudio/reporte-de-escalada-de-privilegios-local-dirty-frag
È stata effettuata una valutazione delle vulnerabilità su una macchina virtuale con Kali Linux utilizzando uno script di rilevamento per la…
 dannyendortest/node-prompt-here
Target demo Node.js deliberatamente vulnerabile per CVE-2020-7602, utilizzato per mostrare il rilevamento automatico delle vulnerabilità delle…
 dannyendortest/http-server-node
Server HTTP Node.js vulnerabile sintetico utilizzato come target demo per lo scanner di vulnerabilità EXPOSURE, che traccia CVE-2021-23797 con un…
 melikesraoz/cve-2022-39227-jwt-auth-bypass-demo
Laboratorio didattico che dimostra il bypass dell'autenticazione JWT CVE-2022-39227 in python-jwt. Attacco passo-passo contro app Flask vulnerabili e…
 yusufdalbudak/cve-2026-42945
Laboratorio dockerizzato per l'addestramento sulla vulnerabilità del rewrite di NGINX (CVE-2026-42945) con istanze vulnerabili e patchate, script di…
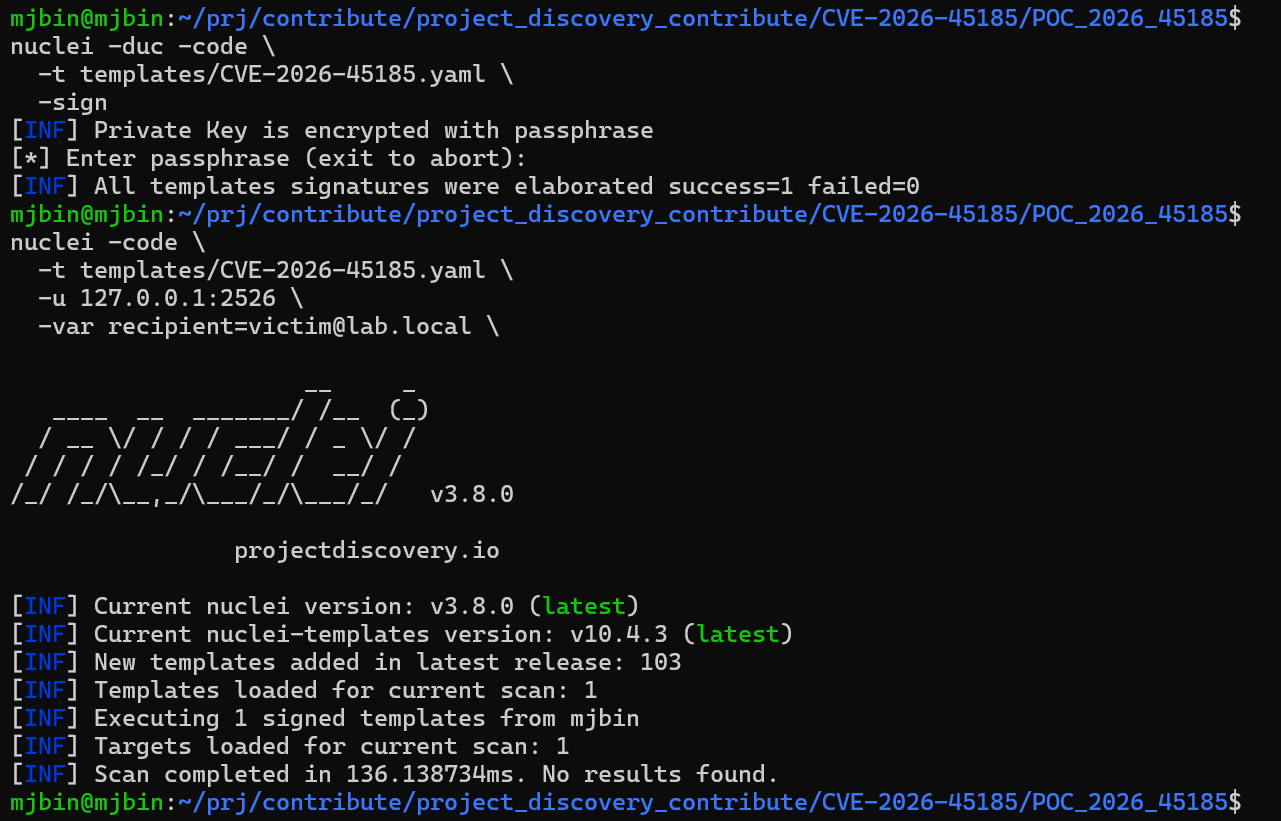 mj-bin/poc_cve-2026-45185
POC_CVE-2026-45185 per nuclei-templates
 fineman999/poc_cve-2026-35037
Laboratorio di riproduzione isolato locale per CVE-2026-35037, una vulnerabilità SSRF non autenticata nell'endpoint GET /api/website/title di Ech0.…
 learner202649/cve-2026-42271-poc
Il codice per riprodurre personalmente la vulnerabilità corrispondente
 youneskc/smb-penetration-testing-ntlm-relay-version-2-
SMB Red Team Lab — NTLM Relay tramite LLMNR Poisoning, CVE-2007-2447, NTLMv2 Hash Cracking e NT AUTHORITY\SYSTEM su Windows 10








