
 #1
Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.
Raccomandato da Kitploit

 skhalsa-sigsci/cve-2022-26134-lab
Rilevamento di CVE-2022-26134 utilizzando Nuclei
 horkimhab/cve-2022-25476
CVE-2022-25476 - Collezione
 twseptian/cve-2022-24112
Apache APISIX < 2.12.1 Esecuzione di codice in remoto e Laboratorio Docker
 tkomlodi/cve-2022-23305_poc
CVE-2022-23305 Log4J JDBCAppender SQl injection POC
 performant-labs/cve-2022-22970
Ambiente Dev Container pratico per esplorare CVE-2022-22970 con un'applicazione Spring vulnerabile e codice di exploit proof-of-concept.
 mseymend/cve-2022-22954-testi
Testare la vulnerabilità CVE-2022-22954
 joe1sn/cve-2022-22965
CVE-2022-22965 Ambiente
 me2nuk/cve-2022-22963
Spring Cloud Function Applicazione Vulnerabile / CVE-2022-22963
 videnlabs/cve-2022-22828
Analisi di CVE-2022-22828
 rootdirective-sec/cve-2025-11262-lab
Laboratorio Docker per riprodurre CVE-2025-11262, una XSS cieca persistente non autenticata nel plugin WordPress Link Whisper Free. Include target…
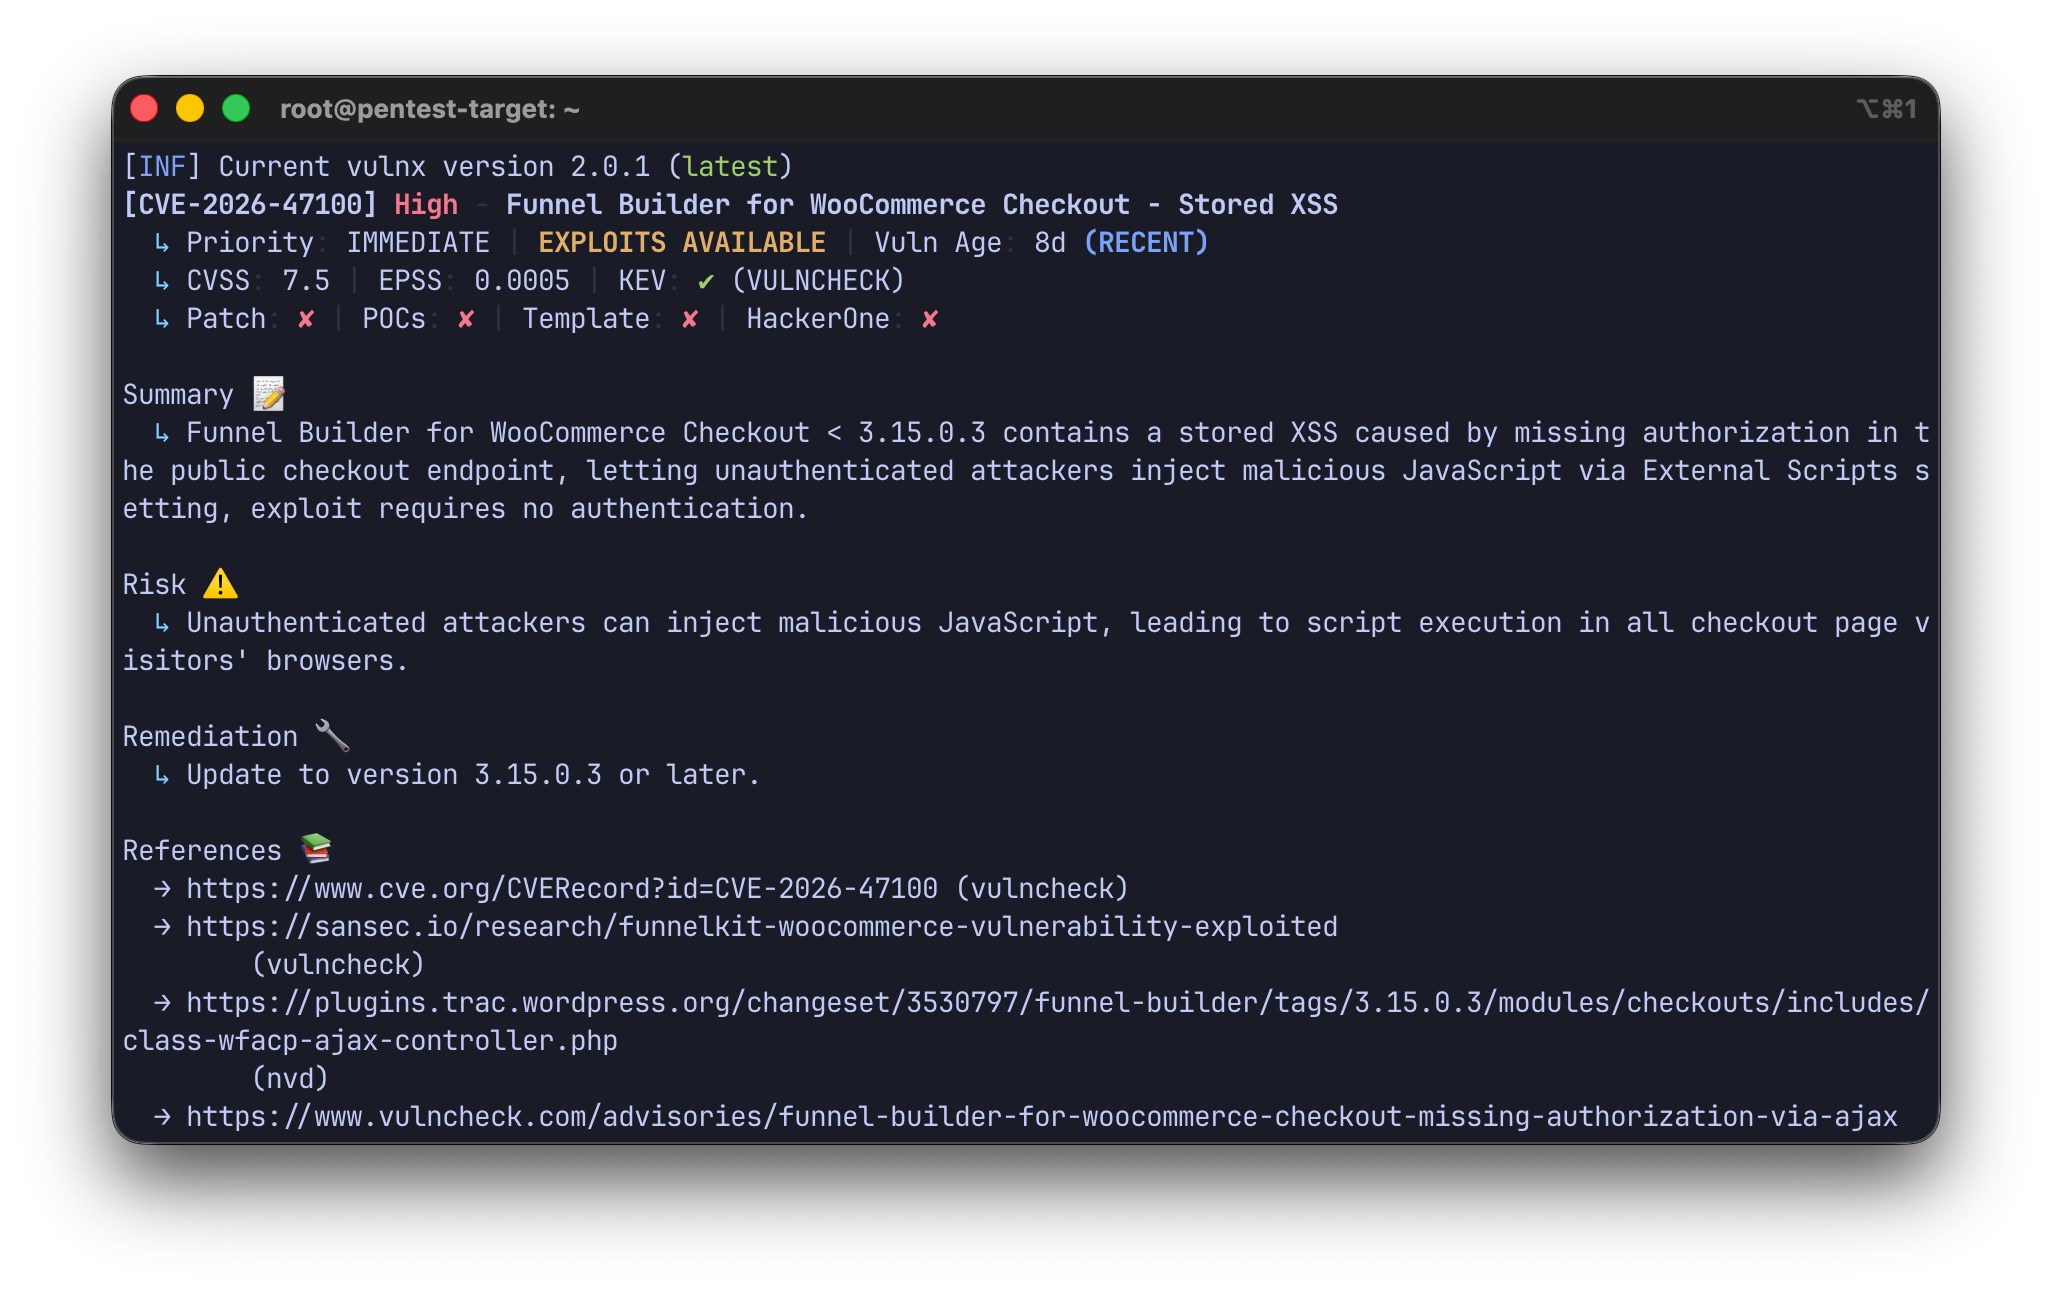 rootdirective-sec/cve-2026-47100-analysis-lab
Lab Docker locale per riprodurre CVE-2026-47100, una XSS memorizzata non autenticata in FunnelKit per WooCommerce. Include script PoC per confrontare…
 mrchucu1/cve-2022-0847-docker
Exploit Docker
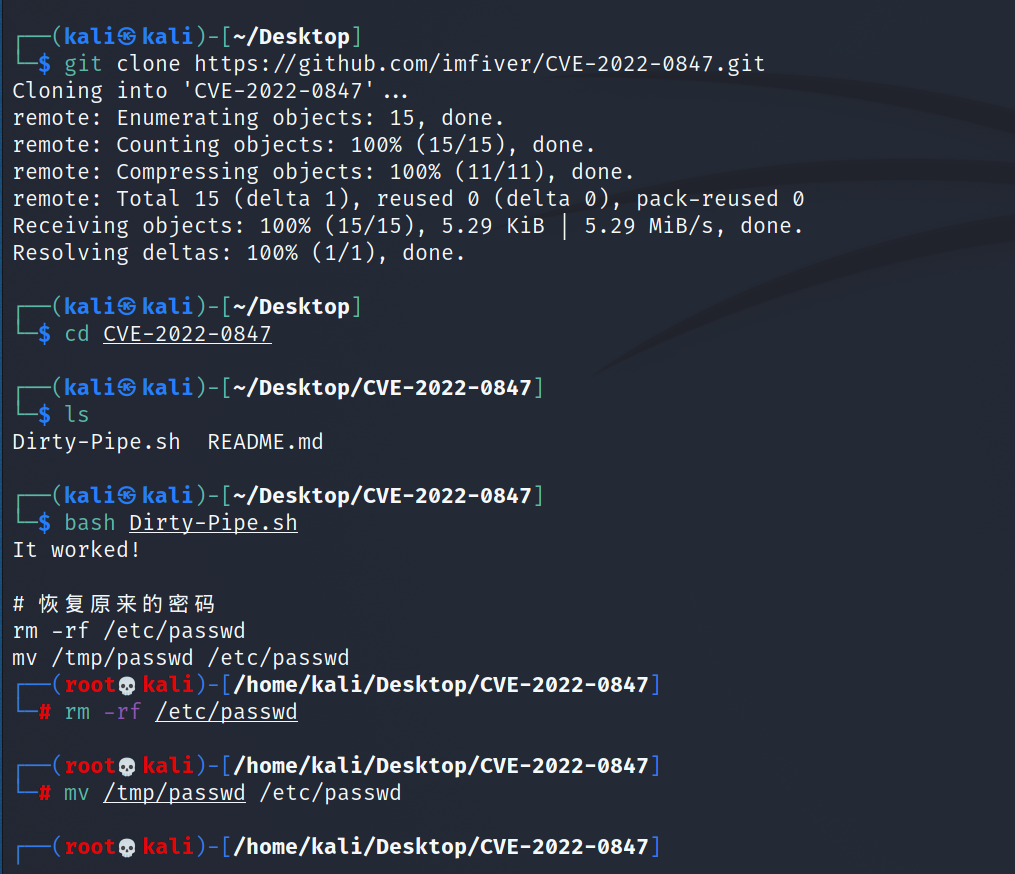 puckiestyle/cve-2022-0847
Exploit proof-of-concept per CVE-2022-0847 (Dirty Pipe) che mira alle versioni del kernel Linux 5.8–5.15. Fornisce configurazione dell'ambiente di…
 netw0rk7/cve-2022-0543-home-lab
CVE-2022-0543 - Laboratorio domestico sulla vulnerabilità RCE di Redis per Red Teaming, formazione su Penetration Testing con un solo DOCKER
 prabeershakya/cve-2022-0185-poc
Exploit proof-of-concept per CVE-2022-0185, un heap buffer overflow del kernel Linux che consente l'escalation locale dei privilegi e la fuga dal…
 sandesh9978/cve-2022-0185-analysis-and-exploit
Ricerca e prova di concetto per la vulnerabilità di heap overflow del kernel Linux CVE-2022-0185.
 nagendrapittu/cve-2021-521-exploit
Lab Exploit (CVE-2021-521): L'app utilizza la riflessione Java per accedere ai componenti di sistema Android, recuperando un elenco di tutte le app…
 salimelh94/web-penetration-test
Sfruttamento delle vulnerabilità di WordPress (CVE-2025-34077), bypass dell'autenticazione tramite iniezione di cookie, ed escalation dei privilegi a…








