
 #1
Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.
Raccomandato da Kitploit
 horkimhab/cve-2026-11405
CVE-2026-11405 - Bozza
 horkimhab/cve-2026-10520-10523
CVE-2026-10520 e CVE-2026-10523

 horkimhab/cve-2026-0273
CVE-2026-0273 - Bozza
 horkimhab/cve-2026-0542
CVE-2026-0542 - Bozza - ServiceNow
 zenzue/cve-2025-9074
Proof-of-concept di exploit per CVE-2025-9074 che dimostra la scrittura di file dal container all'host tramite l'API Docker Engine esposta su…
 walidpyh/cve-2025-8088
Proof-of-concept che dimostra la consegna di payload tramite Alternate Data Stream (ADS) mediante archivi WinRAR appositamente realizzati, per…
 swabird/cve-2025-7775-poc
Proof-of-concept ipotetico di RCE per NetScaler ADC/Gateway. Simula l'iniezione di comandi tramite HTTP POST per la validazione del rilevamento,…

 malvector/cve-2025-70341
CVE-2025-70341: Escalation dei privilegi locale tramite TOCTOU in App-Auto-Patch
 letalandroid/cve-2025-66478_rce_vulnerable
IMPORTANTE: Progetto Next JS VULNERABILE creato solo a scopo educativo, di test e di exploit, NON SE NE RACCOMANDA L'INSTALLAZIONE IN PRODUZIONE,…
 rauljvc8/cve-2025-68616-detecting-and-patching-an-ssrf-in-weasyprint-with-wazuh
Caso di studio pratico di gestione delle vulnerabilità: come Wazuh ha segnalato una vera SSRF (CVE-2025-68616) in WeasyPrint e come l'ho riprodotta e…
 horkimhab/cve-2025-67038
CVE-2025-67038 - Bozza
 wangxso/cve-2025-66478-poc
CVE-2025-66478 Prova di concetto
 uky007/cve-2025-62215_analysis
Sviluppo di exploit per CVE-2025-62215 utilizzando Claude Code Agent Team
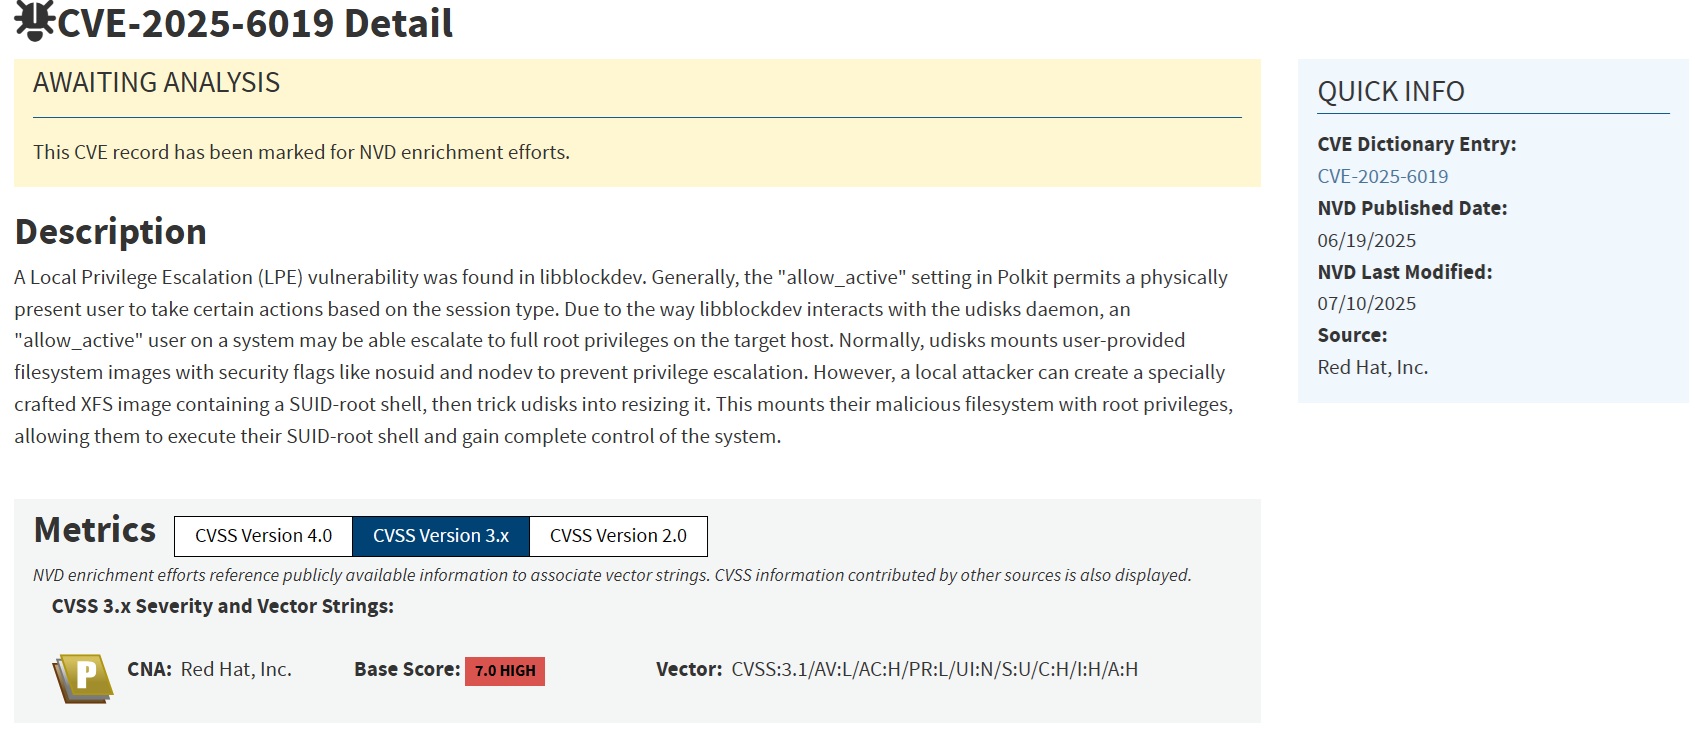 phamdinhquy2512/cve-2025-6019-exploitation
Riproduzione educativa di CVE-2025-6019, un'escalation di privilegi locale in UDisks2 tramite immagine di filesystem dannosa con binario SUID-root.…
 michaelventurella/cve-2025-6018-6019-poc
Una Prova di Concetto per il concatenamento di CVE-2025-6018 (bypass di sessione attiva PAM/Polkit) e CVE-2025-6019 (vulnerabilità di mount SUID in…
 swoon69/cve-2025-59287-exercise-use
Script di esercitazione per il team purple che dimostrano CVE-2025-59287, una RCE non autenticata in WSUS tramite iniezione di payload di…








