
 #1
Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.
Raccomandato da Kitploit
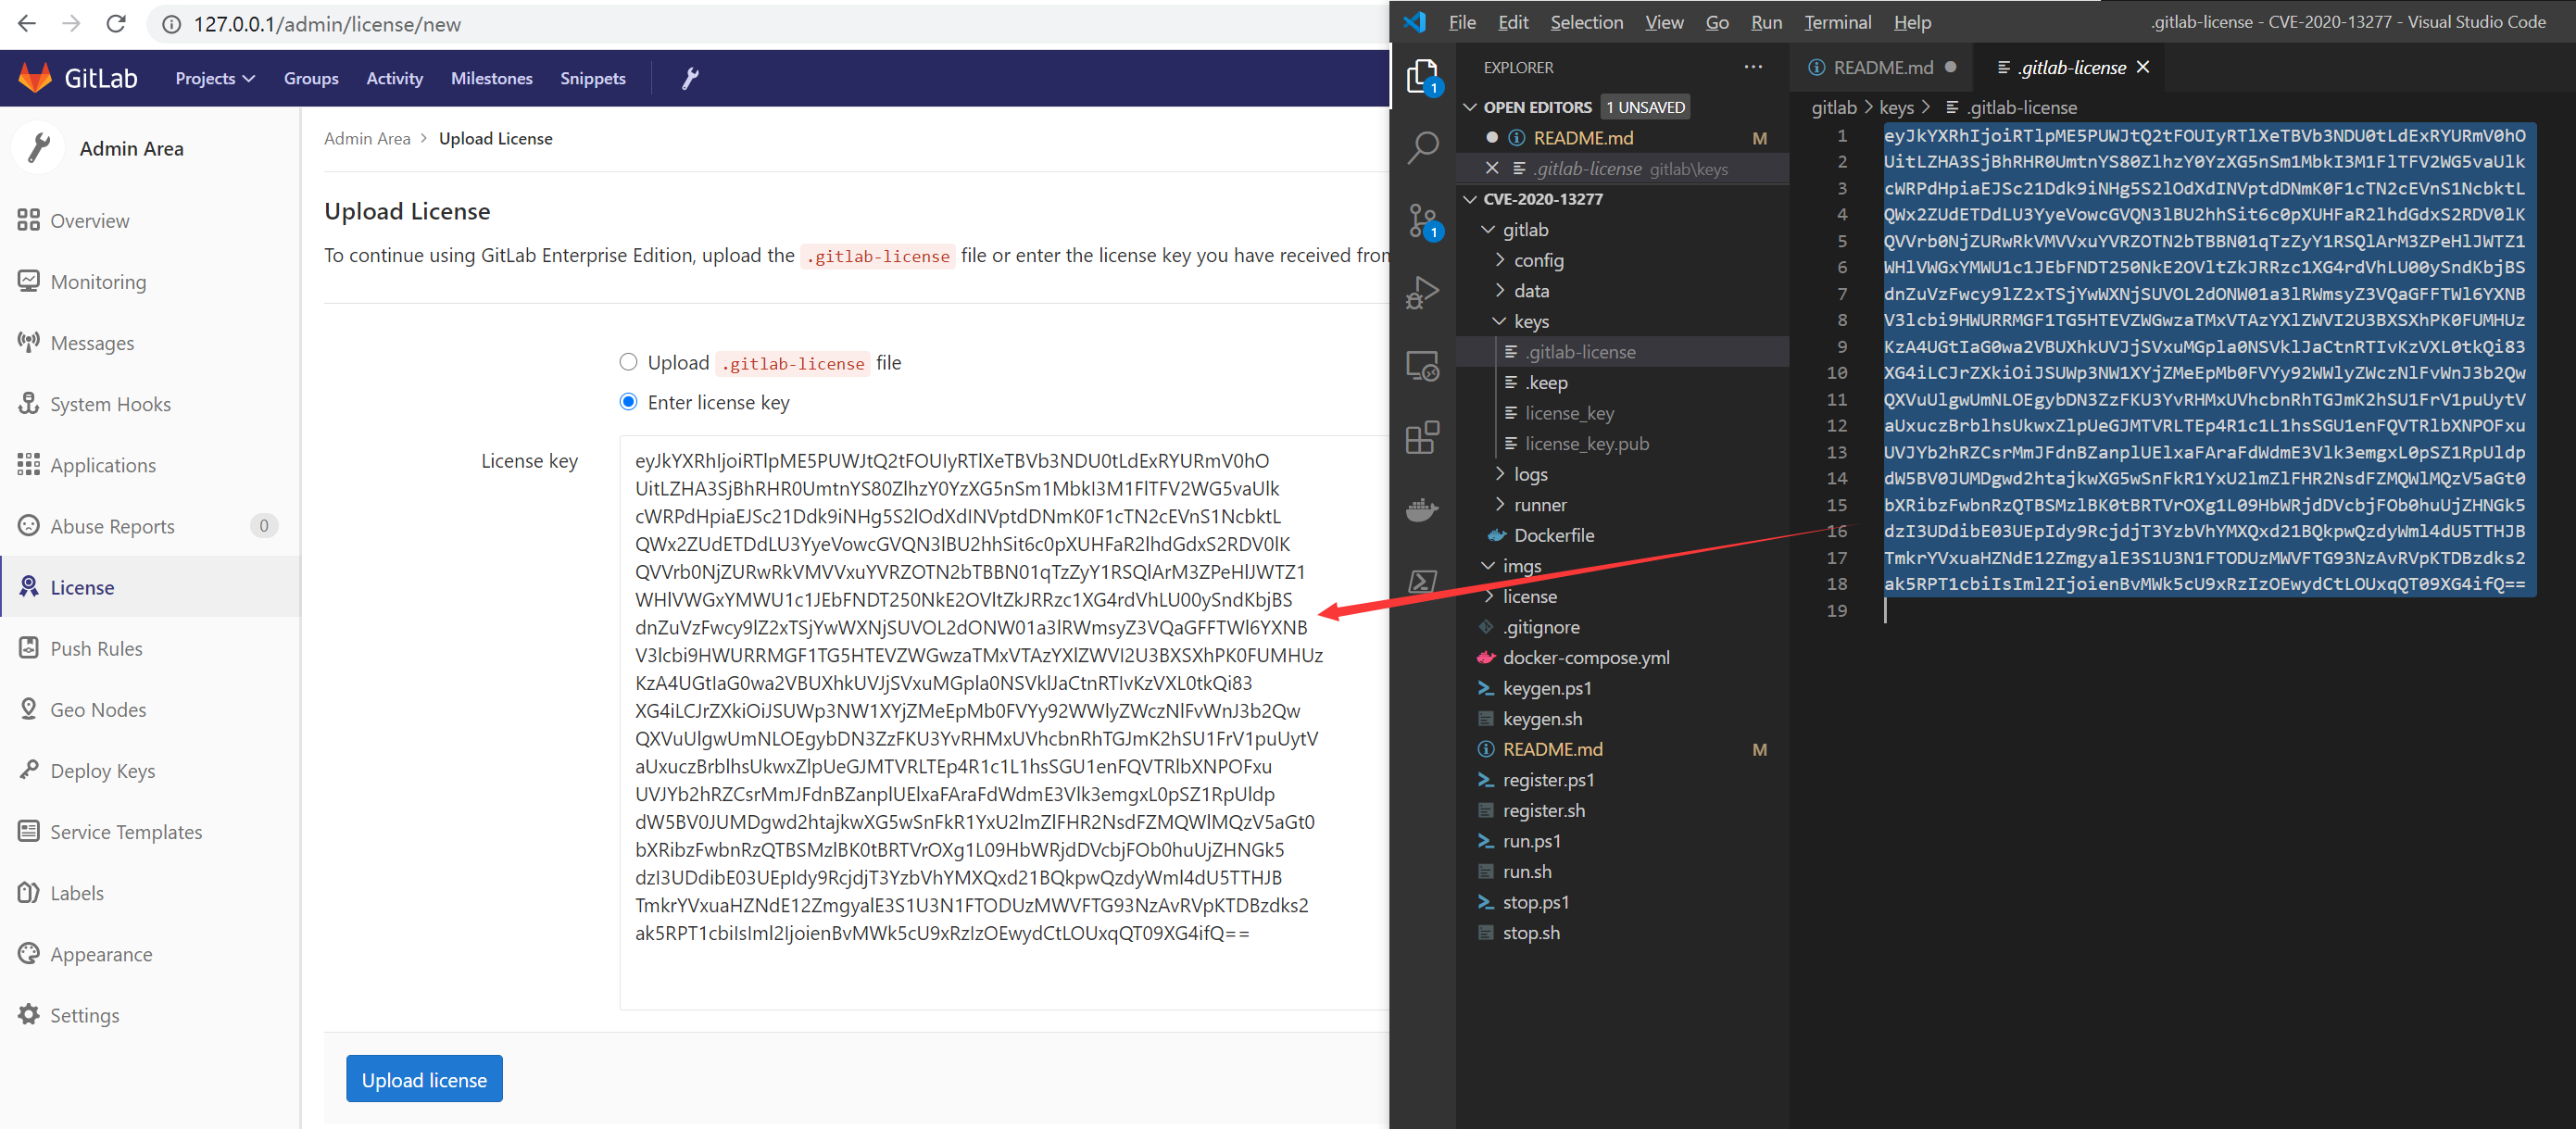
 exp-docs/cve-2020-13277
Lab CVE-2020-13277: vulnerabilità logica di Gitlab - accesso non autorizzato ai repository privati da parte di qualsiasi utente
 y4ney/cve-2025-32463-lab
Questo progetto, basato su Docker, crea un ambiente sperimentale per riprodurre e testare la vulnerabilità di escalation dei privilegi locali di sudo…
 yeahhbean/laravel-cve-2018-15133
Ambiente PoC basato su Docker per la vulnerabilità di unserializzazione CVE-2018-15133 di Laravel APP_KEY. Include script di exploit per verificare…
 exp-docs/cve-2020-13933
CVE-2020-13933 Campo di tiro: vulnerabilità di bypass dell'autenticazione di Shiro
 iqx6889/cve-2026-52813-gogs-rce
CVE-2026-52813 (Gogs Path Traversal → Git Hooks RCE) analisi difensiva: analisi della causa principale e della patch, regole di rilevamento…
 zwjjustdoit/xstream-1.4.17
XSTREAM<=1.4.17 Riproduzione della vulnerabilità (CVE-2021-39141, CVE-2021-39144, CVE-2021-39150)
 lqtjim/next-bug-cve-2025-55182
Ambiente di riproduzione per CVE-2025-55182 con uno script di exploit simulato per test di sicurezza educativi e analisi delle vulnerabilità.
 yeonchoda/cve-2024-9264
PoC exploit per CVE-2024-9264: vulnerabilità dell'espressione SQL di Grafana che consente l'inclusione di file locali e l'esecuzione di codice remoto…
 lr2006-robot/bitpixie
Cracking della crittografia BitLocker basato sulla vulnerabilità CVE-2023-21563
 maalfer/cve-2023-38831_reverseshell_winrar-rce
Passi necessari per ottenere una reverse shell sfruttando la vulnerabilità di WinRAR CVE-2023-38831 nelle versioni precedenti alla 6.23.
 mammaninelsond/react2p4im0nshell
💥Estensione Tool per audit ed exploit avanzati RCE/Source Leak/Dos (CVE-2025-55182/83/84) per ambienti Next.js e React Server Components (RSC)…
 ycdxsb/log4shell-cve-2021-44228-env
Log4Shell Docker Env
 zzzz0317/log4j2-vulnerable-spring-app
CVE-2021-44228
 yan5ui/env-cve-2021-3975
Artefatti dell'ambiente docker di CVE-2021-3975
 m0d0ri205/wargame-tarpioka
YISF 2024 CTF-Web (attraversamento delle directory tramite file ".tar", CVE-2007-4559), facile
 learner202649/cve-2026-47102-poc
Il codice per riprodurre personalmente la vulnerabilità corrispondente
 ooooooo-q/puma_header_normalization-cve-2024-45614
Normalizzazione header Puma: verifica CVE-2024-45614
 lemonadern/poc-cve-2019-14287
PoC basato su Docker che dimostra l'escalation dei privilegi di sudo tramite CVE-2019-14287, con bypass della restrizione dell'utente Runas, e…








