
 #1
Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.
Raccomandato da Kitploit

 muhammedkayag/cve-2025-32463
Proof-of-concept che dimostra un'escalation locale dei privilegi in sudo (CVE-2025-32463) tramite la manipolazione della configurazione di chroot,…
 leonjza/inetutils-telnetd-auth-bypass
Un piccolo laboratorio docker per giocare con cve-2026-24061, il bypass dell'autenticazione di inetutils-telnetd.
 lastvocher/redis-cve-2025-49844
Ambiente di laboratorio didattico con un proof-of-concept per CVE-2025-49844 (RediShell), una vulnerabilità critica use-after-free nell'interprete…
 kanitan/log4j2-web-vulnerable
Un'app web vulnerabile per il test dell'exploit RCE di log4j2 (CVE-2021-44228).
 k0nnect/cve-2026-21440-writeup-poc
poc e writeup per cve-2026-21440: una vulnerabilità critica di path traversal in @adonisjs/bodyparser che consente la scrittura arbitraria di file
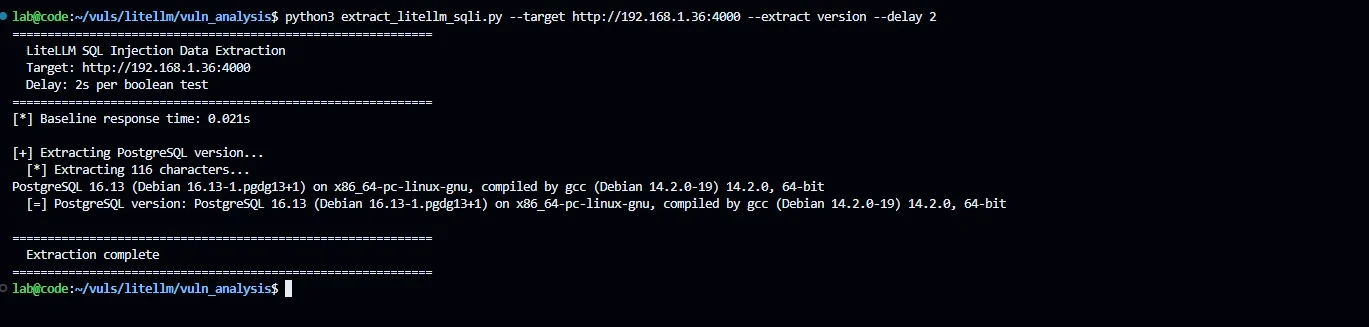 imjdl/cve-2026-42208_lab
Ambiente di riproduzione per una vulnerabilità critica di SQL injection nell'autenticazione delle chiavi API di LiteLLM Proxy, con PoC blind basato…
 gavz/cve-2026-21509-poc
PoC educativo che genera un DOCX innocuo con artefatti OLE fittizi per testare la visibilità di EDR/AV, le regole ASR e l'analisi in sandbox per…
 dinosn/pack2theroot-lab
# Lab Docker in stile CTF per CVE-2026-41651 (Pack2TheRoot): escalatione dei privilegi locale di PackageKit permissive-polkit
 dinosn/ghost-cve-2026-26980
CVE-2026-26980 — Lab di SQL Injection nell'API dei Contenuti di Ghost CMS (blind SQLi non autenticato tramite ordinamento del filtro slug)
 carlosalbertotuma/cve-2026-2058-poc
Proof-of-concept exploit per CVE-2026-2058, una SQL injection nel progetto PHP CloudClassroom, con enumerazione automatica del database ed estrazione…
 bvabhishek/cve-2026-3288-lab
# Laboratorio vulnerabile basato su Docker per CVE-2026-3288 NGINX Ingress configuration injection, con script di exploit, monitoraggio di…
 baph00met/cve-2026-41651
Proof-of-concept exploit per CVE-2026-41651, una escalatione locale dei privilegi TOCTOU in PackageKit, con analisi tecnica, logica di rilevamento e…
 av4nth1ka/jinjava-cve-2026-25526-poc
Passo-passo dell'exploit harness e proof-of-concept per CVE-2026-25526 in Jinjava, che dimostra lettura di file, creazione di file e divulgazione di…
 androidteacher/cve-2026-24061-poc-telnetd
Proof-of-concept exploit per CVE-2026-24061, una escalatione di privilegi root remota non autenticata in inetutils-telnetd tramite manipolazione…
 amusedx/cve-2026-22686
Sfida CTF incentrata sull'evasione dalla sandbox tramite revisione del codice sorgente di un ambiente di esecuzione JavaScript, progettata per…
 adilkurtulmus/linux-copy-fail-cve-2026-31431
Proof-of-concept exploit per CVE-2026-31431 (Copy-Fail), una vulnerabilità del kernel Linux in AF_ALG e splice() che consente l'avvelenamento della…
 abhayclasher/cve-2026-39866
Proof-of-concept lab che dimostra l'iniezione di comandi nel workflow dispatch di GitHub Actions (CVE-2026-39866). Esegue versioni vulnerabili e…
 abhayclasher/cve-2026-33331
Laboratorio locale che riproduce una XSS memorizzata nella generazione della documentazione OpenAPI di oRPC (CVE-2026-33331), con versioni…








