
 #1
Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.
Raccomandato da Kitploit

 abraxas/cve-2026-75650
Pacchetto di divulgazione e script di riproduzione in laboratorio per CVE-2026-75650, un RCE tramite SSTI non autenticato nei template email GraphQL…
 mgiftson0/linux-env-vars-shellshock-lab
ricerca tecnica e analisi sull'esecuzione dei processi Linux, escalation di privilegi SUID, hooking LD_PRELOAD e CVE-2014-6271 (shellshock).
 chandrimanath04-hue/cve-2024-31218-webhood-lab
Lab basato su Docker che riproduce CVE-2024-31218, una vulnerabilità di creazione admin non autenticata in PocketBase all'interno di Webhood, con…
 abraxas/cve-2026-81294
Proof-of-concept and lab reproduction for CVE-2026-81294, an unauthenticated privilege escalation in the WordPress Authorizer plugin via unverified…
 mega-starmie/tomcat-cve-2025-24813-lab
Lab di riproduzione locale per Apache Tomcat CVE-2025-24813, che documenta le condizioni di sfruttamento e la verifica assistita dall'IA della…
 pvharmo2/gha-lab-6c3094af9e
Laboratorio di ricerca sulla sicurezza autorizzato che riproduce la CVE-2026-27941 (richiesta pwn nei workflow pull_request_target) — snapshot di…
 14free/log4j2-vuln-lab
CVE-2021-44228 (Log4Shell) campo di riproduzione della vulnerabilità | SpringBoot + Log4j2 2.14.1 | Verifica PoC con 3 vettori di attacco
 mehdi-ben-hamou/cve-2026-30498
Dimostrazione educativa della vulnerabilità CSRF in un ambiente di laboratorio controllato, inclusi un exploit proof-of-concept e una versione…
 mhaggis/security-detections-mcp
MCP per aiutare i difensori ingegneri di rilevamento a diventare più duri e più intelligenti
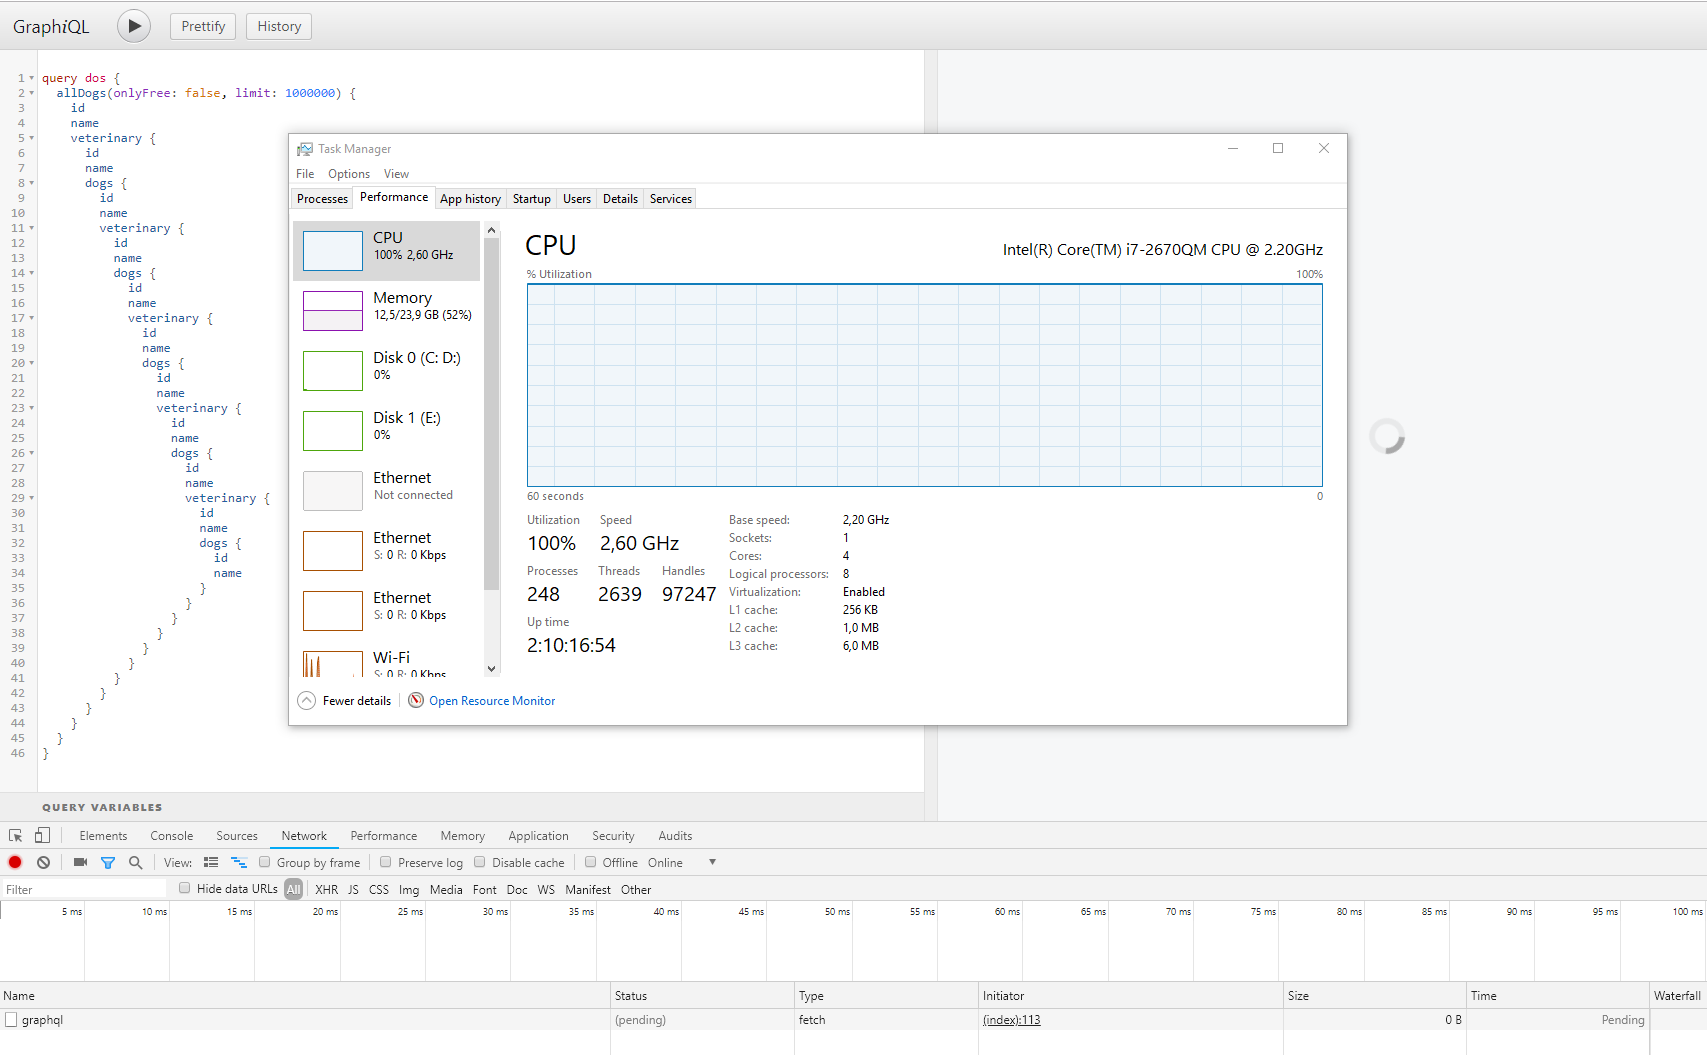 righettod/poc-graphql
Ricerca su GraphQL dal punto di vista di AppSec.
 liveoverflow/pwnedit
CVE-2021-3156 - Sudo Baron Samedit
 scriptingxss/embedos
EmbedOS - Macchina virtuale per test di sicurezza embedded
 therealdreg/masm32-kernel-programming
Programmazione kernel masm32, driver, tutorial, esempi e strumenti (crediti Four-F)
 exp-docs/cve-2021-22192
CVE-2021-22192 Cyber Range: vulnerabilità RCE per utenti non autorizzati
 yoryio/cve-2024-27198
Exploit per CVE-2024-27198 - TeamCity Server
 k1tt3h/cve-2025-32463-poc
CVE-2025-32463 Prova di concetto
 pentestfunctions/cve-2024-48990-poc-testing
Test POC per casi d'uso
 star-sg/challenges
Calendario dell'Avvento CTF a tema natalizio con 12 sfide strutturate in binary exploitation, crittografia, reverse engineering, forensics, OSINT e…








