
 #1
Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.
Raccomandato da Kitploit
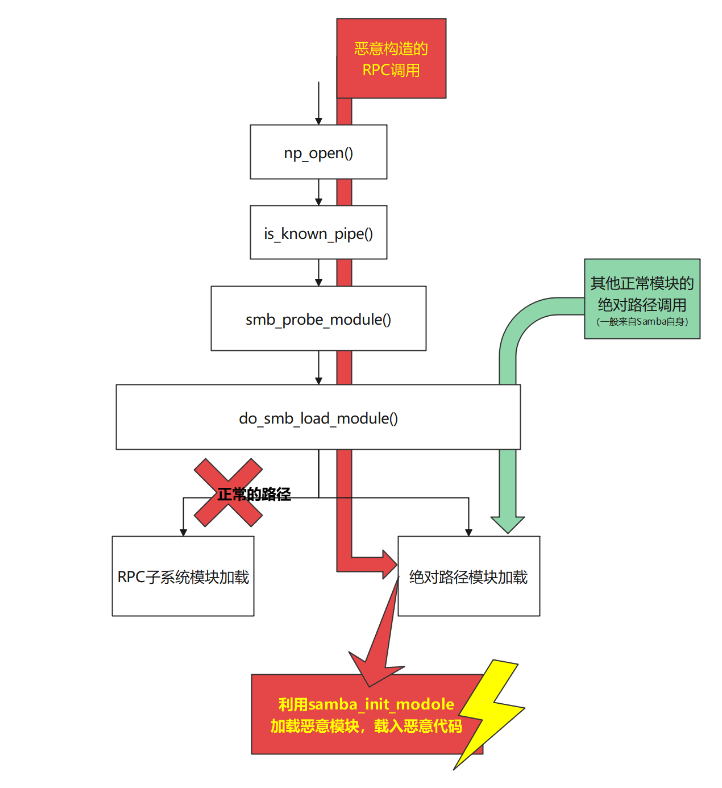
 i-rinka/bit-eternalblue-for-macos_linux
Exploit CVE-2017-7494 per l'assegnazione finale del corso Net Security. Questo rivelerebbe la vulnerabilità dei servizi che vengono eseguiti con…
 mym0us3r/dirty-frag-detection-with-wazuh-4.14.4
Regole di rilevamento Wazuh 4.14.4 per CVE-2026-43284 / CVE-2026-43500 (Dirty Frag) - Escalation dei privilegi locali su Linux tramite scrittura…
 laysakura/cve-2024-21626-demo
Dimostrazione dell'exploit di container escape CVE-2024-21626 che consente l'accesso root all'host tramite un'immagine Docker dannosa, con scenario…
 hophtien/cve-2025-54424
CVE-2025-54424: L'elusione del certificato client TLS di 1Panel consente RCE tramite un CN falsificato 'panel_client' utilizzando uno strumento di…
 mikivirus0/sudoinjection
Escalation locale dei privilegi di Sudo CVE-2025-32463 (Ideale per i casi in cui la shell non è stabile per generare una nuova shell di root)
 eqstlab/cve-2026-42048
Langflow Eliminazione Arbitraria di Directory
 devenes/text4shell-cve-2022-42889
Laboratorio Kubernetes per CVE-2022-42889
 viz27/libssh2-exploit
Crea un exploit per la vulnerabilità di libssh2 descritta in CVE-2019-13115
 pswalia2u/cve-2020-7246
# Ambiente di laboratorio e script di exploit per CVE-2020-7246, una vulnerabilità di iniezione di codice PHP in qdPM 9.1. Include configurazione…
 n0bitaemon/cve-2026-26980-poc
Iniezione SQL cieca nell'API dei contenuti di Ghost CMS
 mightysai1997/cve-2021-41773s
# Laboratorio vulnerabile basato su Docker per CVE-2021-41773 Apache path traversal, che fornisce configurazioni PoC per la lettura di file e…
 jayhutajulu1/cve-2026-43494-pintheft-poc
Proof-of-concept per CVE-2026-43494 (PinTheft): LPE su Linux tramite bug di refcount zerocopy RDS + buffer fissi io_uring → sovrascrittura della…
 hashdr1ft/soc_287
SOC287 - Lettura arbitraria di file su Checkpoint Security Gateway [CVE-2024-24919]
 seifeldienahmad/penetration-testing-on-metasploitable2
Progetto pratico di pentest utilizzando Kali Linux vs Metasploitable2. Include flusso di lavoro completo: scansione con Nmap, enumerazione, exploit…
 cristhiansm0/txdxcristhian_2023-cve-38831
CVE-2023-38831 lab WinRAR: rilevamento con Sysmon/Wazuh, reverse engineering con Ghidra, analisi della patch e remediation.
 rat5ak/cve-2026-61946-easy-appointments-idor
CVE-2026-61946: IDOR non autenticato in Easy Appointments <= 3.12.27
 h1n4mx0z/research-cve-2016-5195
Analisi tecnica dettagliata e proof-of-concept exploit per CVE-2016-5195 (Dirty COW), una vulnerabilità di escalation dei privilegi nel kernel Linux…








