
 #1
Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.
Raccomandato da Kitploit

 biitts/cve-2026-56782-gorse-auth-bypass
CVE-2026-56782 — Gorse <0.5.10 dump/ripristino DB non autenticato (admin_api_key fail-open). Lab + PoC, verificato e2e.
 anonymking/cve-2018-11235
CVE-2018-11235(PoC && Exp)
 echosecure/vuln-chain-lab
Laboratorio Docker PoC: concatenamento di bypass dell'upload di file e XSS memorizzato per creare account amministratore. Risorsa educativa per…
 pcmkuit/cve-2021-44228---log4shell-analysis
Approfondimento tecnico sulla vulnerabilità di iniezione JNDI di Apache Log4j2. Include analisi statica del codice, confronto delle patch, vettori di…
 nefhara/cve-2022-26923
Sfruttamento automatizzato di CVE-2022-26923 (Certifried)
 muharremk0/info-sys-security-cve-2025-55182
Laboratorio accademico per l'analisi di CVE-2025-55182 (React2Shell) con ambienti React Server Components vulnerabili e patchati, shell di exploit,…
 milad-rafie/pwnkit-local-privilege-escalation-vulnerability-discovered-in-polkit-s-pkexec-cve-2021-4034
Corso universitario sulle vulnerabilità software e la mitigazione, per mostrare lo sfruttamento e la correzione causate da questa vulnerabilità
 meirelez/ssr-dnssec
In questo repository puoi trovare i file utilizzati per tentare di produrre un POC per il CVE-2023-50387
 maxime288/cve-2026-8838-rce
PoC educativo per CVE-2026-8838, una vulnerabilità RCE critica nel driver Python Amazon Redshift tramite eval() non sicuro in vector_in(). Include…
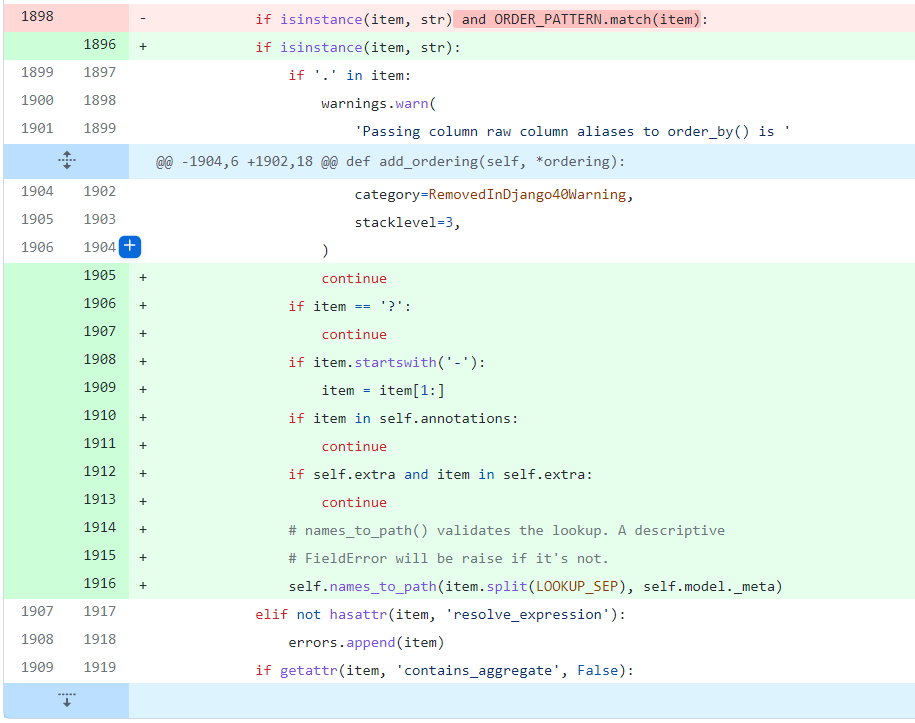 luuanhduc/cve-2021-35042
Vulnerabilità di SQL injection in Django
 kamalideenak/microsoft-defender-for-endpoint-deployment-on-windows-10-11-device
Questo repository documenta la distribuzione di Microsoft Defender for Endpoint su un dispositivo Windows 11, inclusa l'onboarding tramite script…
 giangdurian/cve-2023-25157-geoserver-sqli-lab
# Laboratorio vulnerabile basato su Docker e report PoC dettagliato per CVE-2023-25157/25158 SQL injection in GeoServer & GeoTools, con 4 vettori di…
 danielazulayy/ctf-2021
CTF per studenti HDE 64 del See Security College. Sfrutta un JWT (parte web) e CVE-2021-3156 (parte LPE).
 codepumpking/log4shell-poc
POC per la vulnerabilità log4shll (CVE-2021-44228)
 trnguyen03/activemq-ids-ips-lab
Laboratorio IDS/IPS per rilevare e prevenire Apache ActiveMQ RCE (CVE-2023-46604) utilizzando GVM, Nmap, Snort, iptables e UFW.
 sudoand3rs0n/cve-2025-5548
Repository educativo che documenta l'analisi e lo sfruttamento di CVE-2025-5548 (buffer overflow nel server FTP FreeFloat). Include una metodologia…
 netw0rk7/cve-2022-0543-home-lab
CVE-2022-0543 - Laboratorio domestico sulla vulnerabilità RCE di Redis per Red Teaming, formazione su Penetration Testing con un solo DOCKER
 netw0rk7/cve-2017-12615-home-lab
CVE-2017-12615 Tomcat: Esecuzione remota di codice tramite upload JSP — Home Lab per Red Teaming, Penetration Testing








